

cyberbro v0.14.2
Eine einfache Anwendung, die Ihre IoCs aus Müll-Eingaben extrahiert und deren Reputation mithilfe mehrerer CTI-Dienste überprüft.
Cyberbro
Eine einfache Anwendung, die deine IoCs aus unstrukturierten Eingaben extrahiert und deren Reputation mithilfe mehrerer Dienste überprüft.
🌐 demo.cyberbro.net



Über
Inspiriert von Cybergordon und IntelOwl.
Dieses Projekt soll eine einfache und effiziente Möglichkeit bieten, die Reputation deiner Observables mithilfe mehrerer Dienste zu überprüfen, ohne eine komplexe Lösung bereitstellen zu müssen. Lies die Dokumentation unter https://docs.cyberbro.net/
[!TIP] Um benutzerdefinierte Berichte zu erstellen, verwende Cyberbro mit deinem bevorzugten LLM (Claude, OpenAI gpt-5...) über MCP (Model Context Protocol)
Weitere Informationen findest du unter Cyberbro MCP.
Demo
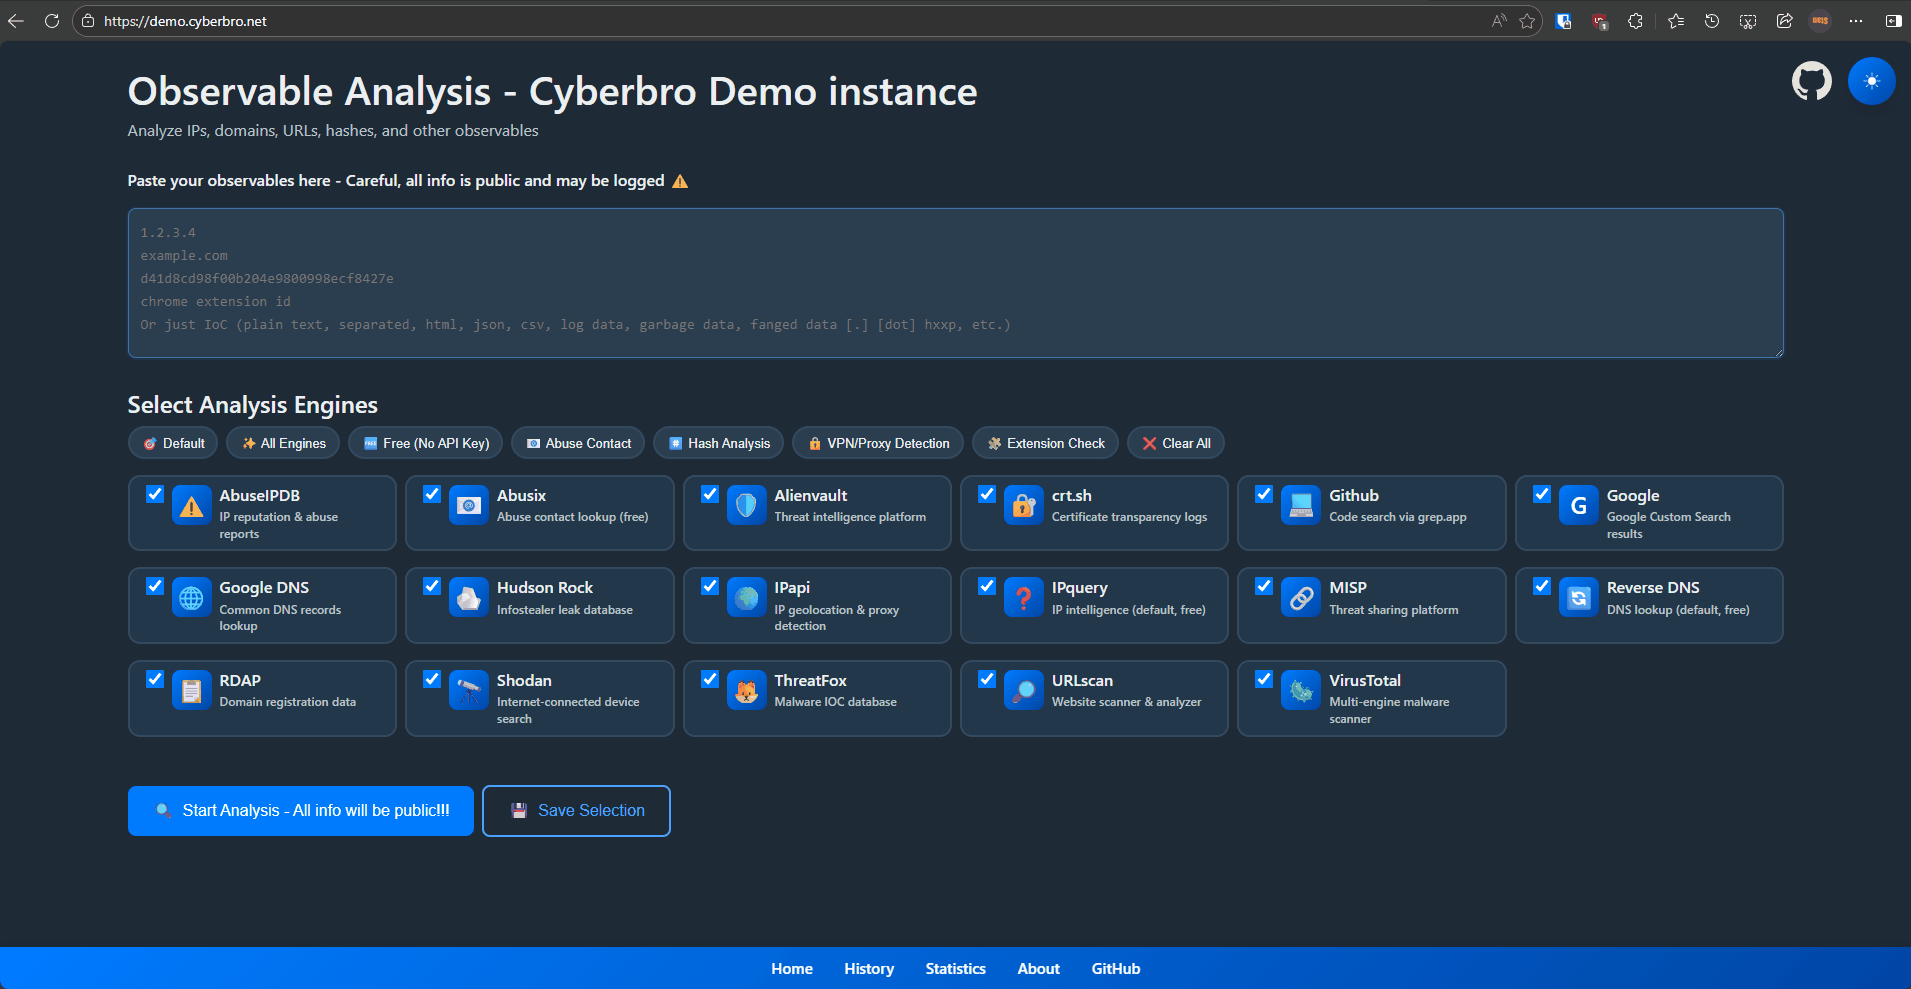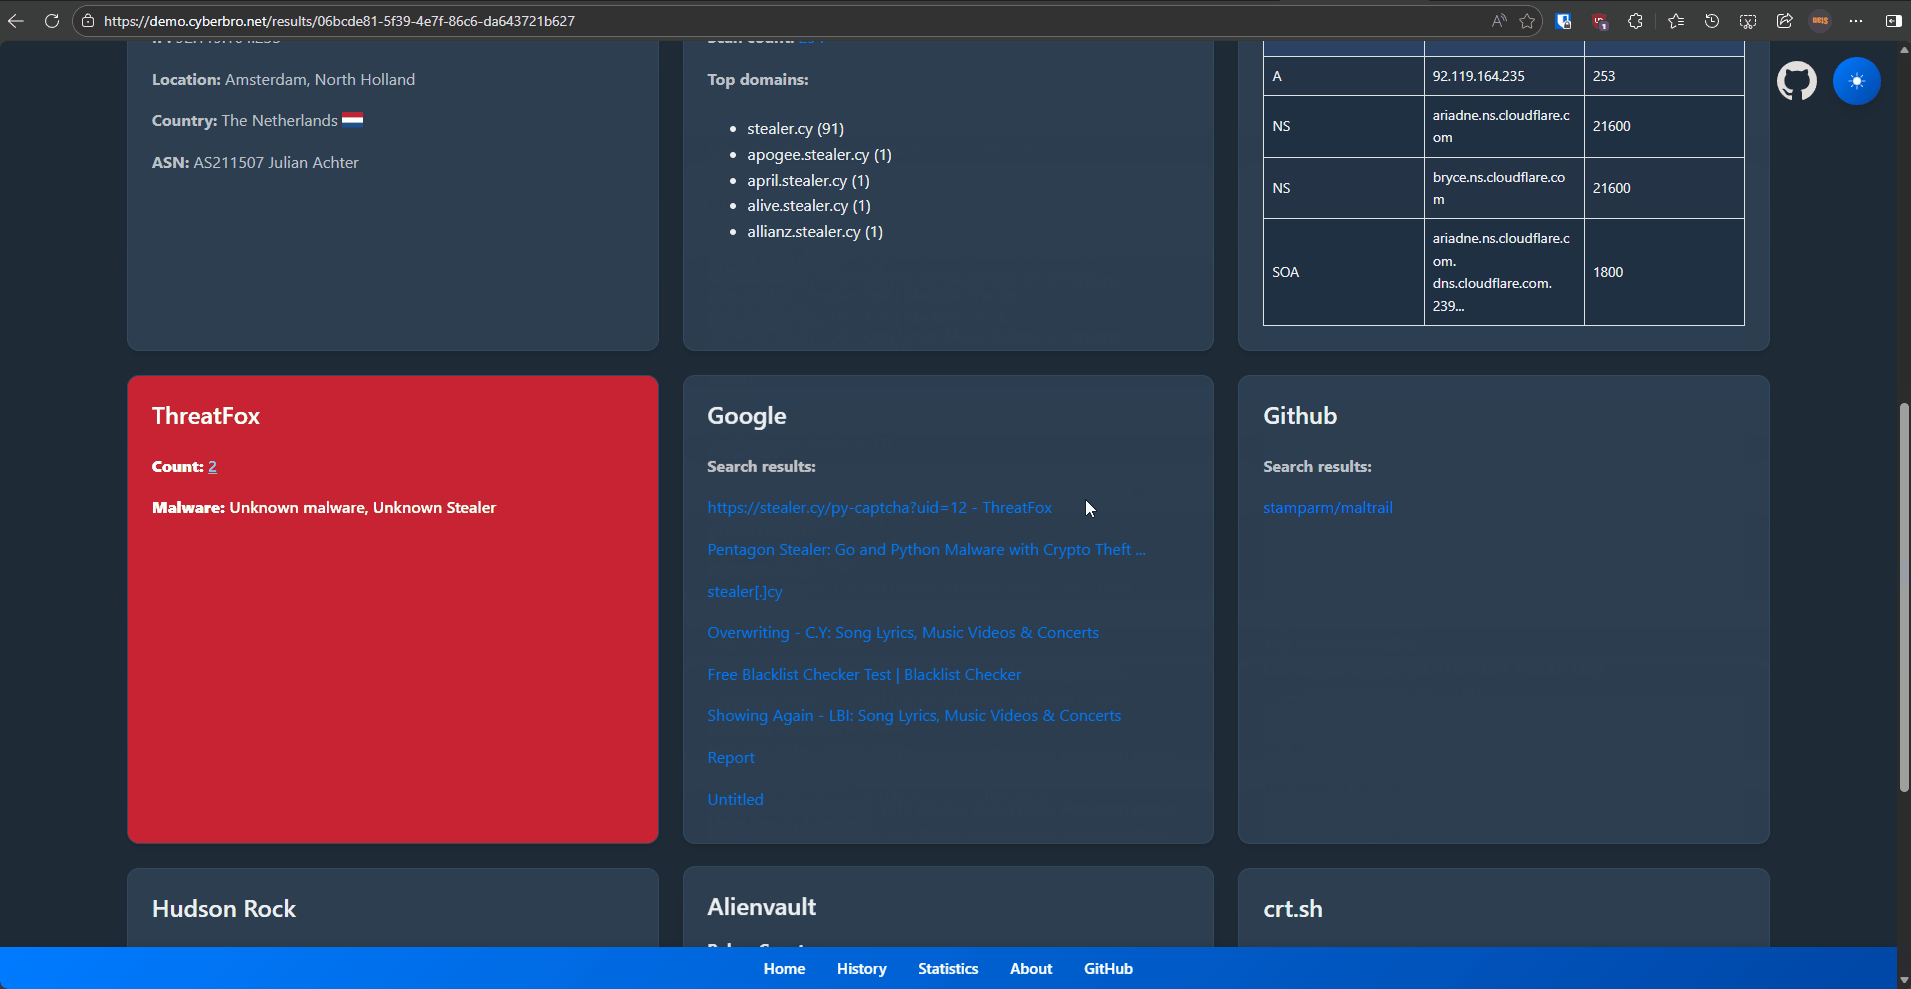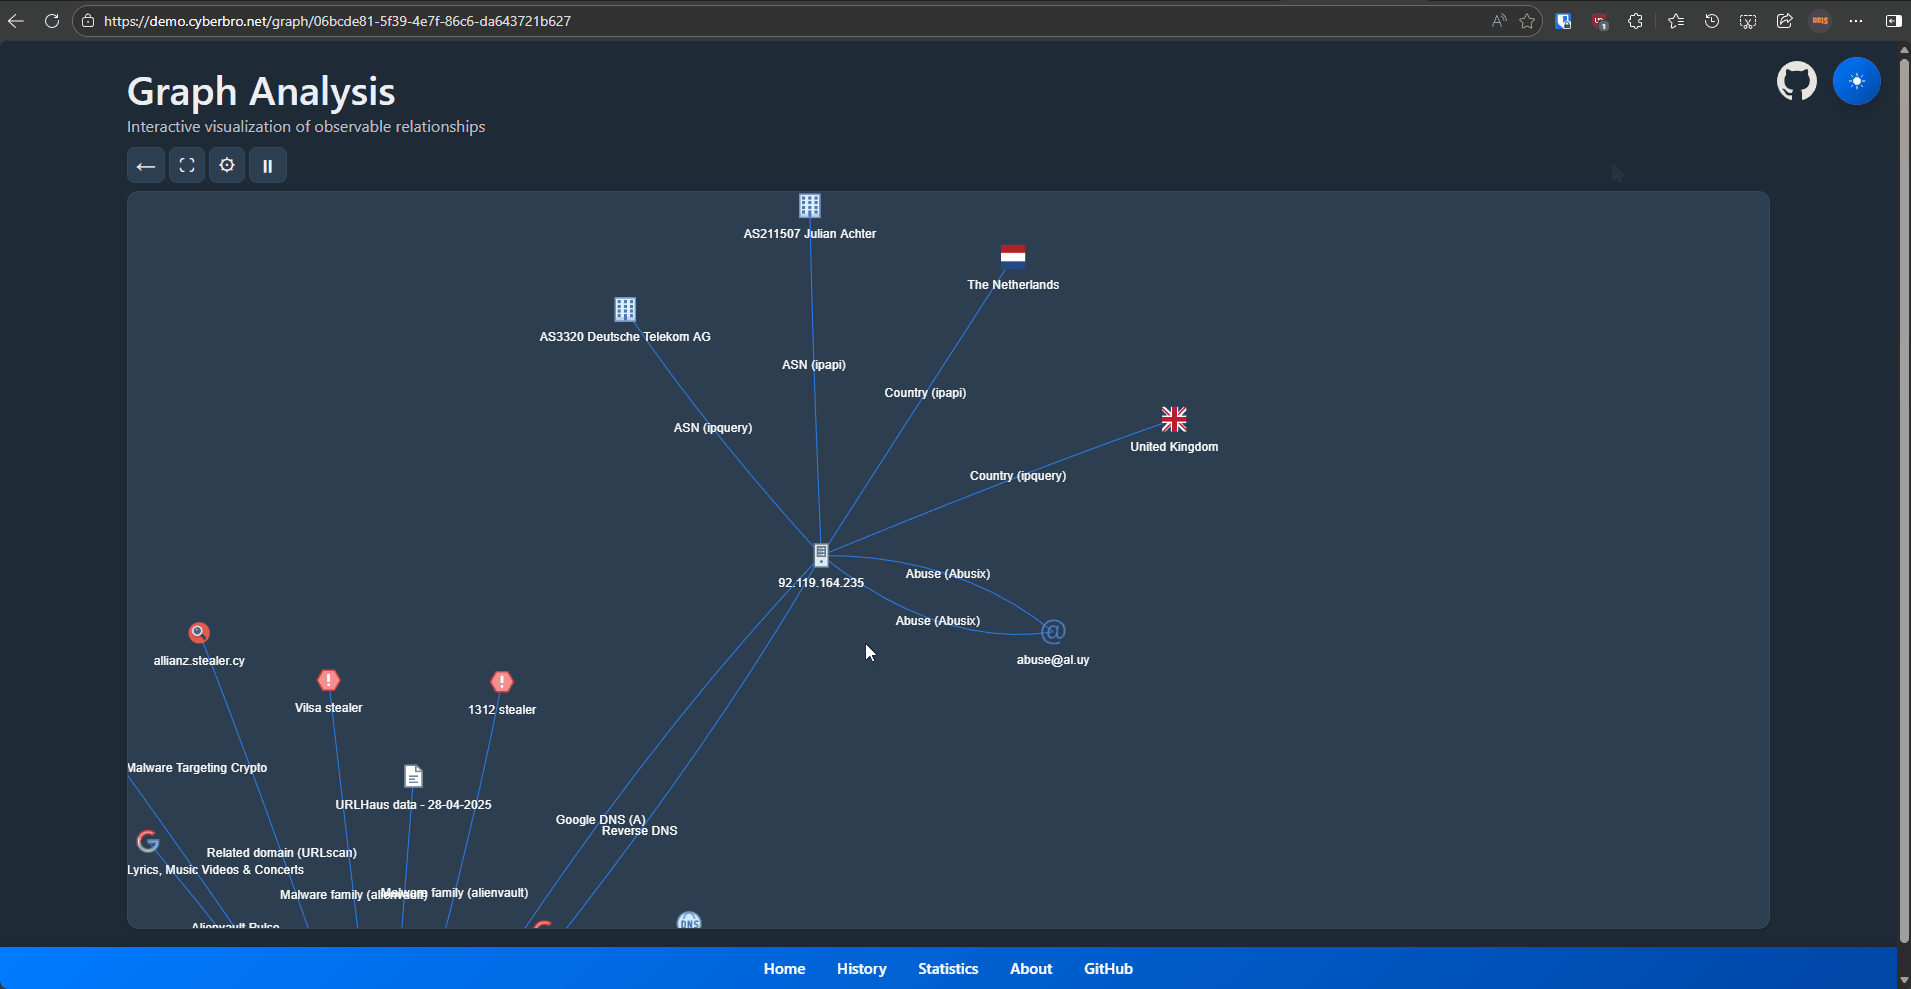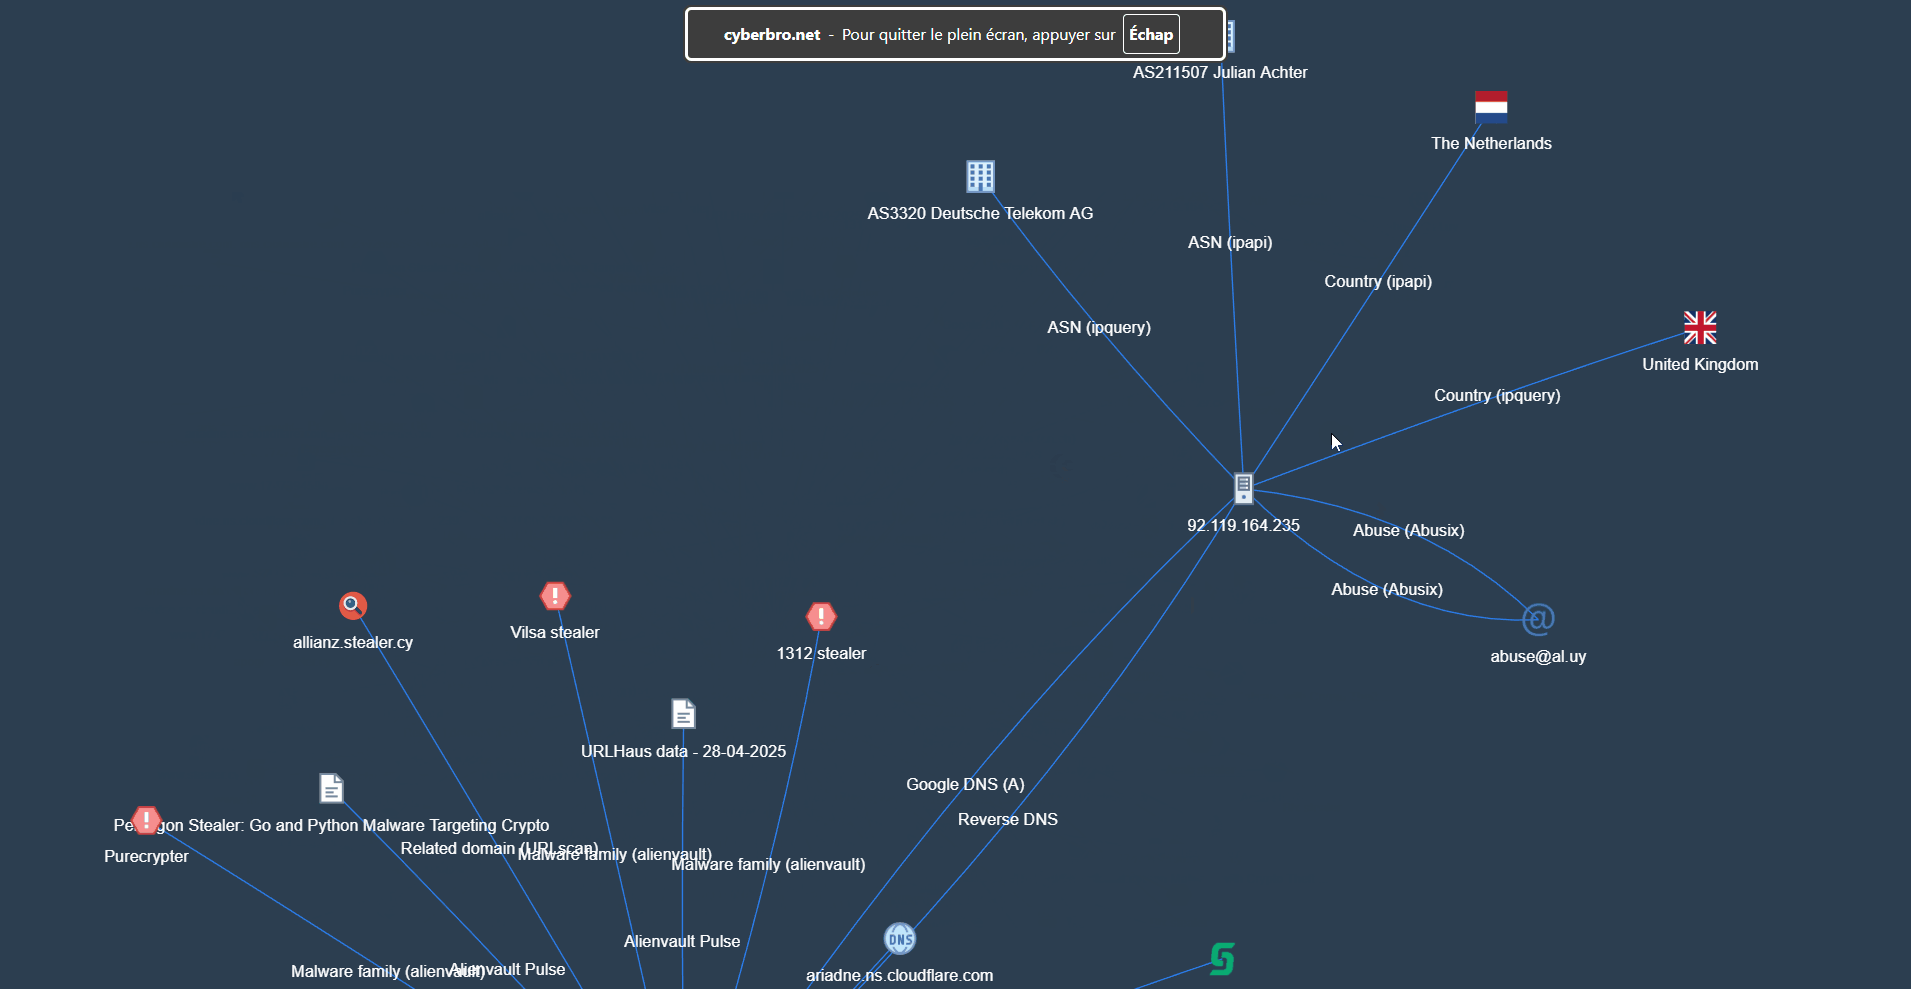
Funktionen
- Einfache Eingabe: Rohe Logs oder IoCs einfügen – automatisches Parsen und Extrahieren.
- Multi-Service-Prüfungen: Reputationsabfrage für IPs, Hashes, Domains, URLs und Chrome-Erweiterungs-IDs über viele Threat-Intel-Dienste hinweg.
- Umfassende Berichte: Erweiterte Suche, Filterung und Export nach CSV/Excel.
- Schnelle Verarbeitung: Multithreaded für Geschwindigkeit.
- Automatisiertes Pivoting: Entdecke verwandte Domains, URLs und IPs über Reverse DNS und RDAP / Whois.
- Genaue Domain- und Abuse-Informationen: RDAP / Whois- und Abuse-Kontakt-Abfragen.
- Integrationen: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock und mehr.
- Proxy & Speicherung: Proxy-Unterstützung und Ergebnisse in SQLite gespeichert.
- Verlauf & Diagramme: Analyse-Verlauf und experimentelle Diagrammansicht.
- Cache: Caching für schnellere wiederholte Abfragen (aktiviert auf Multi-Engine-Ebene, nicht pro Engine).
Was Cyberbro einzigartig macht
- Einsteigerfreundlich: Zugänglich für alle Erfahrungsstufen.
- Chrome-Erweiterungs-ID-Abfrage: Erweiterungsnamen und CTI-Daten aus IDs abrufen.
- Leichtgewichtiges Deployment: Einfache Einrichtung und Nutzung.
- Erweiterte TLD-Extraktion: Genaue Root-Domain-Erkennung für bessere Abfragen.
- Pragmatische Datenerfassung: Nutzt GitHub und Google, um übersehene IoCs zu finden.
- CTI-Report-Integration: Ruft IoC-bezogene Berichte von IoC.One ab.
- EDR-Integration: Prüft Observables gegen deine eigenen Sicherheitstools (MDE, CrowdStrike).
Erste Schritte - TL;DR
[!TIP] Wenn du es bequem magst, brauchst du Docker.
Führe eingit cloneaus; kopiere.env.samplenach.env;docker compose upund gehe dann zulocalhost:5000. Ja, das ist alles!
Erste Schritte
- Um zu beginnen, klone das Repository
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
Konfigurationsdatei bearbeiten (erforderlich)
cp .env.sample .env
[!NOTE] Keine API-Schlüssel? Kein Problem, kopiere einfach
.env.samplenach.envund lasse optionale Werte leer. Sei vorsichtig, wenn ein Proxy verwendet wird.
Du kannst alle kostenlosen Engines nutzen!
- Fülle die Werte (einschließlich Proxy, falls erforderlich) in der
.env-Datei aus.
[!WARNING]
.enventhält sensible Geheimnisse und darf niemals committet werden. Für Produktions-/Team-Deployments verwende SOPS, Vault oder einen gleichwertigen Secret-Manager-Workflow.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] Ab Version
v0.13.0unterstützt Cyberbrosecrets.jsonund die/config-Seite nicht mehr. Vgl. Diskussion 165.
Wenn du bereits eine veraltetesecrets.jsonhast, konvertiere sie mit folgendem Befehl in.env:python3 scripts/secrets_json_to_env.py
Siehe Erweiterte Optionen für das Deployment in der Dokumentation.
App starten
Bequem und einfach - Docker verwenden
[!WARNING] Stelle sicher, dass du das
compose-Plugin alsdocker composeund nicht alsdocker-composeinstallierst. In Docker bindet sich die App innerhalb des Containers an0.0.0.0, auch wenn deine lokale.envFLASK_HOST=127.0.0.1setzt.
docker compose up # use -d to run in background and use --build to rebuild the image
- Gehe zu http://127.0.0.1:5000 und viel Spaß.
Vergiss nicht,
.envvor dem Erstellen des Images zu bearbeiten.
Siehe Erweiterte Optionen für das Deployment in der Dokumentation, um alle Docker-Deployment-Optionen zu erhalten.
Der alte Weg
- Klone das Repository und installiere die Anforderungen.
Du möchtest vielleicht eine venv erstellen, bevor du die Abhängigkeiten installierst.
pip install -r requirements.txt
- Starte die App mit
gunicorn(sauberer Modus).
gunicorn -c prod/gunicorn.conf.py app:app
- Starte die App im Entwicklungsmodus.
python3 app.py