

maltrail v3.2
Echtzeit-Erkennungssystem für schädlichen Datenverkehr unter Verwendung öffentlicher Blacklists, statischer Malware-Spuren und heuristischer Analysen zur Identifizierung von Bedrohungen im DNS-, HTTP- und IP-Datenverkehr.


Maltrail
Maltrail ist ein System zur Erkennung von Netzwerkverkehr, das die Kommunikation mit bekannter schädlicher
Infrastruktur identifiziert und ausgewählte Verkehrsanomalien meldet. Es gleicht Domains, URLs, IP-Adressen,
IP:port-Paare und im Netzwerk beobachtete User-Agent-Werte mit einer Reihe von Indikatoren ab, die
trails genannt werden.
Eine Erkennung wird als einzelnes Ereignis aufgezeichnet, das Quelle, Ziel, Protokoll, den übereinstimmenden Trail, die Klassifizierung und die Trail-Quelle enthält:
"2026-08-07 09:14:22.117034" gw 10.13.13.2 57809 1.1.1.1 53 UDP DNS malware.bakewithdavid.com "asyncrat (malware)" (static)
Maltrail ist für die indikatorbasierte Netzwerküberwachung konzipiert. Seine heuristischen Erkennungen ergänzen die Trail-Übereinstimmung, ersetzen jedoch weder Endpoint-Telemetrie noch ein universelles Intrusion-Prevention-System.
Funktionen
- Ein vollständiger Trail-Build, der das statische Trail-Set (über 3.000 kuratierte Dateien, abgerufen von stamparm/trails), 38 Integrationen öffentlicher Feeds und optionale vom Betreiber bereitgestellte Trails kombiniert.
- Ein multithreaded Rust-Sensor, der libpcap verwendet, mit optionalen Linux-
PACKET_FANOUT-Capture-Workern. - Ein Python-Server, der die Reporting-Oberfläche, die Ereignisaufnahme und die HTTP-API bereitstellt.
- Benutzerdefinierte Trails und Whitelists im Klartext, die überprüft und versioniert werden können.
- Heuristiken für Scanning, DNS-Erschöpfung, DGA-ähnliche Lookups, verdächtige Downloads, Proxy-Probes, verdächtige User-Agent-Werte und verwandte Netzwerkaktivitäten.
- Lokale Ereignisprotokollierung, Remote-Maltrail-Protokollierung, CEF über Syslog und Logstash-JSON-Ausgabe.
- Bereitstellungsvalidierung mit
maltrail-sensor -Tund optionalen Prometheus-Metriken.
Inhalt
- Architektur
- Reporting-Oberfläche
- Leistung
- Installation
- Konfiguration
- Trails
- Ereignisse und API
- Betrieb
- Dokumentation
- Mitwirken
- Projekt
Architektur
Maltrail verfügt über zwei unabhängig bereitstellbare Prozesse, die auf demselben Host oder auf getrennten Hosts ausgeführt werden können: Der Sensor erkennt verdächtigen Datenverkehr, während der Server Ereignisse für Reporting und API-Zugriff speichert und bereitstellt.
flowchart LR
    Traffic(("<b>Network traffic</b>"))

    subgraph Maltrail ["Maltrail System"]
        direction LR
        Sensor["<b>Sensor</b><br/>Rust / libpcap<br/>Capture & detection<br/>Trail matching & heuristics"]
        Logs[("<b>Event logs</b><br/>LOG_DIR")]
        Server["<b>Server</b><br/>Python<br/>Event intake & access<br/>Reporting UI & API"]
    end

    Browser(("<b>Browser</b><br/>Reporting interface"))
    Syslog["<b>Syslog / SIEM</b><br/>CEF"]
    Logstash["<b>Logstash</b><br/>JSON"]

    Traffic --> Sensor
    Sensor -->|local events| Logs
    Sensor -->|remote events / LOG_SERVER| Server
    Server -->|stores remote events| Logs
    Logs -->|reads daily logs| Server
    Sensor -->|SYSLOG_SERVER| Syslog
    Sensor -->|LOGSTASH_SERVER| Logstash
    Server <-->|HTTP / SSE| Browser
Der Sensor erfasst Netzwerkverkehr, führt Trail-Matching und heuristische Analysen durch und erzeugt
Events. Er kann Events lokal in LOG_DIR schreiben, sie über LOG_SERVER an einen entfernten Maltrail-Server senden oder beides tun. Er kann außerdem CEF über Syslog mit SYSLOG_SERVER und JSON an Logstash mit LOGSTASH_SERVER ausgeben.
Der Server nimmt entfernte Events entgegen, speichert sie in den Event-Logs, liest lokal verfügbare tägliche Logs und stellt die HTTP-API sowie die browserbasierte Berichtsoberfläche bereit. Der Sensor ist nicht von der Berichtsoberfläche abhängig und kann unabhängig betrieben werden, wenn Events an ein anderes System weitergeleitet werden.
Berichtsoberfläche
Maltrail enthält eine browserbasierte Berichtsoberfläche zum Erkunden erkannten Verkehrs, mit Live-Updates, feldbezogener Suche, Retro-Hunting, geografischen Ansichten, Triage, Sensorstatus, gespeicherten Ansichten und Export.
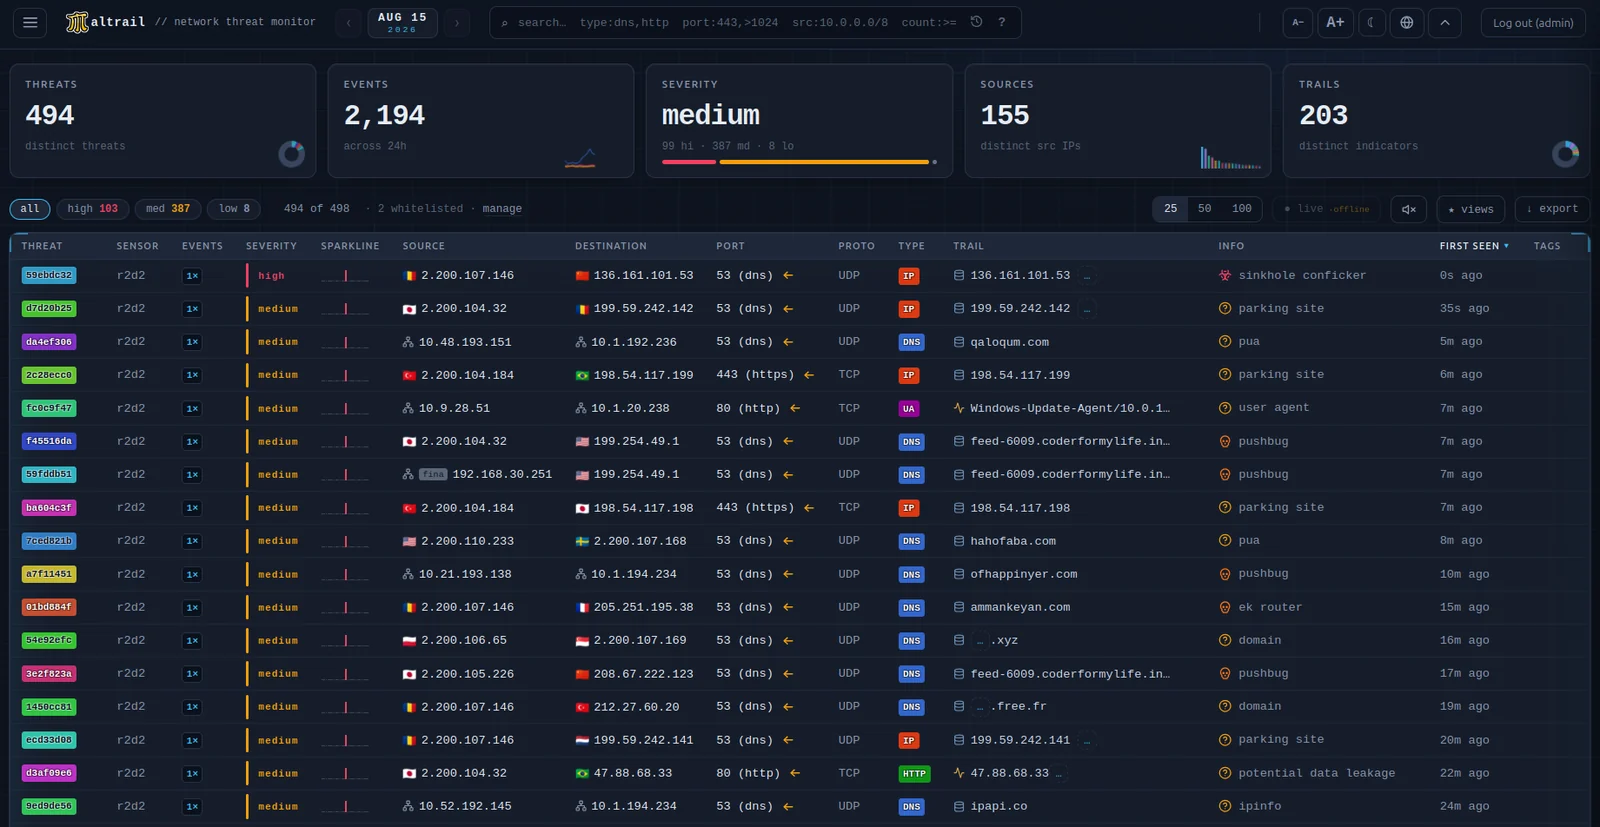
Die Oberfläche wird von server.py unter HTTP_ADDRESS:HTTP_PORT bereitgestellt. Sie besteht aus reinem JavaScript mit einer einzigen Laufzeitabhängigkeit von Drittanbietern (PapaParse, für die CSV-Verarbeitung) und ohne Build-Schritt. Es wird jeweils ein Tag angezeigt, ausgewählt über einen Datumsauswähler, der zugleich als Event-Dichtegitter über die verfügbaren täglichen Logs dient. Events werden von /events gestreamt und im Browser zu Threats aggregiert – eine Zeile pro eindeutigem (source, trail) –, die in einem sortierbaren Raster mit Detailbereich angezeigt werden.