

fscan v2.2.1
Ein umfassendes Intranet-Scan-Tool, das eine automatische und umfassende Schwachstellenprüfung mit einem Klick ermöglicht. (Ein umfassendes Intranet-Scan-Tool, das eine automatische, allseitige Schwachstellenprüfung per Knopfdruck ermöglicht.)
Fscan
Internes Netzwerk-Scan-Tool für umfassende Scans, ein-Klick automatisierte Schwachstellenprüfung.
Version: 2.2.1
Funktionen
Scan-Fähigkeiten
- Host-Erkennung - ICMP/Ping-Liveness-Erkennung, unterstützt Statistiken über große B/C-Segmente
- Port-Scan - TCP-Vollverbindungs-Scan, 133 gängige Ports integriert, unterstützt Portgruppen (web/db/service/all)
- Dienst-Erkennung - Intelligente Protokoll-Erkennung, unterstützt 20+ Dienst-Fingerprint-Abgleich
- Web-Erkennung - Website-Titel, CMS-Fingerprints, Web-Middleware, WAF/CDN-Erkennung (40+ Fingerprints)
Brute-Force-Fähigkeiten
- Schwache Passwort-Brute-Force - Brute-Force für 28 Dienste (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis usw.)
- Hash-Kollision - Unterstützt NTLM-Hash-Authentifizierung (SMB/WMI)
- SSH-Schlüssel-Login - Unterstützt Private-Key-Authentifizierung
- Intelligente Wörterbücher - 100+ gängige schwache Passwörter integriert, unterstützt {user}-Variablenersetzung
Schwachstellenerkennung
- Hochriskante Schwachstellen - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- Nicht autorisierter Zugriff - Erkennung nicht autorisierter Zugriffe auf Redis/MongoDB/Memcached/Elasticsearch usw.
- POC-Scan - Integrierte Web-Schwachstellen-POCs, unterstützt Xray-POC-Format
- DNSLog - Unterstützt DNSLog-Exfiltrationserkennung
Schwachstellenausnutzung
- Redis-Ausnutzung - Öffentlichen Schlüssel schreiben, Cron-Jobs schreiben, WebShell schreiben, Master-Slave-Replikation RCE
- MS17-010-Ausnutzung - ShellCode-Injektion, unterstützt Benutzer hinzufügen, Befehle ausführen
- SSH-Befehlsausführung - Automatische Befehlsausführung nach erfolgreicher Authentifizierung
Lokale Module
- Informationssammlung - Systeminformationen, Umgebungsvariablen, Domänencontroller-Informationen, Netzwerkkarten-Konfiguration
- Credential-Erfassung - Speicher-Dump (MiniDump), Keylogger, Registrierungs-Export
- Persistenz - Systemd-Dienste, Windows-Dienste, geplante Aufgaben, Autostart-Einträge, LD_PRELOAD
- Reverse Shell - Forward Shell, Reverse Shell, SOCKS5-Proxy-Dienst
- AV-Erkennung - Identifiziert auf dem Zielhost installierte Sicherheitssoftware
- Spurenbereinigung - Log-Bereinigungstool
Eingabe/Ausgabe
- Ziel-Eingabe - IP/CIDR/Domain/URL, unterstützt Batch-Import aus Dateien
- Ausschlussregeln - Unterstützt Ausschluss bestimmter Hosts, Ports
- Ausgabeformat - TXT/JSON/CSV Mehrformat-Ausgabe
- Stiller Modus - Kein Banner, kein Fortschrittsbalken, keine Farbausgabe
Netzwerkkontrolle
- Proxy-Unterstützung - HTTP/SOCKS5-Proxy, unterstützt Angabe einer Netzwerkkarte
- Paket-Steuerung - Ratenbegrenzung, maximale Paketanzahl-Steuerung
- Timeout-Steuerung - Port-Timeout, Web-Timeout, globales Timeout unabhängig konfigurierbar
- Parallelitätssteuerung - Port-Scan-Threads, Dienst-Scan-Threads unabhängig konfigurierbar
Erweiterte Funktionen
- SDK-Einbettung -
pkg/fscanbietet ein Go-SDK, das in Agents oder Sicherheitsplattformen eingebettet werden kann, unterstützt Aufgabensteuerung (Pause/Resume), Echtzeit-Fortschritts-Callbacks, TaskID-Nachverfolgung - Web-Verwaltungsoberfläche - Visuelle Scan-Aufgabenverwaltung (bedingte Kompilierung -tags web)
- Lab-Umgebung - Integrierte Docker-Lab-Umgebung für Tests und Lernen
- Plugin-Architektur - Dienst-Plugins/Web-Plugins/Lokale Plugins getrennt, leicht erweiterbar
- Mehrsprachige Unterstützung - Chinesisch/Englisch Umschaltung (-lang zh/en)
- Leistungsstatistik - JSON-Format Leistungsbericht (-perf)
v2.1.0 Änderungsprotokoll
Dieses Update enthält 262 Commits, darunter 30 neue Funktionen, 120 Fehlerbehebungen, 54 Refactorings, 14 Leistungsoptimierungen, 20 Testverbesserungen.
Architektur-Refactoring
- Globale Variablen eliminiert - Migration zu Config/State-Objekten, verbesserte Parallelitätssicherheit und Testbarkeit
- SMB-Plugin-Verschmelzung - Integration von smb/smb2/smbghost/smbinfo in ein einheitliches Plugin, neues smb_protocol.go
- Dienst-Erkennungs-Refactoring - Implementierung eines Nmap-artigen Fallback-Mechanismus, optimierte Port-Fingerprint-Erkennungsstrategie
- Ausgabesystem-Refactoring - TXT-Echtzeit-Flush + Dual-Write-Mechanismus, behebt Ergebnisverlust und Reihenfolgeprobleme
- i18n-Framework-Upgrade - Migration zu go-i18n, vollständige Abdeckung der core/plugins/webscan-Module
- HostInfo-Refactoring - Ports-Feld von string auf int geändert, Typsicherheit
- Funktionskomplexitäts-Optimierung - clusterpoc(125→30), EnhancedPortScan(111→20)
- Code-Audit - Behebung von Problemen der Stufe P0-P2, Bereinigung von Deadcode
- Log-System-Optimierung - LogDebug-Aufrufe bereinigt (71→18), reduzierte Start-Log-Ausgabe
Leistungsoptimierung
- Regex-Vorkompilierung - Globale Regex-Vorkompilierung, vermeidet wiederholte Kompilierungskosten
- Speicheroptimierung - map[string]bool zu map[string]struct{} geändert, spart Speicher
- Paralleler Fingerprint-Abgleich - Multi-Goroutine-Parallelabgleich, verbesserte Erkennungsgeschwindigkeit
- Verbindungswiederverwendung - SOCKS5-globaler Dialer-Wiederverwendung, vermeidet wiederholte Handshakes
- Sliding-Window-Scheduling - Adaptiver Thread-Pool + Streaming-Iterator, optimierter Port-Scan
- CEL-Cache-Optimierung - POC-Scan-CEL-Umgebungs-Cache, reduziert wiederholte Initialisierung
- Paketvariablen-Extraktion - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes usw.
- Vorab-Speicherzuweisung - Vereinfachte Konvertierungsketten, einmalige String-Ersetzung
- Parallelitätssicherheits-Optimierung - Optimierte Lock-Granularität und Speicherzuweisung
Neue Funktionen
- Web-Verwaltungsoberfläche - Visuelle Scan-Aufgabenverwaltung, responsives Layout und Fortschrittsanzeige
- Mehrformat-POC-Adaption - Unterstützt xray- und afrog-Format-POCs
- Intelligenter Scan-Modus - Bloom-Filter-Deduplizierung + Proxy-Optimierung
- Erweiterte Fingerprint-Datenbank - Integration von FingerprintHub (3139 Fingerprints)
- Favicon-Fingerprint-Erkennung - Unterstützt mmh3- und MD5-Doppelformat-Hash-Abgleich
- Allgemeiner Versions-Extraktor - Automatische Extraktion von Dienstversionsinformationen
- Fingerprint-Prioritätssortierung - Intelligente Sortierung der Abgleichsergebnisse
- Intelligente Protokollerkennung - Automatische Erkennung von HTTP/HTTPS-Protokolltypen
- Netzwerkkarten-Angabe - Unterstützt VPN-Szenarien (-iface-Parameter)
- Ausschluss-Host-Datei - Unterstützt Lesen von Ausschluss-Hosts aus Datei (-ehf-Parameter)
- ICMP-Token-Bucket-Ratenbegrenzung - Verhindert Router-Abstürze bei Hochgeschwindigkeits-Scans
- Port-Scan-Wiederholung - Automatischer Rescan-Mechanismus bei Fehlern
- RDP-Echte-Authentifizierung - Integration der grdp-Bibliothek für System-Fingerprint-Erkennung
- SMB/FTP-Dateiliste - Automatische Dateiauflistung bei anonymem Zugriff
- 302-Weiterleitung-Doppelerkennung - Gleichzeitige Erkennung von Original- und Weiterleitungs-Fingerprints
- TXT-Ausgabe-URL-Zusammenfassung - Am Ende Web-Dienst-URL-Liste für Batch-Tests hinzugefügt
- nmap-Kernintegration - Drei große Verbesserungen: Erkennungsstrategie/Abgleich-Engine/Versions-Parsing
- Selektive Plugin-Kompilierung - Build-Tags-System, unterstützt unabhängige Kompilierung von Dienst-/Lokal-/Web-Plugins
- Standard-Port-Erweiterung - Von 62 auf 133 gängige Ports erweitert
- Vollport-Scan-Unterstützung - Erweiterte Portbereichsbegrenzung
- HTTP-Weiterleitungssteuerung - Konfigurierbare Weiterleitungsanzahl-Begrenzung
- Leistungsanalyse-Unterstützung - Hinzugefügt pprof-Leistungsanalyse und Benchmark-Tests
- TCP-Paketstatistik - Dienst-Plugins unterstützen TCP-Paketsendestatistik
- fscan-lab-Umgebung - Internes Netzwerk-Penetrationstest-Trainingsplattform, deckt alle Schwachstellenszenarien ab (unvollständig)
- Redis-Ausnutzungs-Erweiterung - Vollständige Redis-Ausnutzungsfunktionen portiert (öffentlichen Schlüssel schreiben/Cron-Jobs/WebShell/Master-Slave-RCE)
- rsync-Plugin-Refactoring - Authentifizierungslogik mit go-rsync-Bibliothek neu geschrieben
Fehlerbehebungen (120, wichtige aufgelistet)
- RDP-Nullpointer-Panic - Behebt Absturz durch Zertifikat-Parsing (#551)
- Batch-Scan-Fehler - Behebt Auslassungen bei großen Scans (#304)
- JSON-Ausgabeformat - Behebt falsches Ausgabeformat (#446)
- Redis-Schwaches-Passwort-Erkennung - Behebt Erkennungsauslassungen (#447)
- Echtzeit-Ergebnisspeicherung - Behebt nicht rechtzeitig gespeicherte Scan-Ergebnisse (#469)
- Nmap-Parsing-Überlauf - Behebt oktal-Escape-Parsing-Bug (#478)
- Fingerprint-Erkennungs-Race - Behebt webtitle/webpoc-Race-Probleme (#474)
- MySQL-Verbindungsvalidierung - Verwendet jetzt information_schema-Datenbank zur Validierung
- Proxy-Port-Fehlurteil - Behebt falsche Portstatus-Bewertung im Proxy-Modus
- Context-Timeout - Behebt 22 Plugin-Timeout-Probleme ohne Antwort
- ICMP-Race-Bedingung - Behebt Wettbewerbsprobleme bei parallelen Scans
- IPv6-Adressformat - Behebt 4 Adressformatierungsprobleme
- POC-Hochparallelitäts-Hänger - Behebt nicht propagiertes Context-Problem
- Ctrl+C-Ergebnisverlust - Signalbehandlung hinzugefügt, um Ergebnis-Writes sicherzustellen
- SOCKS5-Voll-Echo - Proxy-Verbindungsvalidierung hinzugefügt
- Dienst-Erkennungs-Leck - Behebt nicht korrekt geschlossene Verbindungen
- webtitle-Antwortverwerfung - Behebt verworfenen Teil der Antwortdaten, die zu Erkennungsfehlern führen
- TXT-Schwachstelleninformationsfehler - Behebt fehlende Schwachstellendetails in der Ausgabe
- JSON-Fingerprint-Fehler - Vereinheitlichtes SERVICE-Ergebnis-Target-Format
- Scan-Daueranzeige - Behebt Anzeige von 0 für die Abschlussdauer
- Falsche Schwachstellenaufzeichnungen - TXT-Ausgabesystem neu geschrieben, um Fehlalarme zu eliminieren
- Redis-Cross-Plattform-Pfade - Behebt Pfad- und Timeout-Probleme der Ausnutzungsfunktionen
- Windows-Kompilierungswarnungen - Behebt fscan-lite-Plattformkompatibilität
- Go 1.20-Kompatibilität - Abhängigkeiten herabgestuft für Kompatibilität
Testverbesserungen (20)
- Unit-Tests - Kernmodul-Abdeckung 74-100%
- Parallelitätssicherheitstests - Spezielle Tests für State-Objekte, Fingerprint-Abgleich-Engine
- Integrationstests - Web-Scan/Port-Scan/Dienst-Erkennung/SSH-Authentifizierung/ICMP-Erkennung
- CLI-Parametertests - Validierung der Befehlszeilenparameter-Parsing
- Leistungs-Benchmark-Tests - AdaptivePool, Dienst-Erkennungsstrategie-Benchmarks
- ResultBuffer-Tests - Validierung von Deduplizierung und Vollständigkeitsbewertung
Engineering-Verbesserungen
- CI-Prozess-Optimierung - golangci-lint v2-Upgrade, vereinfachte Build-Schritte
- Issue-Automatisierung - GitHub-Issue-Template-Optimierung, Project-Automatisierungs-Workflow
- Lint-Vollständige-Behebung - revive/errcheck/shadow/staticcheck/gosimple alle bestanden
- README-Neufassung - Chinesische und englische Dokumentation vollständig aktualisiert
- Code-Format-Vereinheitlichung - gofmt/goimports-Normalisierung
Schnellstart
# C-Segment scannen
./fscan -h 192.168.1.1/24

# Bestimmte Ports
./fscan -h 192.168.1.1 -p 22,80,443,3389

# Nur Liveness-Erkennung
./fscan -h 192.168.1.1/24 -ao

# Brute-Force deaktivieren
./fscan -h 192.168.1.1/24 -nobr

# Web-Scan
./fscan -u http://192.168.1.1

# Lokale Plugins
./fscan -local systeminfo

# Hash-Kollision
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx

# Redis öffentlichen Schlüssel schreiben
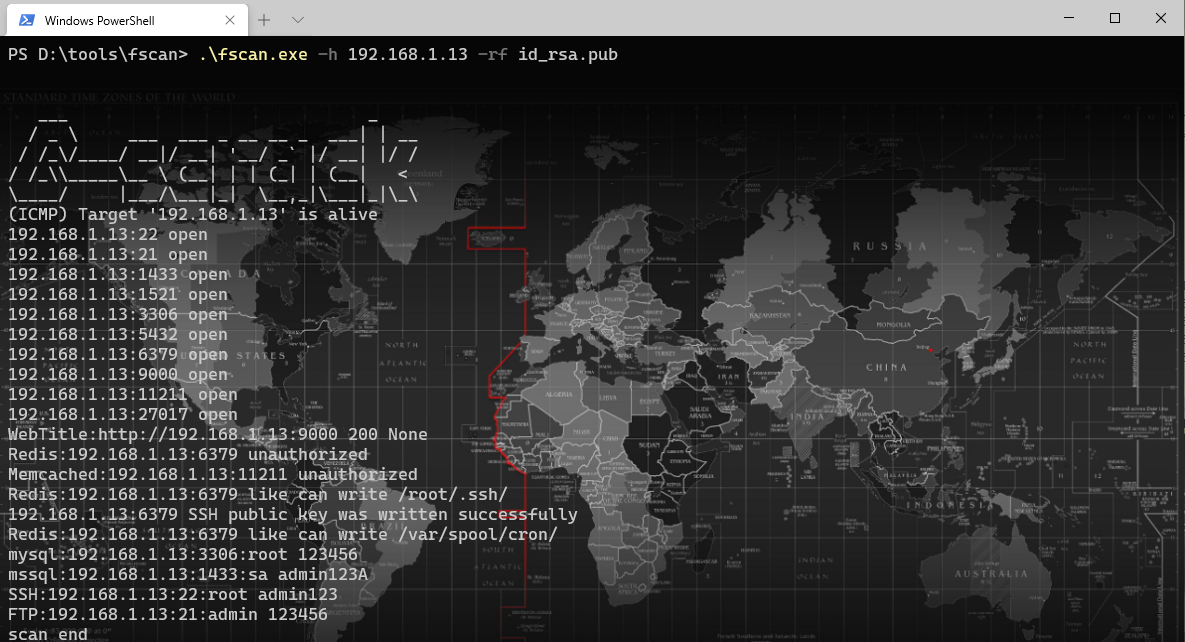
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
Kompilierung
# Standard-Kompilierung
go build -ldflags="-s -w" -trimpath -o fscan .

# Mit Web-Verwaltungsoberfläche
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
Installation
# Arch Linux
yay -S fscan-git
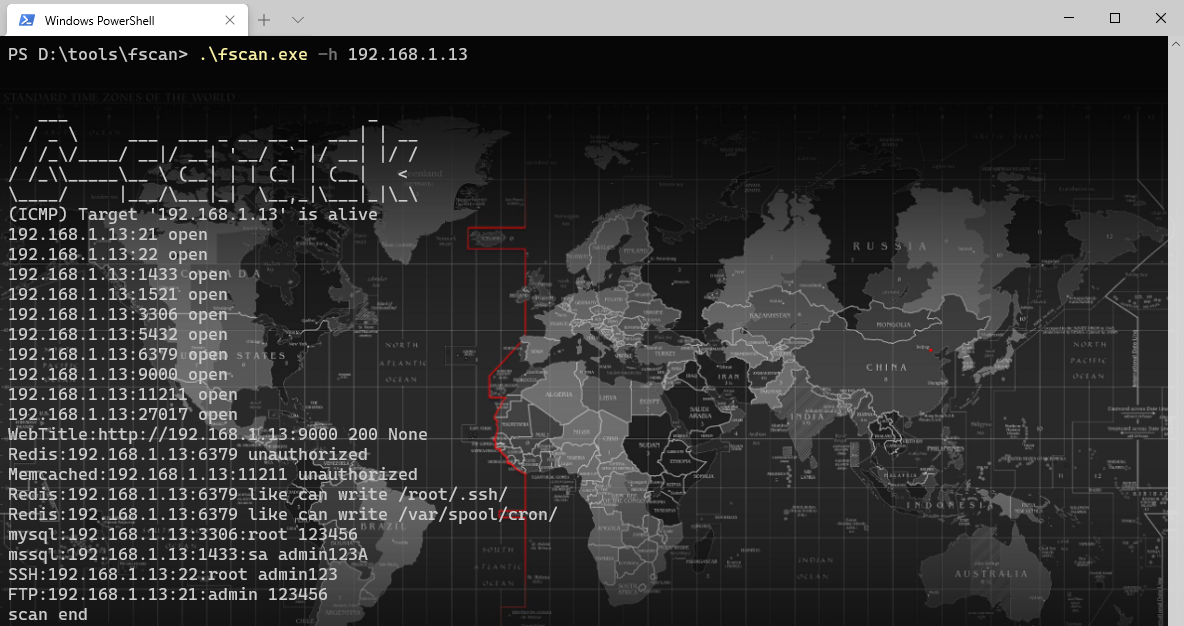
Lauf-Screenshots
fscan.exe -h 192.168.x.x

fscan.exe -h 192.168.x.x -rf id_rsa.pub (Redis öffentlichen Schlüssel schreiben)
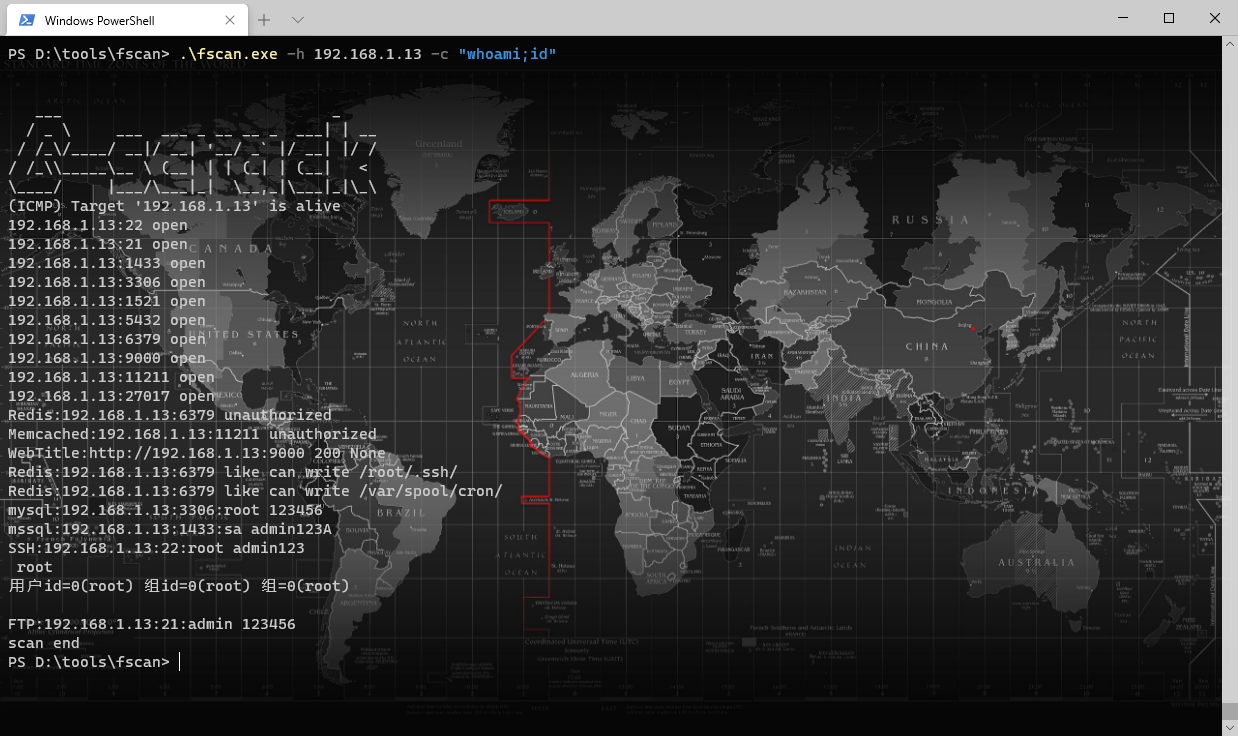
fscan.exe -h 192.168.x.x -m ssh -user root -pwd password
fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3 (mehrere Passwörter anhängen)
fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080

fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080 (SOCKS5-Authentifizierungs-Proxy)
fscan.exe -h 192.168.x.x -p 139 -m netbios


fscan.exe -h 192.0.0.0/8 -m icmp


Roadmap
Update-Plan
- Update-Zyklus - Monatliche Versionsveröffentlichung
- Erste zwei Wochen - Neue Funktionsentwicklung und Feature-Updates
- Letzte zwei Wochen - Fehlerbehebungen und Code-Integration
- PRs willkommen - Wir freuen uns auf Ihren Beitrag!
SDK & Agent-Integration
- SDK-Fähigkeiten erweitern, Endgerät-Agent-Einbettungsunterstützung vervollständigen
- Fortsetzen von Scans, Bandbreiten-Level-Ratenbegrenzung, Speicherwasserstands-Steuerung
- Mehr Integrationsbeispiele für Agent-Szenarien
Plugin-Ökosystem
- Kontinuierliche Erweiterung der Dienst-Plugin-Abdeckung
- Entwicklung weiterer Schwachstellenerkennungs- und Ausnutzungsfähigkeiten für jedes Dienst-Plugin
- Aufrechterhaltung der Abwärtskompatibilität der Plugin-API, um die kontinuierliche Verfügbarkeit alter POCs sicherzustellen
Fscan-lite
- Leichtgewichtige Version in C neu geschrieben
- Kleinere Größe, weniger Abhängigkeiten
- Unterstützt mehr eingebettete/eingeschränkte Umgebungen
- Verzeichnis: fscan-lite
Fscan-lab
- Internes Netzwerk-Penetrationstest-Umgebung
- Deckt alle von fscan unterstützten Schwachstellenszenarien ab
- Entwicklungs-, Test- und Funktionsvalidierungsplattform
- Lern- und Übungsumgebung für Anfänger
- Verzeichnis: fscan-lab
Haftungsausschluss
Dieses Tool richtet sich ausschließlich an legal autorisierte Unternehmenssicherheitsmaßnahmen. Stellen Sie vor der Verwendung sicher, dass Sie autorisiert sind und die lokalen Gesetze und Vorschriften einhalten. Scannen Sie keine nicht autorisierten Ziele. Der Autor übernimmt keine Verantwortung für Folgen aus illegaler Nutzung.
404StarLink
fscan ist ein Mitgliedsprojekt von 404Team StarLink-Plan 2.0.
Star-Trend

Spenden
Dem Autor ein Getränk ausgeben