 shadow1ng/fscan
Ein umfassendes Intranet-Scan-Tool, das eine automatische und umfassende Schwachstellenprüfung mit einem Klick ermöglicht. (Ein umfassendes Intranet-Scan-Tool, das eine automatische, allseitige Schwachstellenprüfung per Knopfdruck ermöglicht.)
# Fscan
[English](https://github.com/shadow1ng/fscan/blob/main/README_EN.md)
Umfassendes Intranet-Scan-Tool, automatisierte Schwachstellenerkennung mit einem Klick.
**Version**: 2.2.2
## Funktionen
### Scan-Fähigkeiten
- **Host-Erkennung** - ICMP/Ping-Lebendigkeitserkennung, unterstützt Lebendigkeitsstatistiken für große B/C-Netzsegmente
- **Port-Scan** - TCP-Volllverbindungsscan, integrierte 133 gängige Ports, unterstützt Portgruppen (web/db/service/all)
- **Diensterkennung** - Intelligente Protokollererkennung, unterstützt 20+ Dienst-Fingerprint-Matching
- **Web-Erkennung** - Website-Titel, CMS-Fingerprints, Web-Middleware, WAF/CDN-Erkennung (40+ Fingerprints)
### Brute-Force-Fähigkeiten
- **Schwachpasswort-Brute-Force** - 28 Dienste-Brute-Force (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis usw.)
- **Hash-Cracking** - Unterstützt NTLM-Hash-Authentifizierung (SMB/WMI)
- **SSH-Schlüssel-Anmeldung** - Unterstützt Private-Key-Authentifizierung
- **Intelligentes Wörterbuch** - Integrierte 100+ gängige Schwachpasswörter, unterstützt {user}-Variablenersetzung
### Schwachstellenerkennung
- **Hochrisiko-Schwachstellen** - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- **Unautorisierter Zugriff** - Redis/MongoDB/Memcached/Elasticsearch usw. Unautorisierte-Zugriff-Erkennung
- **POC-Scan** - Integrierte Web-Schwachstellen-POCs, unterstützt Xray-POC-Format
- **DNSLog** - Unterstützt DNSLog-Out-of-Band-Erkennung
### Schwachstellenausnutzung
- **Redis-Ausnutzung** - Public-Key schreiben, Cron-Jobs schreiben, WebShell schreiben, Master-Slave-Replikation RCE
- **MS17-010-Ausnutzung** - ShellCode-Injection, unterstützt Benutzer hinzufügen, Befehle ausführen
- **SSH-Befehlsausführung** - Automatische Befehlsausführung nach erfolgreicher Authentifizierung
### Lokale Module
- **Informationssammlung** - Systeminformationen, Umgebungsvariablen, Domänencontroller-Informationen, Netzwerkkartenkonfiguration
- **Anmeldedaten-Erfassung** - Speicher-Dump (MiniDump), Keylogger, Registry-Export
- **Persistenz** - Systemd-Dienste, Windows-Dienste, Cron-Jobs, Autostart-Einträge, LD_PRELOAD
- **Reverse Shell** - Bind Shell, Reverse Shell, SOCKS5-Proxy-Dienst
- **AV-Erkennung** - Identifizierung der auf dem Zielhost installierten Sicherheitssoftware
- **Spurenbereinigung** - Log-Bereinigungstool
### Ein- und Ausgabe
- **Zieleingabe** - IP/CIDR/Domain/URL, unterstützt Datei-Batch-Import
- **Ausschlussregeln** - Unterstützt Ausschluss bestimmter Hosts und Ports
- **Ausgabeformate** - TXT/JSON/CSV Mehrfachformat-Ausgabe
- **Silent-Modus** - Kein Banner, kein Fortschrittsbalken, keine farbige Ausgabe
### Netzwerkkontrolle
- **Proxy-Unterstützung** - HTTP/SOCKS5-Proxy, unterstützt Angabe der Netzwerkkarte
- **Paketversand-Kontrolle** - Ratenbegrenzung, maximale Paketanzahl-Kontrolle
- **Timeout-Kontrolle** - Port-Timeout, Web-Timeout, globales Timeout unabhängig konfigurierbar
- **Parallelitätskontrolle** - Port-Scan-Threads, Dienst-Scan-Threads unabhängig konfigurierbar
### Erweiterungsfunktionen
- **SDK-Einbettung** - `pkg/fscan` bietet Go-SDK, kann in Agent oder Sicherheitsplattform eingebettet werden, unterstützt Task-Kontrolle (Pause/Resume), Echtzeit-Fortschritts-Callbacks, TaskID-Rückverfolgung
- **Web-Verwaltungsoberfläche** - Visualisierte Scan-Task-Verwaltung (bedingte Kompilierung -tags web)
- **Lab-Testumgebung** - Integrierte Docker-Testumgebung zum Testen und Lernen
- **Plugin-Architektur** - Dienst-Plugins/Web-Plugins/Lokale-Plugins getrennt, einfach erweiterbar
- **Mehrsprachige Unterstützung** - Chinesisch/Englisch Oberflächenumschaltung (-lang zh/en)
- **Leistungsstatistiken** - JSON-Format Leistungsbericht (-perf)
## v2.1.0 Änderungsprotokoll
> Dieses Update enthält **262 Commits**, umfasst 30 neue Funktionen, 120 Fehlerbehebungen, 54 Refactorings, 14 Leistungsoptimierungen, 20 Testverbesserungen.
### Architektur-Refactoring
- **Eliminierung globaler Variablen** - Migration zu Config/State-Objekten, Verbesserung der Parallelitätssicherheit und Testbarkeit
- **SMB-Plugin-Zusammenführung** - Integration von smb/smb2/smbghost/smbinfo zu einem einheitlichen Plugin, neue smb_protocol.go
- **Diensterkennungs-Refactoring** - Implementierung eines Nmap-artigen Fallback-Mechanismus, Optimierung der Port-Fingerprint-Erkennungsstrategie
- **Ausgabesystem-Refactoring** - TXT-Echtzeit-Disk-Flush + Dual-Write-Mechanismus, Lösung von Ergebnisverlust und Reihenfolgeproblemen
- **i18n-Framework-Upgrade** - Migration zu go-i18n, vollständige Abdeckung der Module core/plugins/webscan
- **HostInfo-Refactoring** - Ports-Feld von string zu int geändert, Typsicherheit
- **Funktionskomplexitäts-Optimierung** - clusterpoc(125→30), EnhancedPortScan(111→20)
- **Code-Audit** - Behebung von P0-P2-Problemen, Bereinigung von Deadcode
- **Log-System-Optimierung** - LogDebug-Aufrufbereinigung (71→18), Verschlankung der Start-Log-Ausgabe
### Leistungsoptimierung
- **Regex-Vorkompilierung** - Globale Regex-Vorkompilierung, Vermeidung von wiederholtem Kompilierungsaufwand
- **Speicheroptimierung** - map[string]bool zu map[string]struct{} geändert zur Speichereinsparung
- **Paralleles Fingerprint-Matching** - Mehrere Goroutinen parallel für schnellere Erkennung
- **Verbindungswiederverwendung** - SOCKS5 globaler Dialer-Wiederverwendung, Vermeidung von wiederholtem Handshake
- **Sliding-Window-Scheduling** - Adaptiver Thread-Pool + Streaming-Iterator, Optimierung des Port-Scans
- **CEL-Cache-Optimierung** - POC-Scan CEL-Umgebungs-Cache, Reduzierung wiederholter Initialisierung
- **Paketvariablen-Extraktion** - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes usw.
- **Vorallokierte Kapazität** - Vereinfachte Konvertierungskette, einmalige String-Ersetzung
- **Parallelitätssicherheits-Optimierung** - Optimierung von Lock-Granularität und Speicherallokation
### Neue Funktionen
- **Web-Verwaltungsoberfläche** - Visualisierte Scan-Task-Verwaltung, responsives Layout und Fortschrittsanzeige
- **Multi-Format-POC-Anpassung** - Unterstützung von xray- und afrog-Format-POCs
- **Intelligenter Scan-Modus** - Bloom-Filter-Deduplizierung + Proxy-Optimierung
- **Erweiterte Fingerprint-Datenbank** - Integration von FingerprintHub (3139 Fingerprints)
- **Favicon-Fingerprint-Erkennung** - Unterstützung von mmh3- und MD5-Dual-Format-Hash-Matching
- **Universeller Versions-Extraktor** - Automatische Extraktion von Dienstversionsinformationen
- **Fingerprint-Prioritätssortierung** - Intelligente Sortierung der Matching-Ergebnisse
- **Intelligente Protokollererkennung** - Automatische Erkennung von HTTP/HTTPS-Protokolltypen
- **Netzwerkkarten-Angabefunktion** - Unterstützung von VPN-Szenarien (-iface-Parameter)
- **Host-Ausschlussdatei** - Unterstützung des Lesens von Ausschluss-Hosts aus Datei (-ehf-Parameter)
- **ICMP-Token-Bucket-Ratenbegrenzung** - Verhinderung von Router-Abstürzen durch Hochgeschwindigkeitsscans
- **Port-Scan-Wiederholung** - Automatischer Neu-Scan-Mechanismus bei Fehlern
- **RDP-Echte-Authentifizierung** - Integration der grdp-Bibliothek zur System-Fingerprint-Erkennung
- **SMB/FTP-Dateiliste** - Automatische Auflistung von Dateien bei anonymem Zugriff
- **302-Redirect-Doppelerkennung** - Gleichzeitige Erkennung von Original-Response- und Redirect-Response-Fingerprints
- **TXT-Ausgabe-URL-Zusammenfassung** - Hinzufügen einer Web-Service-URL-Liste am Ende für Batch-Tests
- **nmap-Kern-Integration** - Drei Verbesserungen: Erkennungsstrategie/Matching-Engine/Versionsparsing
- **Selektive Plugin-Kompilierung** - Build-Tags-System, unterstützt unabhängige Kompilierung von Dienst-/Lokal-/Web-Plugins
- **Standard-Port-Erweiterung** - Von 62 auf 133 gängige Ports erweitert
- **Vollport-Scan-Unterstützung** - Erweiterung der Portbereichsgrenzen
- **HTTP-Redirect-Kontrolle** - Konfigurierbare Redirect-Anzahlbegrenzung
- **Performance-Analyse-Unterstützung** - Hinzufügen von pprof-Performance-Analyse und Benchmark-Tests
- **TCP-Paket-Statistiken** - Dienst-Plugins unterstützen TCP-Paketversand-Statistiken
- **fscan-lab-Testumgebung** - Intranet-Penetrationstraining-Plattform, deckt alle Schwachstellenszenarien ab (unvollständig)
- **Redis-Ausnutzungserweiterung** - Portierung vollständiger Redis-Ausnutzungsfunktionen (Public-Key/Cron-Jobs/WebShell/Master-Slave-RCE schreiben)
- **rsync-Plugin-Refactoring** - Refactoring der Authentifizierungslogik mit go-rsync-Bibliothek
### Fehlerbehebungen (120, wichtige aufgelistet)
- **RDP-Nullpointer-Panic** - Behebung des Absturzes durch Zertifikatsparsing (#551)
- **Batch-Scan-Falsch-Negativ** - Behebung von Auslassungen bei großflächigen Scans (#304)
- **JSON-Ausgabeformat** - Behebung von Ausgabeformatfehlern (#446)
- **Redis-Schwachpasswort-Erkennung** - Behebung von Erkennungsauslassungen (#447)
- **Echtzeit-Ergebnisspeicherung** - Behebung der nicht rechtzeitigen Speicherung von Scan-Ergebnissen (#469)
- **Nmap-Parsing-Überlauf** - Behebung des Oktal-Escape-Parsing-Bugs (#478)
- **Fingerprint-Erkennungs-Race** - Behebung von webtitle/webpoc-Race-Bedingungen (#474)
- **MySQL-Verbindungsvalidierung** - Umstellung auf information_schema-Datenbank zur Validierung
- **Proxy-Port-Fehleinschätzung** - Behebung falscher Port-Status-Beurteilung im Proxy-Modus
- **Context-Timeout** - Behebung von 22 Plugin-Timeout-Nichtreaktionsproblemen
- **ICMP-Race-Condition** - Behebung von Parallel-Scan-Wettlaufproblemen
- **IPv6-Adressformat** - Behebung von 4 Adressformatierungsproblemen
- **POC-Hochparallelitäts-Hänger** - Behebung des Problems der nicht weitergegebenen Context
- **Ctrl+C-Ergebnisverlust** - Hinzufügen von Signalverarbeitung zur Sicherstellung des Schreibens von Ergebnissen
- **SOCKS5-Voll-Echo** - Hinzufügen von Proxy-Verbindungsvalidierung
- **Diensterkennungs-Leak** - Behebung des Problems nicht ordnungsgemäß geschlossener Verbindungen
- **webtitle-Response-Verwerfung** - Behebung des Verwerfens von Teil-Response-Daten, das zu Erkennungsfehlern führte
- **TXT-Schwachstelleninfo-Fehlen** - Behebung von Auslassungen von Schwachstellendetails in der Ausgabe
- **JSON-Fingerprint-Fehlen** - Vereinheitlichung des SERVICE-Ergebnis-Target-Formats
- **Scan-Dauer-Anzeige** - Behebung des Problems der Anzeige von 0 als Abschlussdauer
- **Falsche Schwachstelleneinträge** - Refactoring des TXT-Ausgabesystems zur Eliminierung von Fehlalarmen
- **Redis-Plattformübergreifender-Pfad** - Behebung von Pfad- und Timeout-Problemen der Ausnutzungsfunktion
- **Windows-Kompilierungswarnung** - Behebung der fscan-lite-Plattformkompatibilität
- **Go 1.20-Kompatibilität** - Herabstufung von Abhängigkeiten zur Beibehaltung der Kompatibilität
### Testverbesserungen (20)
- **Unit-Tests** - Kernmodul-Abdeckung 74-100%
- **Parallelitätssicherheits-Tests** - Spezielle Tests für State-Objekt und Fingerprint-Matching-Engine
- **Integrationstests** - Web-Scan/Port-Scan/Diensterkennung/SSH-Authentifizierung/ICMP-Erkennung
- **CLI-Parameter-Tests** - Validierung der Kommandozeilen-Parameteranalyse
- **Performance-Benchmark-Tests** - AdaptivePool, Diensterkennungsstrategie-Benchmark
- **ResultBuffer-Tests** - Validierung von Deduplizierung und Vollständigkeitsbewertung
### Engineering-Verbesserungen
- **CI-Prozess-Optimierung** - golangci-lint v2-Upgrade, Vereinfachung der Build-Schritte
- **Issue-Automatisierung** - GitHub-Issue-Template-Optimierung, Project-Automatisierungsworkflow
- **Lint-Vollständige-Behebung** - revive/errcheck/shadow/staticcheck/gosimple alle bestanden
- **README-Neuschreibung** - Umfassende Aktualisierung der chinesischen und englischen Dokumentation
- **Code-Format-Vereinheitlichung** - gofmt/goimports-Normalisierung
## Schnellstart
```bash
# C-Netzsegment scannen
./fscan -h 192.168.1.1/24
# Ports angeben
./fscan -h 192.168.1.1 -p 22,80,443,3389
# Nur Lebendigkeitserkennung
./fscan -h 192.168.1.1/24 -ao
# Brute-Force deaktivieren
./fscan -h 192.168.1.1/24 -nobr
# Web-Scan
./fscan -u http://192.168.1.1
# Lokale Plugins
./fscan -local systeminfo
# Hash-Cracking
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx
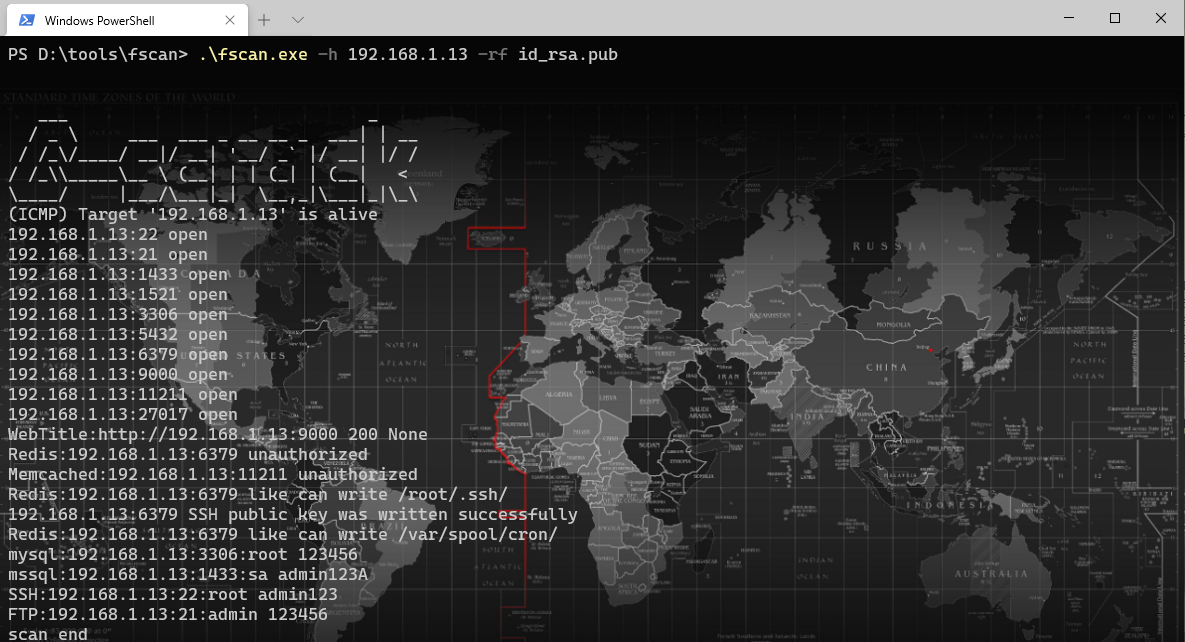
# Redis Public-Key schreiben
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
```
## Kompilierung
```bash
# Standard-Kompilierung
go build -ldflags="-s -w" -trimpath -o fscan .
# Mit Web-Verwaltungsoberfläche
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
```
## Installation
```bash
# Arch Linux
yay -S fscan-git
```
## Screenshots
Verwenden Sie `fscan -list-plugins`, um die für den aktuellen Build verfügbaren Modulnamen, Typen, Standardports und Aufrufmethoden anzuzeigen.
Wenn Sie mit `-m` ein Modul mit festen Ports angeben und `-p/-pf` nicht übergeben, verwendet der Scanbereich die Vereinigung der Standardports des ausgewählten Moduls;
zum Beispiel verwendet `fscan -hf ip.txt -m netbios` `137,139`. Durch Angabe von `-p` können nicht-standardmäßige Ports gescannt werden, Web-Module verwenden weiterhin den allgemeinen Portbereich.
`-pwda/-usera` werden an das Standardwörterbuch angehängt; bei gleichzeitiger Verwendung mit `-pwd/-user` oder `-pwdf/-userf` werden sie an das angegebene Wörterbuch angehängt.
`fscan.exe -h 192.168.x.x`
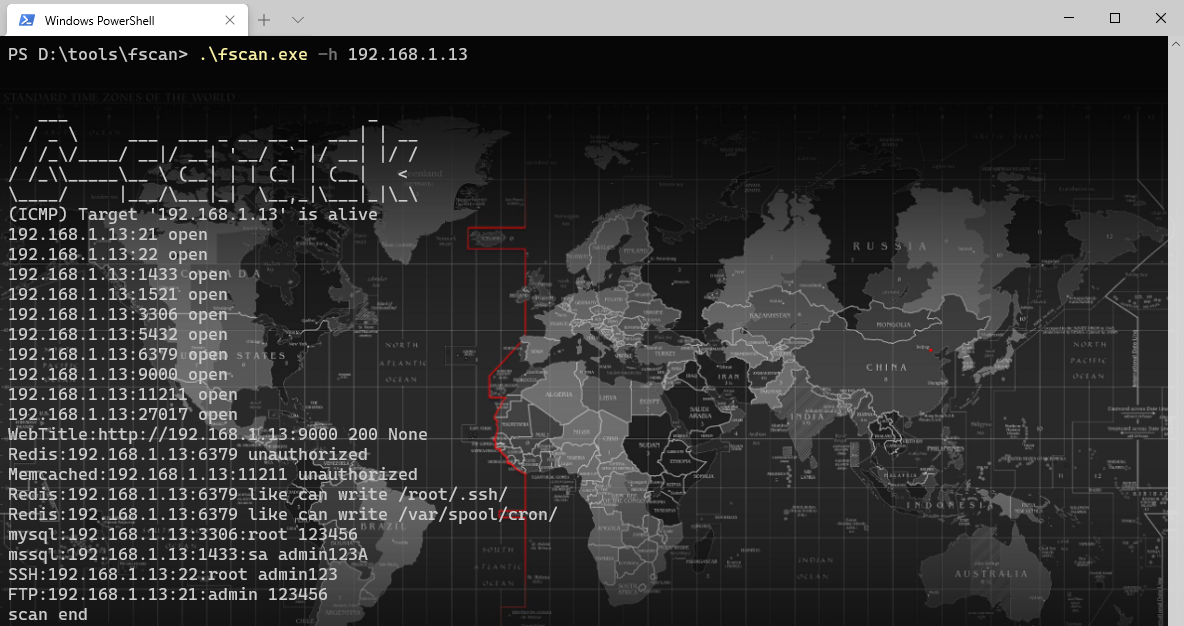

`fscan.exe -h 192.168.x.x -rf id_rsa.pub` (Redis Public-Key schreiben)
`fscan.exe -h 192.168.x.x -m ssh -user root -pwd password`
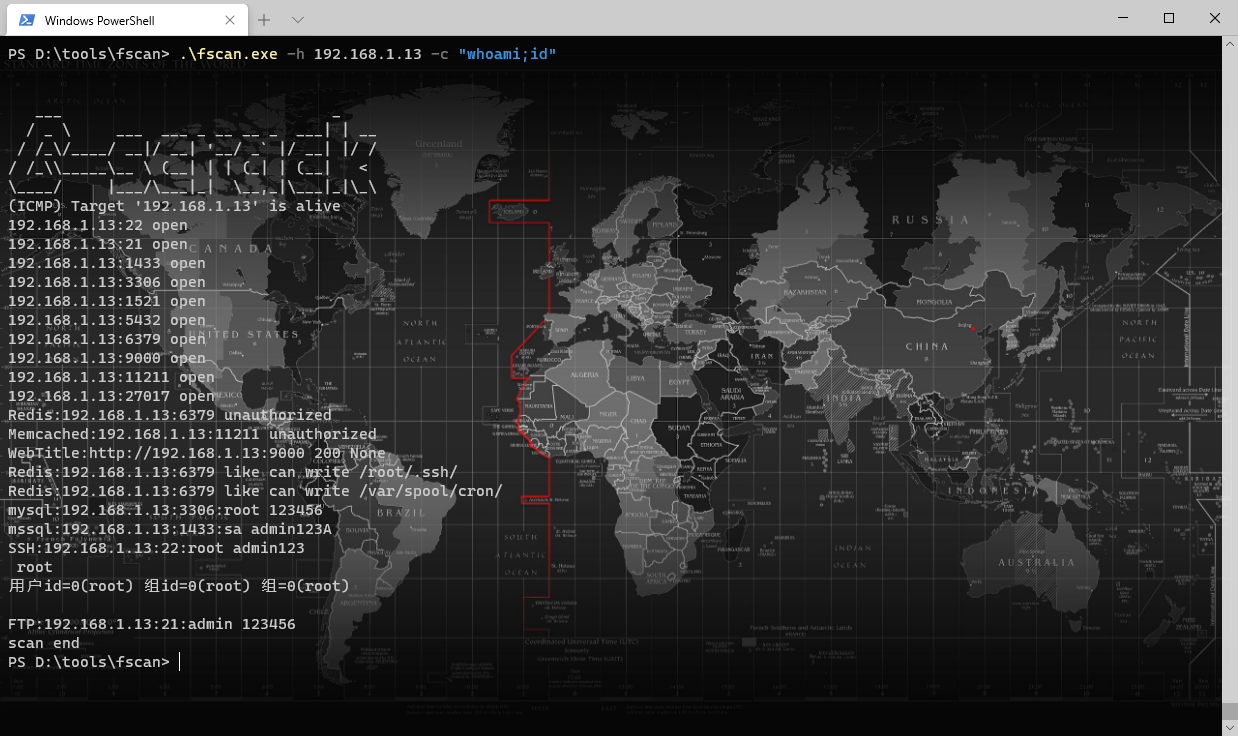
`fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3` (Mehrere Passwörter anhängen)
`fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080`

`fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080` (SOCKS5-Authentifizierungsproxy)
`fscan.exe -h 192.168.x.x -p 139 -m netbios`


`fscan.exe -h 192.0.0.0/8 -m icmp`


## Roadmap
### Update-Plan
- **Update-Zyklus** - Monatliche Versionsveröffentlichung
- **Erste zwei Wochen** - Neue Funktionsentwicklung und Feature-Updates
- **Letzte zwei Wochen** - Fehlerbehebung und Code-Integration
- **PRs willkommen** - Wir freuen uns auf Ihren Beitrag!
### SDK & Agent-Integration
- Erweiterung der SDK-Fähigkeiten, Verbesserung der Endgerät-Agent-Einbettungsunterstützung
- Unterbrochene Scans fortsetzen, Bandbreitenbegrenzung, Speicherwasserstands-Kontrolle
- Weitere Integrationsbeispiele für Agent-Szenarien
### Plugin-Ökosystem
- Kontinuierliche Erweiterung der Dienst-Plugin-Abdeckung
- Entwicklung weiterer Schwachstellenerkennungs- und Ausnutzungsfähigkeiten für jedes Dienst-Plugin
- Beibehaltung der Plugin-API-Abwärtskompatibilität, um die kontinuierliche Verfügbarkeit älterer POC-Versionen zu gewährleisten
### Fscan-lite
- In C neu geschriebene Leichtversion
- Kleinere Größe, weniger Abhängigkeiten
- Unterstützung weiterer eingebetteter/eingeschränkter Umgebungen
- Verzeichnis: [fscan-lite](https://github.com/shadow1ng/fscan/blob/main/fscan-lite)
### Fscan-lab
- Intranet-Penetrationstest-Testumgebung
- Deckt alle von fscan unterstützten Schwachstellenszenarien ab
- Entwicklungs-, Test- und Funktionsvalidierungsplattform
- Lern- und Übungsumgebung für Anfänger
- Verzeichnis: [fscan-lab](https://github.com/shadow1ng/fscan/blob/main/fscan-lab)
## Haftungsausschluss
Dieses Tool ist ausschließlich für **legal autorisierte** Unternehmenssicherheitsaktivitäten bestimmt. Stellen Sie vor der Verwendung sicher, dass Sie autorisiert sind, die lokalen Gesetze und Vorschriften einhalten, und **scannen Sie keine nicht autorisierten Ziele**. Der Autor übernimmt keine Verantwortung für Konsequenzen aus illegaler Nutzung.
## 404StarLink
fscan ist ein Mitgliedsprojekt des [404Team Starlink-Programms 2.0](https://github.com/knownsec/404StarLink2.0-Galaxy).
## Star-Verlauf
[](https://starchart.cc/shadow1ng/fscan)
## Spenden
[Dem Autor ein Getränk spendieren](https://github.com/shadow1ng/fscan/blob/main/image/sponsor.png)
## Referenzen
- https://github.com/Adminisme/ServerScan
- https://github.com/netxfly/x-crack
- https://github.com/hack2fun/Gscan
- https://github.com/k8gege/LadonGo
- https://github.com/jjf012/gopoc
- https://github.com/chainreactors/gogo
- https://github.com/0x727/FingerprintHub
- https://github.com/killmonday/fscanxEntdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.


