

scopeblind-gateway v0.13.1
Fail-closed-Cedar-Richtlinien-Gate plus signierte Belege für Tool-Aufrufe von KI-Agenten. npx protect-mcp
protect-mcp
Lokale Richtliniendurchsetzung und signierte Entscheidungsbelege für Tool-Aufrufe von KI-Agenten.



Entwicklerseite · Schnellstart · Agent-Einrichtung · Richtlinien-Pakete · Beispielbeleg · Integrationen · Dokumentation · Mitwirken
Setze das Gateway zwischen einen MCP-Client und seinen Tool-Server oder verwende seine Hooks in einem Coding-Agenten. Prüfe eine Cedar-Richtlinie, aktiviere die Durchsetzung und führe einen signierten Beleg über die Entscheidungen. Lokale Auswertung und Verifikation benötigen kein ScopeBlind-Konto und senden keine Entscheidungs-Telemetrie.
- Durchsetzung an der Tool-Grenze. Cedar verweigert bei fehlenden Richtlinien, Engine-
Fehlern oder Auswertungsfehlern im Fail-Closed-Modus. Der Shadow-Modus ist der Standard
für den MCP-Wrapper: Verwende
--enforce, wenn du bereit bist zu blockieren. - Prüfe, was signiert wurde. Ed25519-Belege enthalten die Entscheidung und den Richtlinien- Digest. @veritasacta/verify prüft die Bytes gegen den öffentlichen Schlüssel, dem du vertraust.
- Beginne mit vorhandenen Tools. Verwende MCP stdio, das HTTP-Gateway oder Coding-Agent- Hooks. Optionale gehostete Zusammenarbeit hat eigene Berechtigungen und Datenflüsse.
Ein Gateway deckt Aufrufe ab, die durch es geleitet werden. Es ist keine OS-Sandbox, und ein signierter Beleg belegt nicht, dass eine Aktion ausgeführt wurde oder dass keine Aktion ausgelassen wurde. Die Sicherheitsrichtlinie beschreibt die Grenze und den Meldeablauf.
Das Ergebnis ansehen
Ein echter lokaler Lauf: zwei vorgeschlagene Aufrufe auswerten, die Entscheidungen signieren, die Belege verifizieren, dann eine signierte Entscheidung ändern und erneut prüfen.
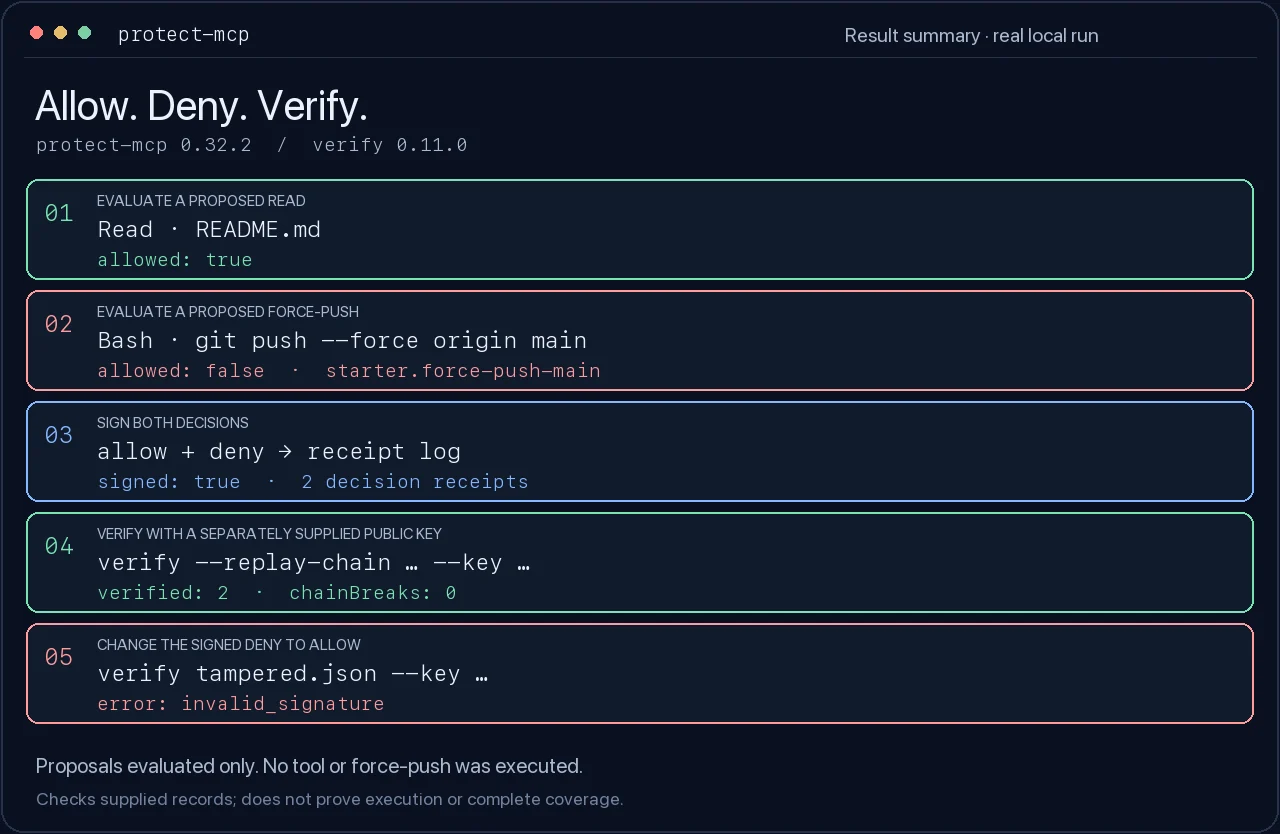
Sieh dir die 14-sekündige Schritt-für-Schritt-Demo an
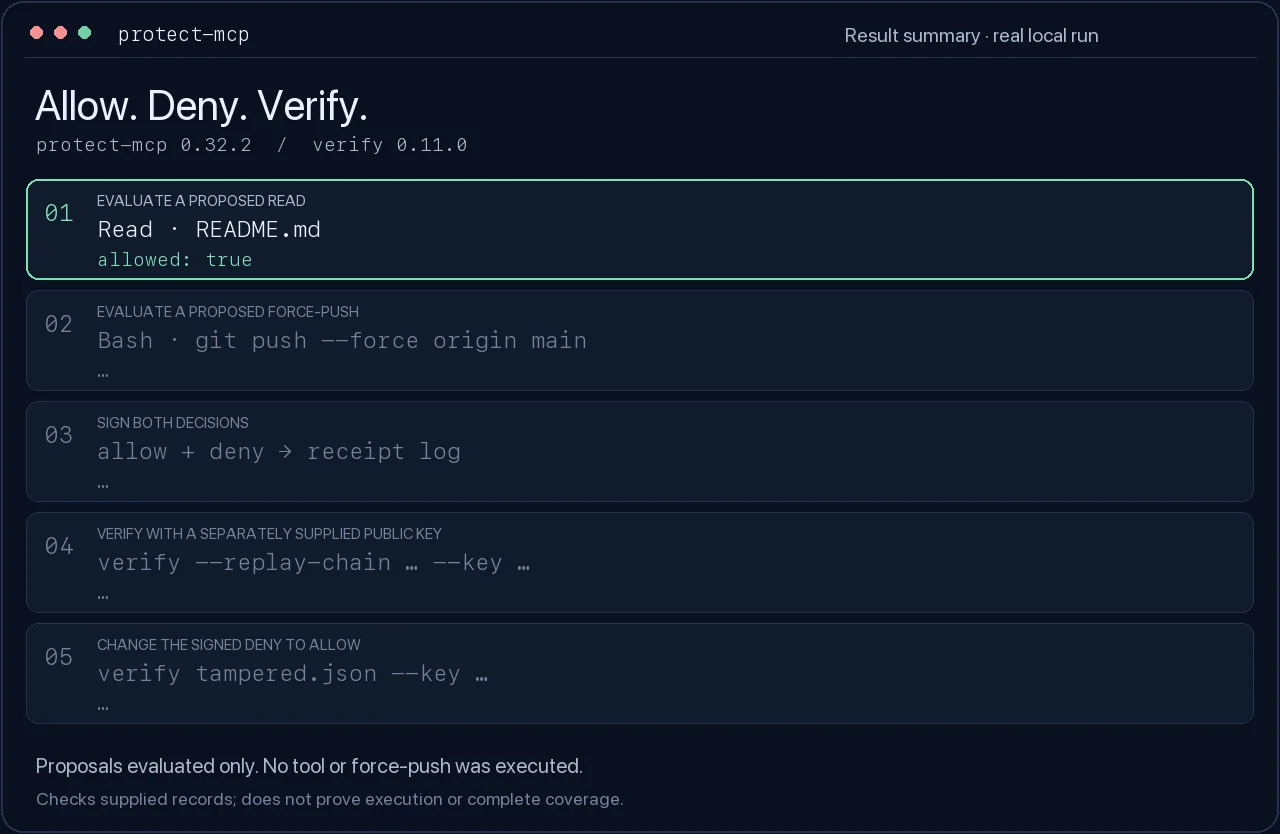
Text-Walkthrough und Reproduktion · Aufgezeichnete Ergebnisse
Ohne Agent ausprobieren
Verwende Node.js 22 und npm in einem neuen Verzeichnis. Installiere das gepinnte Gateway und den Verifier:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
Dieses Beispiel bewertet zwei vorgeschlagene Aufrufe und signiert ihre Entscheidungen. Es führt weder eines der Tools aus noch ruft es git push auf. Alles nach der Installation ist lokal.
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
Erwartet: allow, dann deny; sowohl die ursprünglichen Receipt-Signaturen als auch deren Link
verifizieren; das modifizierte Receipt meldet invalid_signature. Halten Sie protect-mcp.key
privat. Um den Datensatz einer anderen Person zu verifizieren, beziehen Sie deren erwarteten öffentlichen Schlüssel
über einen unabhängigen vertrauenswürdigen Kanal.
Die Exit-Codes des Verifiers sind 0: gültig, 1: ungültig, 2: nicht geprüft/Fehler. Ein ungültiges Ergebnis bedeutet nicht zwangsläufig Manipulation: Auch der falsche erwartete Schlüssel kann die Verifikation fehlschlagen lassen. Das Chain-Replay prüft die übergebenen Links; es stellt nicht sicher, dass Sie die gesamte Historie erhalten haben.
CI führt genau dieses Beispiel gegen den gepackten Kandidaten und den gepinnten veröffentlichten Verifier aus. Siehe Validierung und Releases.
Verbinden Sie Ihren Agenten
Wählen Sie die Integration, die zu Ihrem Host und der benötigten Abdeckung passt.
Das Installieren von Guidance-Skills aktiviert keine Durchsetzung. doctor prüft die lokale
Konfiguration; bestätigen Sie die gewählte Route mit einem echten erlaubten und einem blockierten Aufruf.
Für das Claude Code Plugin bereiten Sie zuerst das lokale Gate vor und starten Sie es, und installieren Sie es dann in Ihrem Projekt (Claude Code 2.1.295 oder später):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
Das Plugin blockiert geroutete Tool-Aufrufe, solange sein Gate nicht verfügbar ist. Wählen Sie das Plugin oder die Hooks des eigenständigen Projekts, damit derselbe Aufruf nicht zweimal aufgezeichnet wird.