cottage v0.7.0
Ein moderner Git-basierter age-verschlüsselter Geheimnisverwalter für Teams.
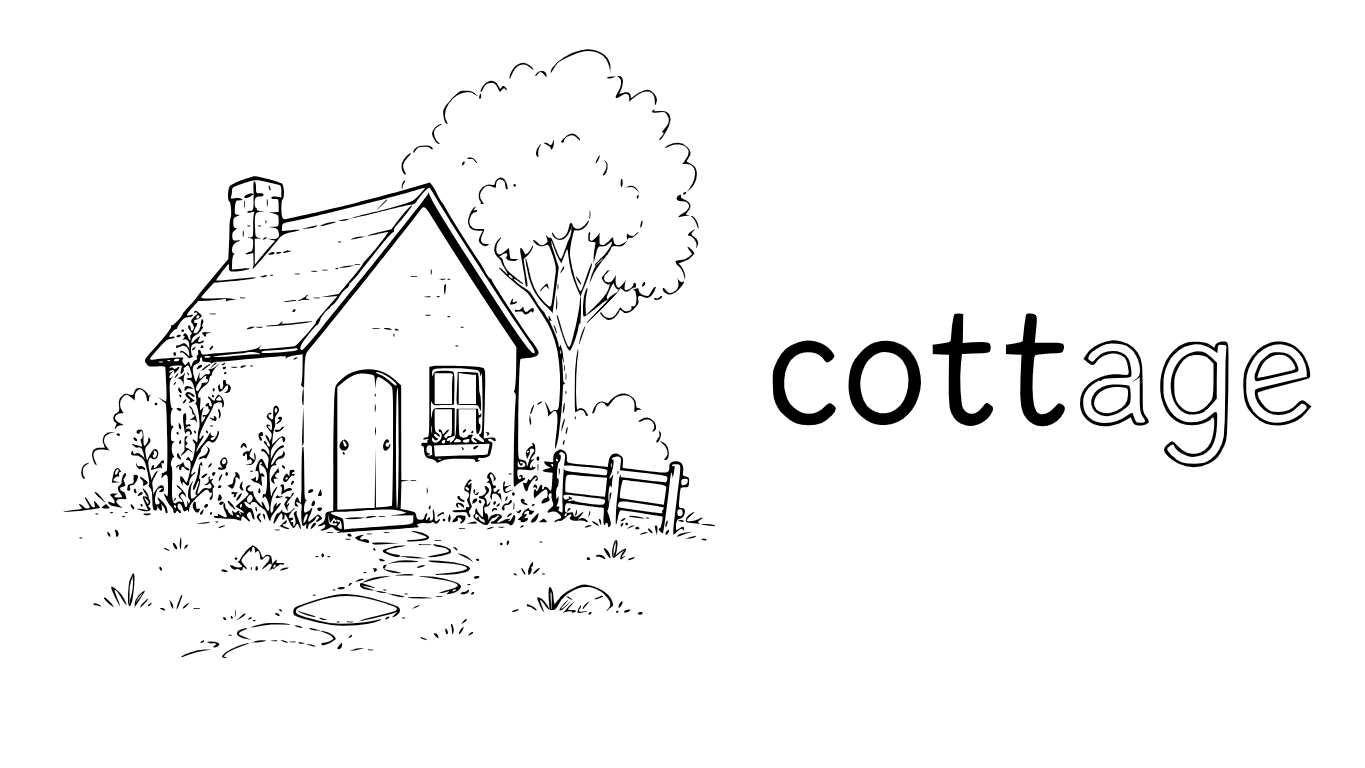


cottage ist ein GitOps-Tool für Teams, um age-verschlüsselte Secrets in Git-Repositories zu verwalten.
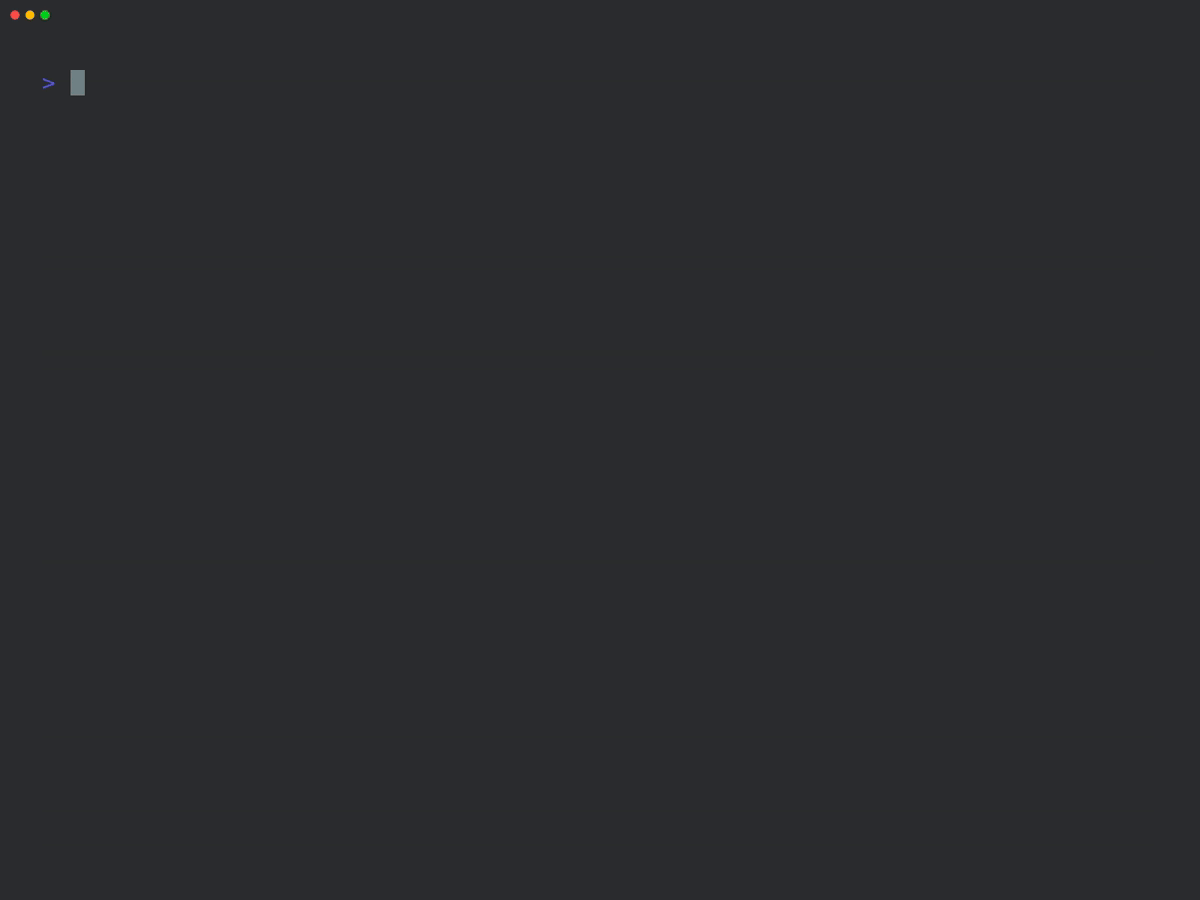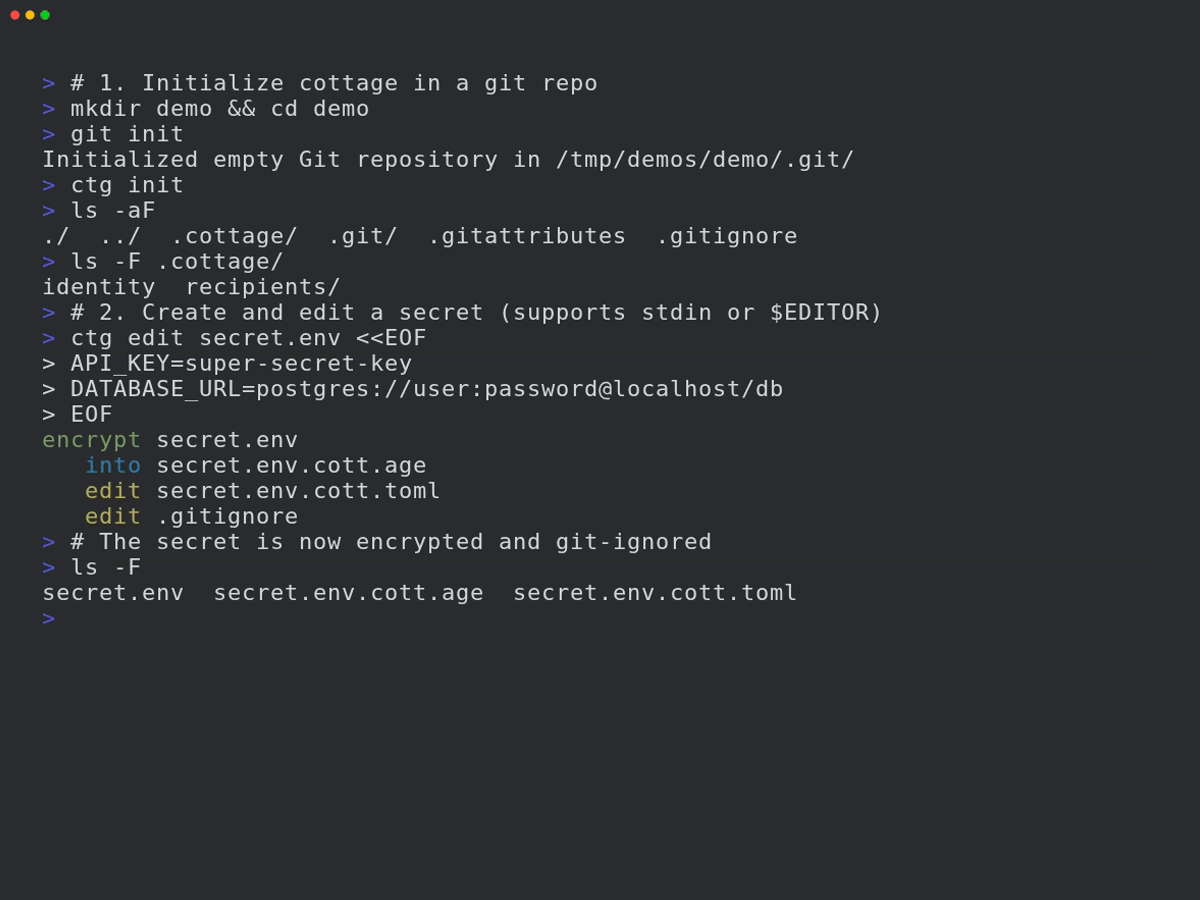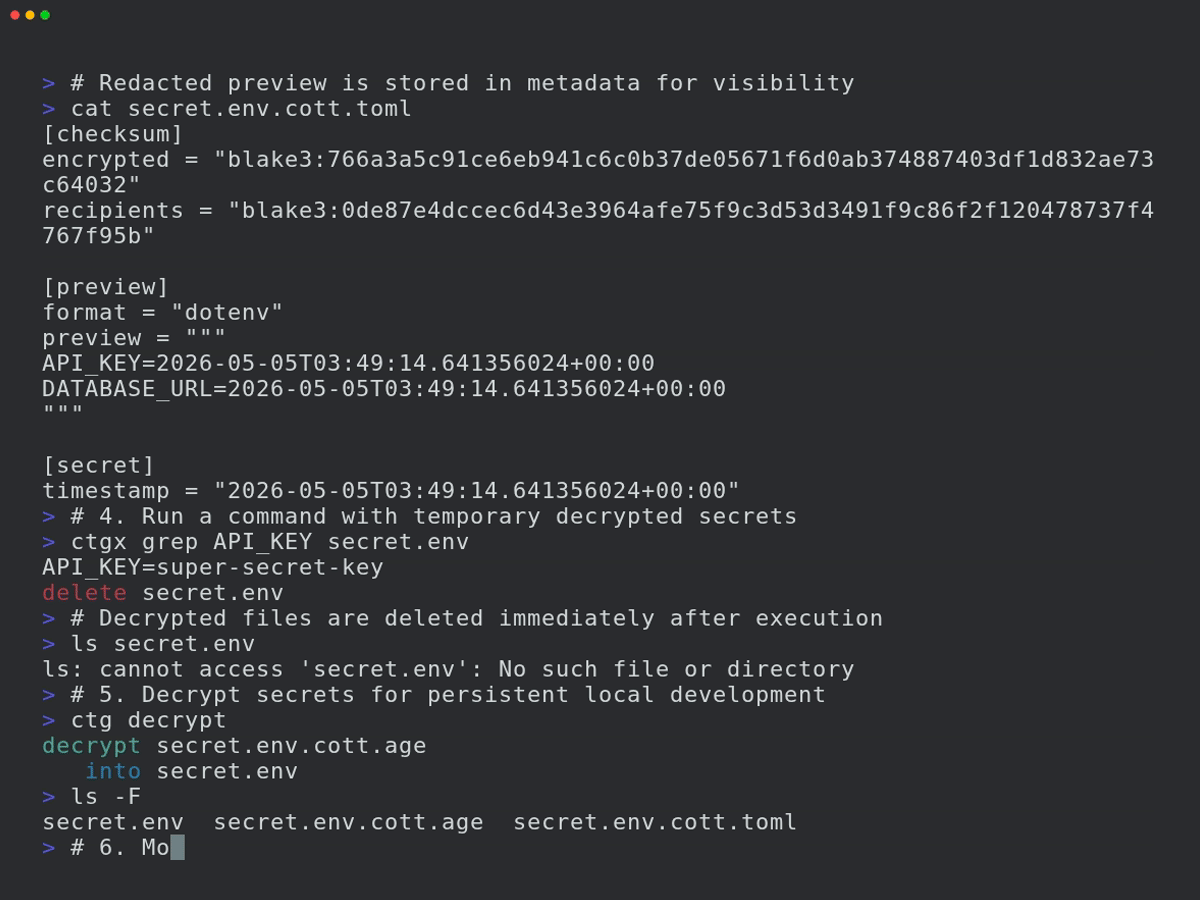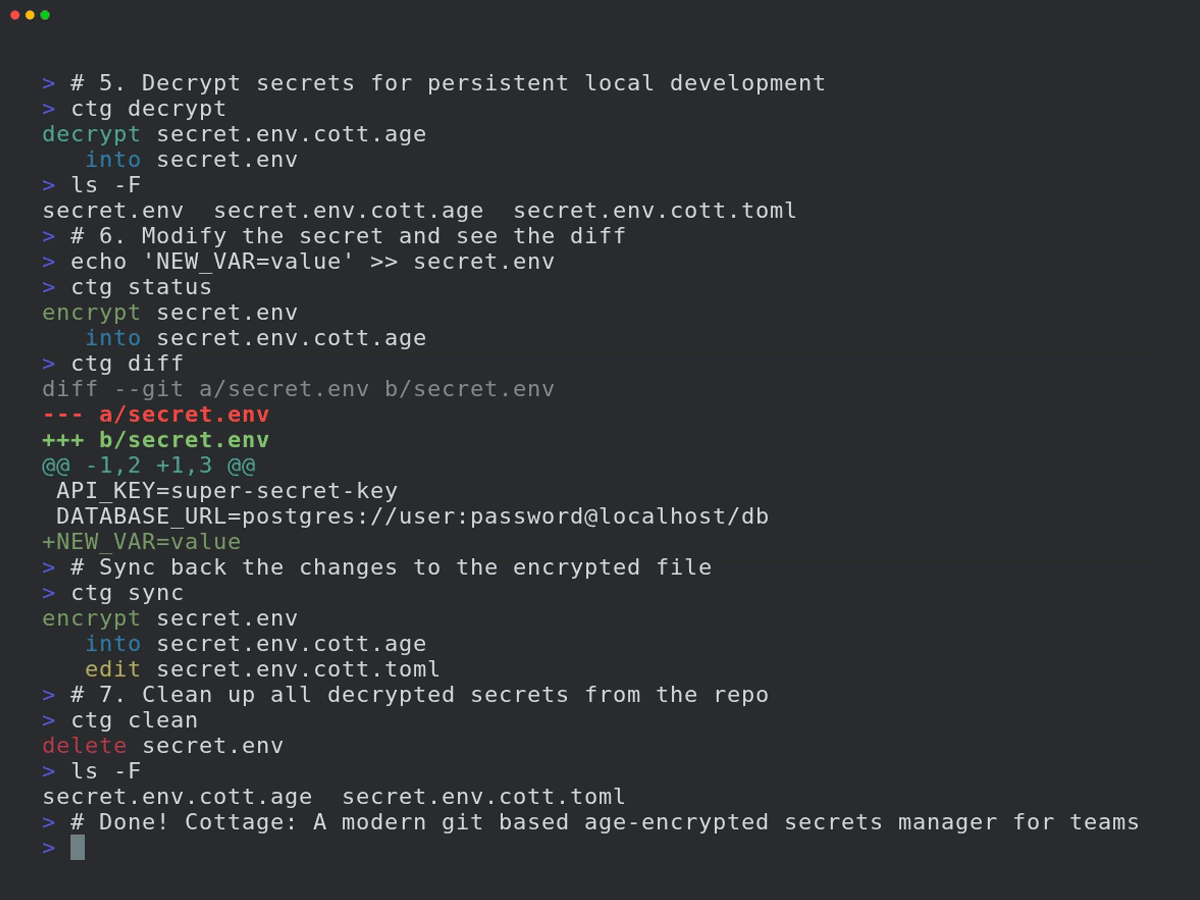
Es bietet einen einfachen Workflow zum Ver- und Entschlüsseln von Secrets, zur Verwaltung von Empfängern und hält Secrets aus dem Repository heraus, während sie dennoch einfach über VCS geteilt werden können. cottage erzeugt außerdem geschwärzte Vorschauen verschlüsselter Secrets für bessere Sichtbarkeit und unterstützt sowohl persistente als auch temporäre Entschlüsselungs-Workflows, wobei sichergestellt wird, dass Secrets niemals im Klartext committet werden.

- Funktionen
- Installation
- Editor-Integrationen
- KI-Agenten-Integrationen
- Schnellstart
- GitOps
- Git-Hooks
- Zugriffskontrolle
- Jeder Anbieter als Upstream
- Mit jedem Gerät synchronisieren
- Mehr erfahren
- Fehlerbehebung
- Vergleich
Funktionen
- Sicher vor Offenlegung: Nutzt Rusts Typsystem, um sicherzustellen, dass Fehler niemals versehentlich Secrets offenlegen können.
- Teamfreundlich: Teile öffentliche Schlüssel (Empfänger) im Repository, halte private Schlüssel (Identitäten) lokal.
- Zugriffskontrolle: Einfache Allow/Deny-Regeln, um zu steuern, welche Secrets für welche Empfänger verschlüsselt werden.
- Verwaltet .gitignore: Aktualisiert
.gitignoreautomatisch, um unverschlüsselte Secrets aus dem Repository herauszuhalten. - Vorschauen: Erzeugt mit Zeitstempel versehene geschwärzte Vorschauen verschlüsselter Secrets für bessere Sichtbarkeit.
- Aussagekräftige Diffs: Hält Git-Diffs sauber und überprüfbar, während
ctg diffden Diff lokal geänderter Secrets mit den getrackten verschlüsselten Gegenstücken anzeigt. - Checksummen-Verifizierung: Verhindert Manipulation, indem überprüft wird, dass verschlüsselte Secrets und Empfängerlisten mit den Metadaten übereinstimmen.
- Git-Hooks: Einfaches Einrichten von Git-Hooks, um Secrets vor dem Commit automatisch zu prüfen/verschlüsseln und nach dem Checkout zu entschlüsseln.
- Persistenter Secrets-Workflow:
ctg decrypt/syncbehält entschlüsselte Secrets auf der Festplatte. - Intelligenter Aufräum-Lebenszyklus:
ctg run(Kurzformctgx) undctg editentschlüsseln Secrets vor der Operation und behalten sie auf der Festplatte, wenn sie bereits vorher vorhanden waren, oder räumen sie danach automatisch auf, wenn sie es nicht waren. - Sauber nach Abschluss:
ctg encrypt --clean,ctg run --cleanundctg edit --cleanstellen sicher, dass entschlüsselte Dateien von der Festplatte entfernt werden, selbst wenn sie vorher vorhanden waren. - Umgebungsinjektions-Workflow:
ctg envinjiziert entschlüsselte Secrets als Umgebungsvariablen, um einen Befehl auszuführen, ohne sie überhaupt auf die Festplatte zu schreiben. - Sicheres Secret-Piping:
ctg cat PATHentschlüsselt im Speicher und gibt auf stdout aus, um direkt per stdin an andere Tools weitergeleitet zu werden. - Aufräumen:
ctg cleanlöscht alle entschlüsselten Secrets aus dem lokalen Repository, damit du deine KI-Agenten mit etwas weniger Sorgen laufen lassen kannst. - Unterstützt jj und Nicht-Git-Verzeichnisse:
ctg initverwandelt jedes Verzeichnis in einen Secret-Store. - Mit jedem Anbieter synchronisieren: Ermöglicht dir, jeden Anbieter mit einer API als Upstream zu konfigurieren und
ctg pull/diff/pushwiegit pull/diff/pushzu verwenden. - Mit jedem Gerät synchronisieren: Mit cottage verschlüsselte und in einem Git-Repository verwaltete Secrets können mit Cottage Sync geräteübergreifend synchronisiert werden.
Installation
# rust: cargo-binstall/cargo
cargo binstall --locked cottage
cargo install --locked cottage

# python: pip/uv/uvx
pip install cottage
uv pip install cottage
uvx --from cottage ctg --version

# node: yarn/pnpm/npx
yarn global add @sayanarijit/cottage
pnpm add -g @sayanarijit/cottage
npx -p @sayanarijit/cottage ctg --version
Auch als Docker-Images verfügbar:
# Docker
docker run --rm -v $PWD:/app sayanarijit/cottage --version

# Podman
podman run --rm -v $PWD:/app quay.io/sayanarijit/cottage --version
Oder lade die neueste Version von GitHub herunter.
Editor-Integrationen
VS Code-Erweiterung
Verwende die Cottage VS Code-Erweiterung, um ctg zu installieren, Copilot-Sicherheits-Hooks hinzuzufügen, Dateien aus dem Explorer zu verschlüsseln und .cott.age-Dateien über den Editor-Workflow zu öffnen.
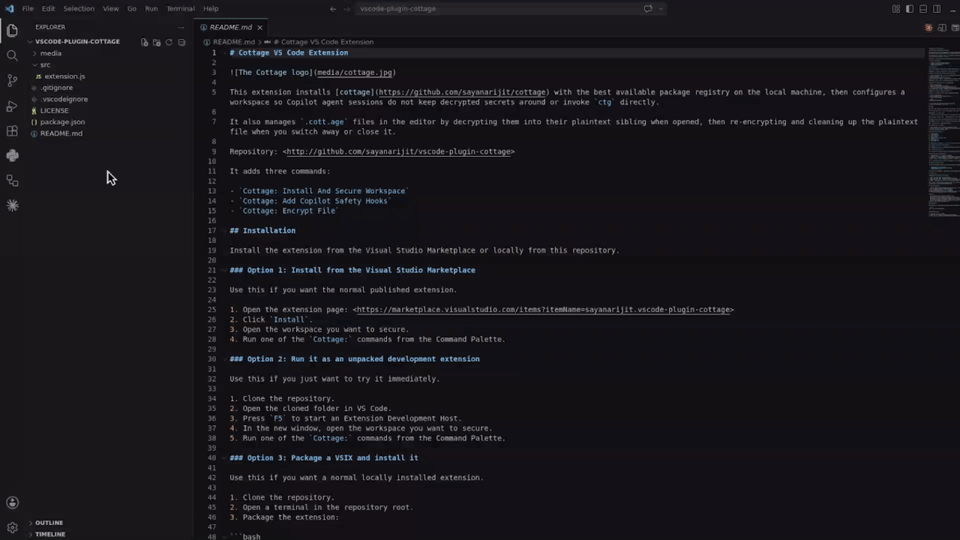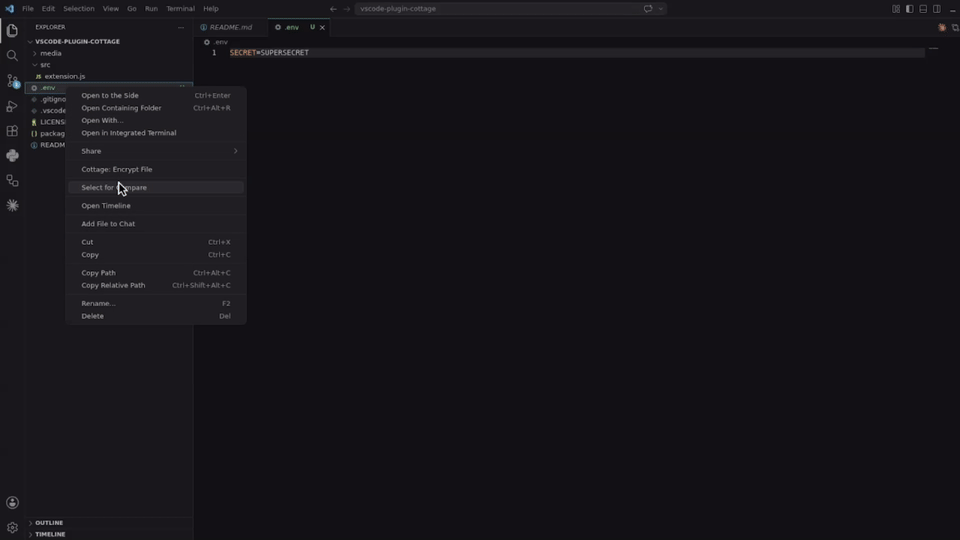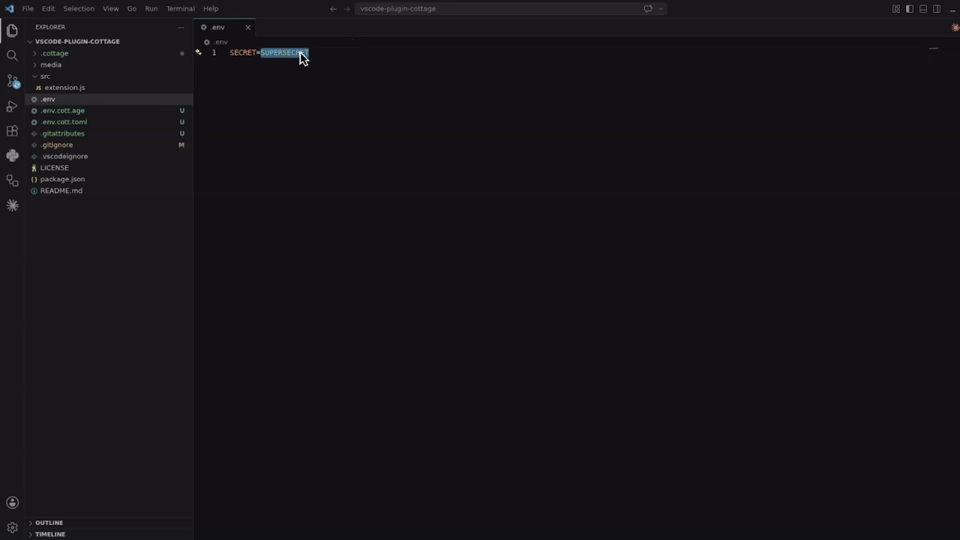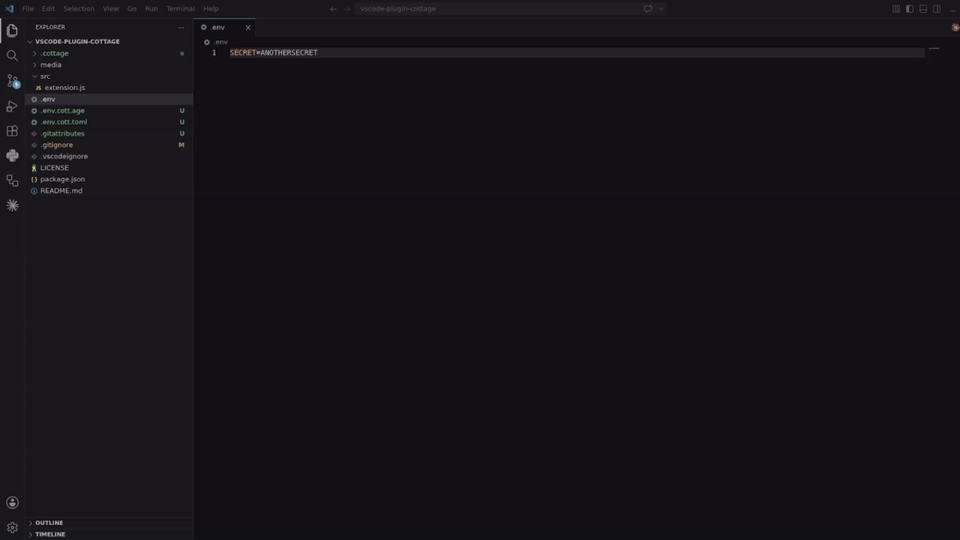
Installiere sie aus dem Visual Studio Marketplace oder baue und installiere sie lokal aus vscode-plugin-cottage.
Cursor- und Eclipse-Erweiterung
Lade die VSX-Datei herunter und installiere sie in deiner Cursor- oder Eclipse-IDE. Sie funktioniert ähnlich wie die VS Code-Erweiterung.
Vim-Plugin
Verwende das cottage.vim-Plugin, um Secrets aus Vim oder Neovim zu ver- und entschlüsseln.