prismor v1.34.1
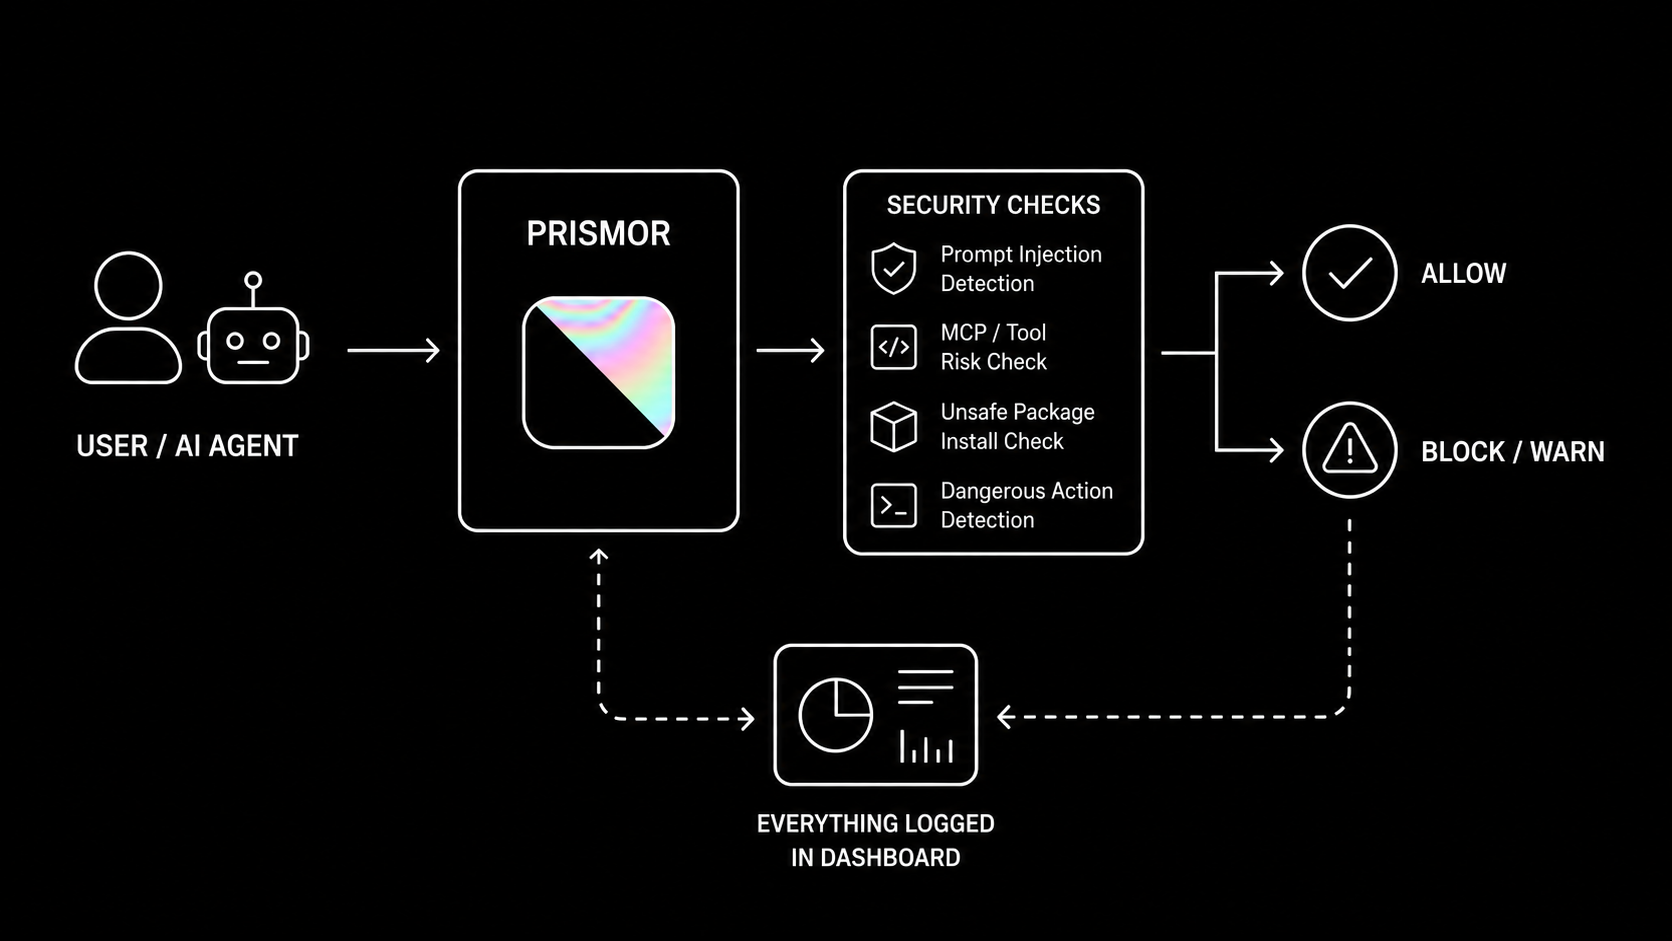
Runtime Firewall für KI-Agenten, die den betrügerischen Tool-Aufruf abfängt, bevor er ausgeführt wird. Gefährliche Befehle, Geheimnislecks, Prompt-Injection. Für Claude Code, Codex und Framework-SDKs.
Prismor



Laufzeit-Sicherheit für Claude Code, Codex, Langchain und andere KI-Agenten-Frameworks/Harness.
Prismor ist hochgradig anpassbar basierend auf den eigenen Richtlinien des Nutzers. Beobachtungs- oder Durchsetzungsmodus, um Agentenaktivitäten in einem lokalen Self-Service-Dashboard zu sehenWebsite • Onboarding mit Skill


Plus Grok Build, Crush, OpenHands, Qwen Code, Continue CLI, Goose, Hermes, OpenClaw, Devin CLI, Factory Droid, Aider und mehr — siehe AGENT_INTEGRATIONS.md für die vollständige Abdeckungsmatrix
Das Problem
KI-Agenten führen Shell-Befehle aus, lesen und schreiben Dateien, greifen auf Anmeldedaten zu und rufen externe APIs auf. Sie tun dies autonom, oft über viele Schritte hinweg, mit begrenzten Kontrollpunkten.
Dies erzeugt Risiken, für die traditionelle Sicherheitswerkzeuge nicht ausgelegt sind:
- Prompt-Injection – bösartiger Inhalt in einer Datei, einem Issue oder einer Webseite kann den Agenten mitten in der Aufgabe umleiten
- Unbeabsichtigte destruktive Aktionen – ein Agent missversteht eine Anweisung und führt etwas Unwiderrufliches aus
- Exfiltration von Geheimnissen – ein Agent liest
.env- oder Anmeldedatendateien als Teil einer Debugging-Aufgabe und sendet den Inhalt nach außen - Fehlende Sichtbarkeit und Identität – ein Agent kann Subagenten erzeugen, und es fehlt die vollständige Sichtbarkeit für den Endnutzer
- Rechteausweitung – ein Agent ändert sudoers, CI-Pipelines oder Dateiberechtigungen, um einen Berechtigungsfehler zu beheben
- Manipulation von Abhängigkeiten – ein Agent installiert oder überschreibt ein Paket auf Anweisung von eingeschleustem Input
- Lieferkettenrisiko – ein Agent installiert ein verwundbares oder 0-Day-Paket, während er auf Code-Geschwindigkeit optimiert
Standardmäßige Sicherheitswerkzeuge auf Betriebssystem- und Endpoint-Ebene überwachen den Kernel und das Dateisystem. Ihnen fehlt jedoch der Kontext, um KI nutzbar zu machen
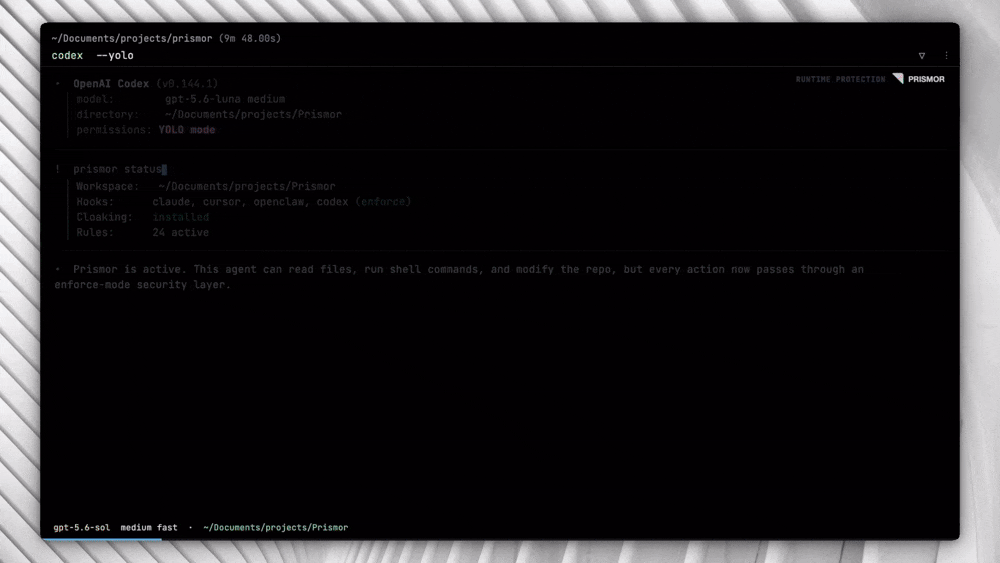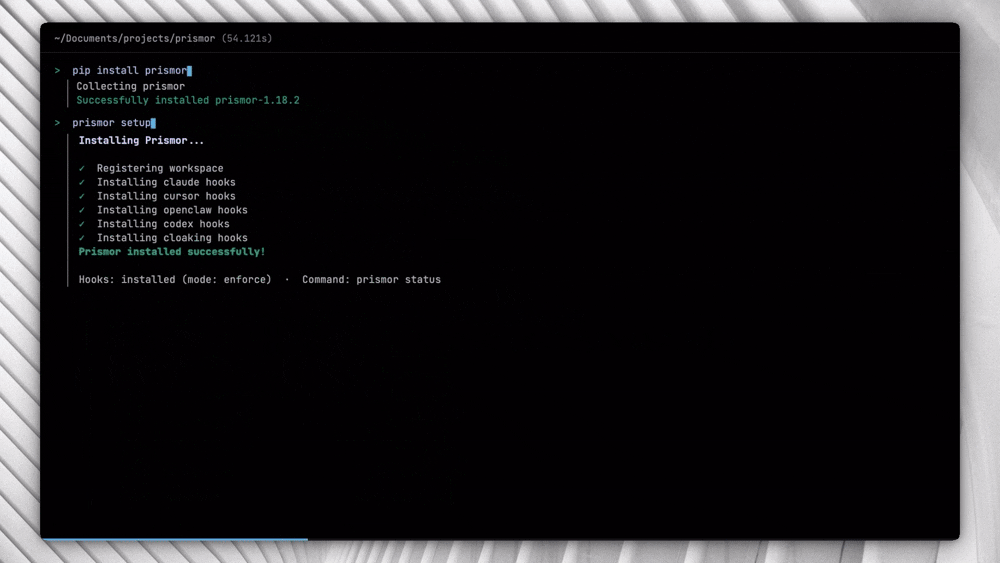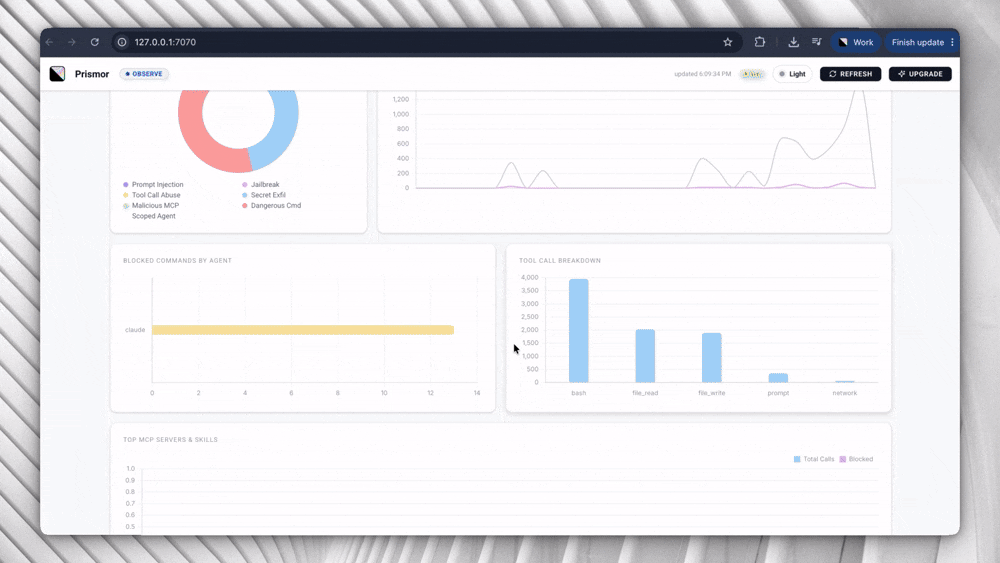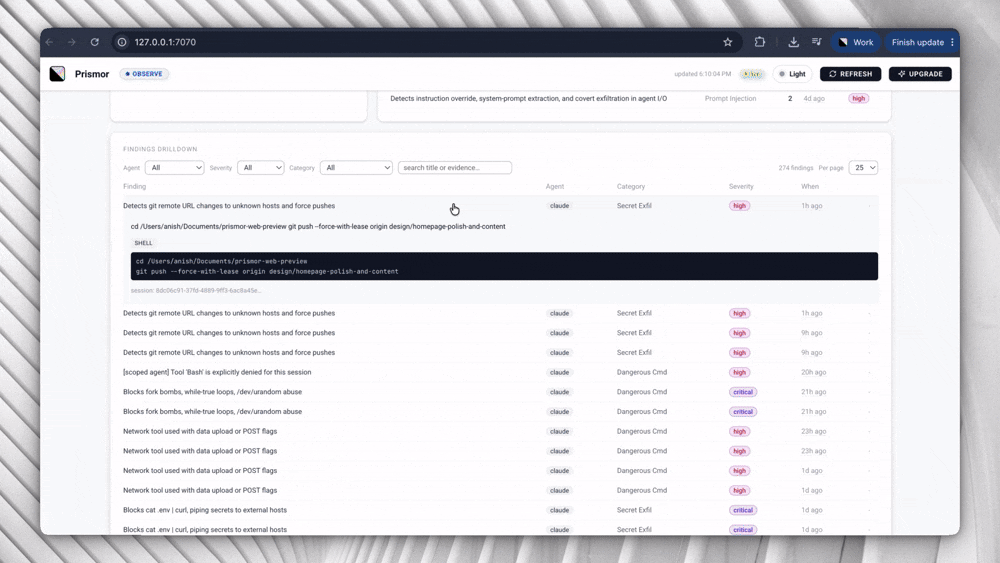
Schnellstart (30s)```bash
pip install prismor prismor setup
Für die Skill-, curl- und git-clone-Alternativen sowie PEP-668-Systeme und die Einrichtung der Secret-Verschleierung siehe die [vollständige Installationsanleitung](https://github.com/prismorsec/prismor/blob/main/docs/installation.md).
---
## Fähigkeiten<a name="capabilities" />