

DockSec v2026.8.19
KI-gestützter Docker-Sicherheitsscanner, der Schwachstellen in einfachem Englisch erklärt. Ein OWASP-Lab-Projekt.




DockSec
KI-gestützter Docker-Sicherheitsscanner, der Schwachstellen in verständlichem Deutsch erklärt
Was ist DockSec?
DockSec ist ein OWASP Lab Project, das die Lücke zwischen komplexen Sicherheitsscan-Ergebnissen und umsetzbaren Entwicklerkorrekturen schließt. Es integriert branchenübliche Scanner (Trivy, Hadolint, Docker Scout) mit KI, um kontextbezogene Sicherheitsanalysen bereitzustellen.
Anstatt Sie mit einer Liste von über 200 CVEs zu überfordern, tut DockSec Folgendes:
- Priorisiert, was tatsächlich Ihr spezifisches Container-Setup betrifft.
- Erklärt Schwachstellen in verständlicher Sprache, nicht nur in Sicherheitsjargon.
- Schlägt konkrete Korrekturen für Ihr Dockerfile vor.
- Erstellt professionelle, interaktive Sicherheitsberichte für Ihr Team.
Alles wird lokal gescannt; das Einzige, was Ihren Rechner jemals verlässt, ist der (um Geheimnisse bereinigte) Dateiinhalt, der an den von Ihnen gewählten KI-Anbieter gesendet wird – und mit einem lokalen Modell oder dem Nur-Scan-Modus verlässt überhaupt nichts Ihren Rechner. Siehe Datenfluss und Datenschutz.
Wie es funktioniert
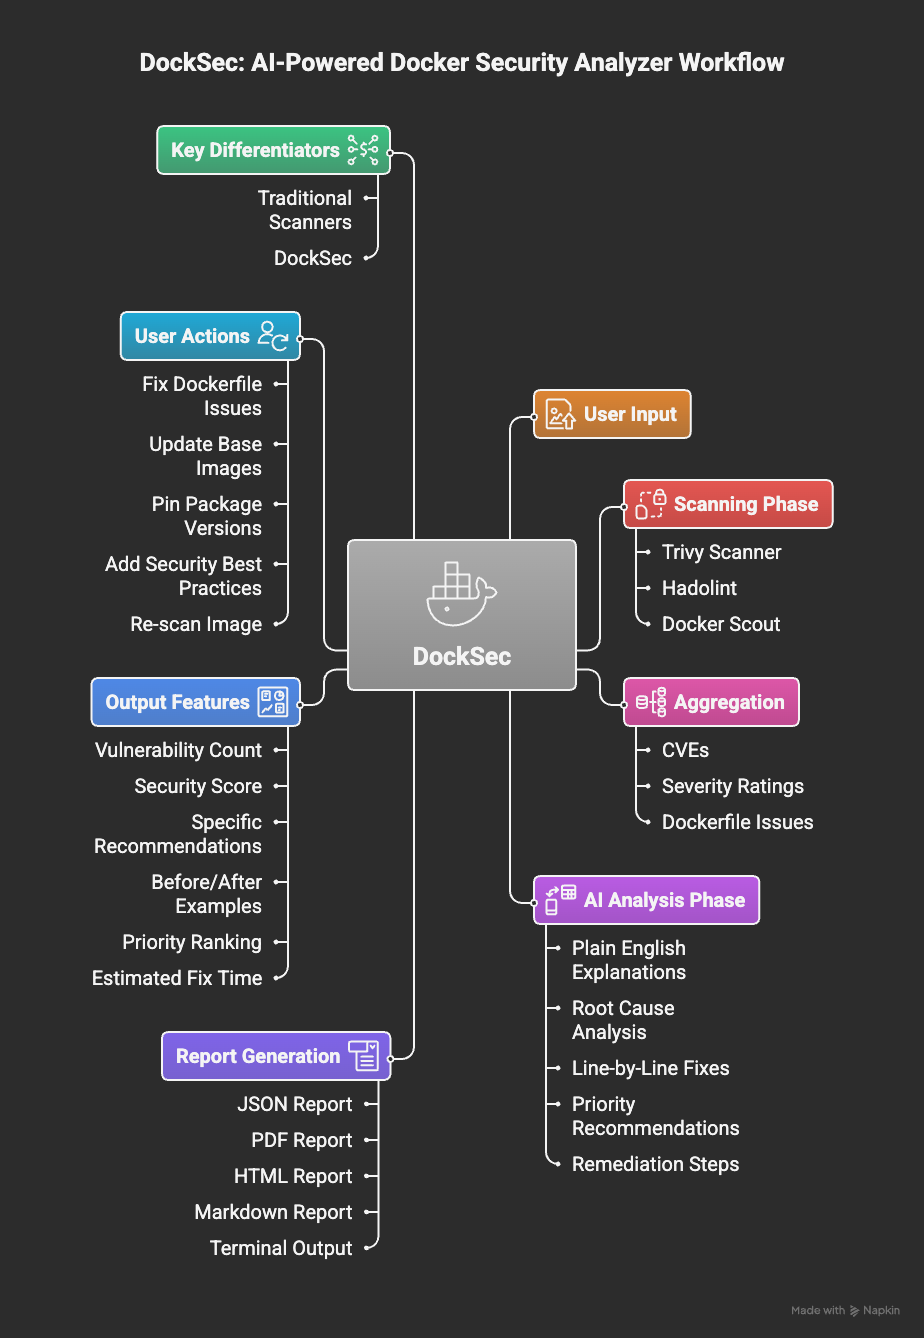
DockSec-Workflow: vom Scannen zu umsetzbaren Erkenntnissen
DockSec folgt einer fünfstufigen Pipeline:
- Scannen: Führt Trivy (Image-Schwachstellen und Dockerfile-Fehlkonfigurationen), Hadolint und Docker Scout lokal in Ihrer Umgebung aus.
- Priorisieren: Ordnet jeden CVE-Befund nach Schweregrad in Kombination mit seiner EPSS-Ausnutzungswahrscheinlichkeit ein, sodass die Liste danach sortiert ist, was zuerst behoben werden sollte, und nicht danach, was zuerst gefunden wurde.
- Korrelieren: Erkennt Exploit-Ketten, bei denen separate Befunde zu einem einzigen Angriffspfad kombiniert werden – eine Datenbank mit Anmeldedaten, die ein internetzugewandter Dienst erreichen kann, ist eine Kette und nicht zwei unabhängige Befunde. Mit einem API-Schlüssel analysiert ein KI-Durchlauf die vollständige Scan-Ausgabe, um dies zu bewerten, zu erklären und zu erweitern.
- Empfehlen: Erzeugt kopier- und ausführbare Korrekturbefehle und konkrete Dockerfile- oder Compose-Änderungen und gibt an, wie viele Befunde sie beheben.
- Berichten: Exportiert umsetzbare Ergebnisse als HTML, PDF, JSON, CSV, Markdown, SARIF und CycloneDX SBOM.
Erste Schritte
1. Voraussetzungen
DockSec orchestriert lokale Scanner und benötigt daher:
| Anforderung | Benötigt für | Installation |
|---|---|---|
| Python 3.12+ | DockSec selbst | python.org |
| Trivy | Alle Scans (erforderlich) | brew install trivy oder Trivy-Dokumentation |
| Hadolint | Dockerfile-Linting | brew install hadolint oder Hadolint-Dokumentation |
| Docker | Image-Scans (-i) | Docker-Dokumentation |
Oder lassen Sie DockSec Trivy und Hadolint für Sie installieren:```bash python -m docksec.setup_external_tools
### 2. DockSec installieren```bash
# Full install with AI analysis support (recommended)
pip install "docksec[ai]"

# Or the slim, scan-only core (no LLM dependencies, no API key needed)
pip install docksec
3. Führen Sie Ihren ersten Scan durch
Für lokales Scannen ist kein API-Schlüssel erforderlich:```bash docksec Dockerfile --scan-only
Jeder Scan endet mit einer Ergebniszusammenfassung: einer Schweregradtabelle, einem Sicherheitswert von 0-100 mit einer Bewertung, einem „Quick take"-Aktionsblock, den generierten Berichten (standardmäßig gespeichert unter `~/.docksec/results/`) und einem vorgeschlagenen nächsten Befehl.

### 4. KI-Analyse aktivieren

Die KI-Analyse erklärt Befunde und schlägt Korrekturen vor. Wähle einen Anbieter, setze dessen API-Schlüssel und führe aus:```bash
# OpenAI (default provider)
export OPENAI_API_KEY="sk-..."
docksec Dockerfile

# Anthropic Claude
export ANTHROPIC_API_KEY="sk-ant-..."
docksec Dockerfile --ai-only --provider anthropic --model claude-sonnet-5

# Google Gemini
export GOOGLE_API_KEY="..."
docksec Dockerfile --ai-only --provider google