

dep-scan v6.3.0
Next-Generation-Abhängigkeits-Schwachstellenscanner mit Erreichbarkeitsanalyse, SBOM-Generierung, Lizenzaudit und Container-Image-Scanning für die CI/CD-Integration.
Einführung
OWASP dep-scan ist ein modernes Sicherheits- und Risikoprüfungstool, das auf bekannten Schwachstellen, Sicherheitshinweisen und Lizenzbeschränkungen für Projektabhängigkeiten basiert. Sowohl lokale Repositorys als auch Container-Images werden als Eingabe unterstützt, und das Tool eignet sich ideal für die Integration mit ASPM/VM-Plattformen sowie in CI-Umgebungen.

Inhaltsverzeichnis
Funktionen
- Scannen der meisten Anwendungscodes (lokale Repos, Linux-Container-Images, Kubernetes-Manifeste und Betriebssysteme) zur Identifizierung bekannter CVEs mit Priorisierung
- Durchführung einer erweiterten Erreichbarkeitsanalyse für mehrere Sprachen (siehe Erreichbarkeitsmatrix unten)
- Paketschwachstellenscanning erfolgt lokal und ist recht schnell. Es wird kein Server verwendet
- Erstellung einer Software-Stückliste (SBOM) mit Vulnerability Disclosure Report (VDR)-Informationen
- Erstellung eines Common Security Advisory Framework (CSAF) 2.0/2.1 VEX-Dokuments (siehe CSAF-Readme)
- Durchführung einer tiefgehenden Paketrisikoprüfung auf Abhängigkeitsverwechslungsangriffe und Wartungsrisiken (siehe Dokumentation zur Risikoprüfung)
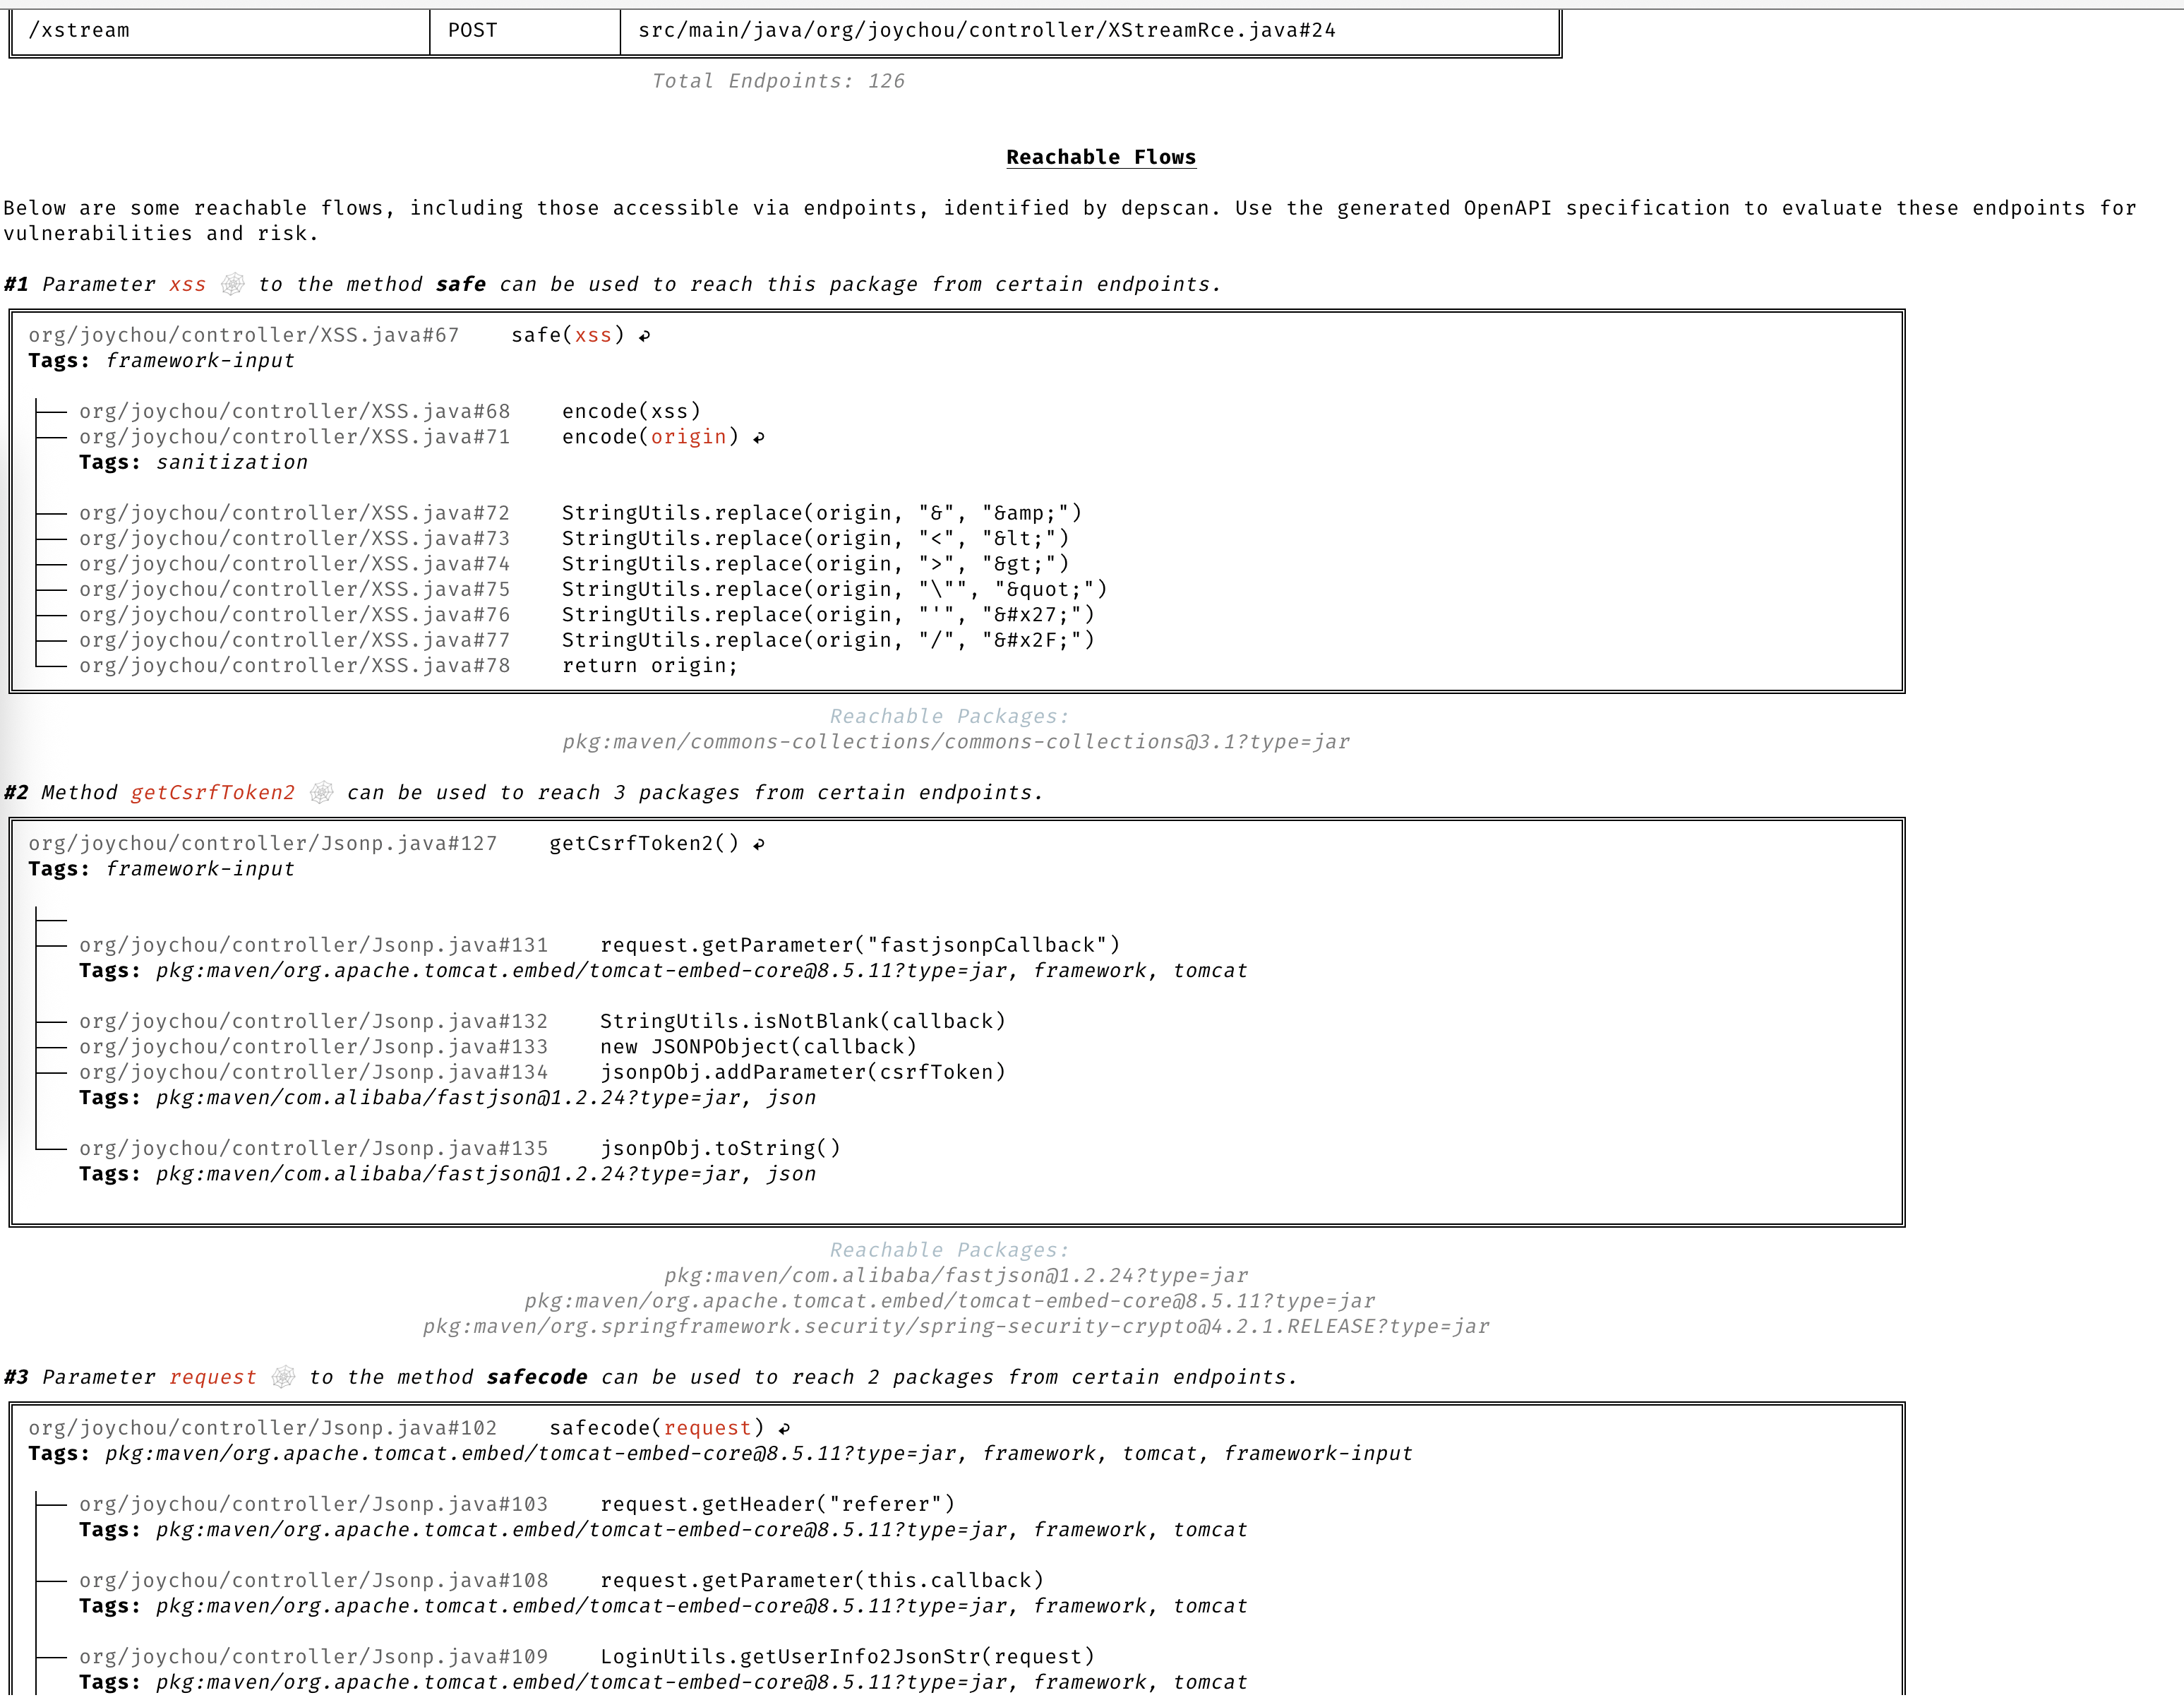
Präzise erreichbare Datenflüsse
Detaillierte Datenflüsse zur Identifizierung sowohl erreichbarer als auch nicht erreichbarer Pfade in Ihrer Anwendung basierend auf dem vollständigen Kontext.
Erreichbarkeitsmatrix
dep-scan berechnet die Erreichbarkeit für sieben Sprachökosysteme über vier Slicer. Ein anfälliges Paket, dessen Code tatsächlich auf einem ausgeführten Pfad liegt, wird als Erreichbar markiert, während ein Paket, das lediglich in der BOM deklariert, aber nie aufgerufen wird, nicht als erreichbar gilt. Jeder Slicer speist denselben gemeinsamen, nach PURL geschlüsselten Erreichbarkeitsmechanismus, sodass das Verhalten sprachübergreifend einheitlich ist. Die Erreichbarkeit ist standardmäßig aktiviert (--reachability-analyzer FrameworkReachability); SemanticReachability attributiert zusätzlich erreichte Dienste, Endpunkte und Erreichbarkeit nach dem Build (Binary/Container).
| Sprache/Ökosystem | Erreichbarkeits-Engine | Standard-Analysator |
|---|---|---|
| Java / JVM (Groovy, Kotlin, Scala) | atom | FrameworkReachability |
| JavaScript / TypeScript | atom | FrameworkReachability |
| Python | atom | FrameworkReachability |
| PHP | atom | FrameworkReachability |
| Rust | rusi | FrameworkReachability |
| Go | golem | FrameworkReachability |
| .NET (C#, VB, F#, R) | dosai | FrameworkReachability |
Für die Konzepte hinter Erreichbarkeit und Priorisierung lesen Sie die Kapitel Erreichbarkeitsmodell und Priorisierung. Sprachspezifische Beispiele finden Sie in den Sprachleitfäden. Für die Compliance-Aspekte (VDR und CSAF VEX) siehe den VDR-Leitfaden und den CSAF-VEX-Leitfaden.
Die Erreichbarkeit ist standardmäßig unter --profile research aktiviert, was dep-scan verwendet, wenn die Erreichbarkeit eingeschaltet ist. Die folgenden Befehle reichen für den Einstieg aus; die sprachspezifischen Leitfäden behandeln die Binärauflösung, Backend- und Netzwerksicherheit, Wiederherstellungsanforderungen sowie Beispiele anhand der im Repo enthaltenen Testumgebungen.