

opencve v3.1.0
CVEs aus mehreren Quellen aggregieren, filtern und verfolgen – mit Team-Zusammenarbeit, benutzerdefinierten Dashboards, Benachrichtigungen und KI-gestützter Analyse für Schwachstelleninformationen.


Was ist OpenCVE?
OpenCVE ist eine Vulnerability-Intelligence-Plattform, die Ihnen hilft, CVEs effizient zu überwachen und zu verwalten.
Sie aggregiert Schwachstellen aus mehreren Quellen (MITRE, NVD, RedHat, Vulnrichment...) und ermöglicht es Ihnen, sie nach Hersteller, Produkt, Schweregrad und mehr zu filtern, zu verfolgen und zu organisieren.
Sie können Produkte abonnieren, Benachrichtigungen erhalten, Änderungen analysieren und mit Ihrem Team zusammenarbeiten – alles über eine einfache und leistungsstarke Oberfläche. Weisen Sie CVEs Mitglieder zu, um den Fortschritt zu verfolgen (z. B. in Analyse, Risiko akzeptiert), und halten Sie alle auf dem gleichen Stand.
Hauptfunktionen
📚 Erkunden, filtern und organisieren
- Filtern Sie CVEs nach Hersteller, Produkt, CVSS, KEV, EPSS, CWE, Veröffentlichungsdatum und mehr.
- Abonnieren Sie Hersteller und Produkte und organisieren Sie Ihre Überwachung mit Projekten und Organisationen.
- Speichern Sie komplexe Filter als wiederverwendbare Ansichten.
🔖 Taggen, priorisieren und benachrichtigt werden
- Klassifizieren Sie CVEs mit benutzerdefinierten Tags (z. B. ungelesen, kritisch, einem Entwickler zugewiesen).
- Weisen Sie CVEs Benutzer und Status zu, um den Fortschritt zu verfolgen (in Analyse, Risiko akzeptiert usw.).
- Erhalten Sie Benachrichtigungen sofort per E-Mail oder Webhook (Slack und Teams folgen in Kürze).
🔁 Änderungen verfolgen und Berichte erstellen
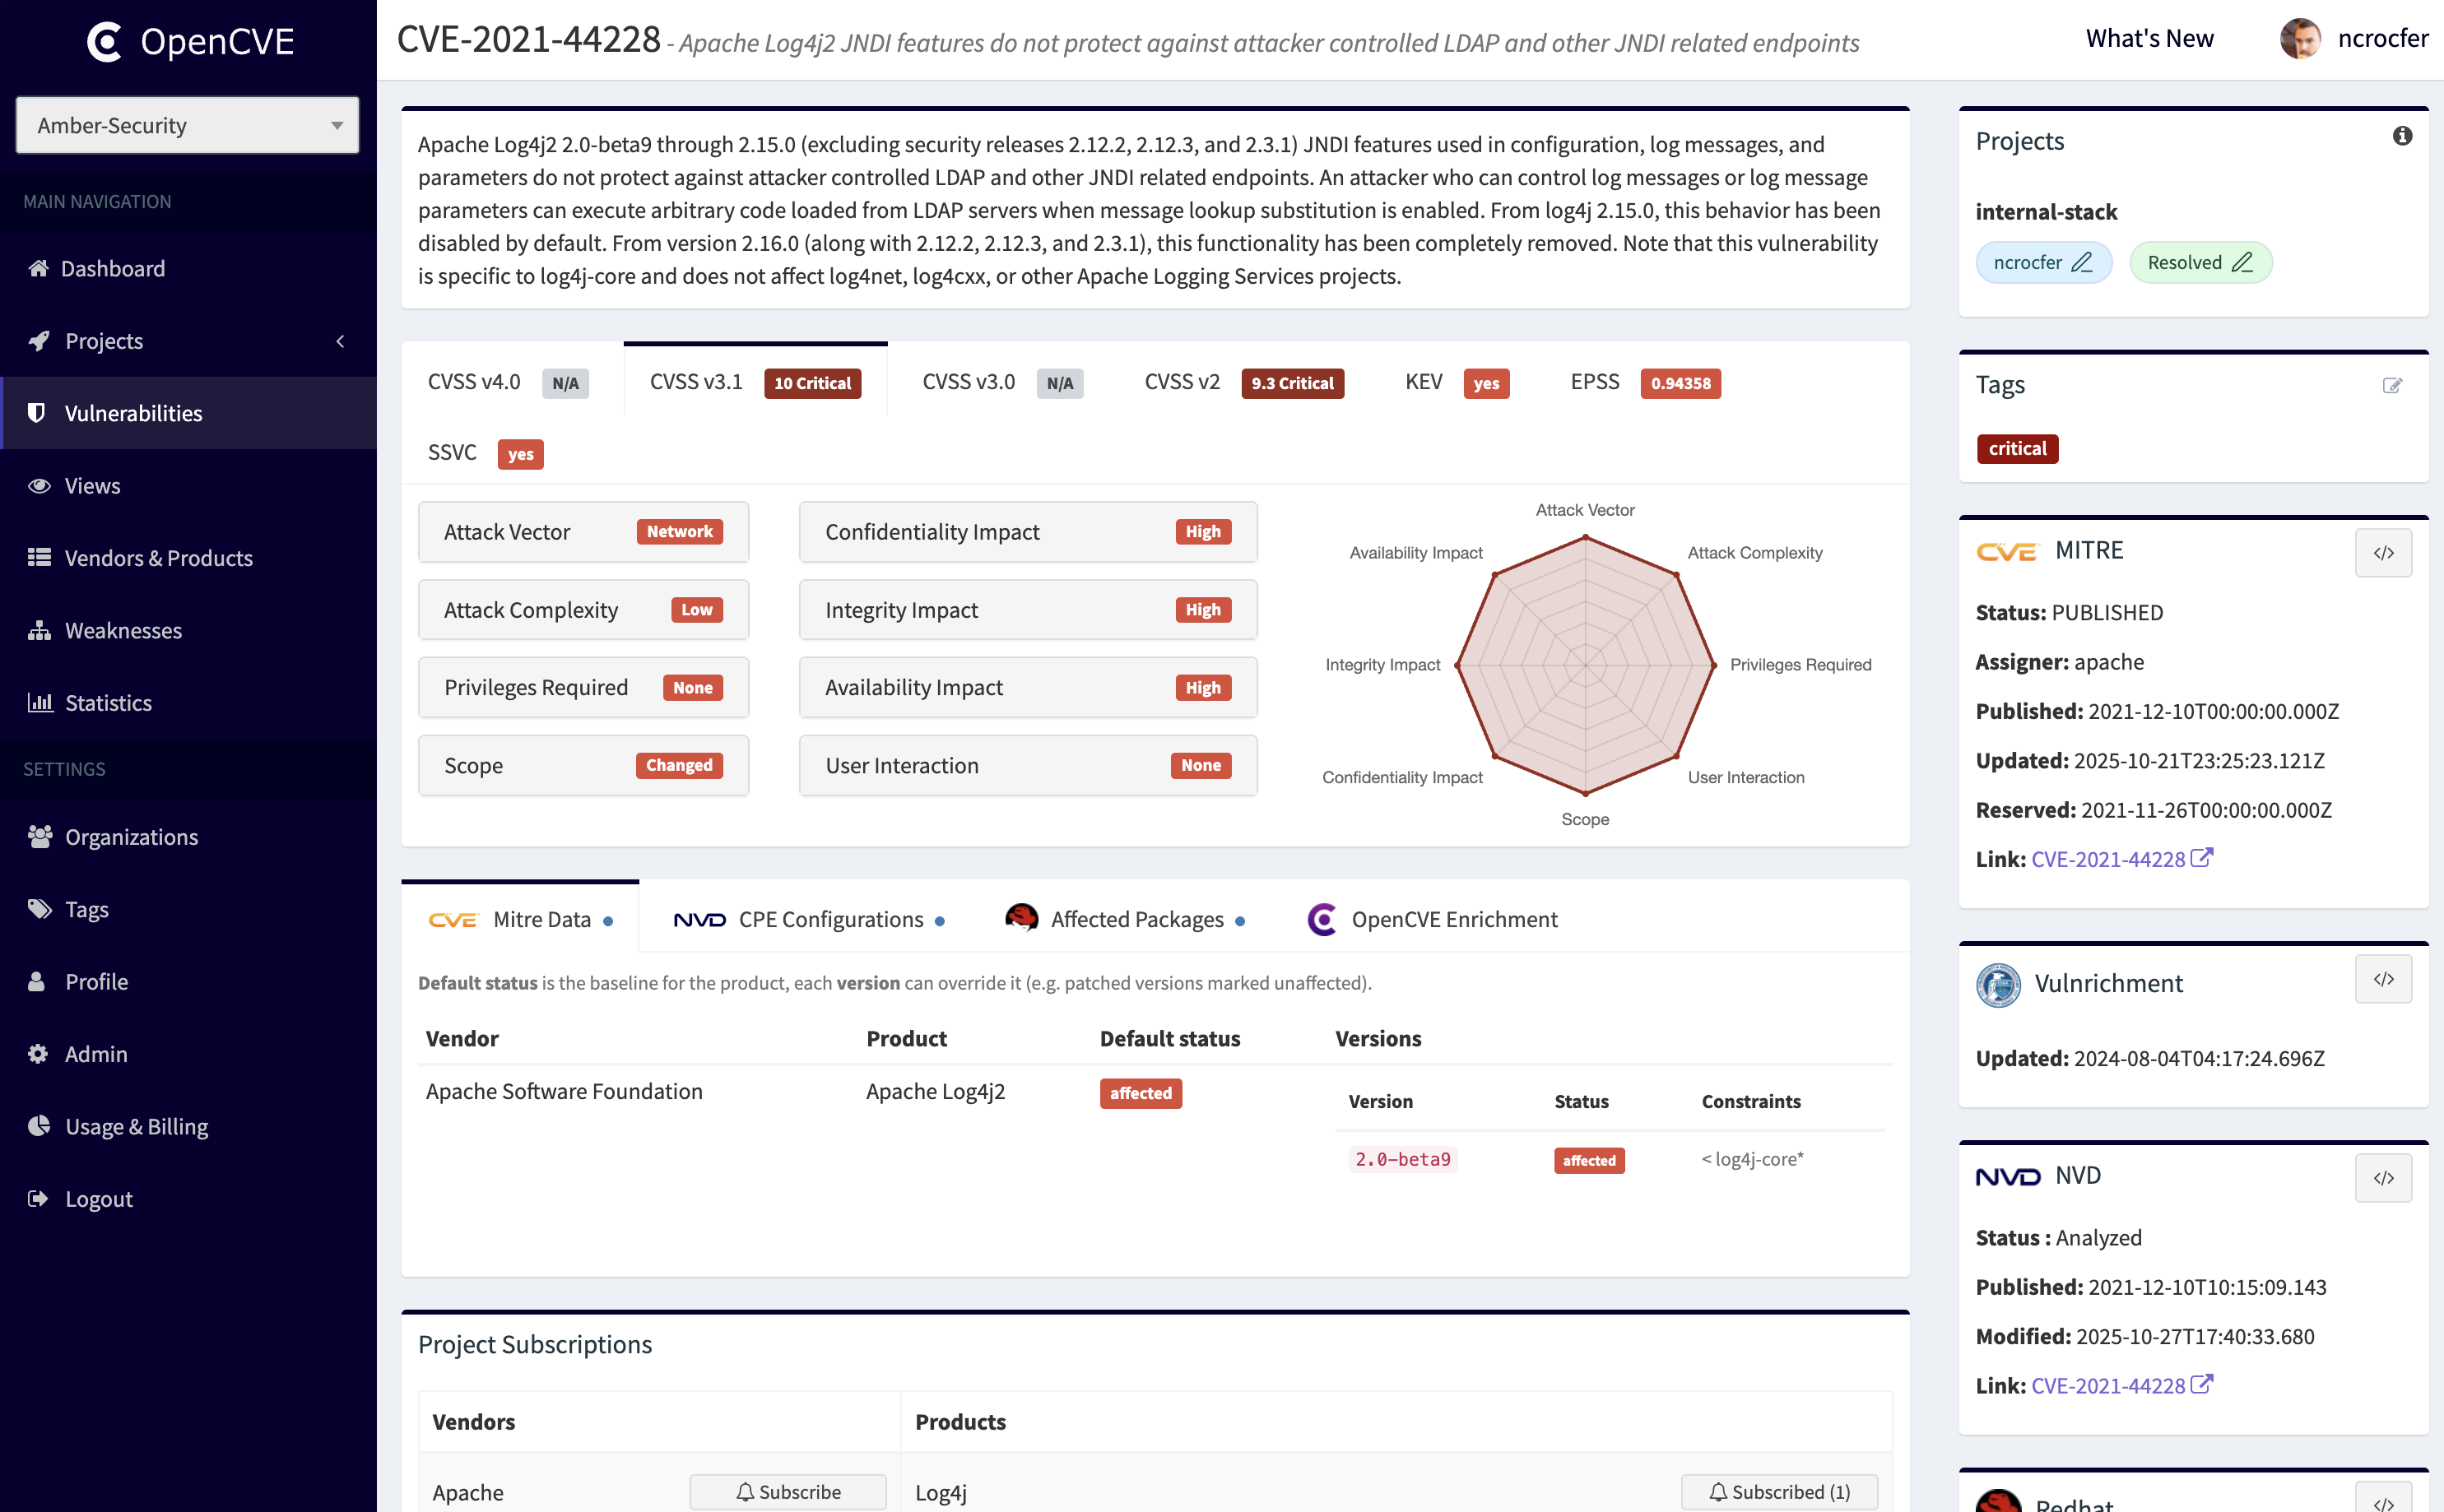
- Greifen Sie auf den vollständigen Änderungsverlauf von CVEs zu: Scores, Beschreibungen, Referenzen usw.
- Erstellen Sie tägliche Berichte pro Projekt, um stets einen Schritt voraus zu sein.
- Erhalten Sie KI-gestützte Berichtszusammenfassungen, um Prioritäten und sofortige Maßnahmen auf einen Blick zu erkennen.
📊 Passen Sie Ihr Dashboard an
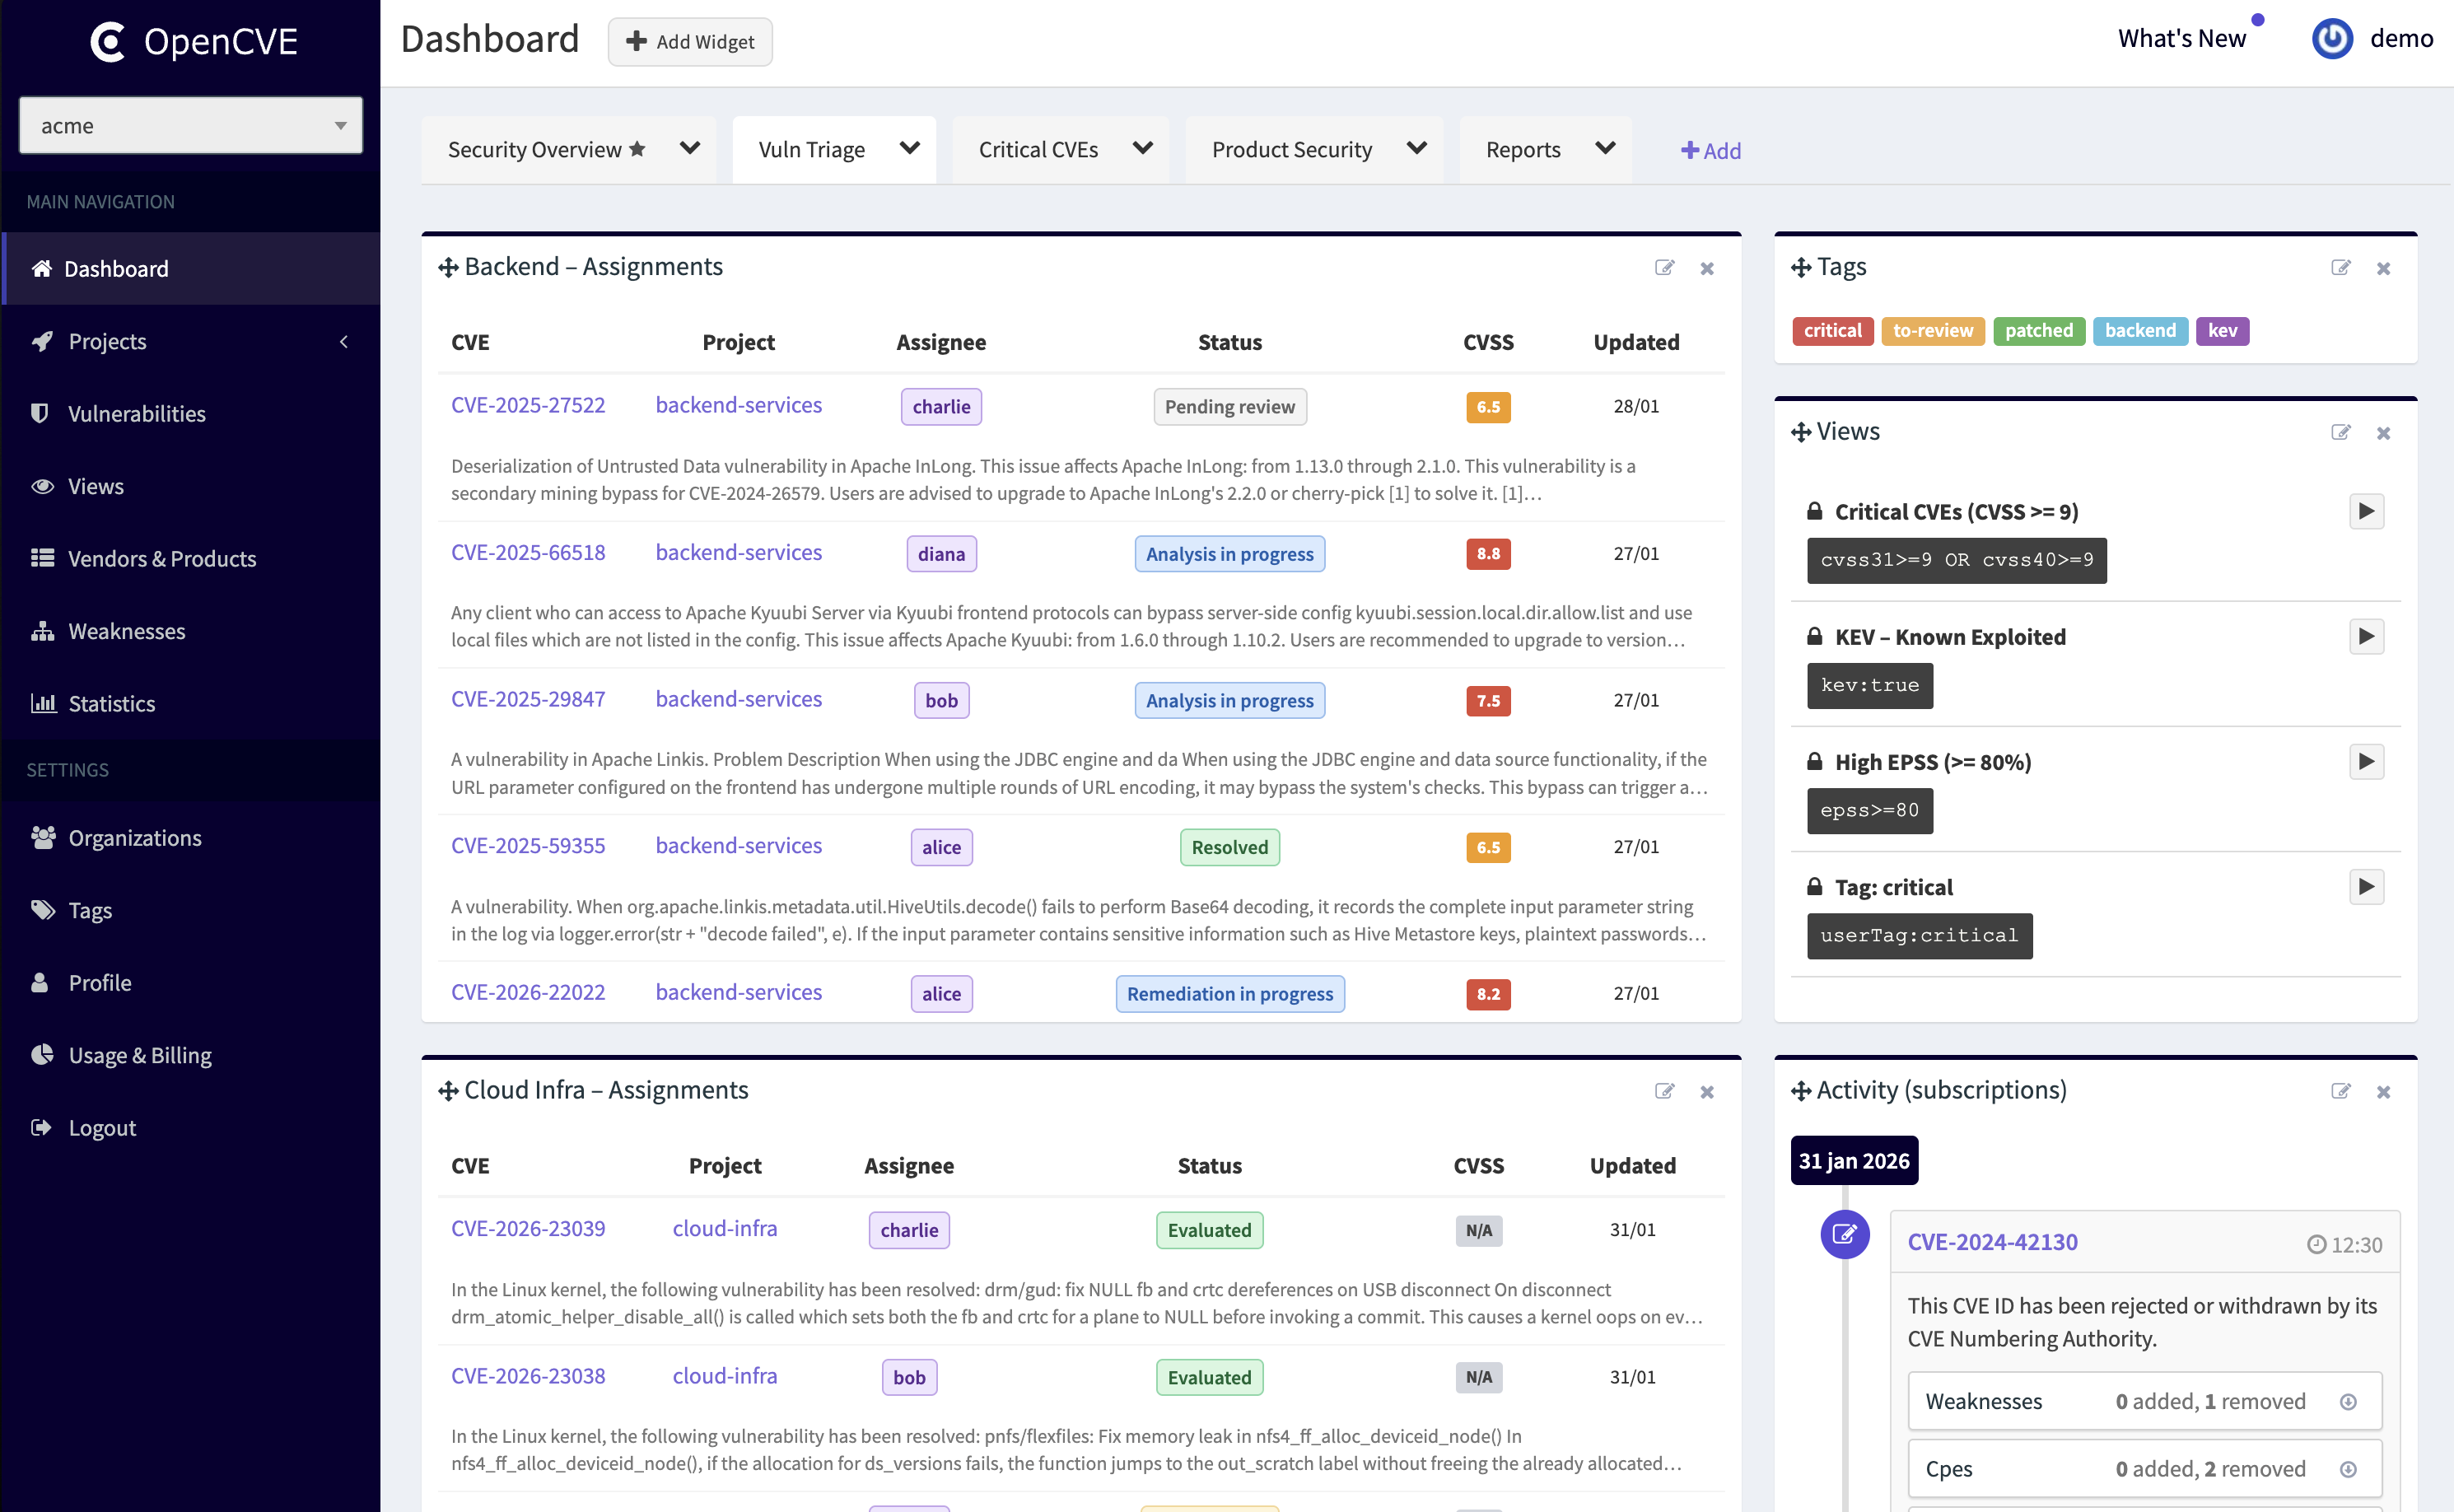
- Erstellen Sie mehrere Dashboards, um Ihre Arbeit nach Ihren Wünschen zu organisieren.
- Erstellen Sie Ihr eigenes Dashboard mit Widgets wie „CVEs pro Projekt" oder „Aktuelle Berichte".
- Ziehen, skalieren und speichern Sie Layouts pro Organisation.
✨ OpenCVE-Anreicherung
- Verknüpfen Sie CVEs automatisch mit Herstellern, Produkten und betroffenen Versionen.
- Erweiterte KI-gestützte Analysen, einschließlich Auswirkungsbewertung und Hinweisen zur Behebung, sind in OpenCVE Cloud verfügbar.
OpenCVE Community vs. OpenCVE Cloud
OpenCVE ist sowohl als selbst gehostete Community-Edition als auch als gehostete Cloud-Plattform verfügbar.
Die Community-Edition ermöglicht es Ihnen, CVEs zu verfolgen, Ihre Überwachung zu organisieren und eigene Workflows zu erstellen.
Für Teams, die erweiterte Funktionen benötigen, bietet OpenCVE Cloud zusätzliche Features wie:
- KI-gestützte CVE-Analyse und Hinweise zur Behebung
- Sicherheit auf Unternehmensniveau (SAML SSO, MFA-Erzwingung)
- Verwaltete, skalierbare Infrastruktur
- Erweiterte Audit-, SIEM- und Threat-Intelligence-Funktionen (in Kürze)
👉 Mehr erfahren: https://www.opencve.io/pricing
So verwenden Sie OpenCVE
✅ SaaS (empfohlen)
Nutzen Sie die gehostete Version unter https://www.opencve.io – keine Einrichtung erforderlich, mit Zugriff auf erweiterte Funktionen und Unternehmensfähigkeiten.
🐳 Selbst gehostet
Betreiben Sie OpenCVE auf Ihrer eigenen Infrastruktur mit Docker. Weitere Details finden Sie in der Installationsanleitung.
Screenshots


Mitwirken
Wir freuen uns sehr über Beiträge zu OpenCVE!
Wir haben kürzlich eine beträchtliche Anzahl von Beiträgen erhalten, möglicherweise teilweise bedingt durch KI-Coding-Tools. Jeder PR erfordert dennoch eine menschliche Überprüfung und laufende Wartung, und unsere Kapazitäten sind begrenzt.
Bevor Sie mit der Arbeit beginnen, lesen Sie bitte persönlich unsere Contributing Guidelines, unabhängig davon, ob Sie KI-Tools verwenden oder nicht.
Für Funktionen und wesentliche Verhaltensänderungen besprechen Sie den Bedarf und den vorgeschlagenen Ansatz mit den Maintainern und warten Sie auf eine ausdrückliche Zustimmung, bevor Sie mit der Implementierung beginnen. Ein bestehendes Issue bedeutet nicht, dass eine Lösung genehmigt oder priorisiert wurde.
Kleine, fokussierte Fehlerbehebungen und Dokumentationskorrekturen sind in den meisten Fällen ohne vorherige Absprache willkommen. Bitte koordinieren Sie sich, bevor Sie mehrere unabhängige PRs eröffnen.
KI-unterstützte Beiträge sind willkommen, sofern Sie Ihre Änderungen verstehen, überprüfen und die Verantwortung dafür übernehmen. Überprüfung und Zusammenführung unterliegen den Projektprioritäten und der Verfügbarkeit der Maintainer.
Auf dem Laufenden bleiben
OpenCVE wird aktiv weiterentwickelt und regelmäßig verbessert.
⭐ Markieren Sie dieses Repository mit einem Stern und 🔔 beobachten Sie die Releases, um über zukünftige Updates benachrichtigt zu werden.
Lizenz
OpenCVE Community wird unter einer Business Source License (BSL) veröffentlicht, die eine kostenlose Nutzung mit einigen Einschränkungen für die kommerzielle Nutzung erlaubt.
Weitere Details finden Sie in der Datei LICENSE.