

opencti v7.260715.0
Offene Plattform für Cyber-Bedrohungsinformationen




Die Open-Source-Plattform für Threat Intelligence im Zentrum von Continuous Threat Exposure Management.
OpenCTI verwandelt Cyber-Threat-Intelligence in einen lebendigen Wissensgraphen: wer Sie ins Visier nimmt, wie diese Akteure vorgehen, auf welche Schwachstellen und Werkzeuge sie sich stützen und was Ihre Verteidigung bereits abdeckt. OpenCTI ist das Threat-Intelligence-Fundament von CTEM in der XTM Platform: den Gegner in OpenCTI kennenlernen, Ihre Exposition gegenüber diesem Gegner mit OpenAEV validieren, das Risiko mit OpenCRQ quantifizieren und den gesamten Kreislauf mit XTM One steuern.
Wenn OpenCTI Ihrem Sicherheitsprogramm hilft, geben Sie ihm einen Stern: so wächst das Projekt.
Inhaltsverzeichnis
- Warum OpenCTI
- Funktionen
- Galerie
- So funktioniert es
- Teil der XTM Platform
- Anwendungsfälle nach Sicherheitsrolle
- Schnellstart
- Editionen
- Integrationen und Ökosystem
- Community
- Mitwirken
- Sicherheit
- Lizenz
- Über Filigran
Warum OpenCTI
Exposure Management beginnt mit der Bedrohung. Bevor Sie entscheiden können, welche Exposition zuerst behoben werden soll, müssen Sie wissen, welche Gegner für Ihren Sektor und Ihre Region relevant sind, welche Techniken sie einsetzen und welche Schwachstellen sie in freier Wildbahn ausnutzen.
- Strukturiert statt verstreut. Jeder Bericht, jeder Feed und jede Analystennotiz landet in einem einzigen STIX-2.1-Wissensgraphen, wobei jede Tatsache mit ihrer Quelle, ihrer Konfidenz sowie ihren First- und Last-Seen-Daten verknüpft ist.
- Handlungsfähig für CTEM. Angriffsmuster, Schwachstellen und Indikatoren fließen direkt in die Validierung (OpenAEV), die Risikoquantifizierung (OpenCRQ), die Erkennung und die Agenten von XTM One ein.
- Offen by Design. Ein Apache-2.0-Kern, eine GraphQL-API, ein Python-Client und ein großer Katalog an Konnektoren zu den Werkzeugen, die Sie bereits einsetzen.
Funktionen
| CTEM-Phase | Was OpenCTI Ihrem Team bietet |
|---|---|
| Scoping | Priorisierte Informationsanforderungen, Sektoren, Regionen und die Bedrohungen, die auf sie abzielen, bewertet und hervorgehoben, damit das Programm mit den relevanten Gegnern beginnt. |
| Discovery | Bedrohungsakteure, Kampagnen, Malware, Tools, Techniken, Schwachstellen und Indikatoren in einem einzigen STIX-2.1-Graphen, gespeist aus TAXII, RSS, CSV, JSON und Hunderten von Konnektoren. |
| Priorisierung | Schwachstellen, priorisiert nach den Gegnern, die sie ausnutzen, Inferenzregeln, die Zielausrichtung und Attribution ableiten, Decay-Regeln, die Indikatoren veralten lassen. |
| Validierung | Die ATT&CK-Matrix jeder Bedrohung und ihre Sicherheitsabdeckung, mit dem OpenAEV-Gegenstück zu jedem geteilten Objekt und den zurückgeschriebenen Simulationsergebnissen. |
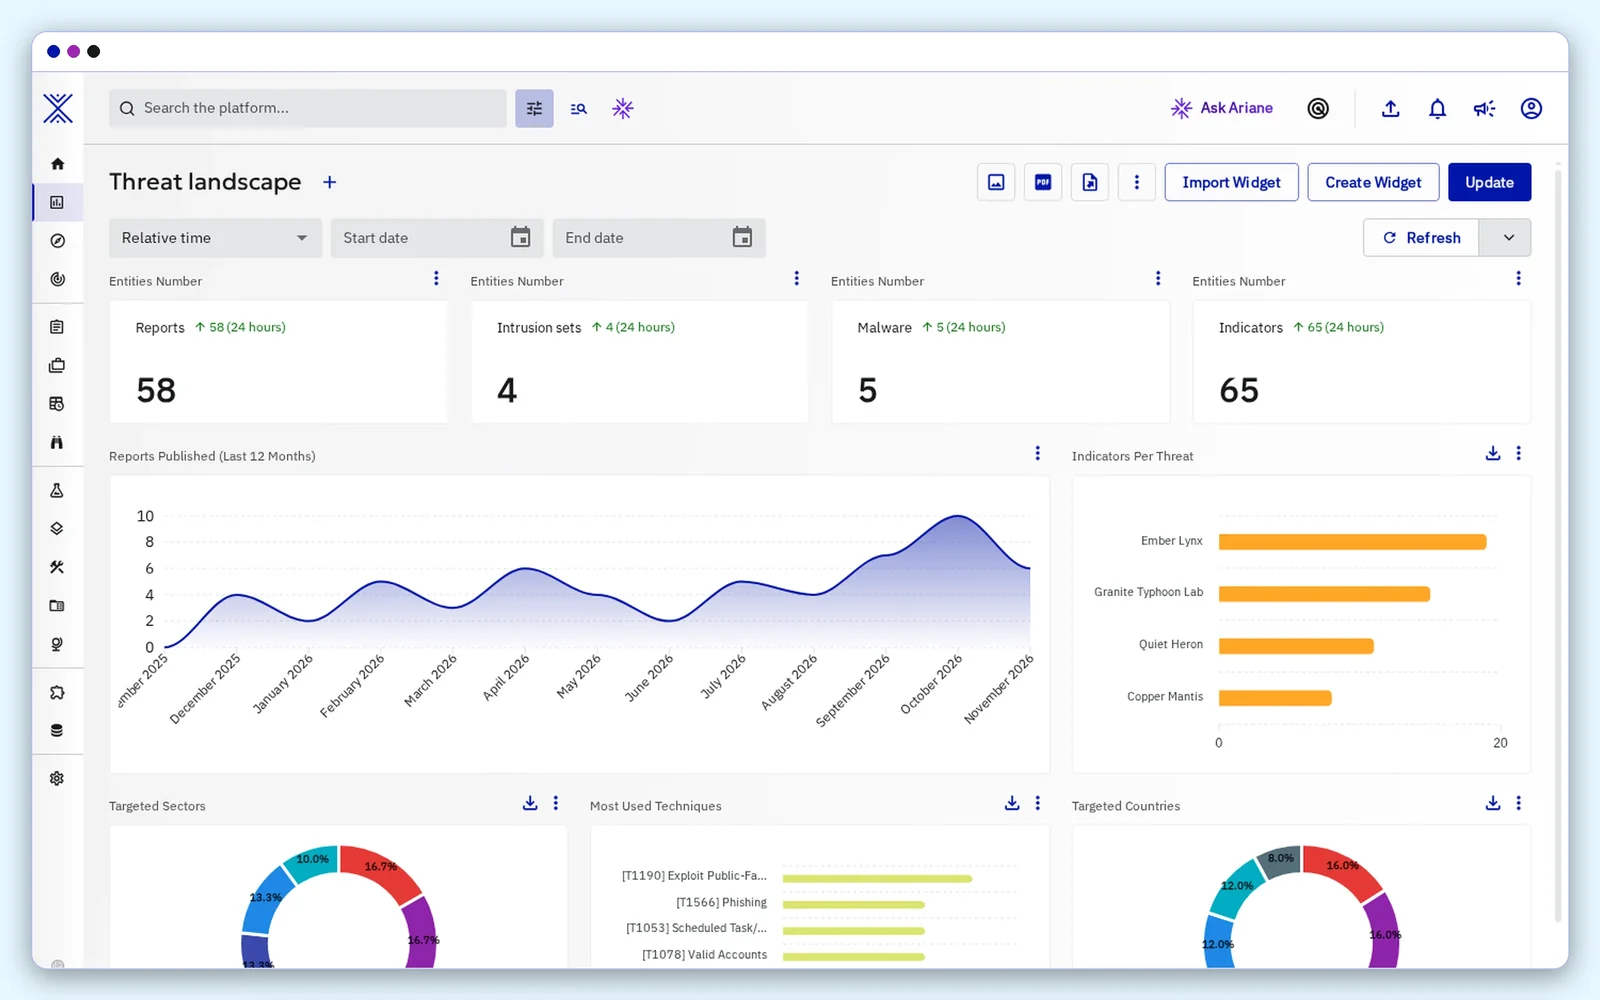
| Mobilisierung | Fälle, Playbooks, Dashboards, STIX-, CSV- und PDF-Exporte, Live-Streams und TAXII-Collections, die das Wissen in die Hände jedes Teams legen. |