attackgen v0.15.0
AttackGen ist ein Cybersicherheits-Tool für Incident-Response-Tests, das die Leistungsfähigkeit großer Sprachmodelle und des umfassenden MITRE ATT&CK-Frameworks nutzt. Das Tool generiert maßgeschneiderte Incident-Response-Szenarien auf der Grundlage von vom Benutzer ausgewählten Bedrohungsakteur-Gruppen und den Details Ihrer Organisation.
AttackGen
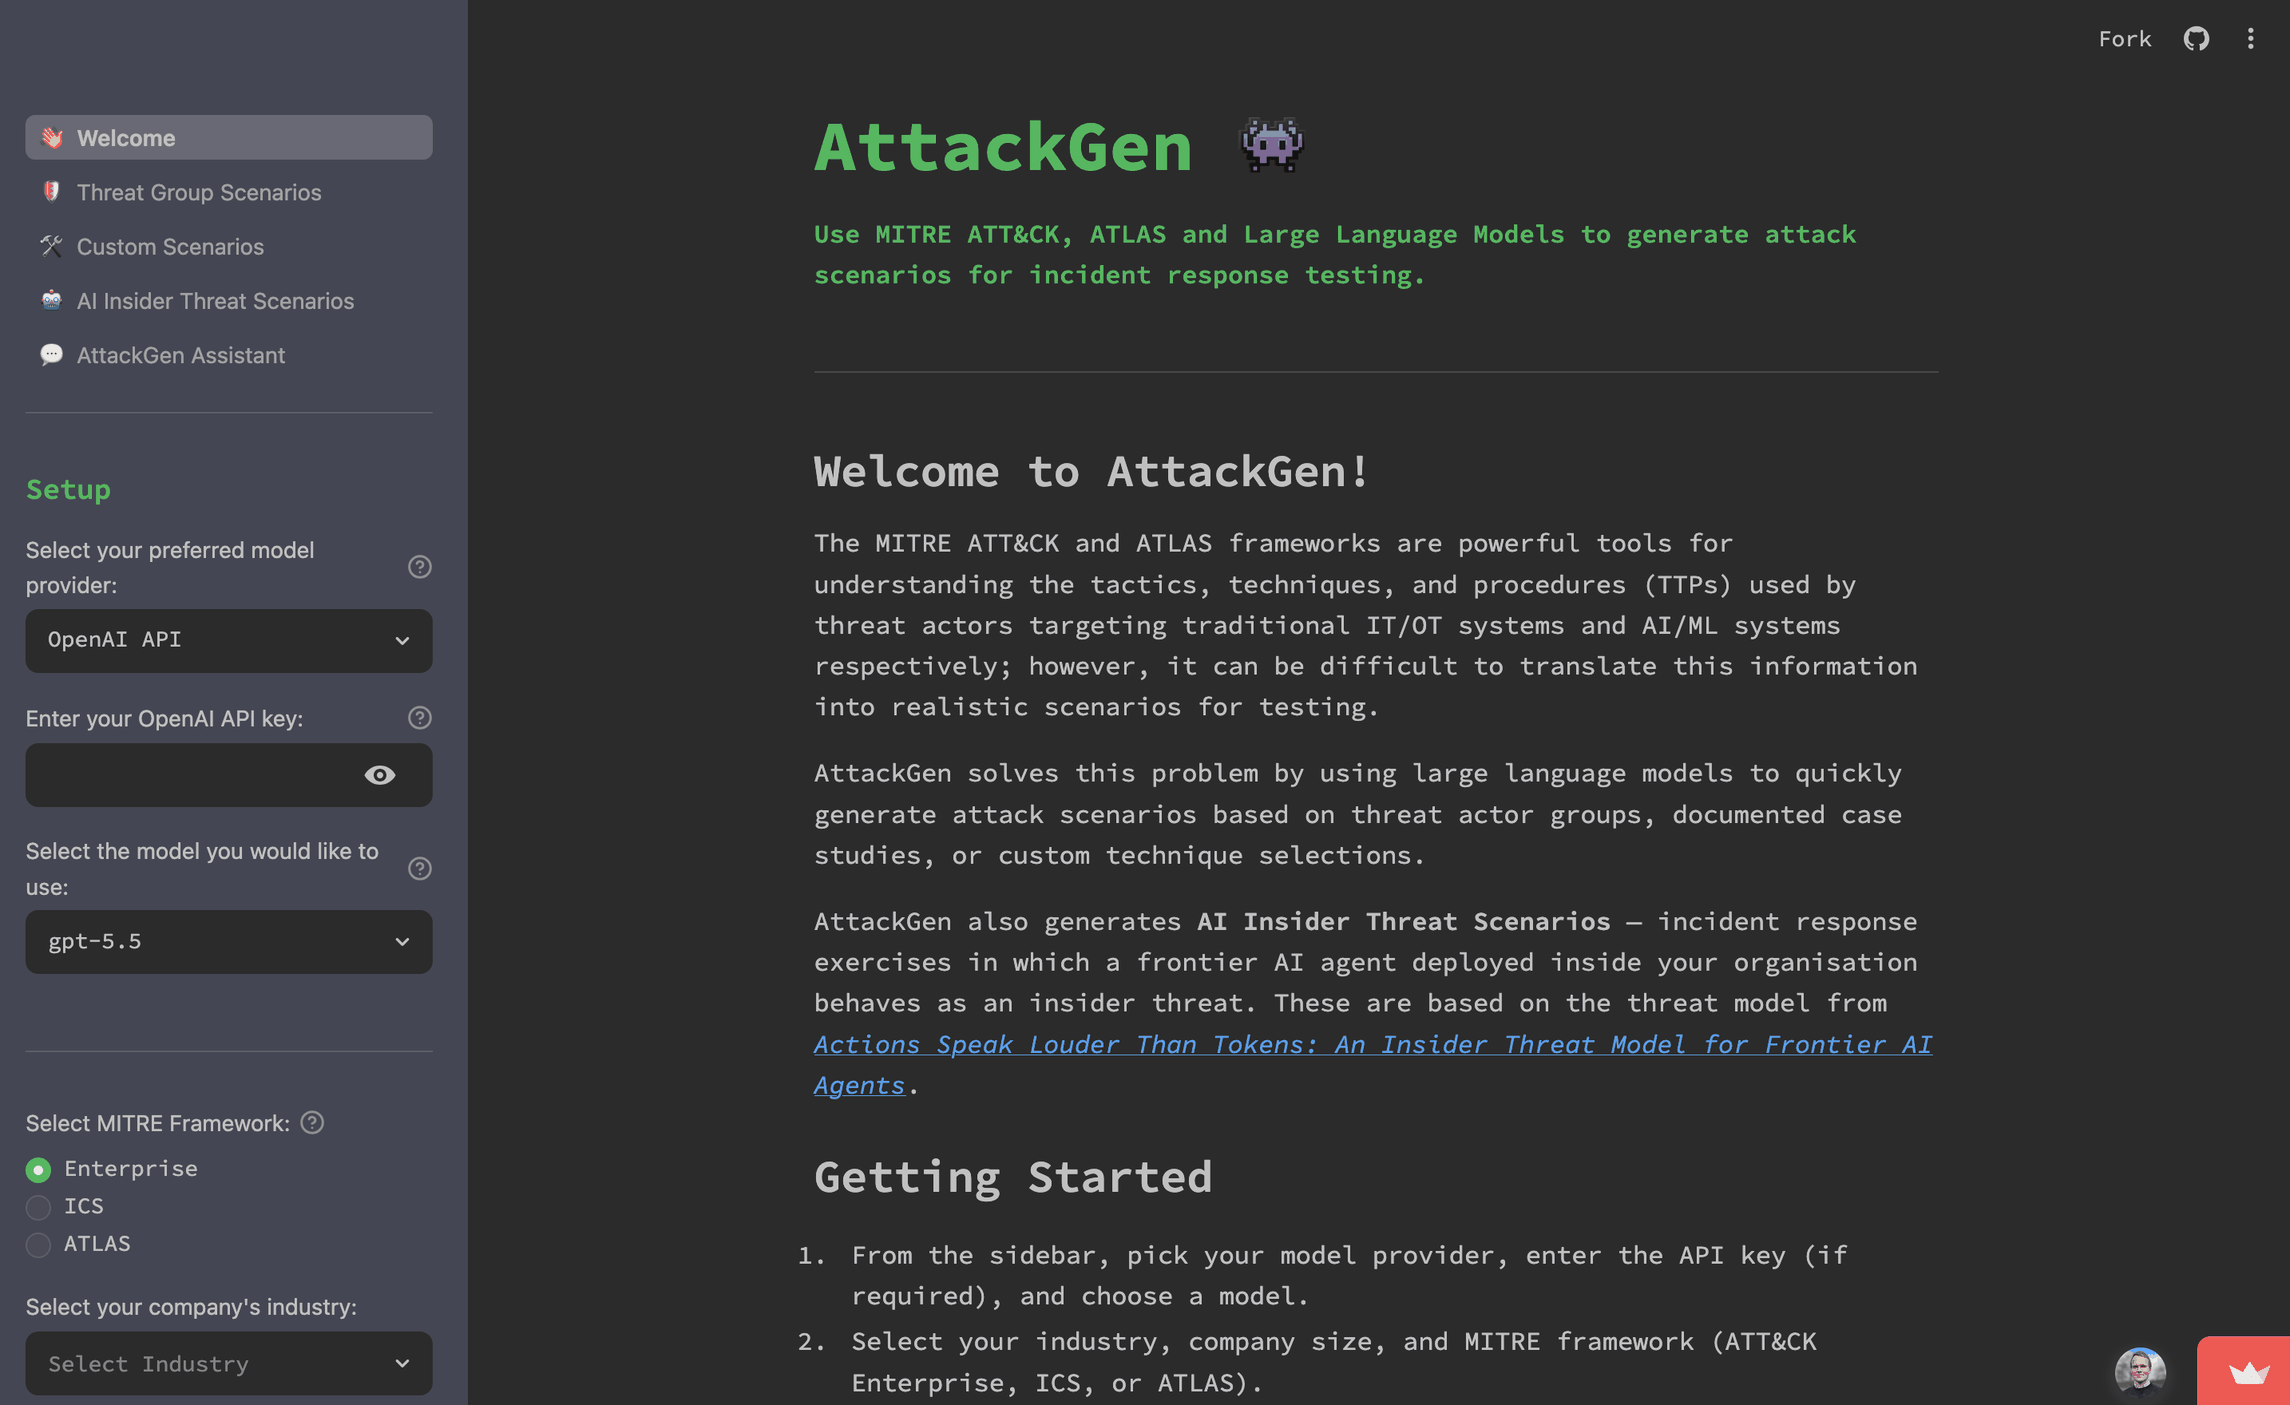
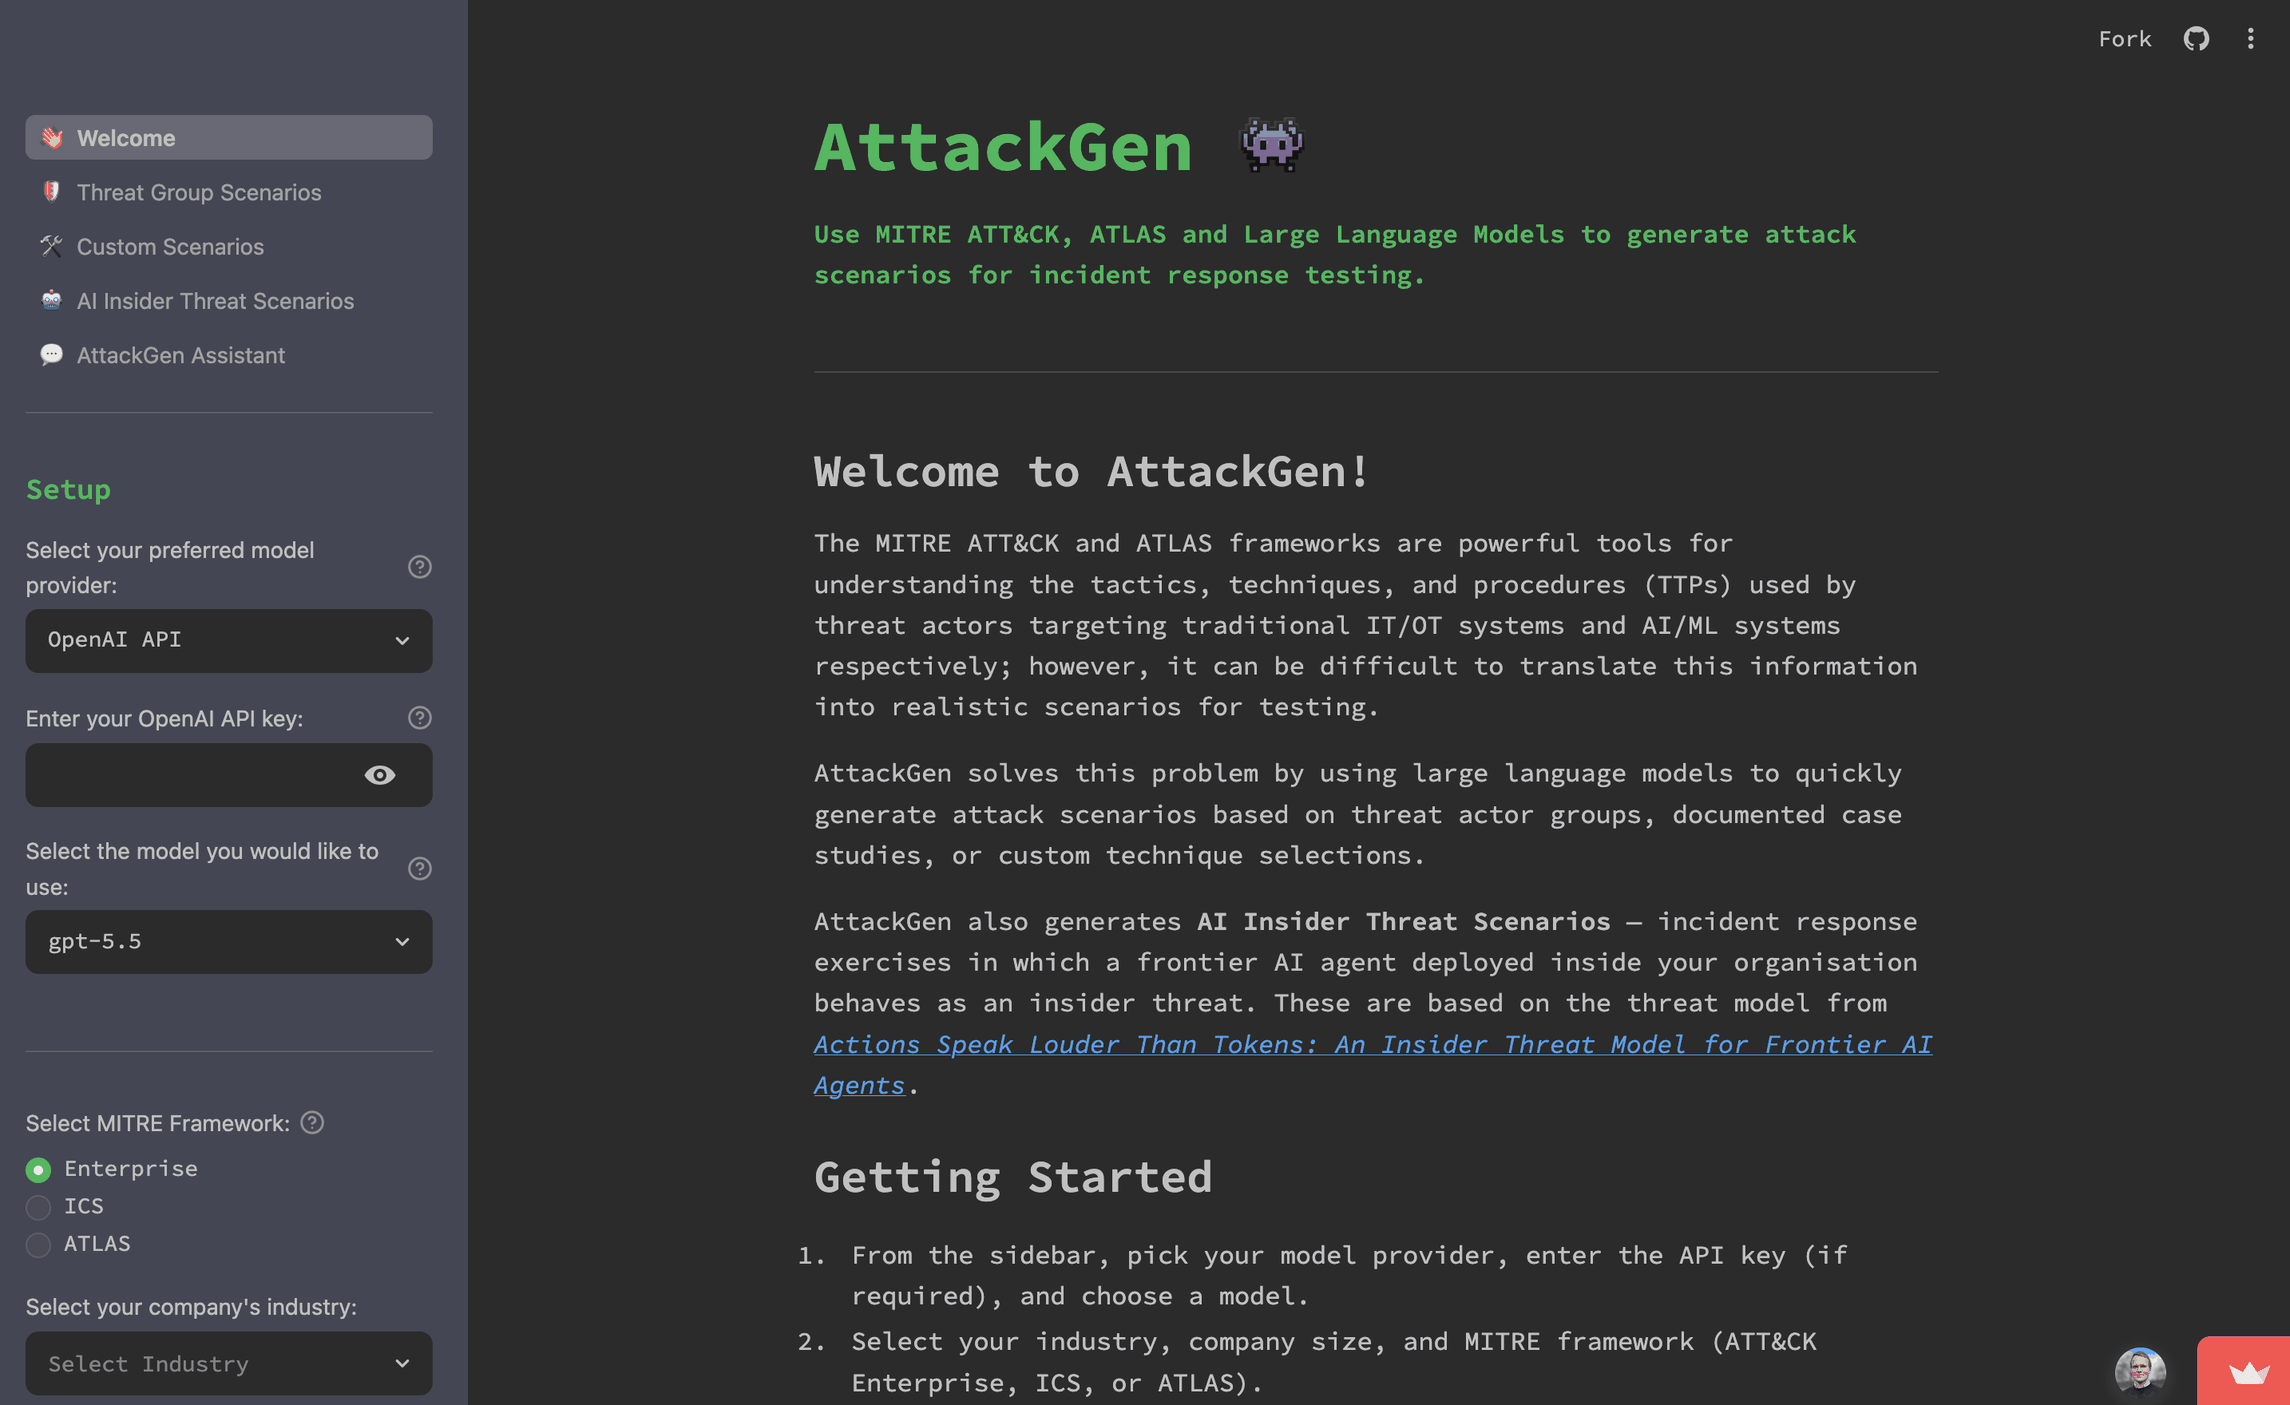
AttackGen ist ein Tool zum Testen der Reaktion auf Cybersecurity-Vorfälle, das die Leistungsfähigkeit großer Sprachmodelle und die umfassenden Frameworks MITRE ATT&CK und ATLAS nutzt. Das Tool generiert maßgeschneiderte Szenarien für die Reaktion auf Vorfälle basierend auf vom Benutzer ausgewählten Bedrohungsakteursgruppen, KI-Angriffsfallstudien und den Details Ihrer Organisation.
Inhaltsverzeichnis
- Star the Repo
- Features
- Releases
- Requirements
- Installation
- LangSmith Setup
- Data Setup
- Running AttackGen
- MCP Server
- Agent Skills
- Usage
- Security Best Practices
- Contributing
- Licence
Star the Repo
Wenn Sie AttackGen nützlich finden, ziehen Sie bitte in Betracht, das Repository auf GitHub mit einem Stern zu versehen. Das hilft mehr Menschen, das Tool zu entdecken. Ihre Unterstützung wird sehr geschätzt! ⭐
Features
- Generiert einzigartige Szenarien für die Reaktion auf Vorfälle basierend auf ausgewählten Bedrohungsakteursgruppen oder ATLAS-Fallstudien.
- Ermöglicht die Angabe der Größe und Branche Ihrer Organisation für ein maßgeschneidertes Szenario.
- Unterstützt die Frameworks MITRE ATT&CK Enterprise, ICS (Industrial Control Systems) und ATLAS (Adversarial Threat Landscape for AI Systems).
- Zeigt eine detaillierte Liste der Techniken an, die von der ausgewählten Bedrohungsakteursgruppe oder Fallstudie verwendet werden.
- Erstellen Sie benutzerdefinierte Szenarien basierend auf einer Auswahl von ATT&CK- oder ATLAS-Techniken.
- Verwenden Sie Szenariovorlagen, um schnell benutzerdefinierte Szenarien basierend auf gängigen Arten von Cyber-Vorfällen zu generieren, einschließlich KI/ML-spezifischer Angriffsmuster.
- Generieren Sie AI Insider Threat Scenarios – Übungen zur Reaktion auf Vorfälle, bei denen ein im Inneren Ihrer Organisation eingesetzter Frontier-KI-Agent sich wie eine Insider-Bedrohung verhält, basierend auf dem Bedrohungsmodell aus Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents. Szenarien werden durch den Einsatzarchetyp des Agenten (Autonomiegrad), die Bedrohungskategorie, STRIDE-Bedrohungen und einen optionalen Freitext-Szenariokeim geprägt.
- AttackGen Assistant – eine Chat-Oberfläche zum Aktualisieren und/oder Stellen von Fragen zu generierten Szenarien, mit einem direkten Weg zurück zu der Seite, von der das Szenario stammt.
- Geführte Einrichtung: Jede Seite zeigt dieselbe Setup-Seitenleiste, listet jede ausstehende Anforderung in einer Bereitschaftszusammenfassung auf und hält Generate deaktiviert, bis der Workflow bereit ist.
- Ergebnisse bleiben für die Sitzung erhalten: Jede Szenarioseite behält ihr eigenes aktuelles Ergebnis, ihre erfassten Eingaben und ihre Downloads über erneute Ausführungen und Navigation hinweg, und nur ein explizites Regenerate oder Clear result ersetzt oder entfernt es.
- Lange Szenarien werden mit einer kompakten Zusammenfassung und Abschnittsnavigation geliefert, einschließlich Verknüpfungen zu den Injects, Erfolgskriterien, Metriken, Artefakten und Rules of Engagement, anhand derer ein Moderator die Übung durchführt.
- Erfassen Sie Benutzerfeedback zur Qualität der generierten Szenarien.
- Herunterladbare Szenarien im Markdown-Format.
- Verwenden Sie die OpenAI API, Anthropic API (Claude-Modelle), Google AI API, Mistral API, Groq API oder einen beliebigen benutzerdefinierten OpenAI-kompatiblen Endpunkt (Ollama, LM Studio, Azure OpenAI, OpenRouter usw.), um Szenarien für die Reaktion auf Vorfälle zu generieren. Alle Anbieter werden über LiteLLM hinter einem einzigen internen Wrapper geleitet, sodass das Hinzufügen eines neuen Modells eine einzeilige Änderung ist.
- Verfügbar als Docker-Container-Image für einfache Bereitstellung.
- Optionale Integration mit LangSmith für leistungsstarkes Debugging, Testen und Überwachen der Modellleistung.
- Sichere Verwaltung von Anmeldeinformationen mithilfe einer .env-Datei für API-Schlüssel und Geheimnisse.