
WinObjEx64 v2.1.1
Windows Object Explorer 64-Bit
WinObjEx64
Windows Object Explorer 64-Bit
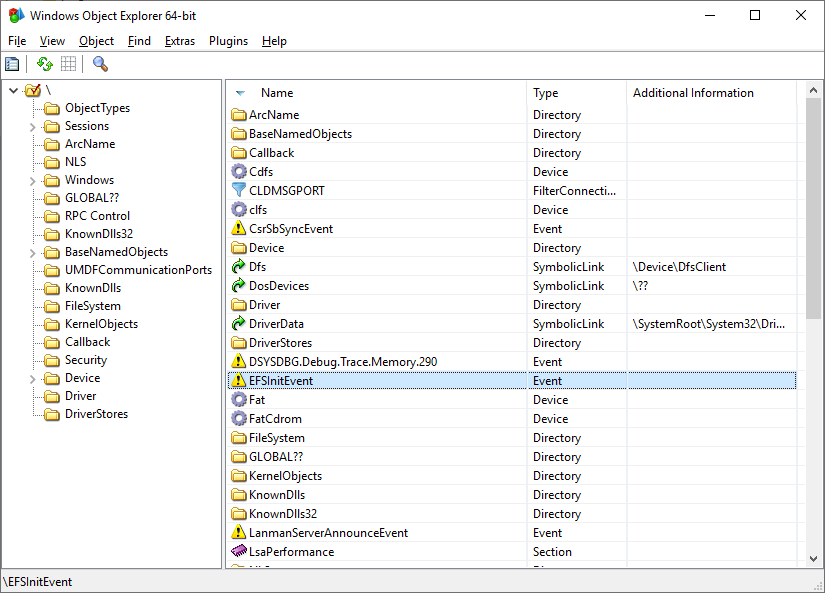
WinObjEx64 ist ein fortschrittliches Dienstprogramm, mit dem Sie den Windows-Objekt-Manager-Namespace erkunden können. Für bestimmte Objekttypen können Sie darauf doppelklicken oder die Schaltfläche „Eigenschaften...“ in der Symbolleiste verwenden, um weitere Informationen wie Beschreibung, Attribute, Ressourcennutzung usw. zu erhalten. WinObjEx64 ermöglicht es Ihnen, objektspezifische Sicherheitsinformationen anzuzeigen und zu bearbeiten, sofern Sie über die erforderlichen Zugriffsrechte verfügen.
Systemanforderungen
WinObjEx64 benötigt keine Administratorrechte. Administratorrechte sind jedoch erforderlich, um große Teile des Namespace anzuzeigen und objektspezifische Sicherheitsinformationen zu bearbeiten.
WinObjEx64 funktioniert nur unter den folgenden x64-Windows-Versionen: Windows 7, Windows 8, Windows 8.1 und Windows 10/11, einschließlich Server-Varianten.
Funktionen
Liste anzeigen
-
Erkunden Sie den gesamten Windows-Objekt-Manager-Namespace
-
Hierarchischer Objektbaum
-
Auflösung symbolischer Verknüpfungen
-
Versionsinformationen für Objekte vom Typ
Section, die durch eine Bilddatei gestützt werden -
Zusätzliche Informationen für Objekte vom Typ
WindowStation -
Objektdetails anzeigen:
- Beschreibungen
- Flags
- Ungültige Attribute
- Speicherpool-Typ
- Objekttypspezifische Informationen
- Speicherauszüge der objektspezifischen Struktur1:
ALPC_PORTCALLBACK_OBJECTDEVICE_OBJECTDRIVER_OBJECTDIRECTORY_OBJECTFLT_SERVER_PORT_OBJECTKEVENTKMUTANTKSEMAPHOREKTIMERKQUEUE(IoCompletion)OBJECT_SYMBOLIC_LINKOBJECT_TYPE
- Geöffnete Handles
- Statistiken
- Unterstützte Zugriffsrechte
- Prozessvertrauensbezeichnung (Process Trust label)
- Und mehr...
-
Anzeige in Substrukturen des Dumps1:
ALPC_PORT_ATTRIBUTESDEVICE_MAPLDR_DATA_TABLE_ENTRYOBJECT_TYPE_INITIALIZERUNICODE_STRING- Und viele andere
-
Bearbeiten objektspezifischer Sicherheitsinformationen2
-
Erkennung von IRP-Modifikationen des Treiberobjekts (über Struktur-Dump)1
-
Erkennung von Kernel-Object-Hooking (über Struktur-Dump)1
-
Suche nach Objekten nach Name und/oder Typ
-
-
Systeminformationsbetrachter
- Startstatus und Starttyp
- Code-Integritätsoptionen
- Mitigationsflags
- Windows-Version und Build
-
Liste der geladenen Treiber anzeigen
- Ausgewählten Treiber ausgeben (Dump)1
- Treiberliste in CSV-Datei exportieren
- Zur Treiberdatei springen
- „Shimmed“ Treiber (Kernel Shim Engine) erkennen1
- Treiberdateieigenschaften anzeigen
-
Mailslots/Named Pipes anzeigen
- Alle registrierten Mailslots/Named Pipes auflisten
- Sicherheitsinformationen von Named Pipes bearbeiten4
- Objektstatistiken
-
Hierarchischer Prozessbaum-Betrachter2
- Prozess-ID, Benutzername,
EPROCESS-Adressen anzeigen - Prozesse nach Typ hervorheben (ähnlich wie Process Explorer)
- Thread-Liste für ausgewählten Prozess anzeigen
ETHREAD-Adressen anzeigen- Allgemeine Eigenschaften für Prozess-/Threadobjekte:
- Basiseigenschaften (wie bei anderen Objekttypen)
- Startzeit
- Prozesstyp
- Bilddateiname
- Befehlszeile
- Aktuelles Verzeichnis
- Angewandte Mitigations
- Schutz
- Status des Flags „Kritischer Prozess“
- Sicherheitsbearbeitung
- Zur Prozessdatei springen
- Tokeninformationen für Prozess/Thread:
- Benutzername
- Benutzer-SID
- AppContainer-SID
- Sitzung
- UIAccess
- Erhöhungsstatus
- Integritätsstufe
- Berechtigungen und Gruppen
- Zusätzliche Token-Eigenschaften:
- Basiseigenschaften (wie bei anderen Objekttypen)
- Sicherheitsattributliste
- Sicherheitsbearbeitung
- Prozess-ID, Benutzername,
-
Software Licensing Cache Anzeige
- Registrierte Lizenzen auflisten
- Lizenzdaten anzeigen
SL_DATA_BINARY-Lizenzdaten in Datei ausgeben
-
Benutzerfreigegebene Daten (User Shared Data) anzeigen
- Strukturierter Dump der wichtigsten Abschnitte von
KUSER_SHARED_DATA
- Strukturierter Dump der wichtigsten Abschnitte von
-
Systemrückrufe (Callbacks) anzeigen1
- Rückrufadressen, Module und Details anzeigen für:
PsSetCreateProcessNotifyRoutinePsSetCreateProcessNotifyRoutineExPsSetCreateProcessNotifyRoutineEx2PsSetCreateThreadNotifyRoutinePsSetCreateThreadNotifyRoutineExPsSetLoadImageNotifyRoutinePsSetLoadImageNotifyRoutineExKeRegisterBugCheckCallbackKeRegisterBugCheckReasonCallbackCmRegisterCallbackCmRegisterCallbackExIoRegisterShutdownNotificationIoRegisterLastChanceShutdownNotificationPoRegisterPowerSettingCallbackSeRegisterLogonSessionTerminatedRoutineSeRegisterLogonSessionTerminatedRoutineExIoRegisterFsRegistrationChangeIopFsListsCallbacksIoRegisterPlugPlayNotificationObRegisterCallbacksDbgSetDebugPrintCallbackDbgkLkmdRegisterCallbackPsRegisterAltSystemCallHandler- CodeIntegrity
SeCiCallbacks ExRegisterExtensionPoRegisterCoalescingCallbackPsRegisterPicoProviderKeRegisterNmiCallbackPsRegisterSiloMonitorEmProviderRegister
- Rückrufadressen, Module und Details anzeigen für:
-
Privaten Windows-Objekt-Manager-Namespace anzeigen1
- Namespace-Eintragsinformationen
- Details zur Grenzbeschreibung (Boundary Descriptor)
- Allgemeine Objekteigenschaften
-
KiServiceTable anzeigen1
- Dump der von
NtoskrnlverwaltetenKiServiceTable(SSDT) - Zum Service-Eintragsmodul springen
- In CSV-Datei exportieren
- Dump der von
-
W32pServiceTable anzeigen1
- Dump der von
Win32kverwaltetenW32pServiceTable(Shadow SSDT) - Unterstützung für Win32k-Importweiterleitung
- Auflösung von Win32k-ApiSets
- Zum Service-Eintragsmodul springen
- In CSV-Datei exportieren
- Dump der von
-
CmControlVector anzeigen
- Dump des
Ntoskrnl-ArraysCmControlVector - Kernel-Speicherdaten in Datei exportieren1
- In CSV-Datei exportieren
- Dump des
-
Zwischenablage-Integration: Objektadressen/-namen in die Zwischenablage kopieren
-
Wine/Wine-Staging-Unterstützung3
-
Plugin-Subsystem
- Enthaltene Plugins:
- ApiSetView: Windows ApiSetSchema-Betrachter (unterstützt das Laden von Schemas aus Datei)
- Example plugin: Entwicklervorlage
- Sonar: NDIS-Protokollbetrachter (zeigt Protokolldetails an)
- ImageScope: Erweiterte Details für Objekte vom Typ
Section(über Kontextmenü)
- Enthaltene Plugins:
-
Dokumentation
- Windows-Rückrufe (Callbacks)
- Plugin-Subsystem
- Erfordert Treiberunterstützung (siehe Abschnitt „Treiberunterstützung“).
- Administratorrechte können erforderlich sein.
- Windows-Interna-Funktionen sind unter Wine/Wine-Staging nicht verfügbar.
- Administratorrechte erforderlich für einige Named Pipes.
Treiberunterstützung
WinObjEx64 unterstützt zwei Arten von Treiberhilfen: