 hfiref0x/winobjex64
Windows Object Explorer 64-Bit

# WinObjEx64
[](https://ci.appveyor.com/project/hfiref0x/winobjex64)

## Windows Object Explorer 64-Bit
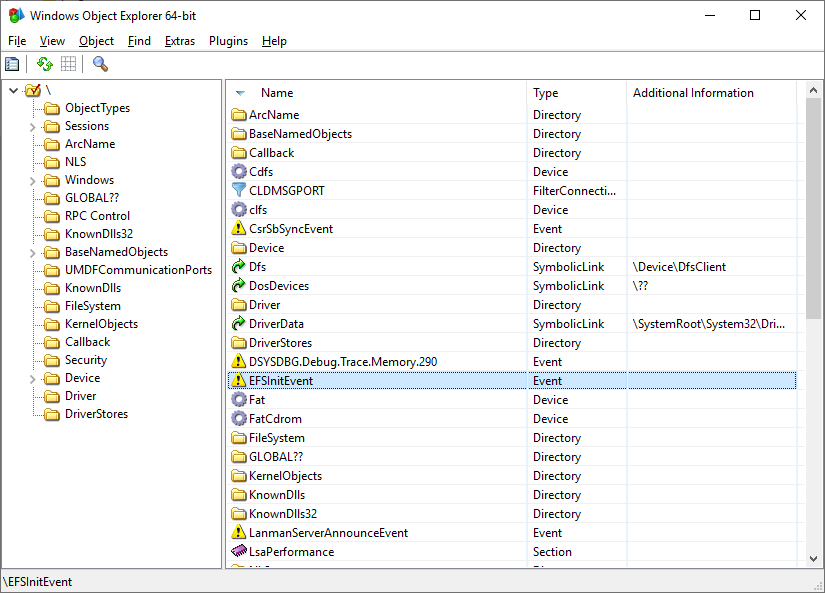
<img src="https://assets.kitploit.com/production/public/readmes/2674/1d7a62147dd2fe019ce5873b6d85097fd248a7106b5a5d5febe8ab44d397b9aa.png" width="600" />
WinObjEx64 ist ein fortschrittliches Dienstprogramm, mit dem Sie den Windows-Objekt-Manager-Namespace erkunden können. Für bestimmte Objekttypen können Sie darauf doppelklicken oder die Schaltfläche „Eigenschaften...“ in der Symbolleiste verwenden, um weitere Informationen wie Beschreibung, Attribute, Ressourcennutzung usw. zu erhalten. WinObjEx64 ermöglicht es Ihnen, objektspezifische Sicherheitsinformationen anzuzeigen und zu bearbeiten, sofern Sie über die erforderlichen Zugriffsrechte verfügen.
# Systemanforderungen
WinObjEx64 benötigt keine Administratorrechte. Administratorrechte sind jedoch erforderlich, um große Teile des Namespace anzuzeigen und objektspezifische Sicherheitsinformationen zu bearbeiten.
WinObjEx64 funktioniert nur unter den folgenden x64-Windows-Versionen: Windows 7, Windows 8, Windows 8.1 und Windows 10/11, einschließlich Server-Varianten.
# Funktionen
<details>
<summary>Liste anzeigen</summary>
- **Erkunden Sie den gesamten Windows-Objekt-Manager-Namespace**
- Hierarchischer Objektbaum
- Auflösung symbolischer Verknüpfungen
- Versionsinformationen für Objekte vom Typ `Section`, die durch eine Bilddatei gestützt werden
- Zusätzliche Informationen für Objekte vom Typ `WindowStation`
- **Objektdetails anzeigen**:
- Beschreibungen
- Flags
- Ungültige Attribute
- Speicherpool-Typ
- Objekttypspezifische Informationen
- Speicherauszüge der objektspezifischen Struktur<sup>1</sup>:
- `ALPC_PORT`
- `CALLBACK_OBJECT`
- `DEVICE_OBJECT`
- `DRIVER_OBJECT`
- `DIRECTORY_OBJECT`
- `FLT_SERVER_PORT_OBJECT`
- `KEVENT`
- `KMUTANT`
- `KSEMAPHORE`
- `KTIMER`
- `KQUEUE` (IoCompletion)
- `OBJECT_SYMBOLIC_LINK`
- `OBJECT_TYPE`
- Geöffnete Handles
- Statistiken
- Unterstützte Zugriffsrechte
- Prozessvertrauensbezeichnung (Process Trust label)
- Und mehr...
- **Anzeige in Substrukturen des Dumps**<sup>1</sup>:
- `ALPC_PORT_ATTRIBUTES`
- `DEVICE_MAP`
- `LDR_DATA_TABLE_ENTRY`
- `OBJECT_TYPE_INITIALIZER`
- `UNICODE_STRING`
- Und viele andere
- Bearbeiten objektspezifischer Sicherheitsinformationen<sup>2</sup>
- Erkennung von IRP-Modifikationen des Treiberobjekts (über Struktur-Dump)<sup>1</sup>
- Erkennung von Kernel-Object-Hooking (über Struktur-Dump)<sup>1</sup>
- Suche nach Objekten nach Name und/oder Typ
- **Systeminformationsbetrachter**
- Startstatus und Starttyp
- Code-Integritätsoptionen
- Mitigationsflags
- Windows-Version und Build
- **Liste der geladenen Treiber anzeigen**
- Ausgewählten Treiber ausgeben (Dump)<sup>1</sup>
- Treiberliste in CSV-Datei exportieren
- Zur Treiberdatei springen
- „Shimmed“ Treiber (Kernel Shim Engine) erkennen<sup>1</sup>
- Treiberdateieigenschaften anzeigen
- **Mailslots/Named Pipes anzeigen**
- Alle registrierten Mailslots/Named Pipes auflisten
- Sicherheitsinformationen von Named Pipes bearbeiten<sup>4</sup>
- Objektstatistiken
- **Hierarchischer Prozessbaum-Betrachter**<sup>2</sup>
- Prozess-ID, Benutzername, `EPROCESS`-Adressen anzeigen
- Prozesse nach Typ hervorheben (ähnlich wie Process Explorer)
- Thread-Liste für ausgewählten Prozess anzeigen
- `ETHREAD`-Adressen anzeigen
- **Allgemeine Eigenschaften für Prozess-/Threadobjekte**:
- Basiseigenschaften (wie bei anderen Objekttypen)
- Startzeit
- Prozesstyp
- Bilddateiname
- Befehlszeile
- Aktuelles Verzeichnis
- Angewandte Mitigations
- Schutz
- Status des Flags „Kritischer Prozess“
- Sicherheitsbearbeitung
- Zur Prozessdatei springen
- **Tokeninformationen für Prozess/Thread**:
- Benutzername
- Benutzer-SID
- AppContainer-SID
- Sitzung
- UIAccess
- Erhöhungsstatus
- Integritätsstufe
- Berechtigungen und Gruppen
- **Zusätzliche Token-Eigenschaften**:
- Basiseigenschaften (wie bei anderen Objekttypen)
- Sicherheitsattributliste
- Sicherheitsbearbeitung
- **Software Licensing Cache Anzeige**
- Registrierte Lizenzen auflisten
- Lizenzdaten anzeigen
- `SL_DATA_BINARY`-Lizenzdaten in Datei ausgeben
- **Benutzerfreigegebene Daten (User Shared Data) anzeigen**
- Strukturierter Dump der wichtigsten Abschnitte von `KUSER_SHARED_DATA`
- **Systemrückrufe (Callbacks) anzeigen**<sup>1</sup>
- Rückrufadressen, Module und Details anzeigen für:
- `PsSetCreateProcessNotifyRoutine`
- `PsSetCreateProcessNotifyRoutineEx`
- `PsSetCreateProcessNotifyRoutineEx2`
- `PsSetCreateThreadNotifyRoutine`
- `PsSetCreateThreadNotifyRoutineEx`
- `PsSetLoadImageNotifyRoutine`
- `PsSetLoadImageNotifyRoutineEx`
- `KeRegisterBugCheckCallback`
- `KeRegisterBugCheckReasonCallback`
- `CmRegisterCallback`
- `CmRegisterCallbackEx`
- `IoRegisterShutdownNotification`
- `IoRegisterLastChanceShutdownNotification`
- `PoRegisterPowerSettingCallback`
- `SeRegisterLogonSessionTerminatedRoutine`
- `SeRegisterLogonSessionTerminatedRoutineEx`
- `IoRegisterFsRegistrationChange`
- `IopFsListsCallbacks`
- `IoRegisterPlugPlayNotification`
- `ObRegisterCallbacks`
- `DbgSetDebugPrintCallback`
- `DbgkLkmdRegisterCallback`
- `PsRegisterAltSystemCallHandler`
- CodeIntegrity `SeCiCallbacks`
- `ExRegisterExtension`
- `PoRegisterCoalescingCallback`
- `PsRegisterPicoProvider`
- `KeRegisterNmiCallback`
- `PsRegisterSiloMonitor`
- `EmProviderRegister`
- **Privaten Windows-Objekt-Manager-Namespace anzeigen**<sup>1</sup>
- Namespace-Eintragsinformationen
- Details zur Grenzbeschreibung (Boundary Descriptor)
- Allgemeine Objekteigenschaften
- **KiServiceTable anzeigen**<sup>1</sup>
- Dump der von `Ntoskrnl` verwalteten `KiServiceTable` (SSDT)
- Zum Service-Eintragsmodul springen
- In CSV-Datei exportieren
- **W32pServiceTable anzeigen**<sup>1</sup>
- Dump der von `Win32k` verwalteten `W32pServiceTable` (Shadow SSDT)
- Unterstützung für Win32k-Importweiterleitung
- Auflösung von Win32k-ApiSets
- Zum Service-Eintragsmodul springen
- In CSV-Datei exportieren
- **CmControlVector anzeigen**
- Dump des `Ntoskrnl`-Arrays `CmControlVector`
- Kernel-Speicherdaten in Datei exportieren<sup>1</sup>
- In CSV-Datei exportieren
- **Zwischenablage-Integration**: Objektadressen/-namen in die Zwischenablage kopieren
- **Wine/Wine-Staging-Unterstützung**<sup>3</sup>
- **Plugin-Subsystem**
- **Enthaltene Plugins**:
- **ApiSetView**: Windows ApiSetSchema-Betrachter (unterstützt das Laden von Schemas aus Datei)
- **Example plugin**: Entwicklervorlage
- **Sonar**: NDIS-Protokollbetrachter (zeigt Protokolldetails an)
- **ImageScope**: Erweiterte Details für Objekte vom Typ `Section` (über Kontextmenü)
- **Dokumentation**
- Windows-Rückrufe (Callbacks)
- Plugin-Subsystem
1. Erfordert Treiberunterstützung (siehe Abschnitt „Treiberunterstützung“).
2. Administratorrechte können erforderlich sein.
3. Windows-Interna-Funktionen sind unter Wine/Wine-Staging nicht verfügbar.
4. Administratorrechte erforderlich für einige Named Pipes.
### Treiberunterstützung
WinObjEx64 unterstützt zwei Arten von Treiberhilfen:
1. **Hilfe für schreibgeschützten Zugriff auf den Kernel-Speicher**:
- Die Standardversion verwendet den **Kernel Local Debugging Driver (KLDBGDRV)** von WinDbg.
- Erfordert:
- Windows, das im Debug-Modus gestartet wurde (`bcdedit -debug on`)
- WinObjEx64 wird mit Administratorrechten ausgeführt
- **Benutzerdefinierte Hilfstreiberversionen** benötigen **keinen** Windows-Debug-Modus.
- Es können mehrere Drittanbieter-Treiber als Helfer verwendet werden, aber standardmäßig ist nur der **WinDbg-Typ**-Treiber enthalten.
2. **Hilfe für den Zugriff auf Objekt-Handles**:
- WinObjEx64 (jede Variante) **unterstützt** den Process Explorer-Treiber v1.5.2 zum Öffnen von Prozessen/Threads.
- Aktivieren Sie dies, indem Sie **sowohl** Process Explorer als auch WinObjEx64 mit Administratorrechten ausführen.
**Hinweis**: Alle Treiberhelfer erfordern, dass WinObjEx64 mit Administratorrechten ausgeführt wird.
</details>
# Build
WinObjEx64 wird mit vollständigem Quellcode ausgeliefert. Zum Erstellen aus dem Quellcode benötigen Sie Microsoft Visual Studio 2015 oder höher.
## Anweisungen
* Wählen Sie zuerst das Plattformtoolset für das Projekt in der Projektmappe aus, das Sie erstellen möchten (Projekt->Eigenschaften->Allgemein):
* v140 für Visual Studio 2015;
* v141 für Visual Studio 2017;
* v142 für Visual Studio 2019;
* v143 für Visual Studio 2022.
* Für v140 und höher legen Sie die Zielplattformversion fest (Projekt->Eigenschaften->Allgemein):
* Bei v140 wählen Sie 8.1;
* Bei v141 und höher wählen Sie 10.
* Erforderliche Mindestversion des Windows SDK: 8.1
* Empfohlene Windows SDK-Version: 10.0.19041 und höher
# Was ist neu
[Neuerungen in 2.0.0](https://github.com/hfiref0x/WinObjEx64/blob/master/Docs/WHATSNEW_200.md)
[Vollständiges Änderungsprotokoll](https://github.com/hfiref0x/WinObjEx64/blob/master/Source/CHANGELOG.txt)
# Unterstützen Sie unsere Arbeit
Wenn Sie diese Software gerne nutzen und den Autoren helfen möchten, sie zu warten und zu verbessern, ziehen Sie bitte in Betracht, uns durch eine Spende zu unterstützen. Ihr Beitrag fördert die Entwicklung, stellt Aktualisierungen sicher und hält das Projekt am Leben.
### Kryptowährungsspenden:
BTC (Bitcoin): bc1qzkvtpa0053cagf35dqmpvv9k8hyrwl7krwdz84q39mcpy68y6tmqsju0g4
Dies ist rein optional, vielen Dank!~
# Autoren
(c) 2015 – 2026 WinObjEx64-Projekt, hfiref0x
Original WinObjEx (c) 2003 – 2005 Four-F