
ESP32-Bit-Pirate v1.7
Ein Hardware-Hacking-Tool mit webbasierter CLI, das jedes Protokoll spricht.
ESP32 Bit Pirate
ESP32 Bit Pirate ist eine Open-Source-Firmware, die dein Gerät in ein Multi-Protokoll-Entwicklungs- und Analysewerkzeug verwandelt, inspiriert vom legendären Bus Pirate.
Sie unterstützt Sniffing, Senden, Skripting und die Interaktion mit verschiedenen digitalen Protokollen (I2C, UART, 1-Wire, SPI usw.) über ein serielles Terminal oder eine webbasierte CLI. Außerdem kommuniziert sie mit Funkprotokollen wie Bluetooth, Wi-Fi, Sub-GHz und RFID.
Die offizielle Projektwebsite bündelt alles: ESP32-Bit-Pirate-Website.
Von dort aus kannst du die Firmware installieren, die Web-Tools öffnen, den Hardware-Anleitungen folgen, Rezepte entdecken und auf die Dokumentation zugreifen.

Funktionen
-
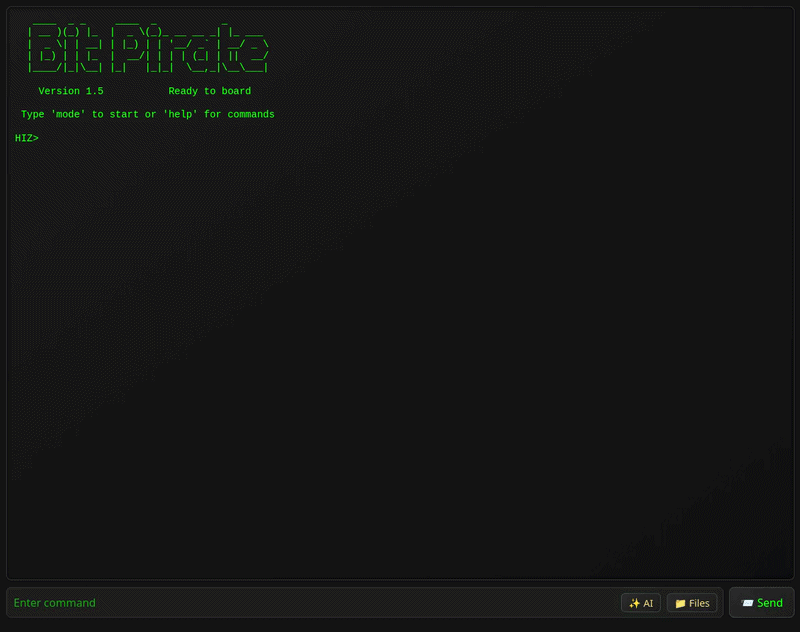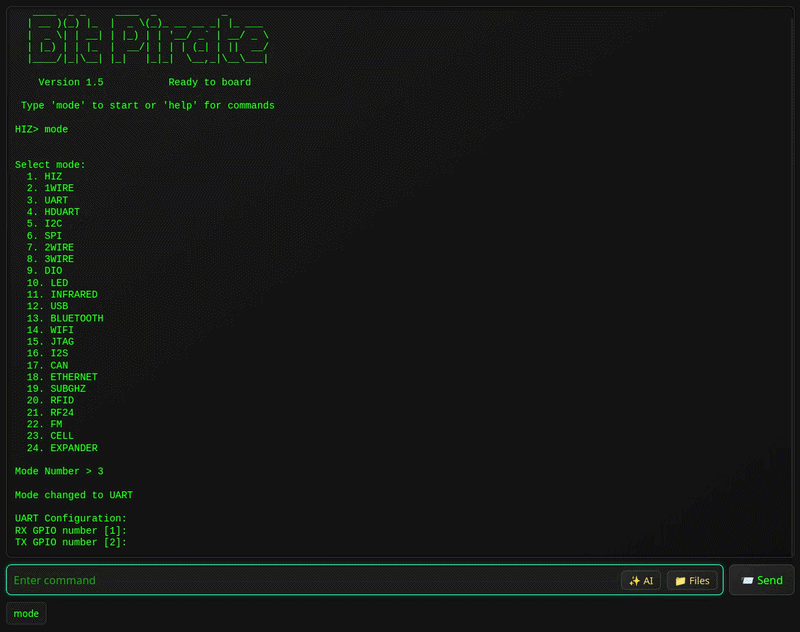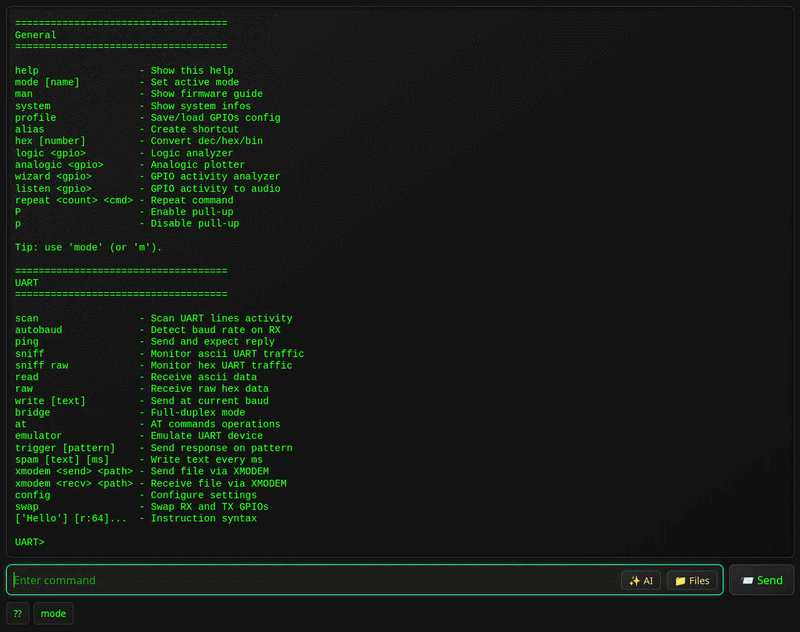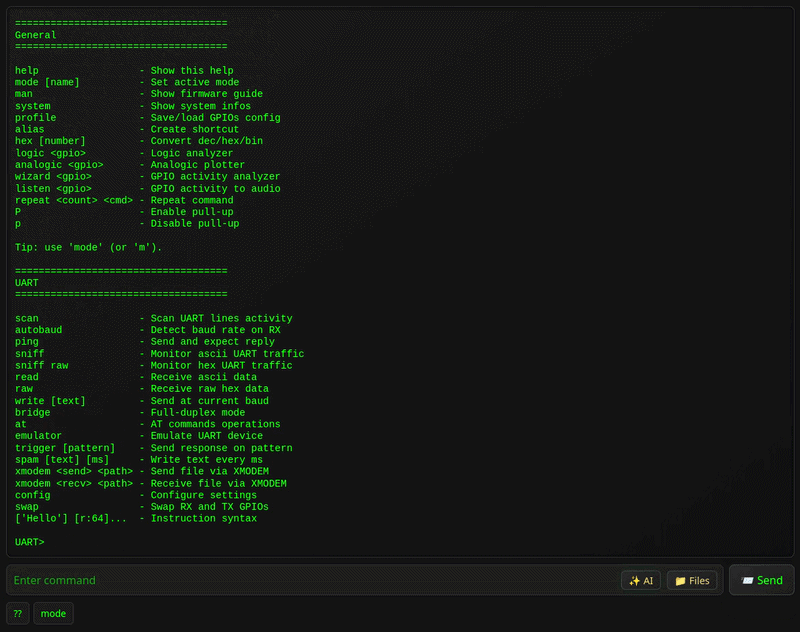
Interaktive Kommandozeilen-Schnittstelle (CLI) über USB-Serial oder WiFi-Web.
-
Modi für:
- HiZ (Standard)
- I2C (scannen, Glitch, Slave-Modus, Dump, EEPROM)
- SPI (EEPROM, Flash, SD-Karte, Slave-Modus)
- UART / Halbduplex-UART (Brücke, lesen, schreiben)
- 1WIRE (iButton, EEPROM)
- 2WIRE (Sniffing, Smartcard) / 3WIRE (EEPROM)
- DIO (Digitale I/O, lesen, Pull-up, setzen, PWM)
- Infrarot (senden, aufzeichnen, Universalfernbedienung)
- USB (HID, flashrom, Speicher, USB-UART)
- Bluetooth (BLE-HID, scannen, Spoofing, Sniffing)
- Wi-Fi / Ethernet (Sniffing, Deauth, Nmap, Netcat)
- JTAG (scannen, SWD, OpenOCD)
- LED (Animationen, LEDs setzen)
- I2S (Lautsprecher testen, Mikrofon, Ton abspielen)
- CAN (Sniffing, Frames senden und empfangen)
- SUBGHZ (analysieren, aufzeichnen, wiedergeben)
- RFID (lesen, schreiben, klonen)
- RF24 (scannen, senden, empfangen)
- FM (analysieren, ausstrahlen)
- CELL (SIM-Karte auslesen, SMS, Anruf)
- LORA (Sniffing, Payload, Meshtastic)
-
Protokoll-Sniffer für I2C, UART, SPI, 1-Wire, 2-Wire, CAN, Wi-Fi, Bluetooth, Sub-GHz.
-
Automatische Erkennung der Baudrate, AT-Befehle und verschiedene Werkzeuge für UART.
-
Registermanipulation, EEPROM-Dump-Werkzeuge, Geräteidentifikation für I2C.
-
Lesen aller Arten von EEPROM, Flash und verschiedene weitere Werkzeuge für SPI.
-
Skripting mithilfe von Bytecode-Anweisungen im Bus-Pirate-Stil oder Python.
-
Device-B-Gone-Befehl mit mehr als 80 unterstützten Infrarot-Protokollen.
-
Direkte I/O-Verwaltung, PWM, Servo, GPIO-Status.
-
Analyse von Funksignalen und Frequenzen auf allen Bändern.
-
Mehr als 50 Protokolle für adressierbare LEDs unterstützt.
-
Ethernet und WiFi werden für den Netzwerkzugriff unterstützt.
-
Importieren und Exportieren von Daten mit LittleFS über HTTP.
-
Pirate Assistant, der dir bei der Firmware hilft.
-
USB-UART-Dongle, SPI-Programmer, Logikanalysator und mehr.
-
Web-Serial-Tools zur Nutzung von USB-Serial über einen Webbrowser.