

sage v0.13.0
Leichte Agent Detection & Response (ADR)-Schicht für KI-Agenten – überwacht Befehle, Dateien und Webanfragen. Teil des Gen Agent Trust Hub.
Sage
Sicherheit für Agenten — Agentenerkennung & -reaktion für KI-Codierungsassistenten
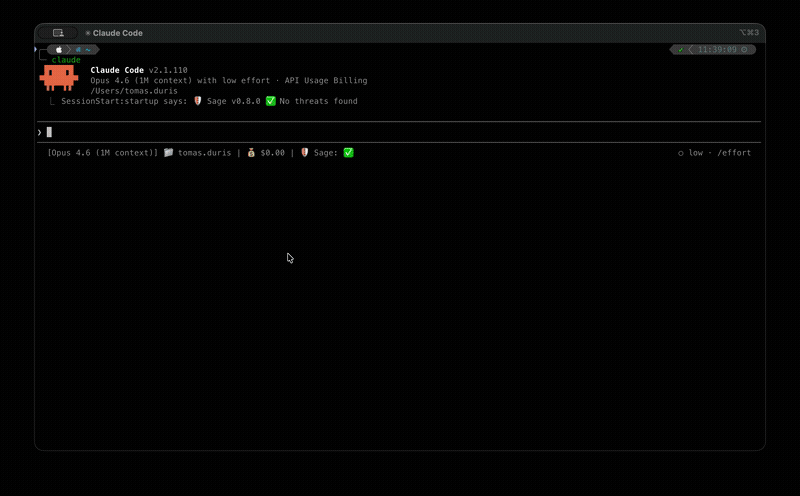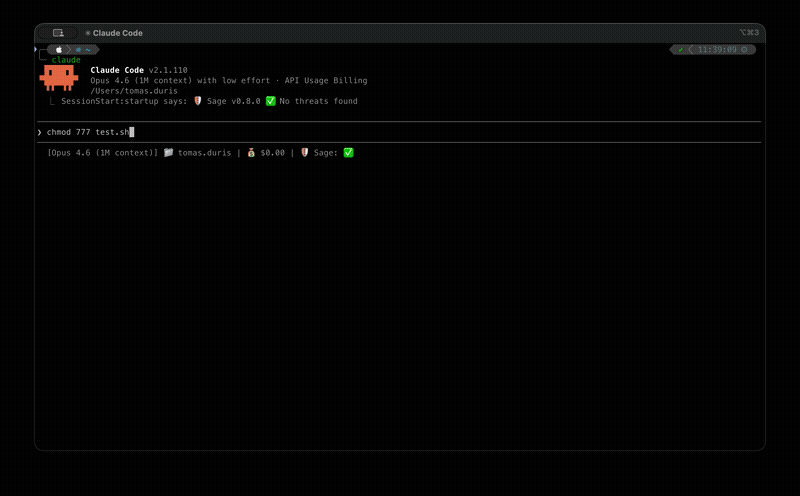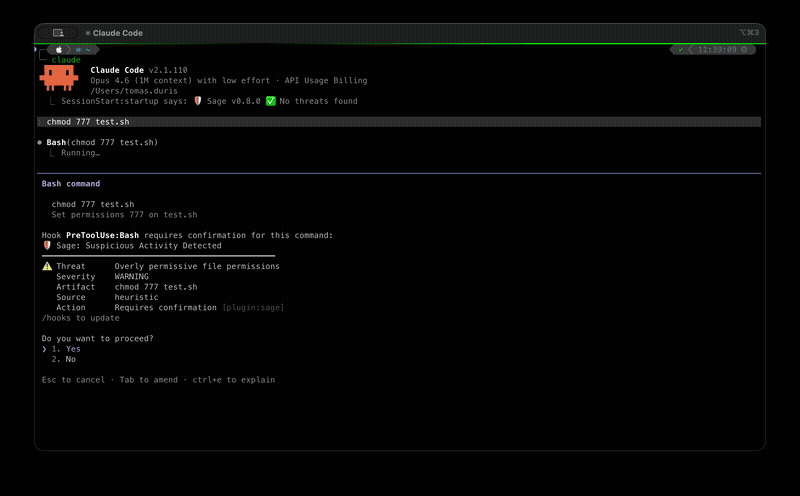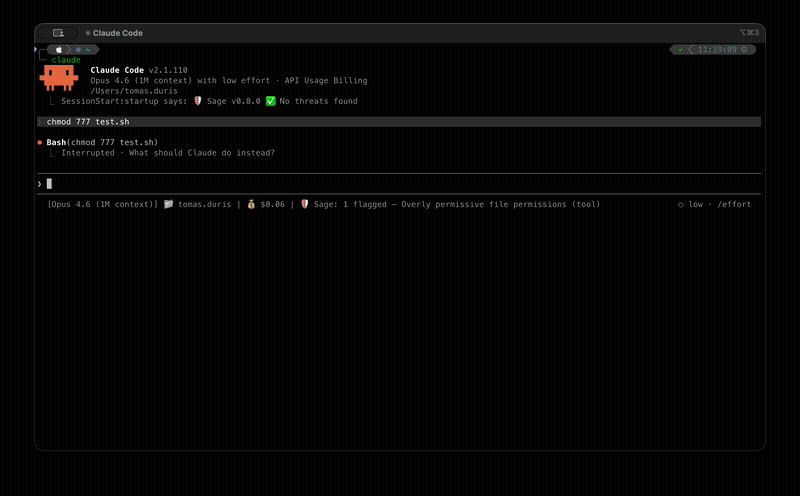
Sage ist eine leichtgewichtige Sicherheitsschicht, die KI-Agenten davor schützt, gefährliche Aktionen auszuführen. Es fängt Tool-Aufrufe ab — Shell-Befehle, URL-Abrufe, Dateischreibvorgänge — und prüft sie anhand mehrerer Bedrohungserkennungsschichten, bevor sie ausgeführt werden.
Hinweis: Sage kann je nach Installationsart unter einem anderen Produktnamen erscheinen (z. B. Norton Sage, Avast Sage). Weitere Details finden Sie unter Branding.
Hauptfunktionen
- URL-Reputation — cloudbasierte Erkennung von Malware-, Phishing- und Betrugs-URLs
- Lokale Heuristiken — über 300 YAML-basierte Bedrohungsmuster für gefährliche Befehle, verdächtige URLs, Offenlegung von Anmeldedaten und Verschleierung
- Erkennung von Prompt-Injection — zweistufige Verteidigung (Heuristiken + feinabgestimmtes ML-Modell) gegen eingeschleuste Anweisungen in abgerufenen Inhalten. Siehe Prompt Injection
- Prüfungen der Paket-Lieferkette — Existenz in der Registry, Dateireputation und Altersanalyse für npm-/PyPI-Pakete
- Plugin-Scanning — scannt installierte Plugins zu Sitzungsbeginn auf Bedrohungen
- AMSI-Integration — Unterstützung der Windows Antimalware Scan Interface (Windows + WSL über PowerShell-Interop; No-Op unter macOS und Nicht-WSL-Linux)
Schnellstart
Besuchen Sie ai.gendigital.com/sage für die neuesten Installationsanweisungen oder verwenden Sie die untenstehenden plattformspezifischen Anleitungen.
Claude Code — Installationsanleitung · erfordert Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — Installationsanleitung · installiere die Erweiterung Gen Sage aus dem Marketplace
VS Code — Installationsanleitung · installiere die Erweiterung Gen Sage aus dem Marketplace
OpenClaw — Installationsanleitung · Installation über npm
openclaw plugins install @gendigital/sage-openclaw
OpenCode — Installation über npm durch Hinzufügen zu ~/.config/opencode/opencode.json:
{
  "plugin": ["@gendigital/sage-opencode"]
}
Detaillierte Anweisungen, Konfiguration und Fehlerbehebung finden Sie im Benutzerhandbuch.
Datenschutz
Hinweise zum Datenschutz finden Sie unter Datenschutz.
Dokumentation
| Dokument | Beschreibung |
|---|---|
| Benutzerhandbuch | Installation, Verwendung, Konfiguration, Ausnahmen, Plattformhandbücher, Datenschutz, FAQ |
| Entwicklerhandbuch | Architektur, Entwicklungsumgebung, Tests, Format der Bedrohungsregeln |
| Prompt Injection | ML- und heuristische Erkennung von Prompt Injection |
| Paketschutz | npm/PyPI-Lieferkettenprüfungen |
| AMSI-Scanning | Windows-Antimalware-Scanning über AMSI |
| Plugin-Scanning | Plugin-Scanning beim Sitzungsstart |
| Audit-Log | JSONL-Schema auf der Festplatte (Einträge, Signale, Inhalte) |
| MCP-Server | Architektur des gemeinsamen MCP-Servers |
| Entscheidungspipeline | Signalquellen, Policy-Modell, Auswertungsreihenfolge |
| Branding | Konfiguration des Produktnamens |
Konnektoren
| Host | Paket | Anbindung |
|---|---|---|
| Claude Code | @gendigital/sage-claude-code | MCP-Hook-Tools |
| OpenClaw | @gendigital/sage-openclaw | In-Process before_tool_call |
| OpenCode | @gendigital/sage-opencode | In-Process-Plugin |
| Cursor / VS Code / Copilot CLI | sage-cursor | Installiertes Hook-Skript |
| pi | @gendigital/sage-pi | In-Process-Erweiterung tool_call |
| Oh My Pi | @gendigital/sage-omp | In-Process-Hook (--hook) |
Mitwirken
Informationen zur Entwicklungsumgebung, zu Coding-Konventionen und zum Prozess für Beiträge von Bedrohungsregeln finden Sie in CONTRIBUTING.md.
Lizenz
Copyright 2026 Gen Digital Inc.
- Quellcode: Apache License 2.0
- Bedrohungserkennungsregeln (
threats/): Detection Rule License 1.1