
emba v2.0.4-summer_edition
EMBA - Der Firmware-Sicherheitsanalysator


EMBA
Der Sicherheitsanalysator für Firmware eingebetteter Geräte
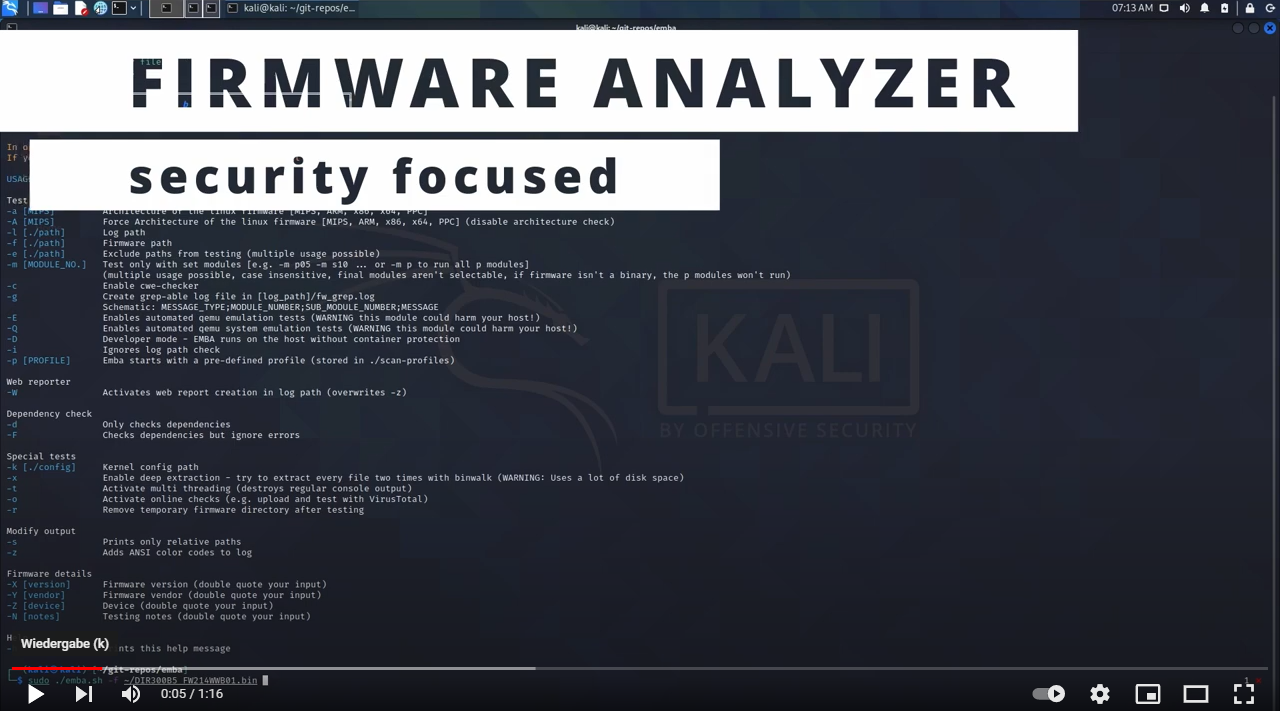
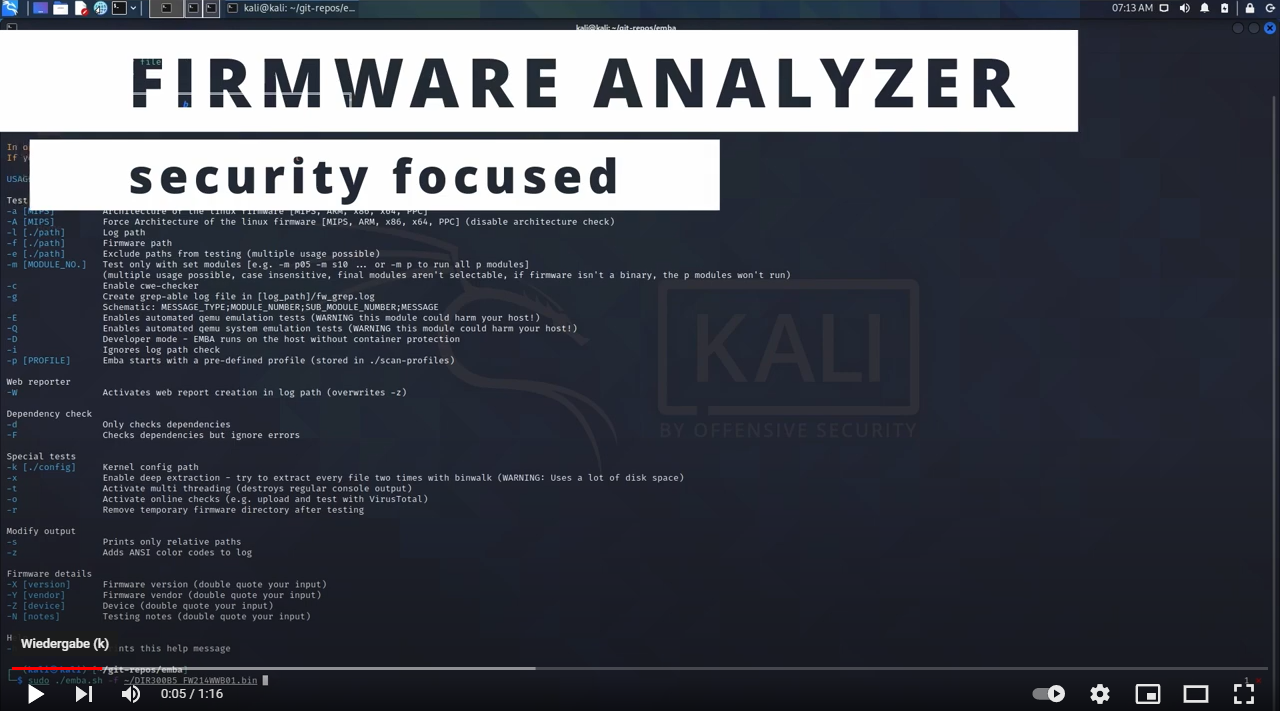
EMBA ist als zentrales Firmware-Analyse- und SBOM-Tool für Penetrationstester, Produktsicherheitsteams, Entwickler und verantwortliche Produktmanager konzipiert. Es unterstützt den vollständigen Sicherheitsanalyseprozess, beginnend mit der Firmware-Extraktion, über die statische Analyse und dynamische Analyse mittels Emulation, bis hin zur Erstellung des SBOM und schließlich der Generierung eines webbasierten Schwachstellenberichts. EMBA entdeckt automatisch mögliche Schwachstellen und Sicherheitslücken in Firmware. Beispiele hierfür sind unsichere Binärdateien, alte und veraltete Softwarekomponenten, potenziell anfällige Skripte oder fest codierte Passwörter. EMBA ist ein Kommandozeilen-Tool mit der Möglichkeit, einen benutzerfreundlichen Webbericht für die weitere Analyse zu erstellen.
EMBA unterstützt Penetrationstester, Produktsicherheitsteams und Entwickler bei der Identifizierung von Schwachstellen und Sicherheitslücken im Firmware-Image. EMBA liefert so viele Informationen wie möglich über die Firmware, damit der Tester Schwerpunkte festlegen kann und für die Überprüfung und Interpretation der Ergebnisse verantwortlich ist.
Neueste Nachrichten
- EMBA v2.0.4 - Sommer-Edition
- EMBA-Demobericht verfügbar
- Herzlichen Glückwunsch zum 6. Geburtstag, EMBA
- Prüfe die Ko-fi-Unterstützungsmöglichkeit für EMBA
- Black Hat Arsenal - EMBArk-Demo - USA 2026
- Black Hat Arsenal - EMBA-Lab - USA 2026
- Aufzeichnung des TROOPERS25-Vortrags "SBOMs the right way" verfügbar
- Das EMBA-Buch ist verfügbar
- Der neue EMBA-Merch-Shop ist online - entdecke jetzt deinen Merch
- EMBArk v0.3 - We are TROOPERS
- EMBA hat den nächsten Meilenstein erreicht. 3000 GitHub-Sterne erreicht.
- FLOSS Weekly Episode 802: EMBA – Layers Upon Layers Of Bash
- EMBA-Artikel auf Medium verfügbar
- BsidesLV-Aufzeichnung verfügbar
- Aufzeichnung der Black Hat EU 2022 Arsenal-Session verfügbar
- EMBA ist jetzt Teil der OWASP Firmware Security Testing Methodology
Links zum Wiki für detailliertere Informationen
Installation
Bevor du EMBA ausführst, stelle sicher, dass du alle Abhängigkeiten mit dem Installationsskript installiert hast und die Voraussetzungen erfüllst.
git clone https://github.com/e-m-b-a/emba.git
cd emba
sudo ./installer.sh -d
Schnellstart mit dem Standard-Scan-Profil:
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.emba
Schnellstart mit dem Standard-SBOM-Profil:
Weitere Details zu den SBOM-Funktionen von EMBA findest du im Wiki
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.emba
Schnellstart mit dem System-Emulations-Scan-Profil:
Weitere Details zur System-Emulations-Engine von EMBA findest du im Wiki.
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba
EMBA unterstützt mehrere Test- und Berichts-Optionen. Weitere Details findest du im Wiki.
Mitmachen
Das IoT wächst, die Entwicklung schreitet voran und es gibt viele neue Funktionen, die wir hinzufügen möchten. Wir freuen uns über Pull Requests und Issues auf GitHub. Schau dir auch die Dokumentation CONTRIBUTING und CONTRIBUTORS an, um weitere Details zu erfahren, wie du Teil der EMBA-Community werden kannst.
Team
EMBA und EMBArk unterstützen:
Die EMBA-Umgebung ist frei und Open Source!
Wir stecken viel Zeit und Energie in diese Tools und die damit verbundene Forschung, um dies zu ermöglichen. Jetzt ist es möglich, als Sponsor beizutragen!
Wenn dir EMBA gefällt, hast du die Möglichkeit, die zukünftige Entwicklung zu unterstützen, indem du ein Sponsor wirst.
Danke ❤️ Werde ein Sponsor
Du kannst uns auch hier ein Bier ausgeben ❤️ Buy me a coffee
Um deine Liebe zu EMBA mit schönen Shirts oder anderem Merch zu zeigen, kannst du unseren Spreadshop besuchen.
EMBA - Firmware-Sicherheitsscans in Bestform