
nightingale v9.0.0
Open-Source-Benachrichtigungs-Engine für Zeitreihen-Überwachungsdaten. Verbindet sich mit Prometheus, VictoriaMetrics, ElasticSearch und anderen Datenquellen. Unterstützt über 20 Benachrichtigungskanäle, Alarm-Rauschunterdrückung, Eskalation und Self-Healing-Automatisierung.
Open-Source-Alarmierung für Ihren bestehenden Stack


Schnellstart · Dokumentation · Download · Releases · Community
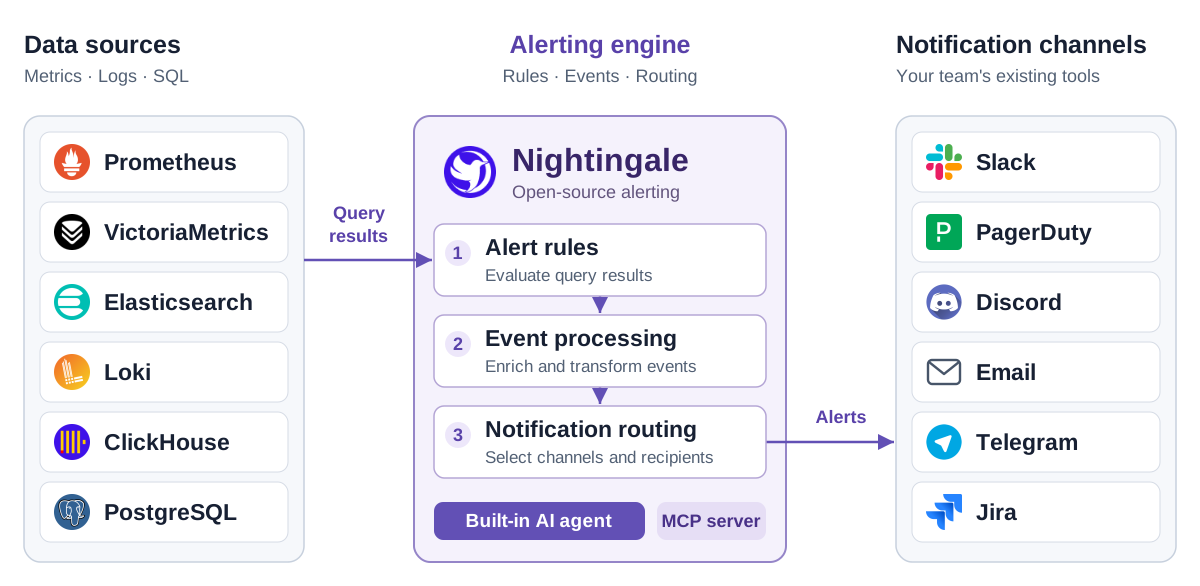
Nightingale vereint Alarmregeln, Ereignisverarbeitung und Benachrichtigungsrouting an einem Ort. Verbinden Sie Prometheus, VictoriaMetrics, Elasticsearch, Loki, ClickHouse und andere Datenquellen, die Sie bereits betreiben, und liefern Sie Alarme an Slack, PagerDuty und die vorhandenen Tools Ihres Teams.
Selbst gehostet · Apache-2.0 · Integrierter KI-Agent · MCP-Server
Warum Nightingale?
- Geben Sie Teams die Verantwortung für ihre Alarme. Organisieren Sie Regeln in Geschäftsgruppen, weisen Sie Teamberechtigungen zu und verwalten Sie Regeln und Benachrichtigungseinstellungen über die UI und API.
- Bündeln Sie verstreute Alarmierung an einem Ort. Werten Sie Regeln gegen Metriken, Logs und SQL-Datenquellen aus und behalten Sie dabei Ihre vorhandenen Collectors, Speichersysteme und Grafana-Dashboards bei.
- Verstehen Sie, was mit einem Alarm passiert ist. Prüfen Sie Regelauswertungsdatensätze, historische Ereignisse und Benachrichtigungsergebnisse, um eine Abfrage bis zur Zustellung nachzuvollziehen.
Schnellstart
Starten Sie mit installiertem Git und Docker Compose den mitgelieferten Evaluierungs-Stack:
git clone https://github.com/ccfos/nightingale.git
cd nightingale/docker/compose-bridge
docker compose up -d
Dies startet Nightingale, MySQL, Redis, VictoriaMetrics und Categraf. Öffnen Sie http://localhost:17000 und melden Sie sich mit root / root.2020 an.
So erhalten Sie Ihren ersten Alarm:
- Verbinden Sie eine Datenquelle. Fügen Sie Ihren vorhandenen Prometheus-kompatiblen Endpunkt hinzu oder verwenden Sie
http://victoriametrics:8428für die VictoriaMetrics-Instanz in diesem Compose-Stack. - Erstellen Sie eine Alarmregel. Wählen Sie eine Geschäftsgruppe und eine Datenquelle und geben Sie dann einen PromQL-Ausdruck ein. Für einen Test, der immer auslöst, verwenden Sie
vector(1) > 0und setzen Sie die Dauer auf0. - Konfigurieren Sie die Zustellung. Richten Sie einen Benachrichtigungskanal ein, erstellen Sie eine Benachrichtigungsregel und hängen Sie diese an die Alarmregel an. Prüfen Sie, ob die Testbenachrichtigung ankommt, und deaktivieren Sie dann den Testalarm.
Der Compose-Stack verwendet Beispiel-Anmeldedaten und stellt Dienstports für die lokale Evaluierung bereit. Ändern Sie die Anmeldedaten und überprüfen Sie den Netzwerkzugriff, bevor Sie auf einem gemeinsam genutzten oder öffentlichen Host bereitstellen. Siehe Bereitstellungsoptionen für andere Möglichkeiten, Nightingale auszuführen.
Wie es in Ihren Stack passt
Nightingale fragt Ihre Datenquellen ab, wertet Alarmbedingungen aus, verarbeitet Ereignisse und leitet Benachrichtigungen weiter. Ihre vorhandenen Daten verbleiben in ihren aktuellen Speichern.
Behalten Sie Grafana für die Visualisierung und Ihre On-Call-Plattform für Planung, Eskalation und Incident-Response bei. Nightingale enthält außerdem Dashboards für Teams, die Daten zusammen mit ihren Alarmen erkunden möchten.
Sie starten ohne Monitoring-Stack? Die Standalone-Konfiguration enthält eine optionale eingebettete TSDB für kleine Single-Instance-Bereitstellungen. Categraf ist ein optionaler Collector für Hosts, Middleware, Datenbanken und Netzwerkgeräte.
Zentrale Funktionen
| Funktion | Was Sie tun können |
|---|---|
| Alarmierung über Datenquellen hinweg | Verwenden Sie PromQL, Log-Abfragen oder SQL, um Bedingungen zu definieren. Wenden Sie eine Regel auf mehrere Instanzen desselben Datenquellentyps an. |
| Team-Verantwortung | Gruppieren Sie Regeln und Dashboards nach Geschäftsgruppe, weisen Sie Team-Berechtigungen zu und verbinden Sie OIDC, OAuth2, LDAP oder CAS für die Anmeldung. |
| Ereignisverarbeitung und -weiterleitung | Stummschalten von Benachrichtigungen, Abonnieren von Alarmen, Anreichern oder Umschreiben von Labels und Weiterleiten von Ereignissen durch bedingte Pipelines. |
| Aufzeichnungen zur Alarmausführung | Überprüfen Sie Auswertungsabfragen und -ergebnisse, aktive und historische Ereignisse sowie Zustellungsaufzeichnungen von Benachrichtigungen. |
| Wiederverwendbare Integrationen | Beginnen Sie mit gebündelten Collector-Konfigurationen, Alarmregeln und Dashboards. Überprüfen Sie Abfragen und Schwellenwerte für Ihre Umgebung, bevor Sie sie aktivieren. |
| Verteilte Auswertung | Verteilen Sie Regeln auf Alarmierungs-Engines und verwenden Sie n9e-edge, um Alarme nahe an entfernten Datenquellen auszuwerten. |
Zu den Benachrichtigungsintegrationen gehören Slack, PagerDuty, Discord, Email, Telegram, Mattermost, Jira und Jira Service Management, mit HTTP-Webhooks und Skripten für benutzerdefinierte Ziele. Siehe die Referenz zu nativen Benachrichtigungskanälen für Konfigurationsdetails.
Für automatisierte Reaktionen verbinden Sie ibex, um vordefinierte Behebungsskripte auszuführen, wenn ein Alarm ausgelöst wird.
Integrierter KI-Agent
Nightingale enthält einen KI-Agenten, den Sie direkt in der Web-Oberfläche verwenden können. Der Agent läuft innerhalb von Nightingale, ruft Tools auf, um Ihre Überwachungsdaten und -konfiguration zu inspizieren, und bearbeitet Aufgaben über mehrere Schritte hinweg.