

checkov v3.3.9
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes, CloudFormation und Container-Images während der Build-Zeit erkennt.






Checkov ist ein statisches Code-Analyse-Tool für Infrastructure as Code (IaC) und auch ein Software Composition Analysis (SCA)-Tool für Images und Open-Source-Pakete.
Es scannt Cloud-Infrastruktur, die mit Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates oder OpenTofu bereitgestellt wird, und erkennt Sicherheits- und Compliance-Fehlkonfigurationen mittels graphbasierter Analyse.
Es führt Software Composition Analysis (SCA)-Scans durch, bei denen Open-Source-Pakete und Images auf allgemeine Schwachstellen (CVEs) geprüft werden.
Checkov unterstützt auch Prisma Cloud Application Security, die entwicklerorientierte Plattform, die Cloud-Sicherheit während des gesamten Entwicklungslebenszyklus kodifiziert und optimiert. Prisma Cloud identifiziert, behebt und verhindert Fehlkonfigurationen in Cloud-Ressourcen und Infrastructure-as-Code-Dateien.
Inhaltsverzeichnis
Funktionen
- Über 1000 integrierte Richtlinien decken Sicherheits- und Compliance-Best Practices für AWS, Azure und Google Cloud ab.
- Scannt Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM und OpenTofu-Vorlagendateien.
- Scannt Workflow-Dateien von Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions und GitLab CI
- Unterstützt kontextabhängige Richtlinien basierend auf graphbasiertem In-Memory-Scanning.
- Unterstützt das Python-Format für Attributrichtlinien und das YAML-Format für sowohl Attribut- als auch zusammengesetzte Richtlinien.
- Erkennt AWS-Anmeldeinformationen in EC2-Userdata, Lambda-Umgebungsvariablen und Terraform-Providern.
- Identifiziert Geheimnisse mithilfe von regulären Ausdrücken, Schlüsselwörtern und entropiebasierter Erkennung.
- Bewertet Terraform Provider-Einstellungen, um die Erstellung, Verwaltung und Aktualisierung von IaaS, PaaS oder SaaS, die über Terraform verwaltet werden, zu regulieren.
- Richtlinien unterstützen die Auswertung von Variablen auf ihren optionalen Standardwert.
- Unterstützt Inline-Unterdrückung akzeptierter Risiken oder Fehlalarme, um wiederkehrende Scan-Fehler zu reduzieren. Unterstützt auch globales Überspringen über die CLI.
- Ausgabe derzeit verfügbar als CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF und GitHub-Markdown sowie Link zu Behebungs-Anleitungen.
Bildschirmfotos
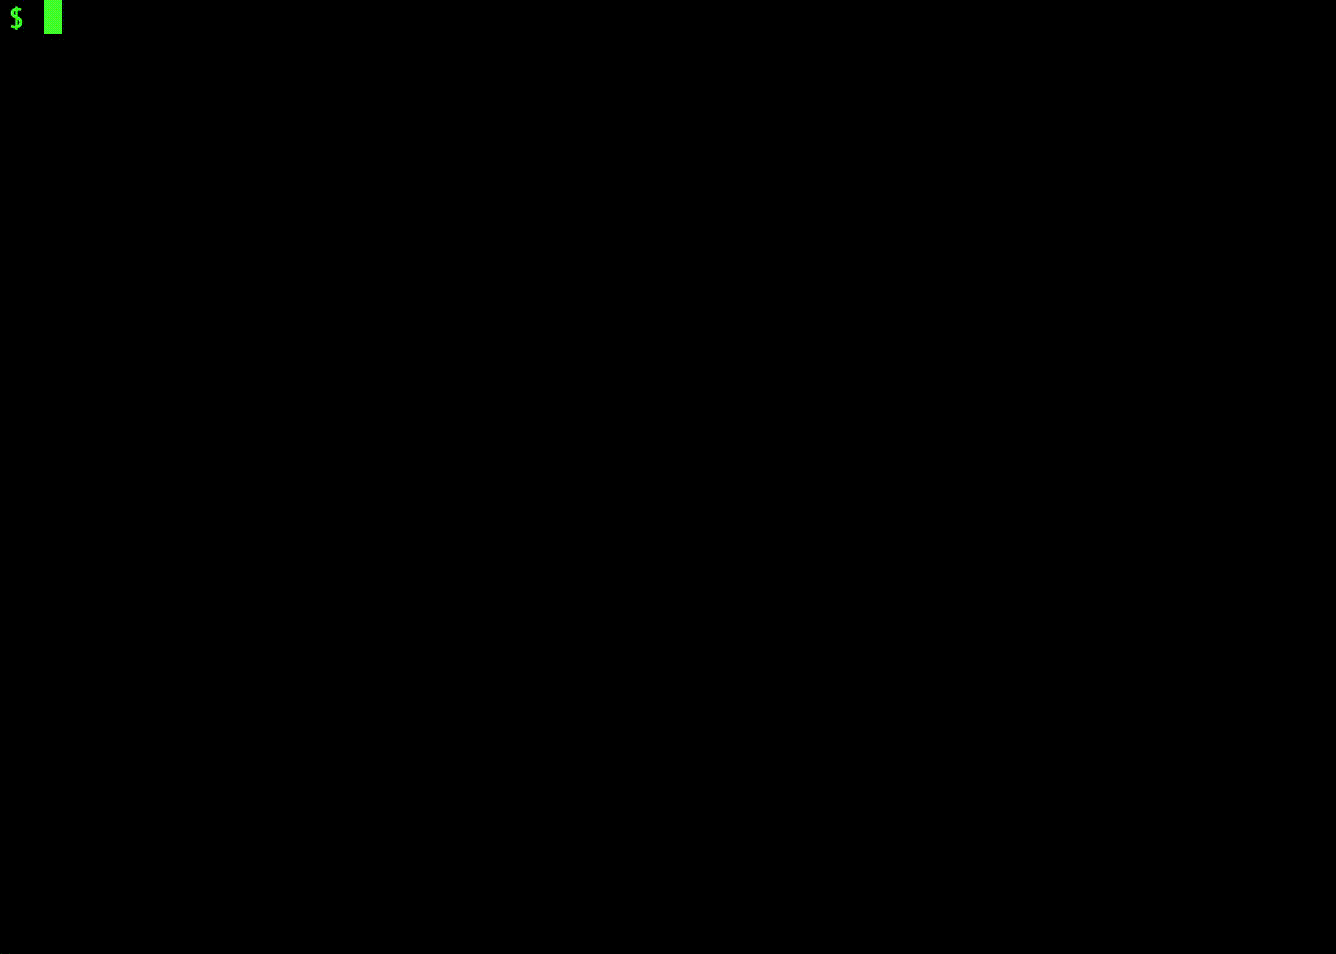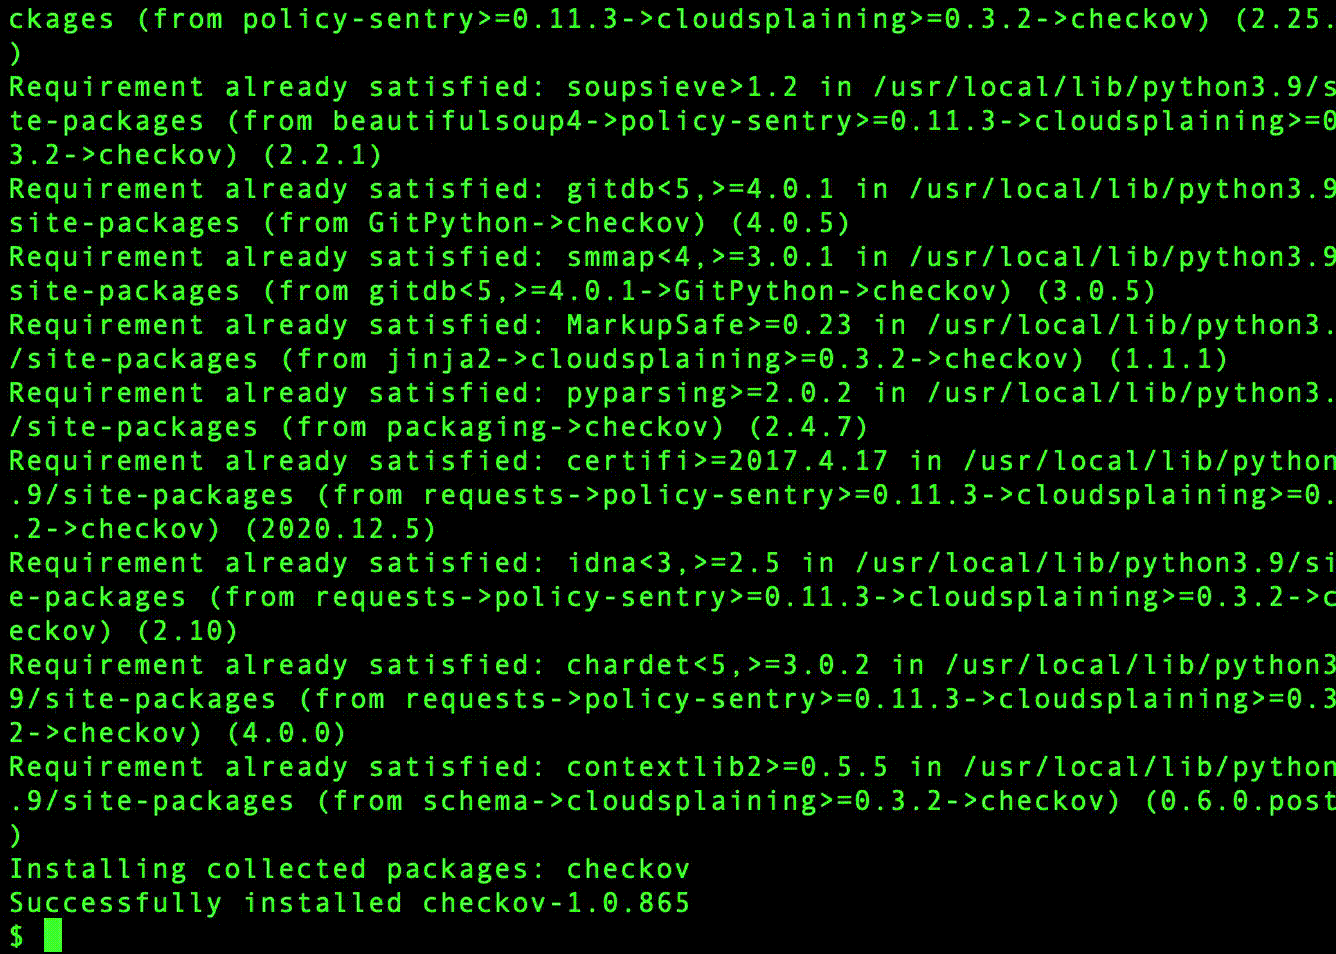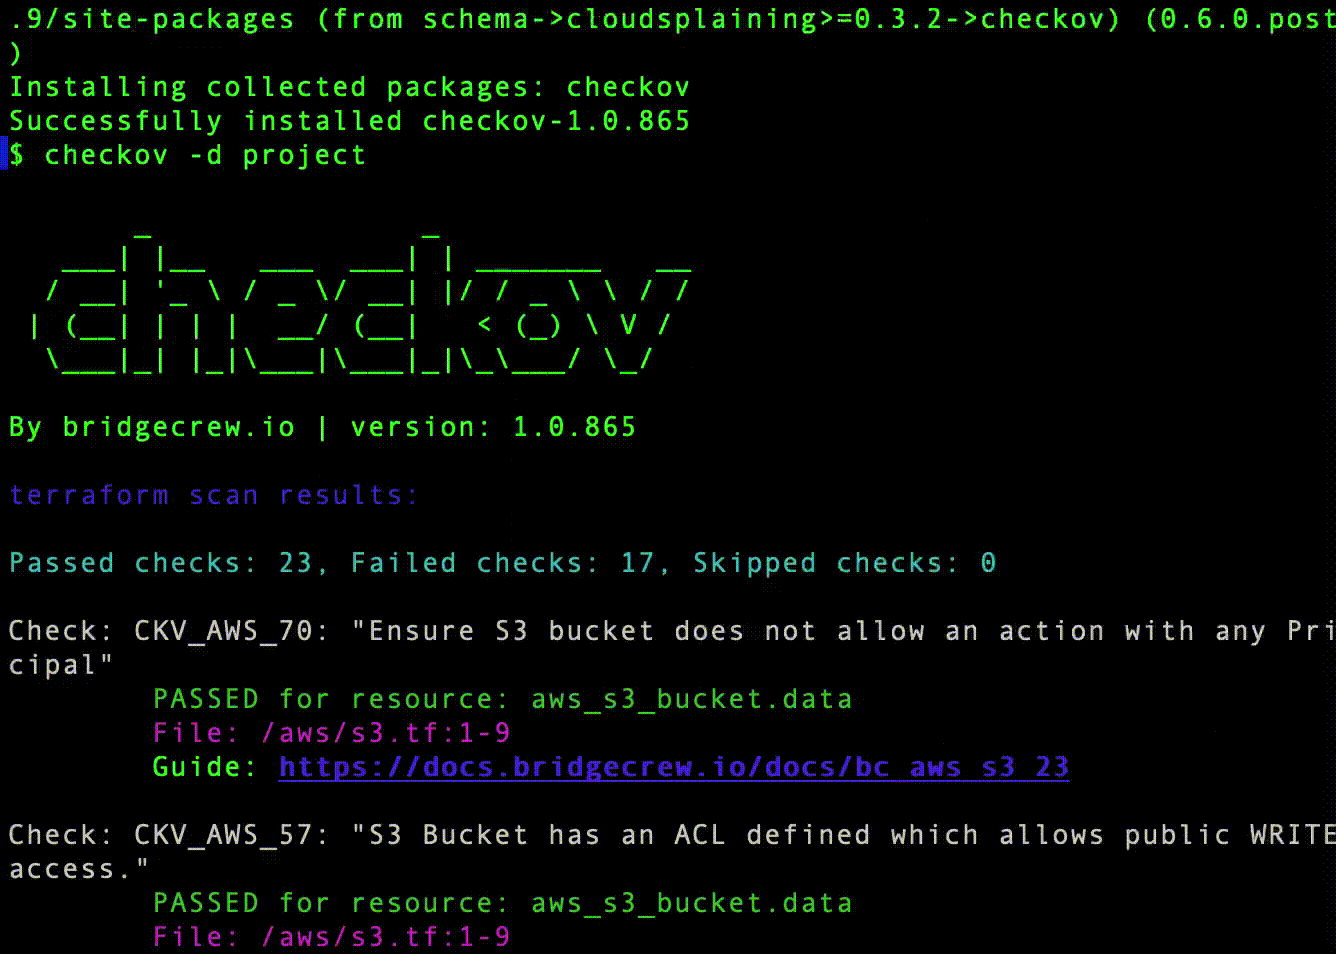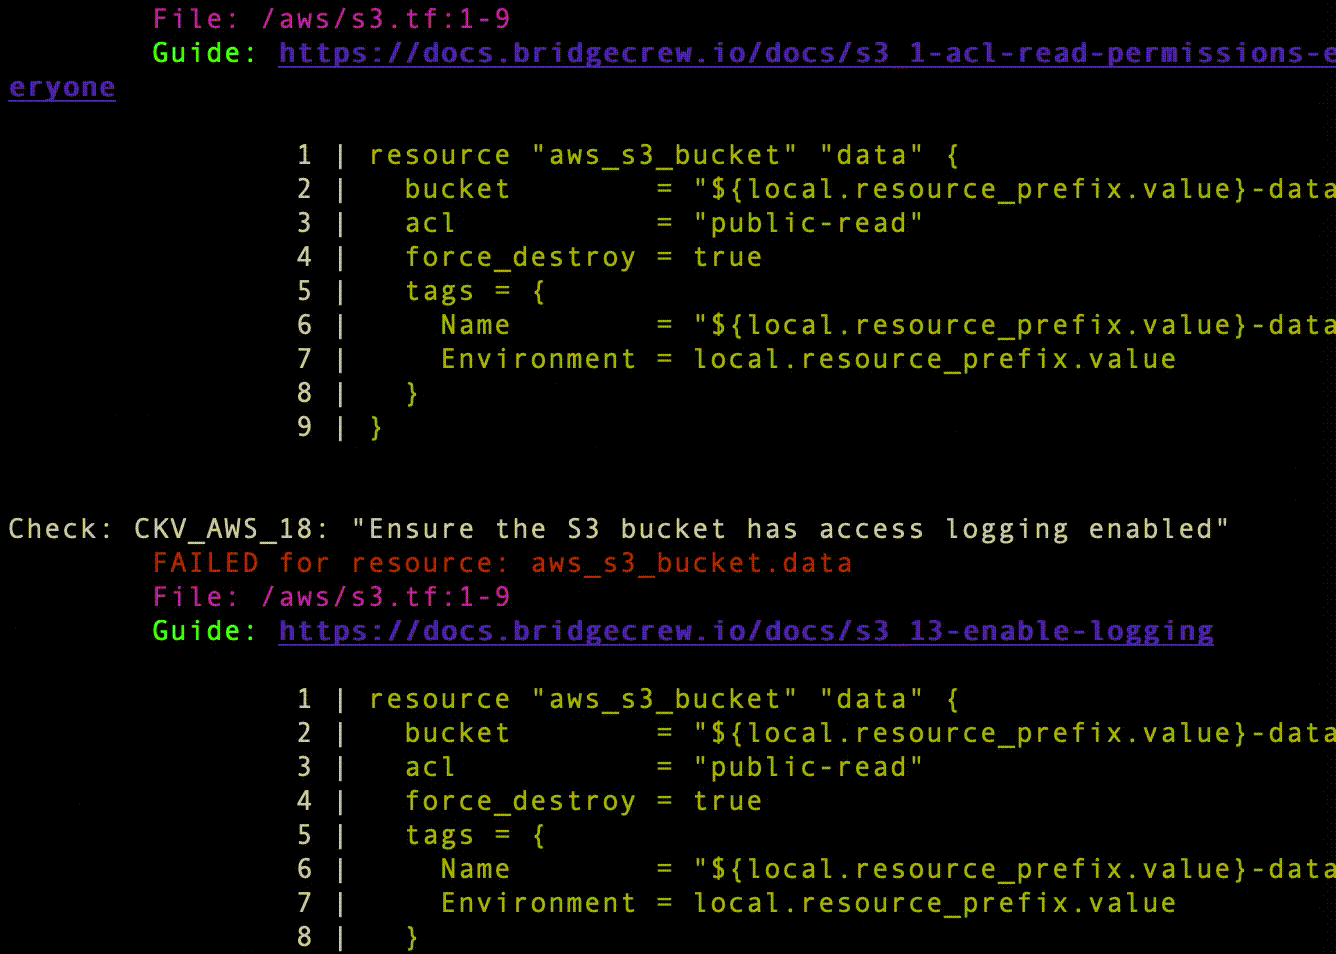
Scan-Ergebnisse in CLI
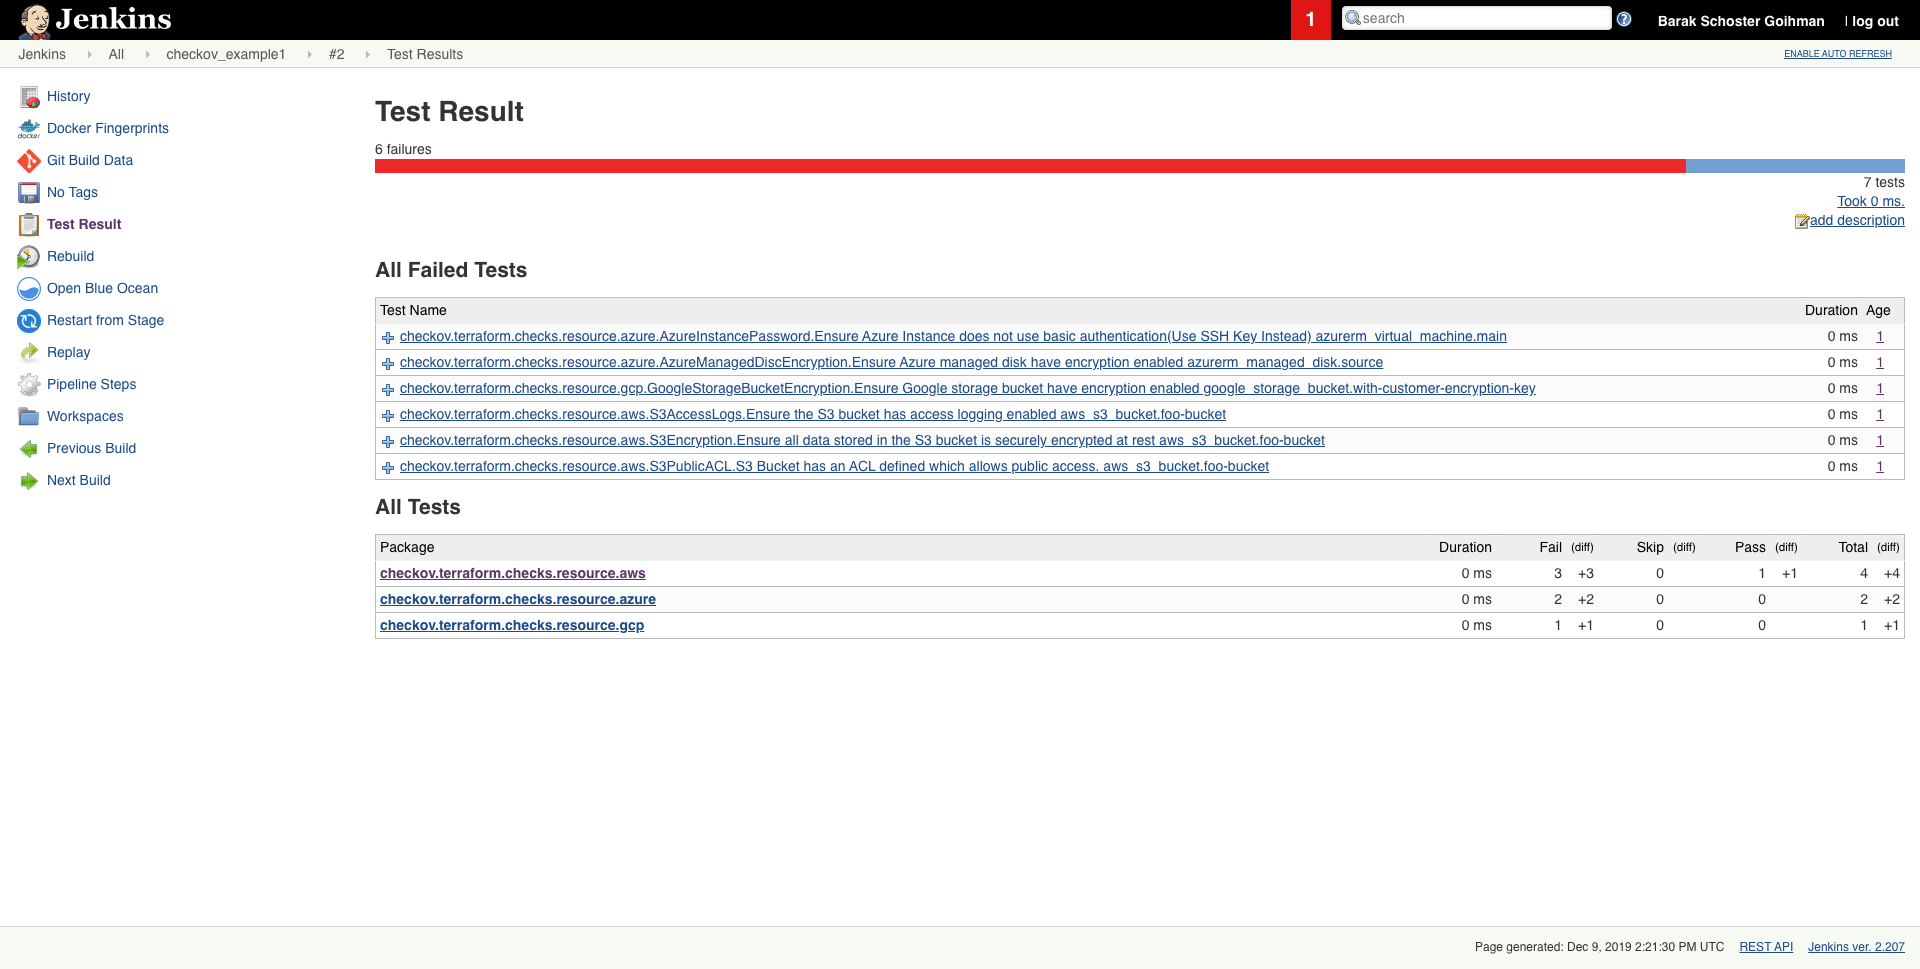
Ergebnis eines geplanten Scans in Jenkins
Erste Schritte
Voraussetzungen
- Python >= 3.9, <=3.12
- Terraform >= 0.12
Installation
Um pip zu installieren, folgen Sie der offiziellen Dokumentation```sh pip3 install checkov
Bestimmte Umgebungen (z. B. Debian 12) erfordern möglicherweise die Installation von Checkov in einer virtuellen Umgebung```sh
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate

# Install Checkov with pip
pip install checkov