

checkov v3.3.12
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes, CloudFormation und Container-Images während der Build-Zeit erkennt.






Checkov ist ein Tool zur statischen Codeanalyse für Infrastructure as Code (IaC) und außerdem ein Tool zur Software-Composition-Analyse (SCA) für Images und Open-Source-Pakete.
Es scannt Cloud-Infrastruktur, die mit Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates oder OpenTofu bereitgestellt wird, und erkennt Sicherheits- und Compliance-Fehlkonfigurationen mithilfe von graphbasiertem Scanning.
Es führt Software Composition Analysis (SCA) Scanning durch, bei dem Open-Source-Pakete und Images auf Common Vulnerabilities and Exposures (CVEs) geprüft werden.
Checkov treibt außerdem Prisma Cloud Application Security an, die Developer-First-Plattform, die Cloud-Sicherheit über den gesamten Entwicklungslebenszyklus hinweg kodifiziert und optimiert. Prisma Cloud identifiziert, behebt und verhindert Fehlkonfigurationen in Cloud-Ressourcen und Infrastructure-as-Code-Dateien.
Inhaltsverzeichnis
Funktionen
- Über 1000 integrierte Richtlinien decken Best Practices für Sicherheit und Compliance für AWS, Azure und Google Cloud ab.
- Scannt Terraform-, Terraform Plan-, Terraform JSON-, CloudFormation-, AWS SAM-, Kubernetes-, Helm-, Kustomize-, Dockerfile-, Serverless-Framework-, Ansible-, Bicep-, ARM- und OpenTofu-Vorlagendateien.
- Scannt Argo Workflows-, Azure Pipelines-, BitBucket Pipelines-, Circle CI Pipelines-, GitHub Actions- und GitLab CI-Workflow-Dateien
- Unterstützt kontextbezogene Richtlinien (Context-awareness) basierend auf In-Memory-Graph-basiertem Scannen.
- Unterstützt das Python-Format für Attributrichtlinien und das YAML-Format für sowohl Attribut- als auch zusammengesetzte Richtlinien.
- Erkennt AWS-Anmeldeinformationen in EC2-Userdata, Lambda-Umgebungsvariablen und Terraform-Providern.
- Identifiziert Geheimnisse mithilfe von regulären Ausdrücken, Schlüsselwörtern und entropiebasierter Erkennung.
- Bewertet Terraform-Provider-Einstellungen, um die Erstellung, Verwaltung und Aktualisierung von IaaS, PaaS oder SaaS zu regulieren, die über Terraform verwaltet werden.
- Richtlinien unterstützen die Auswertung von Variablen auf ihren optionalen Standardwert.
- Unterstützt die Inline-Unterdrückung akzeptierter Risiken oder Fehlalarme, um wiederkehrende Scanfehler zu reduzieren. Unterstützt außerdem globales Überspringen über die CLI.
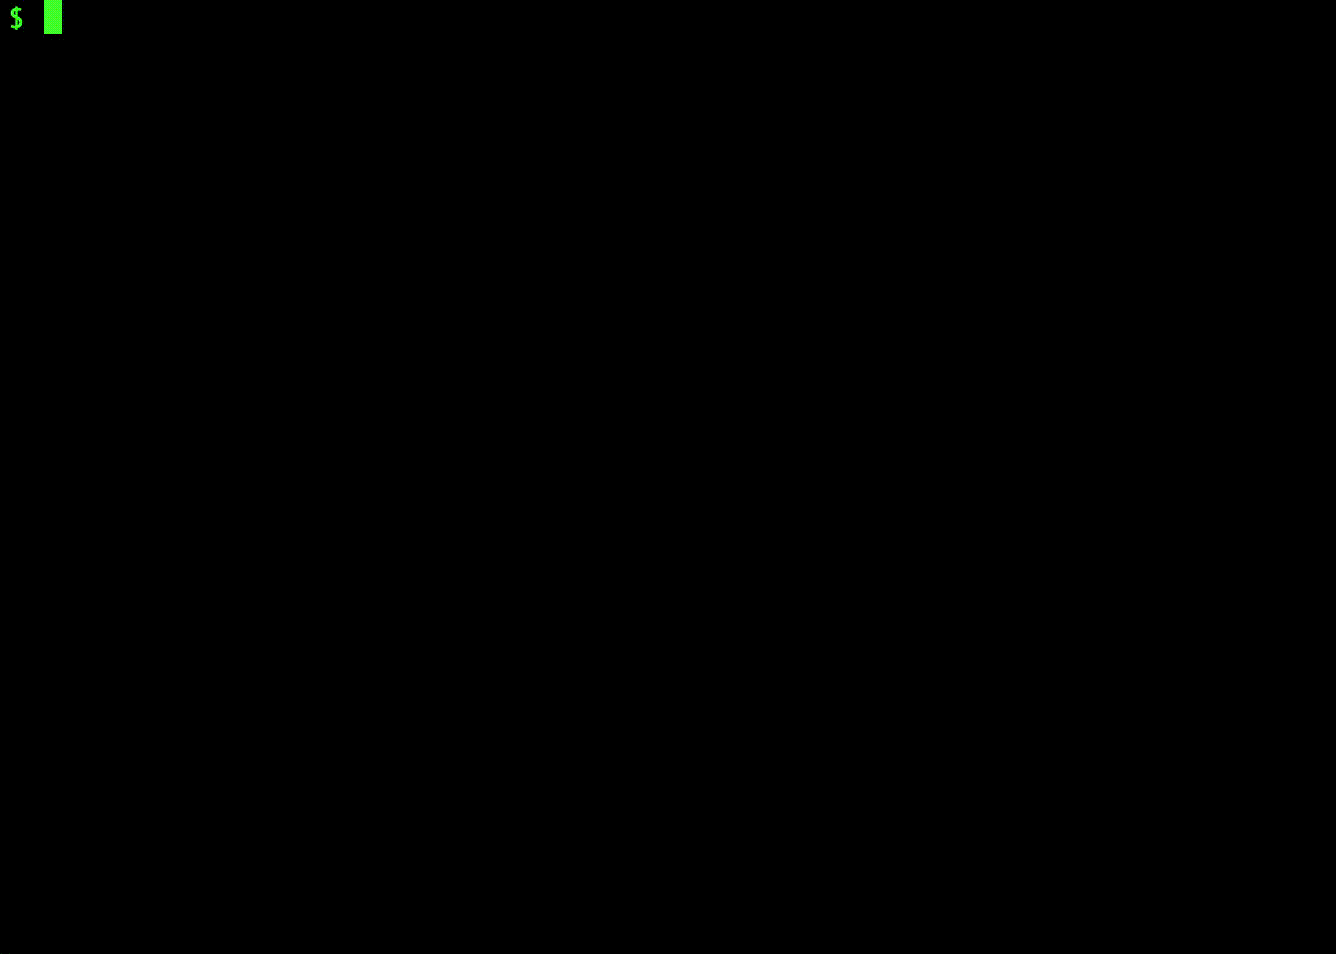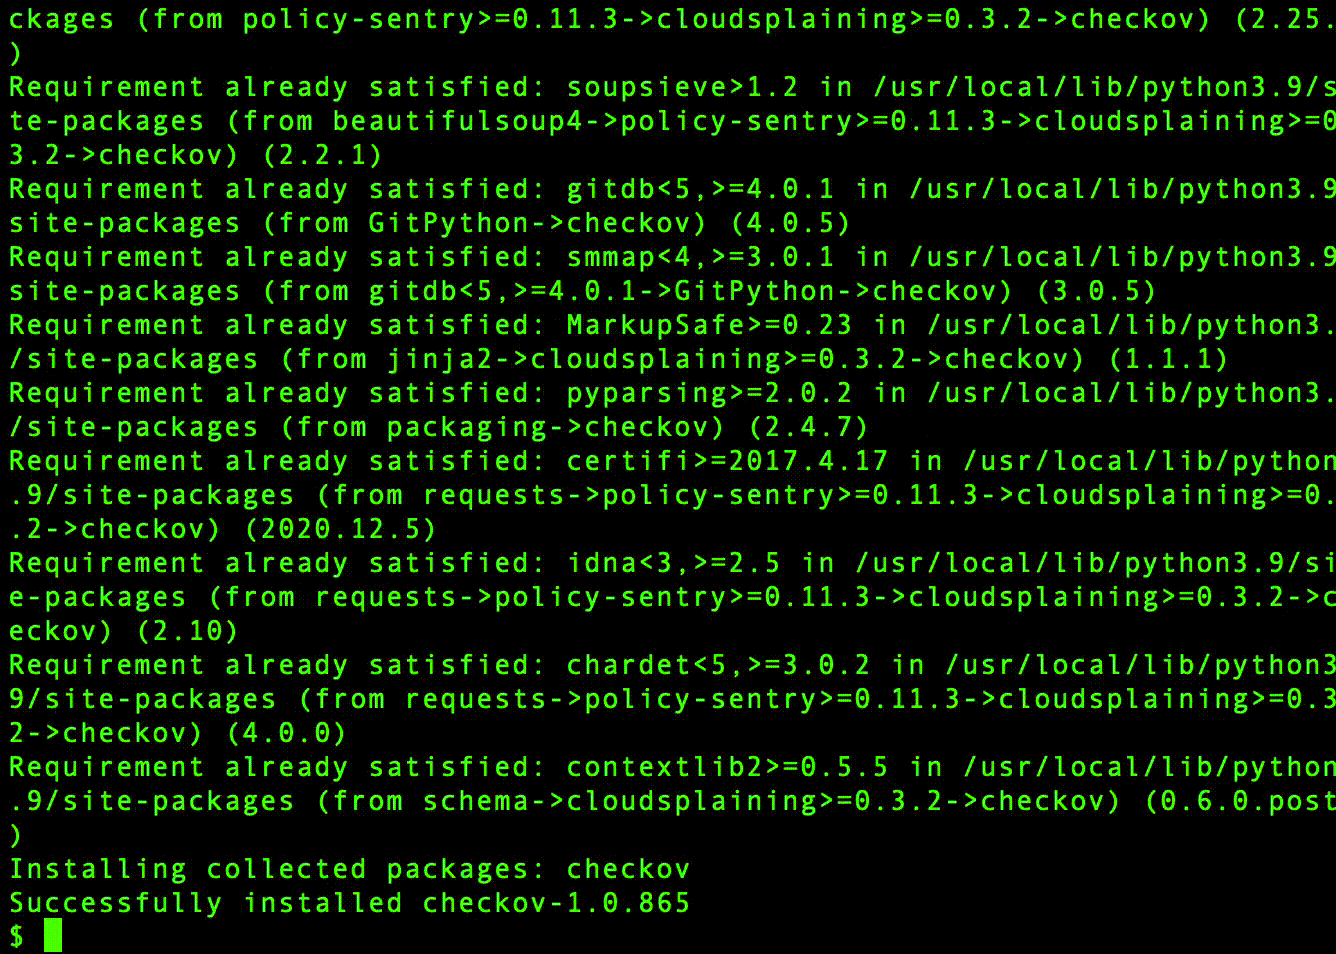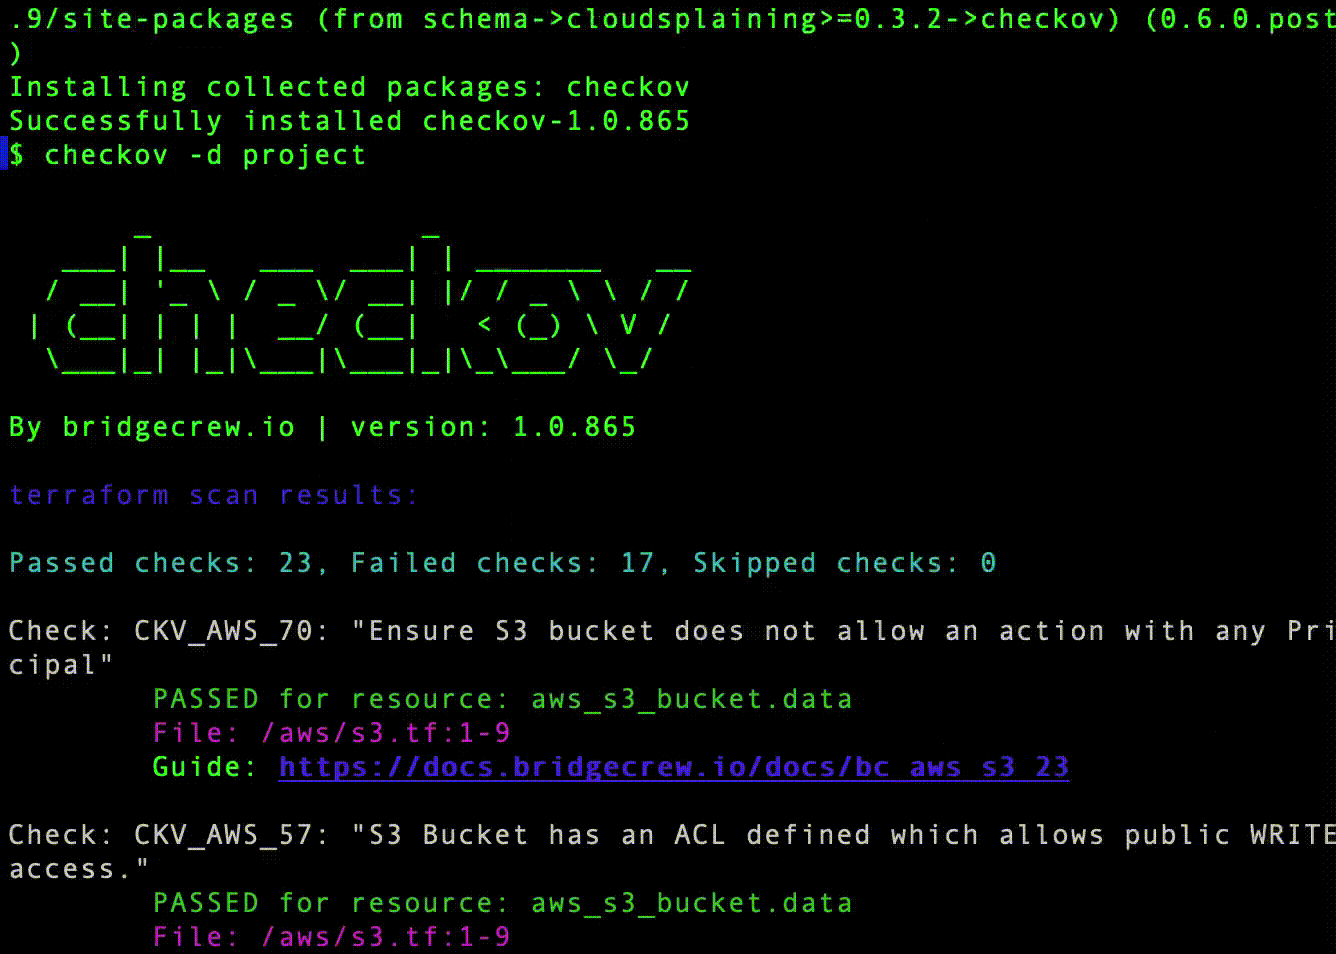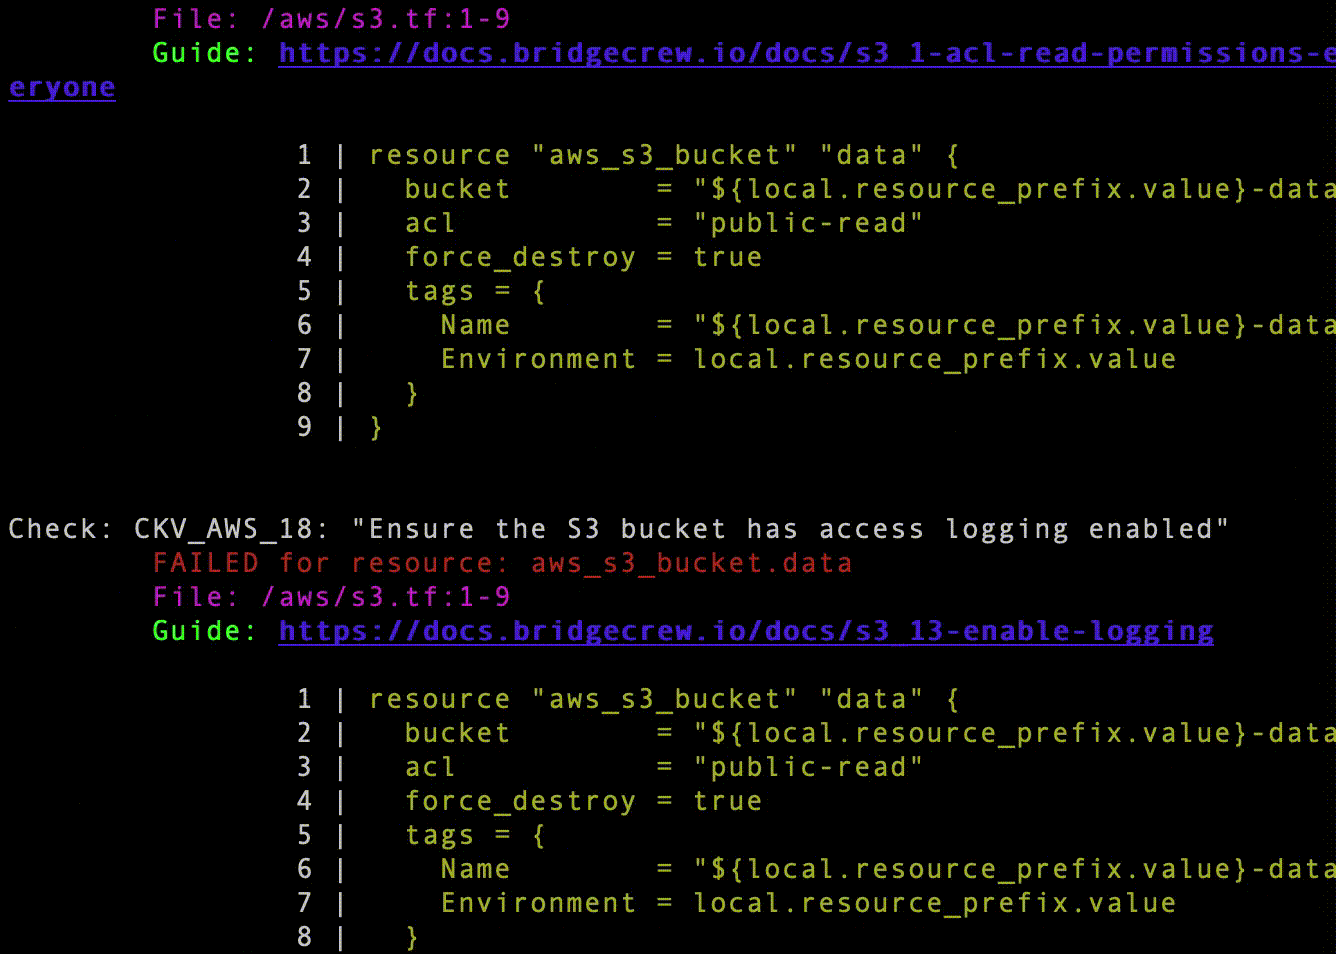
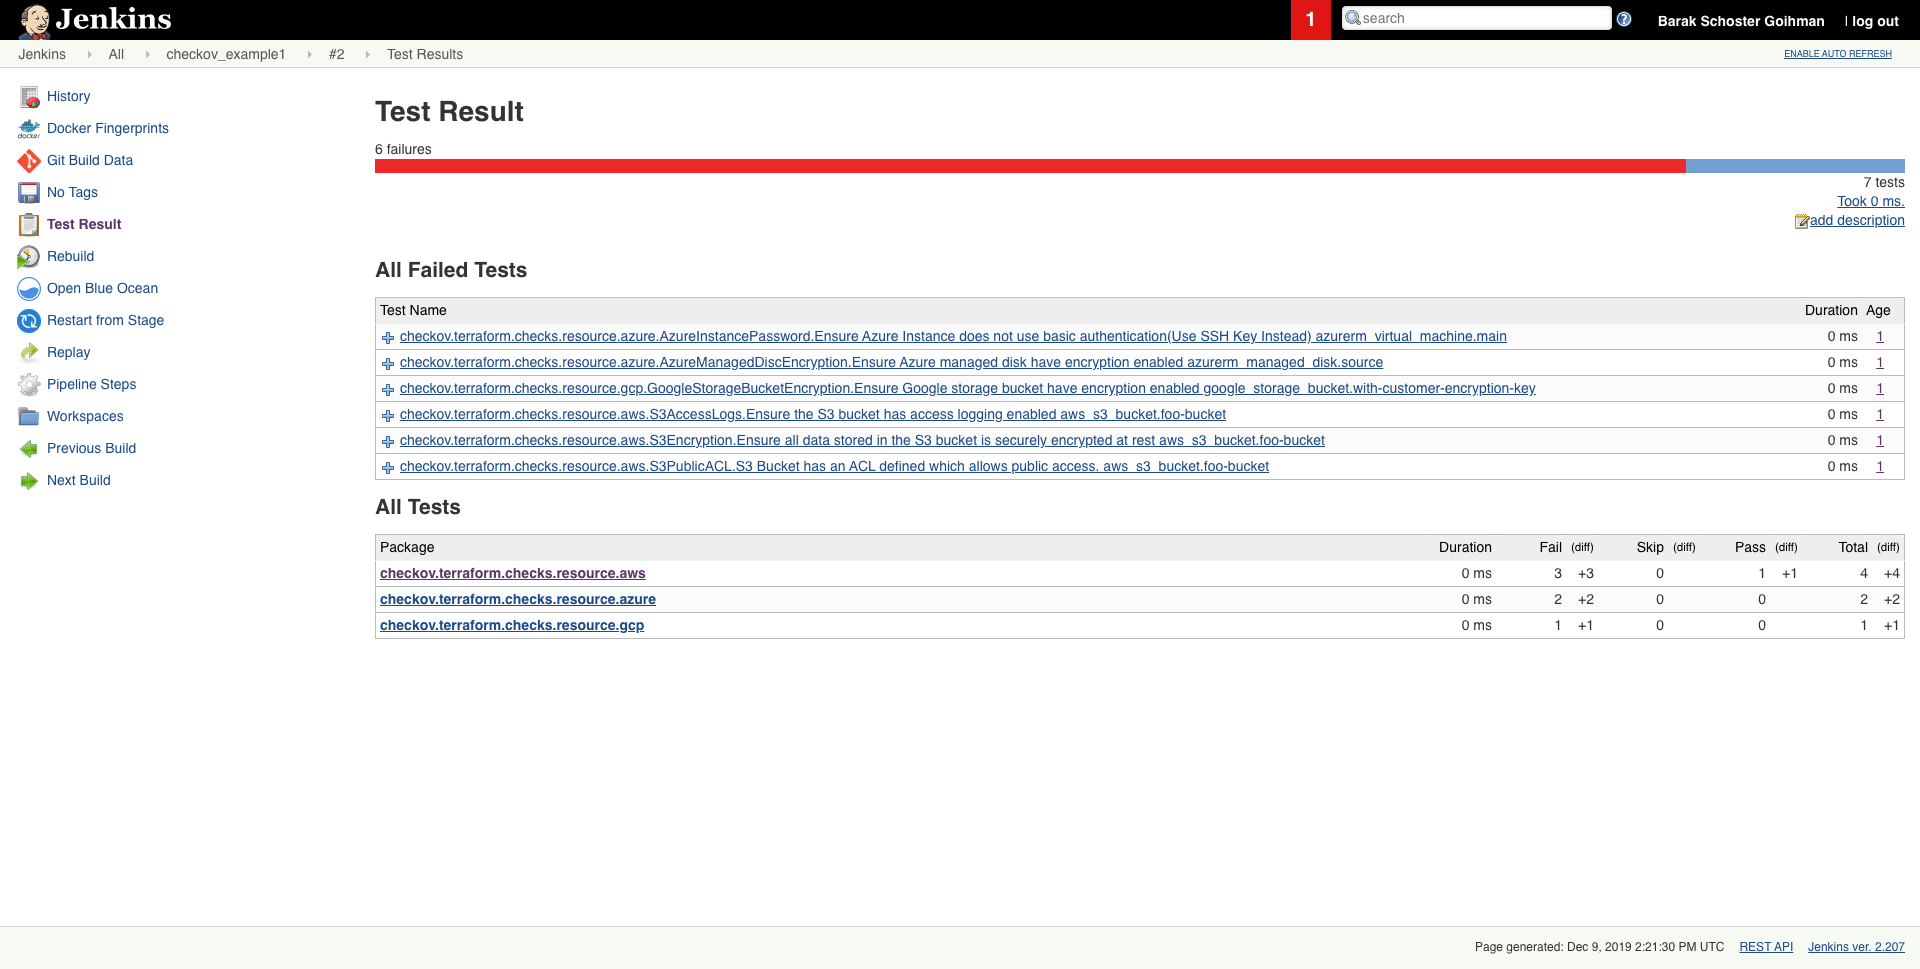
- Ausgabe derzeit verfügbar als CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF sowie GitHub Markdown und Link zu Behebungs-Anleitungen.
Screenshots
Scanergebnisse in der CLI
Geplantes Scanergebnis in Jenkins
Erste Schritte
Voraussetzungen
- Python >= 3.10, <=3.13
- Terraform >= 0.12
Installation
Um pip zu installieren, folge der offiziellen Dokumentation
pip3 install checkov
Bestimmte Umgebungen (z. B. Debian 12) erfordern möglicherweise die Installation von Checkov in einer virtuellen Umgebung
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate

# Install Checkov with pip
pip install checkov