
Hx0-HawkEye v1.0.6
Eine leichtgewichtige Browsererweiterung für Traffic-Erfassung und Sicherheitsanalyse, die vollständige Workflows für Erfassung, Abfangen, Ändern, Wiederholen, regelbasierte Erkennung und KI-gestützte Analyse direkt in der Browser-Seitenleiste ermöglicht. (Eine leichtgewichtige Browsererweiterung für Traffic-Erfassung und Sicherheitsanalyse, die vollständige Workflows für Erfassung, Abfangen, Ändern, Wiederholen, regelbasierte Erkennung und KI-gestützte Analyse – alles direkt in der Browser-Seitenleiste.)
🦅 Hx0 HawkEye:Vollwertiges leichtgewichtiges Paket-Capturing und AI-Sicherheitsaudit-Erweiterung
【English / 中文】







v1.0.6 重点更新
- 鹰眼浏览器自动化 MCP(PRO):定位类似面向安全专版的 Playwright MCP。除了导航、点击、输入、页面快照与截图,还直接贯通鹰眼抓包、重放、变异、编解码、敏感信息、TLS 与证据工具链;支持 stdio、Streamable HTTP 和 legacy SSE。
- 浏览器级 Agent(PRO):直接在用户真实标签页与登录态中自主规划、多轮执行导航、复杂控件 / iframe 交互、抓包研判、重放验证、联网研究与原生下载,不是普通聊天或单次 AI 报告;Agent 模式仅在有效试用或专业版授权下可用。
- 1.0.6 社区版能力开放:相比 1.0.5,智能代理分流器、全量深度搜索、内置 / 自定义敏感信息匹配与关键词库已向社区版开放。
- Firefox 与 Chrome 性能重构:DOM 快照改为单次线性遍历与有界输出,视口外元素早过滤;Firefox
webRequest监听器按状态动态注册 / 卸载;Agent / MCP 传输紧凑化、通知批处理、观察器复用、大结果支持next_cursor续读,不牺牲任务证据完整性。 - Skills 双重显式授权:内置渗透 / CTF 知识库更新至 v1.0.6;Agent 新会话默认不启用 Skills。用户须先在「高级设置」启用允许的 Skill / 子模块,再点击当前 Agent 会话的
Skills;Agent 只能在该允许列表内按目标适时调用。 - 中英文与隐私说明对齐:同步审核弹窗、设置、AI 任务、Agent 、用户手册和用户协议与隐私政策;明确本地 MCP、第三方 Agent / AI Endpoint、AI 自动脱敏与用户关闭脱敏时的数据路径。
- 付费产品发行保护:GitHub 仅提供 Chrome / Firefox 两个经过混淆和净化的 ZIP 运行包;不包含源码、构建脚本、source map、调试文件、密钥或 CRX / XPI。


一、它是什么
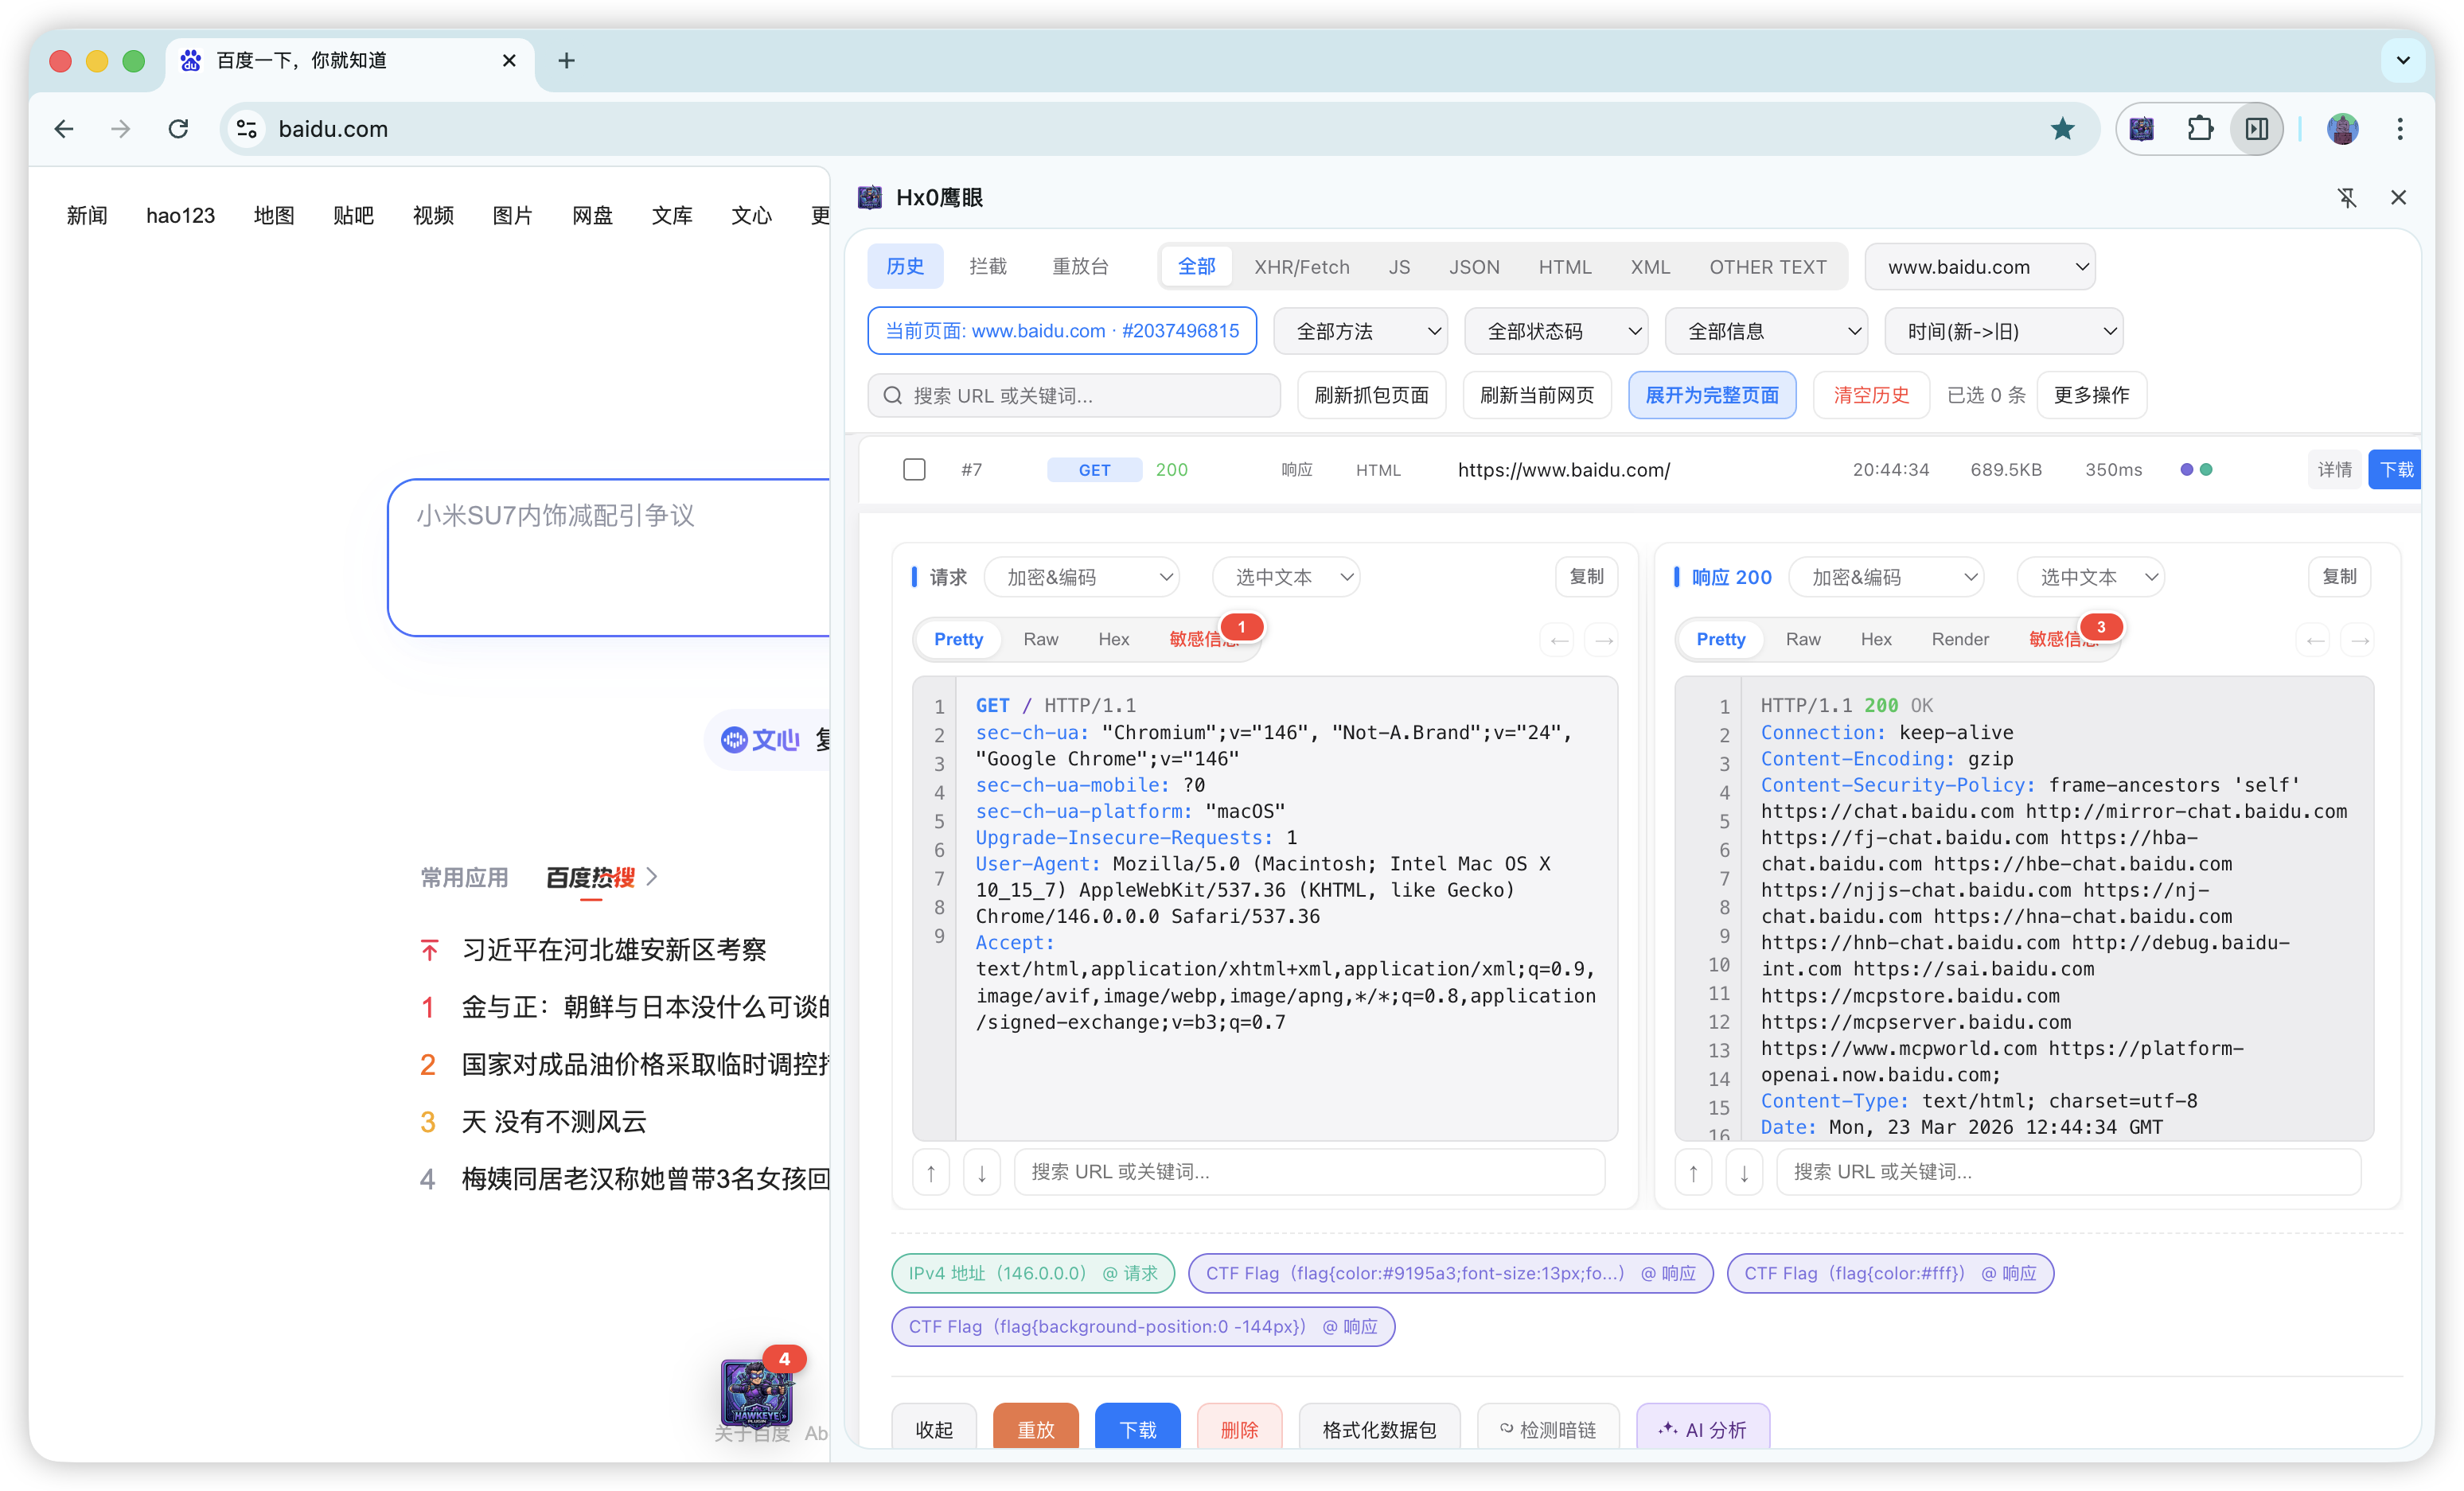
告别繁琐代理,真正开箱即用。 Hx0 鹰眼是一款原生浏览器扩展(支持 Chrome / Firefox 及主流 Chromium 内核),直接在侧边栏为你提供完整的抓包拦截(含 WebSocket)、流量重放、微型 Fuzz 与 AI 智能审计闭环。

⚡ 核心优势:为什么不用传统代理?
- 零环境依赖:无需打开 Burp Suite,不必改系统代理,无需信任根证书或配置 Java 环境。
- 绝对会话一致:直面页面 XHR / Fetch 流量,与当前标签页同源登录态完全一致,彻底消除“代理丢 Cookie”、“频繁掉登录”的痛点。
- 开箱即用:安装即生效,特别适合日常研发联调、接口排障及授权范围内的安全初筛。
🤖 杀手锏:全流程 AI 智能赋能 (BYOK)
支持接入自有模型 API(BYOK),将 AI 无缝嵌入侧边栏工作流:
- 智能用例与 Payload 生成:在重放工作台自动梳理结构化测试思路;在微型 Fuzz 中结合上下文动态生成变异 Payload,告别臃肿的传统字典。


- 单包深度解读:对复杂的 Request / Response 全文进行语义级 AI 解析,辅助风险研判。

- 批量归纳与分析:在独立工作台中勾选多条数据包,AI 自动从接口族、第三方调用中提取规律,辅助供应链、依赖面等横向风险初筛。

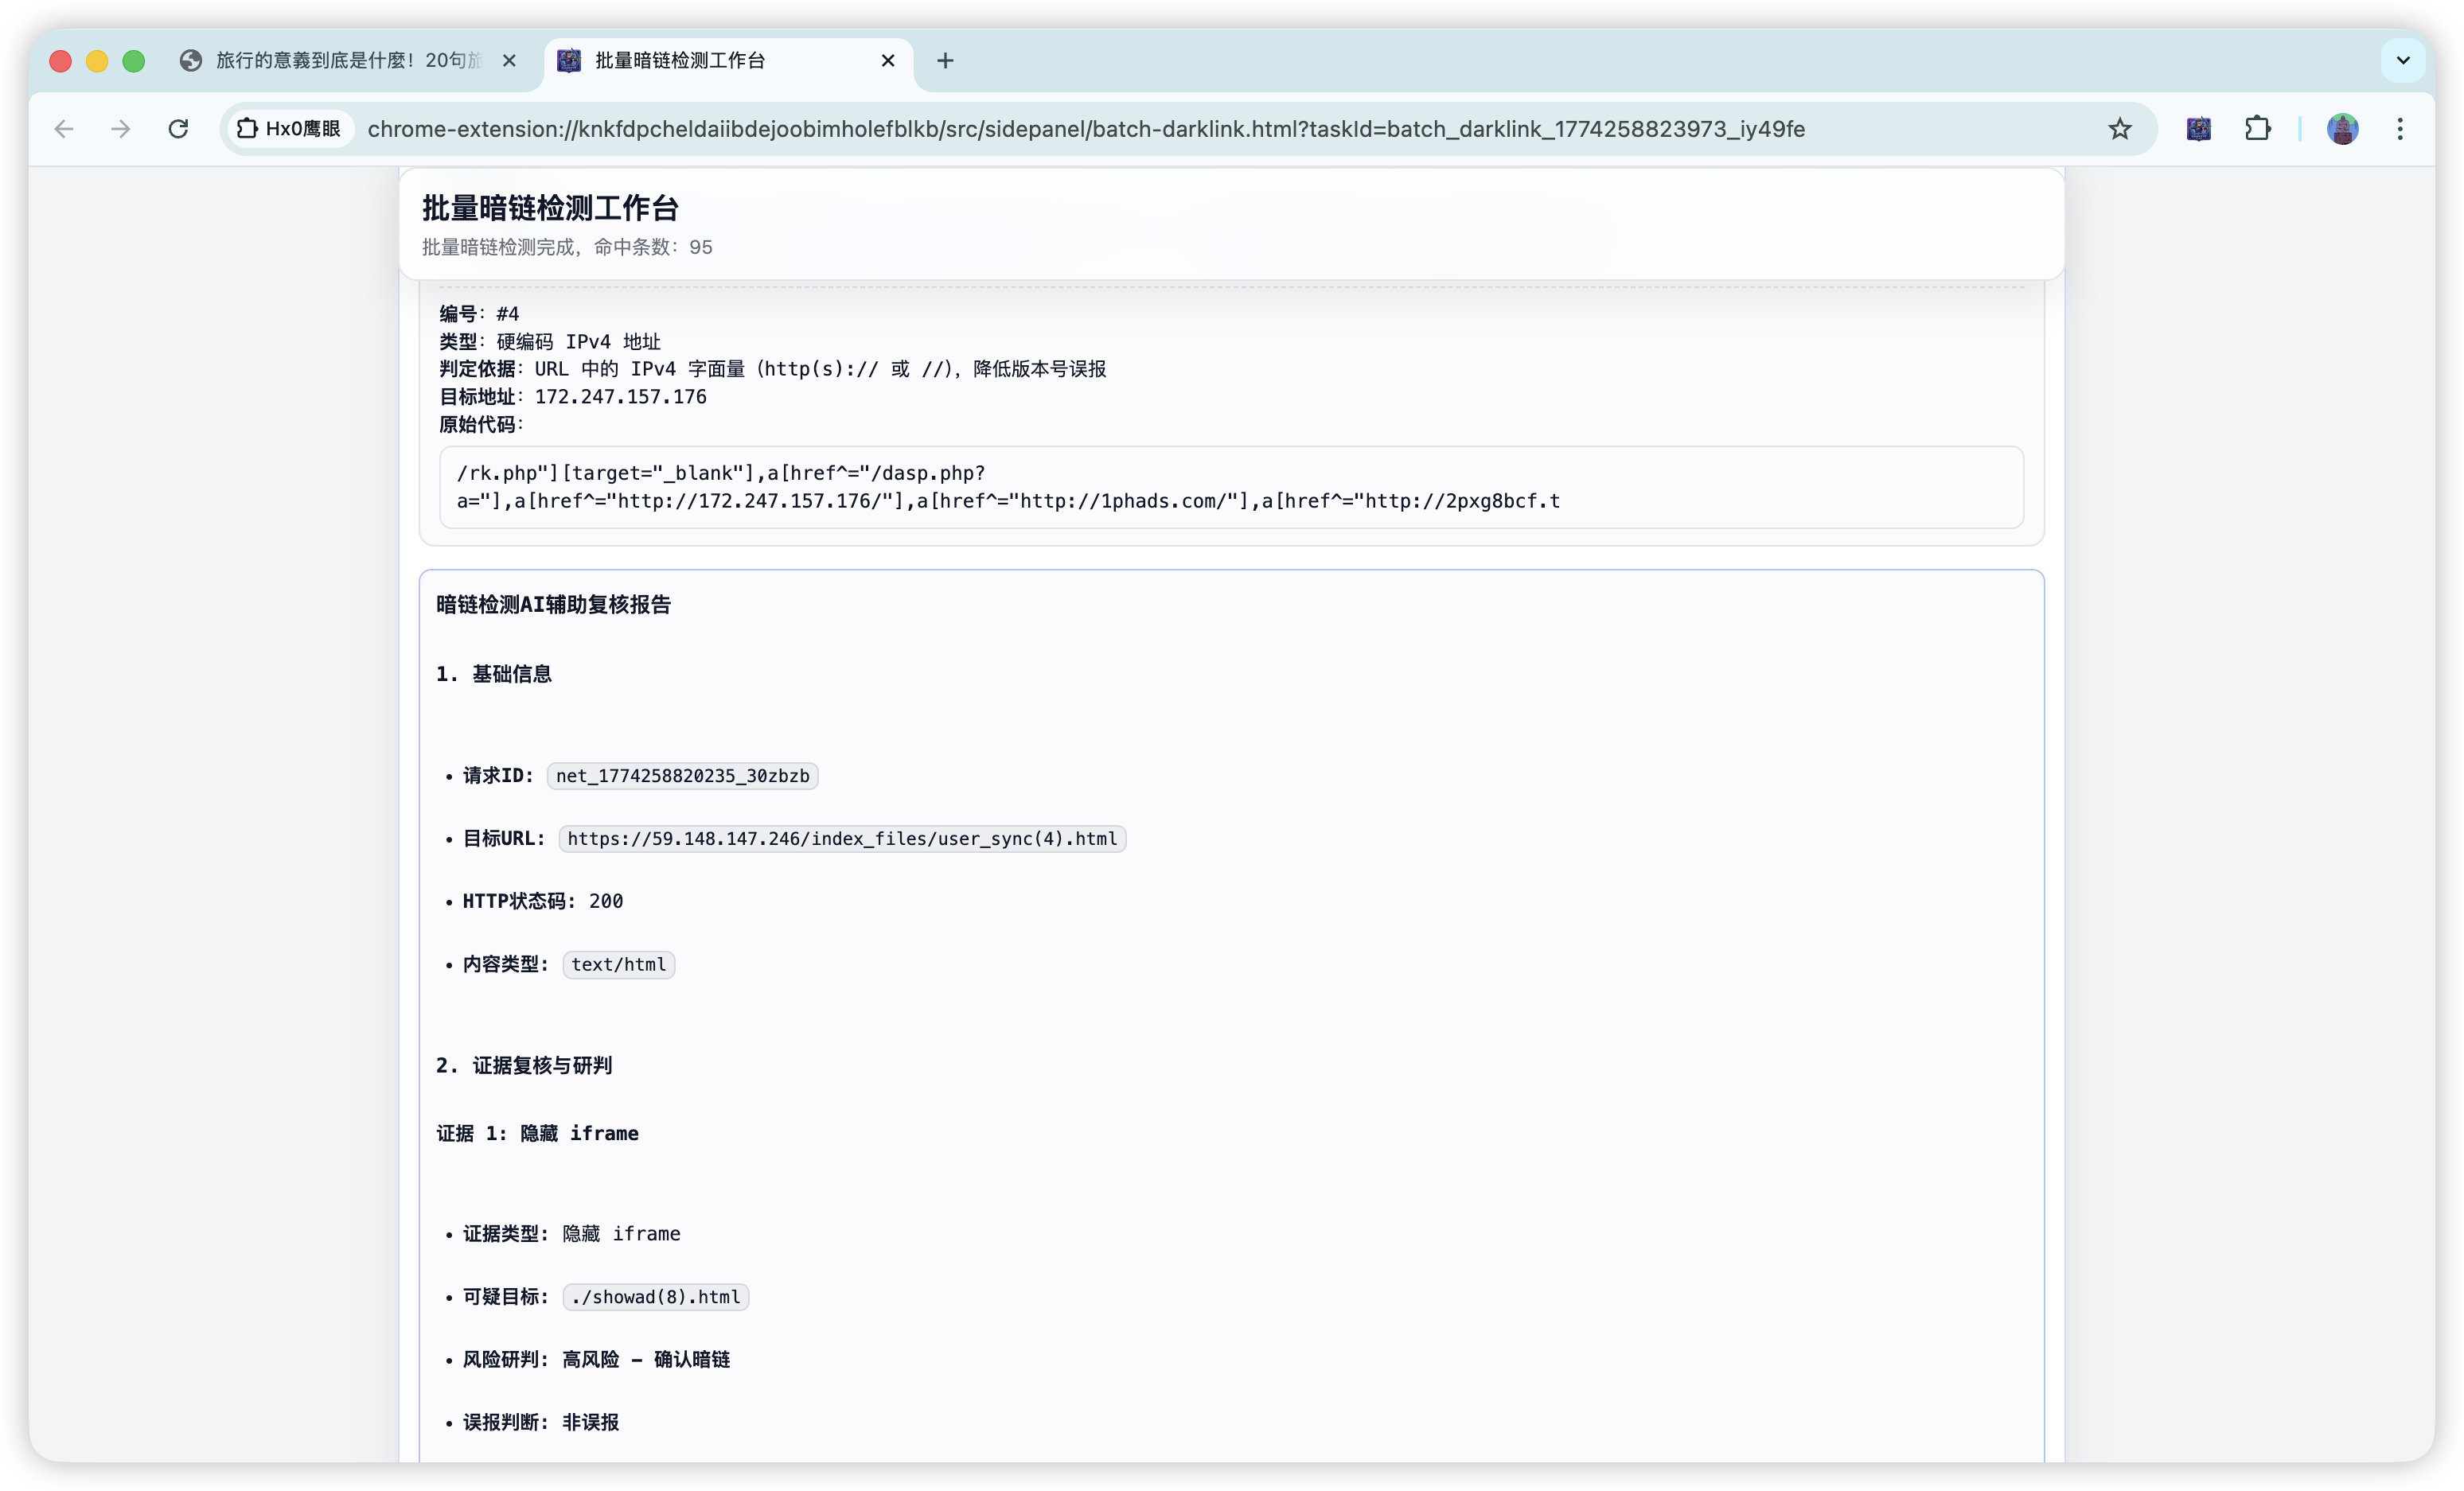
- 双引擎静态狩猎:内置暗链检测规则 + AI 上下文语义解读 强强联合,批量复盘多页面威胁,无死角覆盖静态隐患。

二、开发背景
在 前后端分离、SPA、大量 XHR/Fetch / WebSocket 的日常研发与安全测试中,工程师经常需要在「浏览器真实会话」与「抓包 / 改包 / 重放」之间反复切换:传统代理类工具(如 Burp)能力上限高,但需改系统代理、信任证书,且与浏览器标签页的 Cookie / 登录态 容易出现断层;地址栏旁的轻量扩展又往往 缺少持久历史、结构化详情与闭环工作台。
Hx0 鹰眼 的设计目标是:在 不强制改系统代理 的前提下,把 抓包(HTTP / WebSocket)→ 筛选定位 → 详情审计 → 拦截改包 → 重放 → 微型 Fuzz → 敏感与暗链检测 → 可选 AI 分析 收敛到 一个侧边栏主工作台,降低联调排障、授权范围内的接口审计与初筛类工作的 上下文切换成本。
三、功能介绍
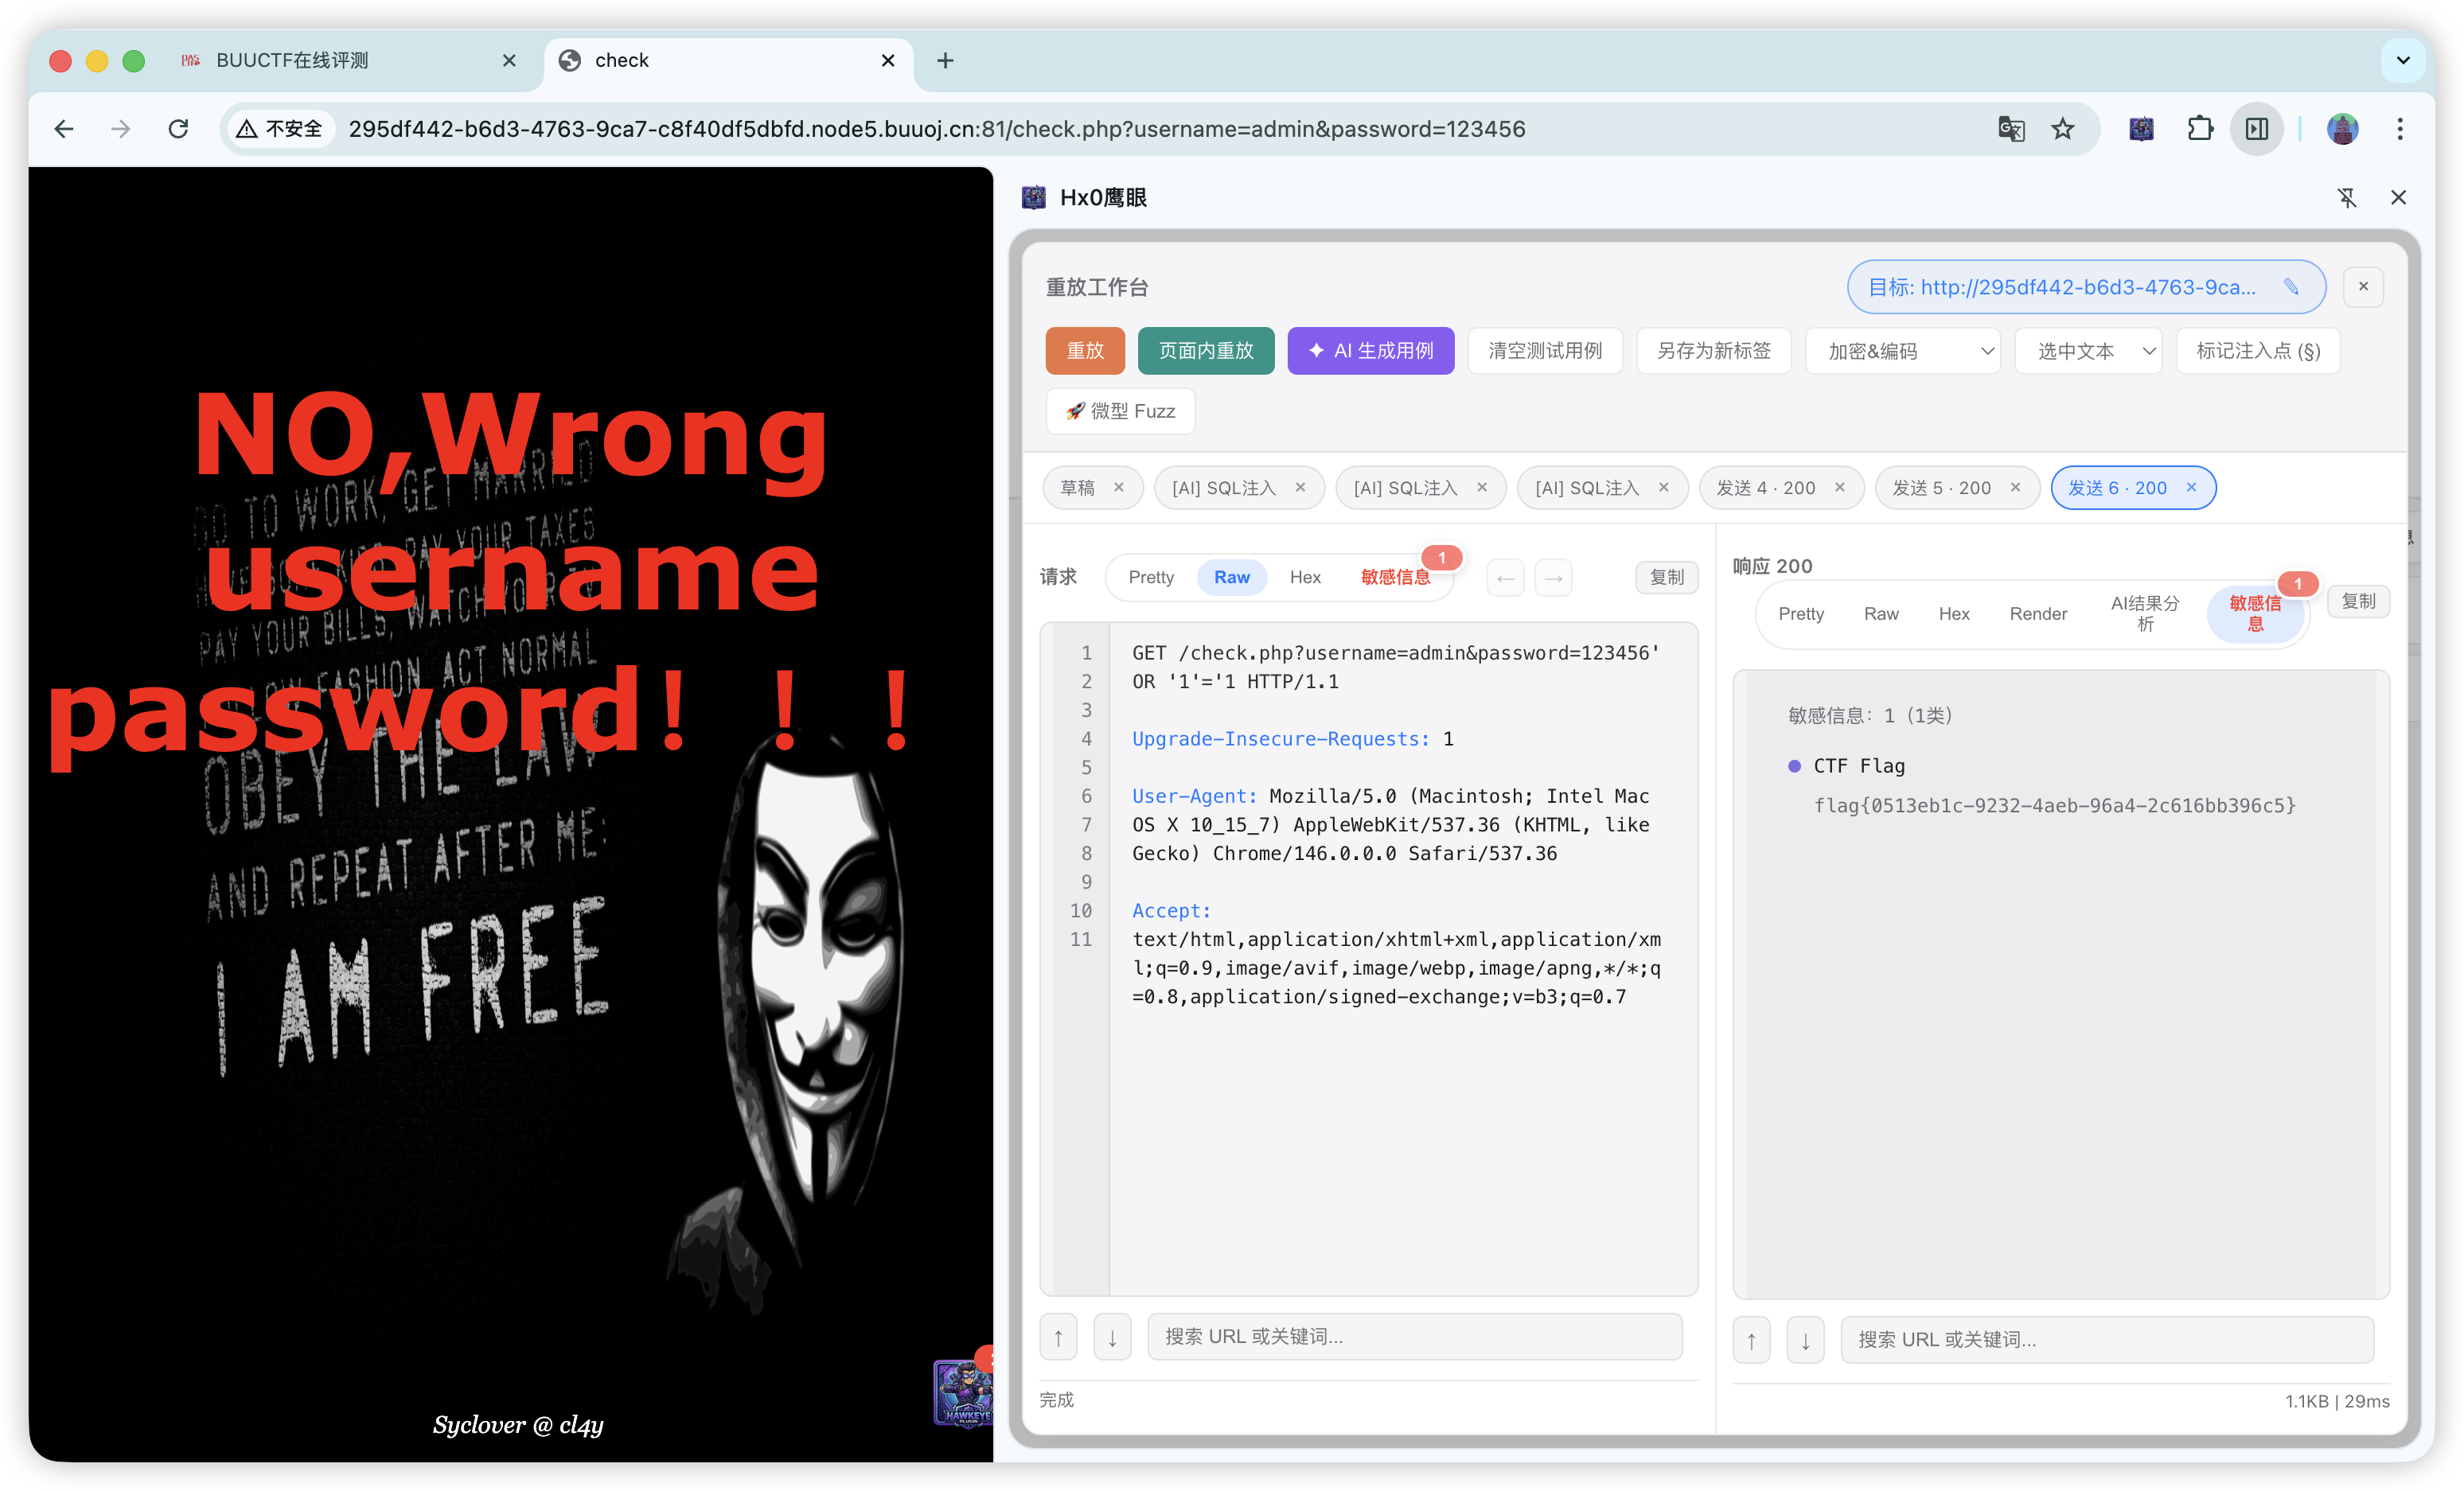
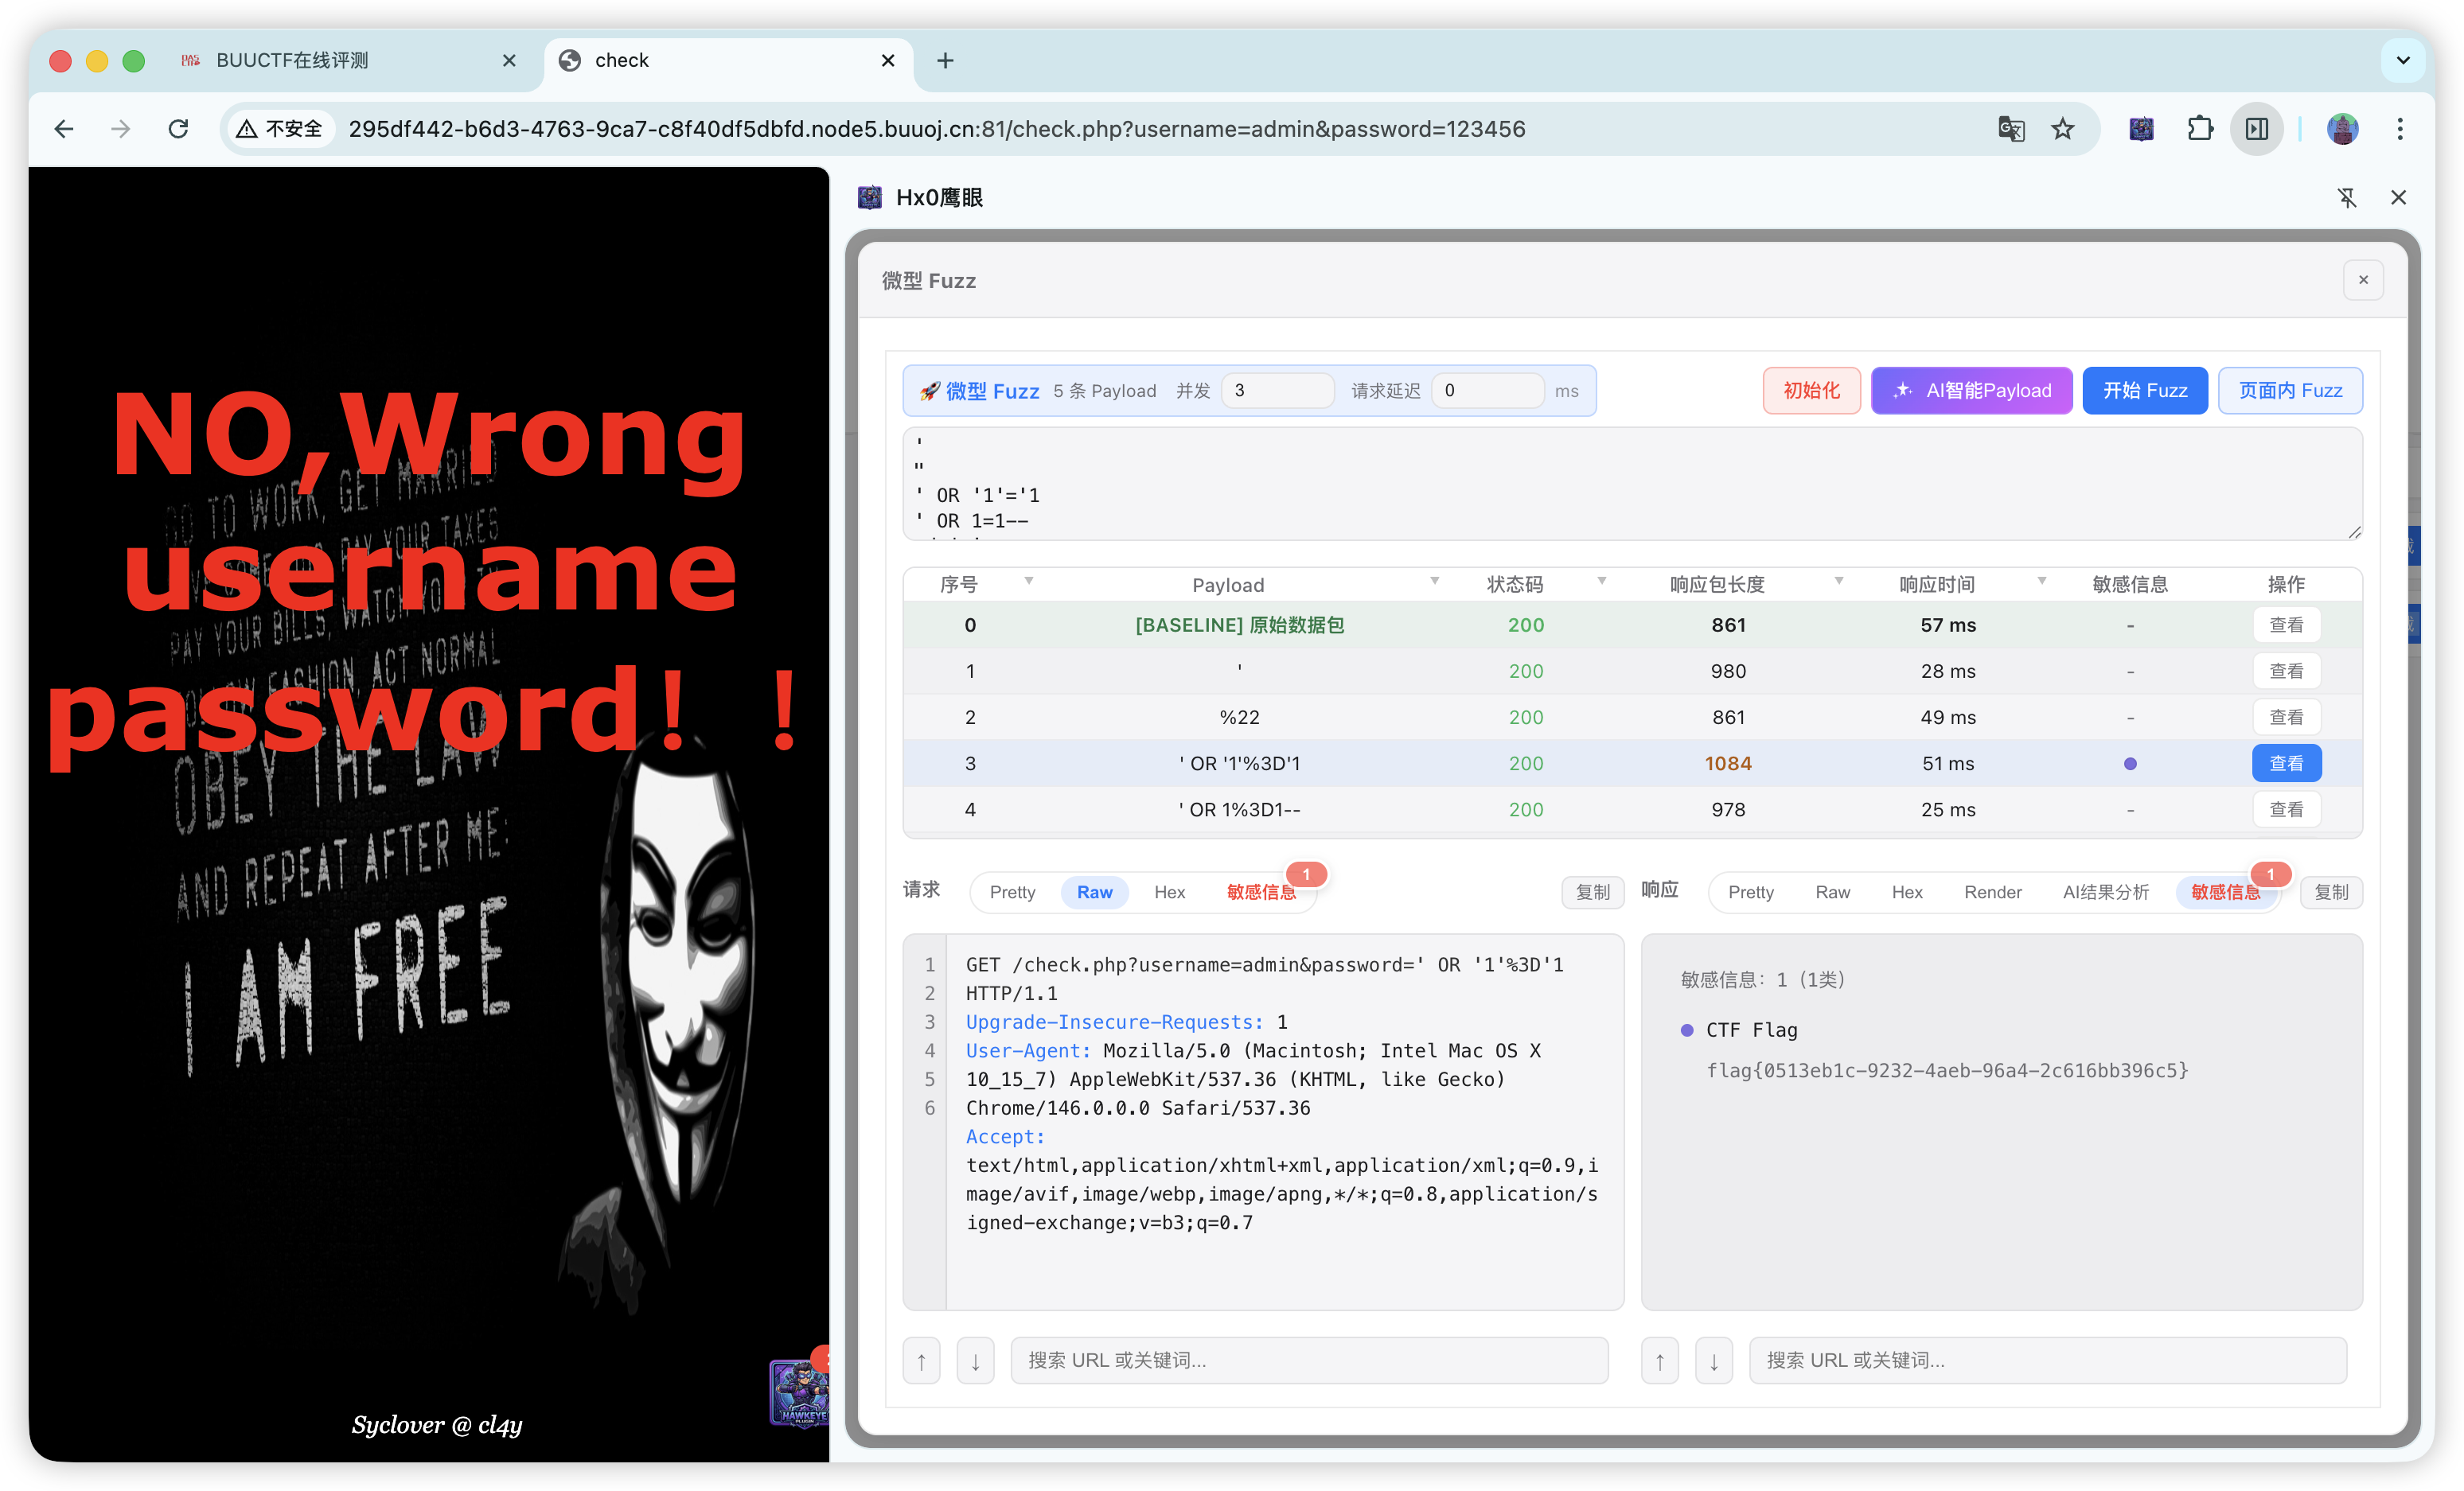
核心工作流:抓包(可选 WebSocket)→ 筛选 → 看详情 → 重放(HTTP / WebSocket 帧,可 AI 生成测试用例)→ 微型 Fuzz(HTTP / WS,可 AI 生成 Payload)→ 暗链检测 / AI 报文分析(支持勾选多条后的 批量 AI / 暗链工作台)→ AI 任务台(专业版,多阶段自动化)。


| 模块 | 说明 |
|---|---|
| 抓包 | 在页面主世界劫持 fetch / XHR,记录请求与响应(含 body,带容量保护);可按 域名/IP 通配、资源类型(XHR/Fetch、WebSocket、JSON、HTML、JS、二进制等)、自定义后缀 收敛噪声。勾选 WebSocket 后记录握手(如 GET 101)与数据帧(WS,OUT/IN)。 |
| 历史(History) | IndexedDB 持久化;支持类型 / Host / 方法 / 状态码 / 敏感命中 / 搜索多维筛选;默认可限定 当前页面 或查看 全部数据包。 |
| 拦截(Intercept) | 队列式暂停 HTTP 请求;命中规则时 WebSocket 出站/入站帧 也可进入 帧级 队列,侧栏内 编辑、放行、丢弃;支持一键放行 / 丢弃;与抓包共用同一套目标规则。 |
| 详情审计 | Pretty / Raw / Hex;响应 Render(沙箱渲染);敏感信息 聚合与高亮;点击标题可复制完整 URL、下载双栏原文分段 .txt;Burp 风格 导出。 |
| 重放工作台 | 编辑原始报文后一键重放;WebSocket 帧重放 共用同一工作台,经页面内仍为 OPEN 的连接发送出站帧(非重新握手);页面内重放(应对部分 WAF 动态页);撤销/重做;目标域名切换;AI 生成测试用例:按当前请求与选项让模型输出结构化用例列表,快速铺测试思路(需配置 AI)。 |
| 编解码与哈希 | MD5、SM3、SHA、ROT13、Base64、URL、Hex 等;作用范围可选 选中文本 / 仅参数值 / 整行 URL。 |
| 微型 Fuzz | 使用 §...§ 标记注入点;开始 Fuzz 与 页面内 Fuzz(HTTP/DOM);WebSocket 微型 Fuzz 串行发包并以 下一条入站帧 为响应结果(依赖页内活动连接);基线对比;AI 智能 Payload:由模型按注入上下文生成候选 payload 列表,减少手写字典成本;可结合 Render、敏感、AI 结果分析视图辅助判断。 |
| 暗链与静态威胁 | 对静态 HTML 等做 规则扫描;可配置 高信誉顶级域 降噪;报告可下载。可与 AI 报文/语义解读 配合,批量暗链 工作台便于对多条响应 横向对比,辅助梳理 外链、第三方脚本与依赖线索(供应链初筛场景)。 |
| AI 分析(可选) | 单包:对 请求 + 响应 做解读、异常与风险辅助说明。批量:勾选多条历史,独立页 逐条高亮 + 汇总报告,适合 多接口、多域名 归纳与留证。AI 任务台:侧栏内多阶段自动化(智能渗透 / CTF),支持 Skills 知识库注入(内置渗透/CTF 模块、可导入外部 SKILL.md、任务级子模块勾选)、运行中补充线索 注入后续轮次。模型支持 OpenAI、DeepSeek、本地 LM Studio、自定义 Base URL;兼容 OpenAI 风格 与 千帆代码计划等 完整路径;数据 只发往您配置的 Endpoint(BYOK)。 |
| 鹰眼浏览器自动化 MCP(PRO) | 面向安全工作流的浏览器 MCP;兼容 stdio / Streamable HTTP / legacy SSE,把标签页导航与鹰眼抓包、重放、变异、编解码、证据工具统一暴露给可信 Agent Host。 |
| 浏览器级 Agent(PRO) | 在用户真实标签页和登录态中自主规划、多轮调用浏览器 + HawkEye 工具;支持安全批准模式、目标 / 计划、附件、视觉截图、长上下文记忆、自主联网研究与原生下载。 |
| 敏感信息匹配 | 内置规则(证件、手机、银行卡、邮箱、Shiro/JWT/Swagger/UEditor/Druid 等指纹、IP、域名、CTF Flag 等)+ 自定义正则、关键词库;支持批量导入/导出、一键清空。 |
| 批量能力 | 批量导出、删除、批量 AI 分析、批量暗链检测(独立标签页工作台)、批量重放等。 |
| 国际化 | 界面 中文 / English 切换。 |
Chrome 与 Firefox 在侧栏托管方式、内网/自签名 HTTPS 辅助选项、拦截时的系统提示等方面存在差异,核心业务功能对齐;具体差异可在安装扩展后查看内置帮助说明。
四、版本说明(社区版 / 专业版)
Hx0 鹰眼当前采用 社区版 / 专业版 / 首次 30 分钟试用专业版 的分层策略:
- 社区版:覆盖日常高频的 抓包(含 WebSocket 基础观测)→ 看详情 → 普通重放(含 WebSocket 帧重放)→ 基础编解码 主链路,以及 拦截改包(HTTP + 命中规则时的 WebSocket 帧)。
- 专业版:进一步解锁 页面内重放 / Fuzz、HTTP/WS 微型 Fuzz、油猴脚本、AI、AI 任务台、Skills 知识库、暗链、批量工作台与高级编解码 等深度能力。
- 首次试用:新安装后可先体验 30 分钟专业版全功能;试用结束且未激活时,会 自动回落到社区版。
功能差异表
| 功能项 | 社区版 | 专业版 | 说明 |
|---|---|---|---|
| 抓包开关、目标域名 / IP、抓包类型 / 后缀 | ✅ | ✅ | 社区版即可完成基础抓包与降噪 |
| 历史列表、当前页面 / 全部数据包切换、Host / 方法 / 状态码筛选 | ✅ | ✅ | 便于快速定位请求 |
| Pretty / Raw / Hex / Render、复制 / 单条下载 / 标题复制 URL | ✅ | ✅ | 社区版即可完成详情审计 |
| 内置敏感信息识别与聚合展示 | ✅ | ✅ | 支持内置规则命中查看 |
| 普通重放 | ✅ | ✅ | 社区版保留完整基础验证闭环;含与 HTTP 共用工作台的 WebSocket 帧重放(依赖页内 OPEN 连接) |
| 拦截开关、改包 / 放行 / 一键放行 / 一键丢弃(1.0.2 起社区版开放) | ✅ | ✅ | 队列式拦截;HTTP 与 WebSocket 帧(命中 Host 等规则时)均可侧栏处理 |
| 悬浮球、另存为新标签、语言切换 | ✅ | ✅ | 日常效率入口保留在社区版 |
| 基础编解码:MD5、SM3、SHA-1、SHA-256、ROT13、Base32 / Base64 / URL / Hex 编解码 | ✅ | ✅ | 社区版即可直接使用 |
| 高级编解码:SHA-512、HMAC-SHA256、Base64URL、Unicode、HTML、JSON、JWT、时间戳转换 | ❌ | ✅ | 面向更深的验证、签名与分析场景 |
| 加密逻辑智能分析(1.0.1 新增) | ❌ | ✅ | 结合当前请求上下文与同页 JS / HTML 线索,辅助判断编码、摘要、签名或混合加密链路 |
| 页面内重放、页面内 Fuzz、HTTP / WebSocket 微型 Fuzz、标记注入点 | ❌ | ✅ | 适合动态页、WAF、实时信道与高频参数试探 |
| 切换请求方法、目标域名切换 | ❌ | ✅ | 适合多环境联调与验证 |
| 智能代理分流器(1.0.1 新增,1.0.6 起社区版开放) | ✅ | ✅ | 位于基础设置页“抓包类型 / 后缀”下方,可按站点规则将命中请求转发到 Burp、Yakit 或其他上游代理,未命中请求保持原网络路径;Firefox 版额外支持“兼容模式 / 接管模式” |
| 鹰眼浏览器自动化 MCP(1.0.6) | ❌ | ✅ | 类似面向安全专版的 Playwright MCP,贯通浏览器操作与鹰眼抓包、重放、变异、敏感信息及证据工具 |
| 浏览器级 Agent / Agent 模式(1.0.6) | ❌ | ✅ | 仅有效试用或专业版授权可用;在真实浏览器会话中执行多轮计划与工具调用 |
| AI 分析设置、AI 结果分析、AI 分析、AI 生成用例 | ❌ | ✅ | AI 能力统一归于专业版 |
| AI 任务 / AI 任务台(1.0.2 起) | ❌ | ✅ | 多阶段自动化:智能渗透、CTF 夺旗;Skills 知识库注入(1.0.3 完善默认推荐与手动优先策略)、运行中补充线索;时间轴日志与可拖拽分栏(1.0.5);编排与工具链持续优化;联动历史、重放与验证并沉淀报告 |
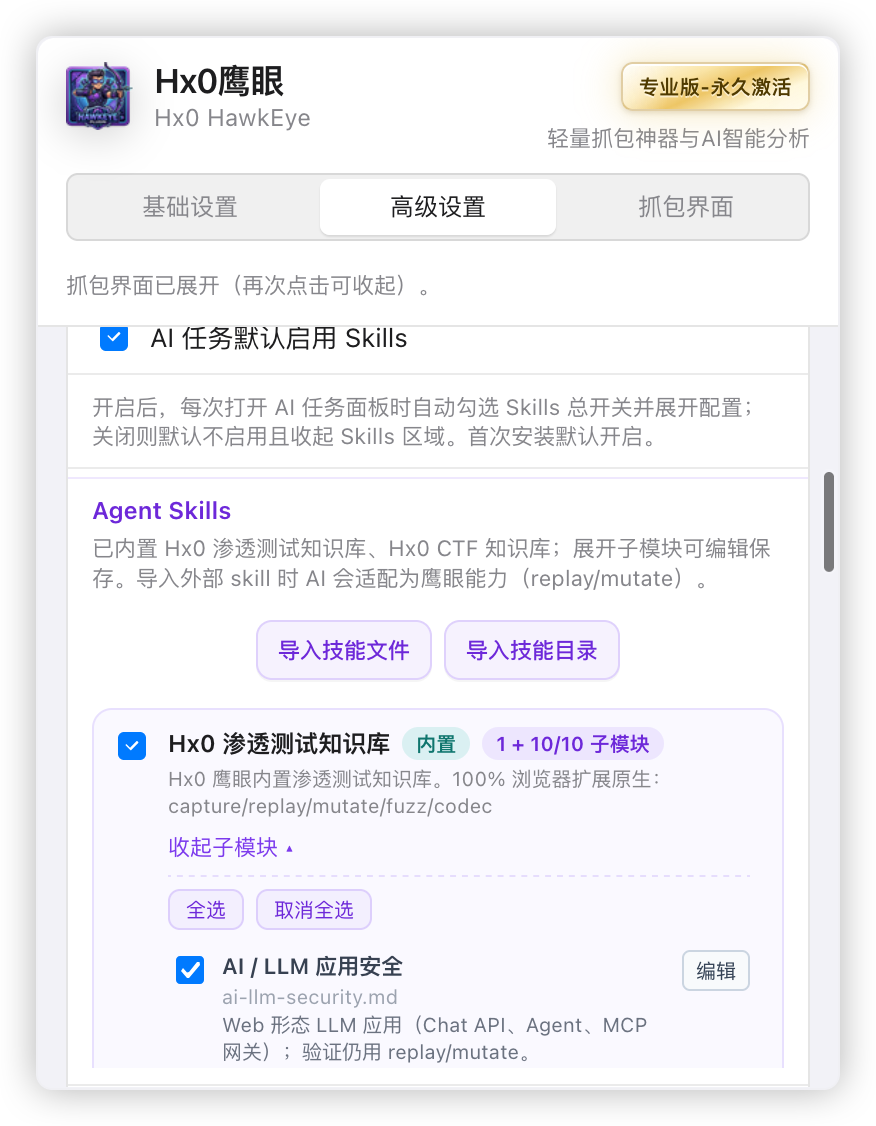
| AI Skills 知识库(1.0.3) | ❌ | ✅ | 内置渗透/CTF 知识库与子模块(1.0.6:渗透 19 + CTF 28);markdown 可编辑;可导入外部 Skill。高级设置是全局允许列表;Agent 新会话 Skills 默认关闭,用户还须在当前会话点击 Skills,未同时启用的 Skill 不会被调用 |
| 油猴脚本 / 页面脚本工作台(1.0.4) | ❌ | ✅ | 导入 .user.js、脚本库管理、一键注入;AI 创建/优化脚本;智能解码助手(1.0.5);与抓包重放等工具联动 |
| AI 任务智能脚本调用(1.0.4) | ❌ | ✅ | 任务运行中 AI 可列出、执行、创建页面脚本,与 Skills、重放、Fuzz 组合编排 |
| 高级编解码 / 智能套娃解码(1.0.5 增强) | ❌ | ✅ | 重放台补齐 AES/DES/RSA/SM;AI 任务内置 codec.transform;详情内联「加密&编码」与重放台联动 |
| 暗链与静态威胁检测、报告下载、高信誉顶级域 | ❌ | ✅ | 规则扫描、报告与降噪能力 |
| 全量深度搜索、敏感信息匹配、自定义正则 / 关键词库(1.0.6 起社区版开放) | ✅ | ✅ | 相比 1.0.5 下放到社区版;支持完整请求 / 响应深搜、内置规则、自定义正则、关键词库与批量导入导出 |
| 批量导出、批量删除、批量重放、批量 AI 分析、批量暗链检测 | ❌ | ✅ | 批量工作台统一归于专业版 |
1.0.1版本最初新增两项专业版能力:智能代理分流器与加密逻辑智能分析;其中智能代理分流器已在1.0.6下放社区版。1.0.2版本:WebSocket(抓包/帧重放/WS 微型 Fuzz/帧拦截)、AI 任务台(含 运行中补充线索、多阶段编排加固),并将 拦截模式 能力下放至社区版。
1.0.3版本:AI 任务支持加载 Skills、抓包/拦截体验优化、在线激活 等。
1.0.4版本:油猴脚本支持、AI 任务智能调用脚本、拦截/抓包可靠性 与 Firefox 双端对齐 等。
1.0.5版本:AI 任务台全面升级、Skills 加厚与 AI 生成技能、编解码能力补齐 与 体验优化 等。1.0.6版本:安全专用 HawkEye MCP(PRO)、浏览器级 Agent(仅 PRO)、Firefox / Chrome 性能重构、Agent Skills 默认关闭与双重授权、中英文 / 隐私协议同步;同时向社区版开放智能代理分流器、全量深度搜索和敏感信息匹配。
一句话理解版本边界
- 社区版负责:看包(HTTP / WebSocket)、理解、初步验证、基础编解码、拦截改包、智能代理分流、全量深搜与敏感信息匹配。
- 专业版负责:页面上下文验证、变异测试、AI 分析、AI 任务与 Skills、浏览器级 Agent / MCP、暗链扫描、批量产出。
- 如果你只是想先确认产品价值,社区版已经足够完成最核心的主链路。
五、产品优势
- 零代理门槛:浏览器扩展形态,无需单独 JVM、无需占用独立代理端口,装完配置目标即可开抓。
- 会话一致:与 当前标签页同源会话 一致,抓到的即页面真实发出的请求,重放时 减少「突然掉登录」 类问题。
- 一体化工作台:历史、拦截、重放、编解码、微型 Fuzz、WebSocket、敏感、暗链、AI 在 同一侧栏 完成,减少多工具往返。
- 现代前端友好:直面 XHR/Fetch、WebSocket、FormData、multipart 等场景,可在扩展容量限制内做 Raw / Hex 级审计。
- 动态页取证:页面内重放 / 页面内 Fuzz 在真实 DOM 环境中加载并提取内容,辅助应对部分 WAF 加密页 / 挑战页。
- 敏感与暗链内置:列表角标 + 详情聚合 + 可导出报告,适合 联调自查与授权范围内的初筛。
- AI 能力成环:AI 任务台(多阶段 + Skills 知识库 + 运行中补充线索)、AI 生成测试用例、AI 生成 Fuzz Payload、单包请求/响应 AI 分析、批量 AI 分析(多包汇总,便于 供应链 / 依赖面 类线索归纳)与 暗链规则 + AI 解读 可在 同一侧栏工作流 内完成,少切工具。
- AI 可控(BYOK):自带模型与 Endpoint 配置,数据只发往您填写的 API,便于 DeepSeek、硅基流动、千帆等云端或 内网 / 私有化 模型。
- 轻量资源占用:随浏览器进程运行,相对独立代理 + 重型客户端更轻。
六、与市面上主流工具对比
下表从形态、会话、工作流与专项能力等维度对比 Hx0 鹰眼、Burp Suite、Yakit、HackBar / 简易扩展类。企业级深度漏扫、复杂 Intruder 模板、非浏览器全流量 仍以专业平台为准,可与本产品 组合使用。
| 维度 | Hx0 鹰眼 | Burp Suite | Yakit | HackBar / 简易扩展类 |
|---|---|---|---|---|
| 形态与部署 | 浏览器扩展;侧栏为 主工作台;可选悬浮球;无 JVM、无单独代理端口 | 独立 Java 代理 + 浏览器证书;套件化、重量级 | 独立客户端 + 引擎/插件生态;偏安全平台 | 多为地址栏旁小面板或单条请求工具 |
| 上手与日常成本 | 装完即用,不强制改系统代理;中英界面,流程在侧栏串联 | 需配代理、信任根证书、熟悉 Proxy/Repeater 等 | 需单独安装与熟悉工作流/流水线 | 上手快,能力点分散、缺「项目级」工作区 |
| 浏览器会话 / 登录态 | 与 当前标签同源 一致;重放时 少出现掉登录断层 | 经代理;部分站点需额外处理 Cookie,常要手工同步到 Repeater | 多经代理或引擎,路径与纯扩展不同 | 常靠手工拼 Header/Cookie |
| 现代前端 API(XHR/Fetch/SPA + WS) | 主世界劫持 fetch/XHR;可选 WebSocket 抓包 / 帧重放 / 帧拦截;支持 multipart Raw/Hex 审计(容量限制内) | 代理层全量可见,能力上限高 | 流量与插件可覆盖复杂场景 | 多数无持久历史、无 Hex/敏感聚合 |
| 历史、检索与工作台 | IndexedDB 持久历史;多维筛选(含 WebSocket 类型);详情/重放/Fuzz/AI 同侧栏 | Proxy History 极强;与浏览器、IDE 切换多 | 平台化记录与协作强 | 通常 无历史或极弱 |
| 系统代理 / 非浏览器流量 | 聚焦 浏览器内 HTTP(S) 与 页内 WebSocket | 强 | 强 | 弱 |
| 拦截与改包 | HTTP + WebSocket 帧 队列式拦截;侧栏逐条或批量处理 | Proxy 拦截,行业事实标准 | 支持 MITM / 工作流编排 | 多数无或仅能改 URL 片段 |
| 重放 / Fuzz | 重放台 + HTTP/WS 微型 Fuzz + 页面内重放/Fuzz | Repeater / Intruder 成熟 | Web Fuzzer 等模块 | 通常无并发 Fuzz、无结构化对比 |
| 敏感 / 暗链 / 报告 | 内置规则 + 角标 + 详情聚合;可导出 | Scanner、BApp 强;需许可与配置 | 插件与 PoC 丰富 | 极少内置 |
| AI 辅助 | BYO API,数据走向 自控;Skills 知识库 与 AI 任务台 多阶段编排 | 多依赖第三方扩展或自建 | 持续扩展中 | 少见 |
| 主动扫描 / 大型自动化 | 非主战场;偏 人工高频闭环 | Scanner、宏、插件生态 | PoC、批量检测、协作流 | 基本不具备 |
| 资源占用 | 随浏览器,轻量 | 代理 + JVM,通常更高 | 视场景而定 | 极低,但能力面窄 |
协作建议:Hx0 鹰眼适合作为日常 浏览器内主工作台;需要全站主动扫描、超大规模字典、非浏览器客户端流量时,叠加 Burp / Yakit 形成「侧栏快循环 + 平台深挖掘」。
七、离线安装(v1.0.6 · ZIP only)
请只从本仓库 Releases 下载与浏览器对应的正式包:
Hx0-HawkEye-Chrome-V1.0.6-Official.Release.zipHx0-HawkEye-Firefox-V1.0.6-Official.Release.zip
本版不发布 CRX / XPI。Chrome 会限制或自动停用非商店来源的 CRX;Firefox 正式版要求签名 XPI。统一发布 ZIP 可以避免把不稳定的旁加载方式包装成“永久安装”,也便于核对包内只有混淆后的运行文件。ZIP 中不含源码、构建脚本、source map、密钥或调试文件。
Chrome / Edge / Chromium
- 解压 Chrome ZIP 到一个固定目录,不要在安装后删除或移动。
- 打开
chrome://extensions/(Edge 使用edge://extensions/)。 - 开启开发者模式。
- 点击加载已解压的扩展程序 / Load unpacked。
- 选择解压后直接包含
manifest.json的目录,然后将扩展固定到工具栏。
升级时先从旧版导出需要保留的数据,关闭相关侧栏;用新包内容替换原固定目录,再回到扩展管理页点击重新加载。不要同时加载两个不同目录的 HawkEye,以免产生不同扩展 ID 和相互独立的本地数据。
Firefox
- 解压 Firefox ZIP。
- 打开
about:debugging#/runtime/this-firefox。 - 点击临时载入附加组件 / Load Temporary Add-on。
- 选择解压目录中的
manifest.json。 - Firefox 重新启动后,按上述步骤重新临时载入。
普通 Firefox 对未签名扩展不提供永久安装。本仓库不会通过关闭签名校验来伪装永久安装;如需组织级长期部署,请使用 Mozilla 官方签名/企业策略流程。
安装后入口
- 扩展图标弹窗:抓包、拦截、目标范围、MCP 开关与高级设置。
- 侧边栏:历史、拦截、重放、AI 任务、浏览器级 Agent 与页面脚本。
- 用户手册:完整操作、Chrome / Firefox 差异、MCP 接入、Skills、隐私与排障。
八、用户手册
安装扩展后,在 产品内 打开《用户手册》即可查看完整使用教程,包括 Chrome / Firefox 差异说明、常见问题、授权说明 等(入口以当前版本界面为准)。
九、安全与合规
- 请 仅在取得授权的系统 上使用抓包、拦截、重放与 Fuzz 功能。
- 启用 AI 分析 / AI 任务 / Agent 时,完成任务所需的报文与页面上下文可能发送至您配置的第三方或内网模型服务;默认自动脱敏会尽量遮蔽 Cookie、Token 等常见字段,但不能保证识别全部敏感数据。关闭脱敏后,原始认证上下文可能被发送。
- HawkEye MCP Server 仅监听本机回环地址,但您信任并连接的第三方 Agent / MCP Host 仍可能把工具结果发送到其配置的模型服务;不用时请关闭 MCP 桥接。
- 完整数据范围、例外、保存与用户权利以扩展内中英文《用户协议与隐私政策》为准。
- Render 等能力请在可信环境中使用;即使采用沙箱策略,仍需谨慎对待不可信响应内容。
- 商业场景请遵守产品 许可与授权 约定(以软件内说明为准)。
十、如何获取激活码
新用户可先免费体验 30 分钟专业版全功能。试用结束后若未激活,将自动回落到社区版;如果体验满意,欢迎通过以下方式获取专业版激活码:
访问激活码获取教程,限时免费领取激活码
十一、联系与反馈
Hx0战队
- Hx0 鹰眼官网:https://www.hx0.store/products/hawkeye(产品介绍、下载与文档入口)
- 微信公众号 / 知识星球:Hx0战队
- 邮箱:[email protected]
反馈请尽量附带:浏览器类型与版本、扩展版本、复现步骤与截图。
十二、免责声明
本项目及扩展 仅供安全研究、研发联调与授权测试。使用者应遵守所在地法律法规及目标系统授权范围。
对任何 未授权测试 及其后果,开发者与贡献者 不承担任何责任。
十三、1.0.1 更新日志
本次 V1.0.1 主要围绕两项专业版能力完善:
-
智能代理分流器(1.0.1 首发时为专业版,1.0.6 起社区版开放):在基础设置页
抓包类型/后缀下方新增代理分流入口,可按站点规则把命中的浏览器请求转发到 Burp、Yakit 或其他上游代理,未命中的请求继续保持原有网络路径。适合把“浏览器原生会话抓包”与“代理深度调试”串成一个工作流,减少频繁切换系统代理的成本。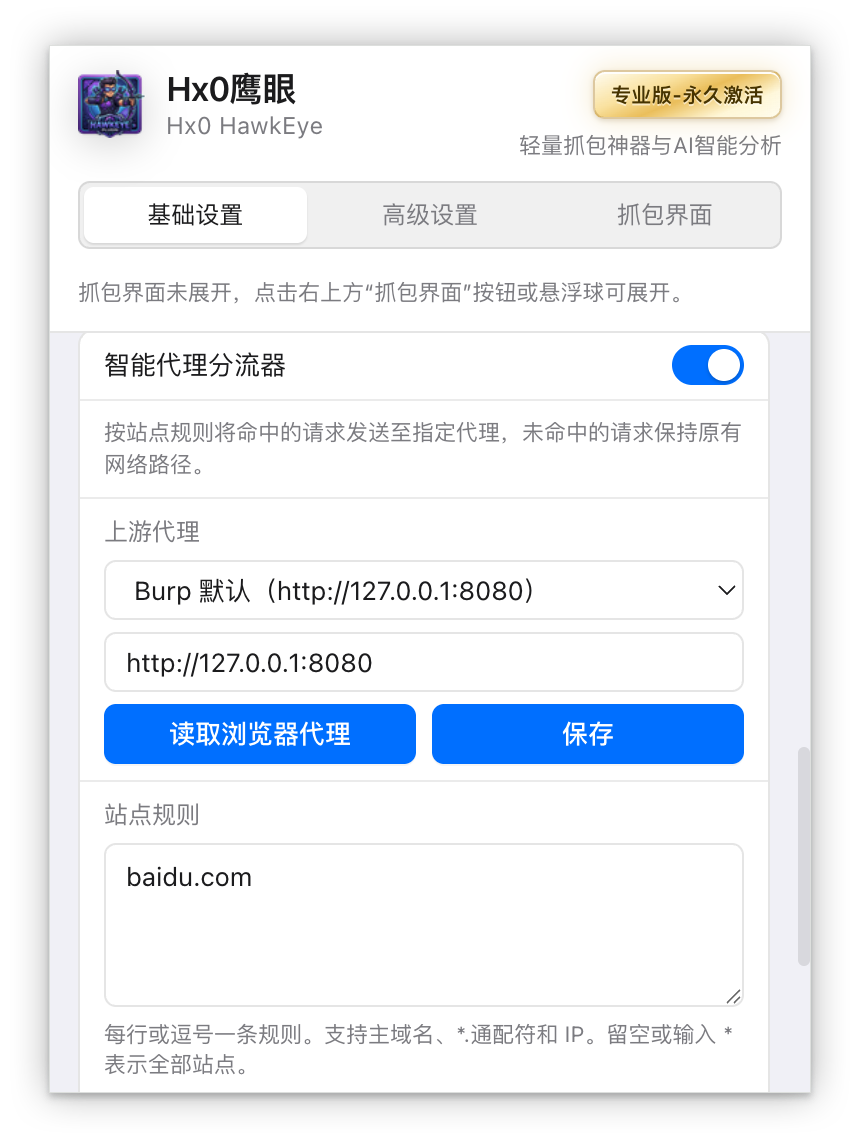
2. Optimierung des Paketerfassungs- und Abfang-Erlebnisses
Optimierung der Navigation und Bedienung der Seitenleiste Paketerfassung / Abfangen: Filter- und Bereichswechsel sind flüssiger, die Listenansicht sowie alltägliche Aktionen wie Paketänderung und Freigabe sind komfortabler, wodurch häufiges Hin- und Herwechseln bei intensivem Debugging reduziert wird.
3. Neue Online-Aktivierung
Klicken Sie auf das Statusabzeichen im Popup, um die „Software-Aktivierung" zu öffnen. Neuer Tab Online-Aktivierung hinzugefügt, der Abo- oder lebenslange Mitgliedschaft unterstützt; die Berechtigungen werden online synchronisiert und lokal zwischengespeichert, sodass die Pro-Version auch nach einer Trennung vom Netz innerhalb des Gültigkeitszeitraums weiter genutzt werden kann. Parallel zum bestehenden Offline-Aktivierungscode wird die Aktivierung und Verlängerung komfortabler.

16. Änderungsprotokoll 1.0.4
Dieses V1.0.4 bringt hauptsächlich vier Aktualisierungen:
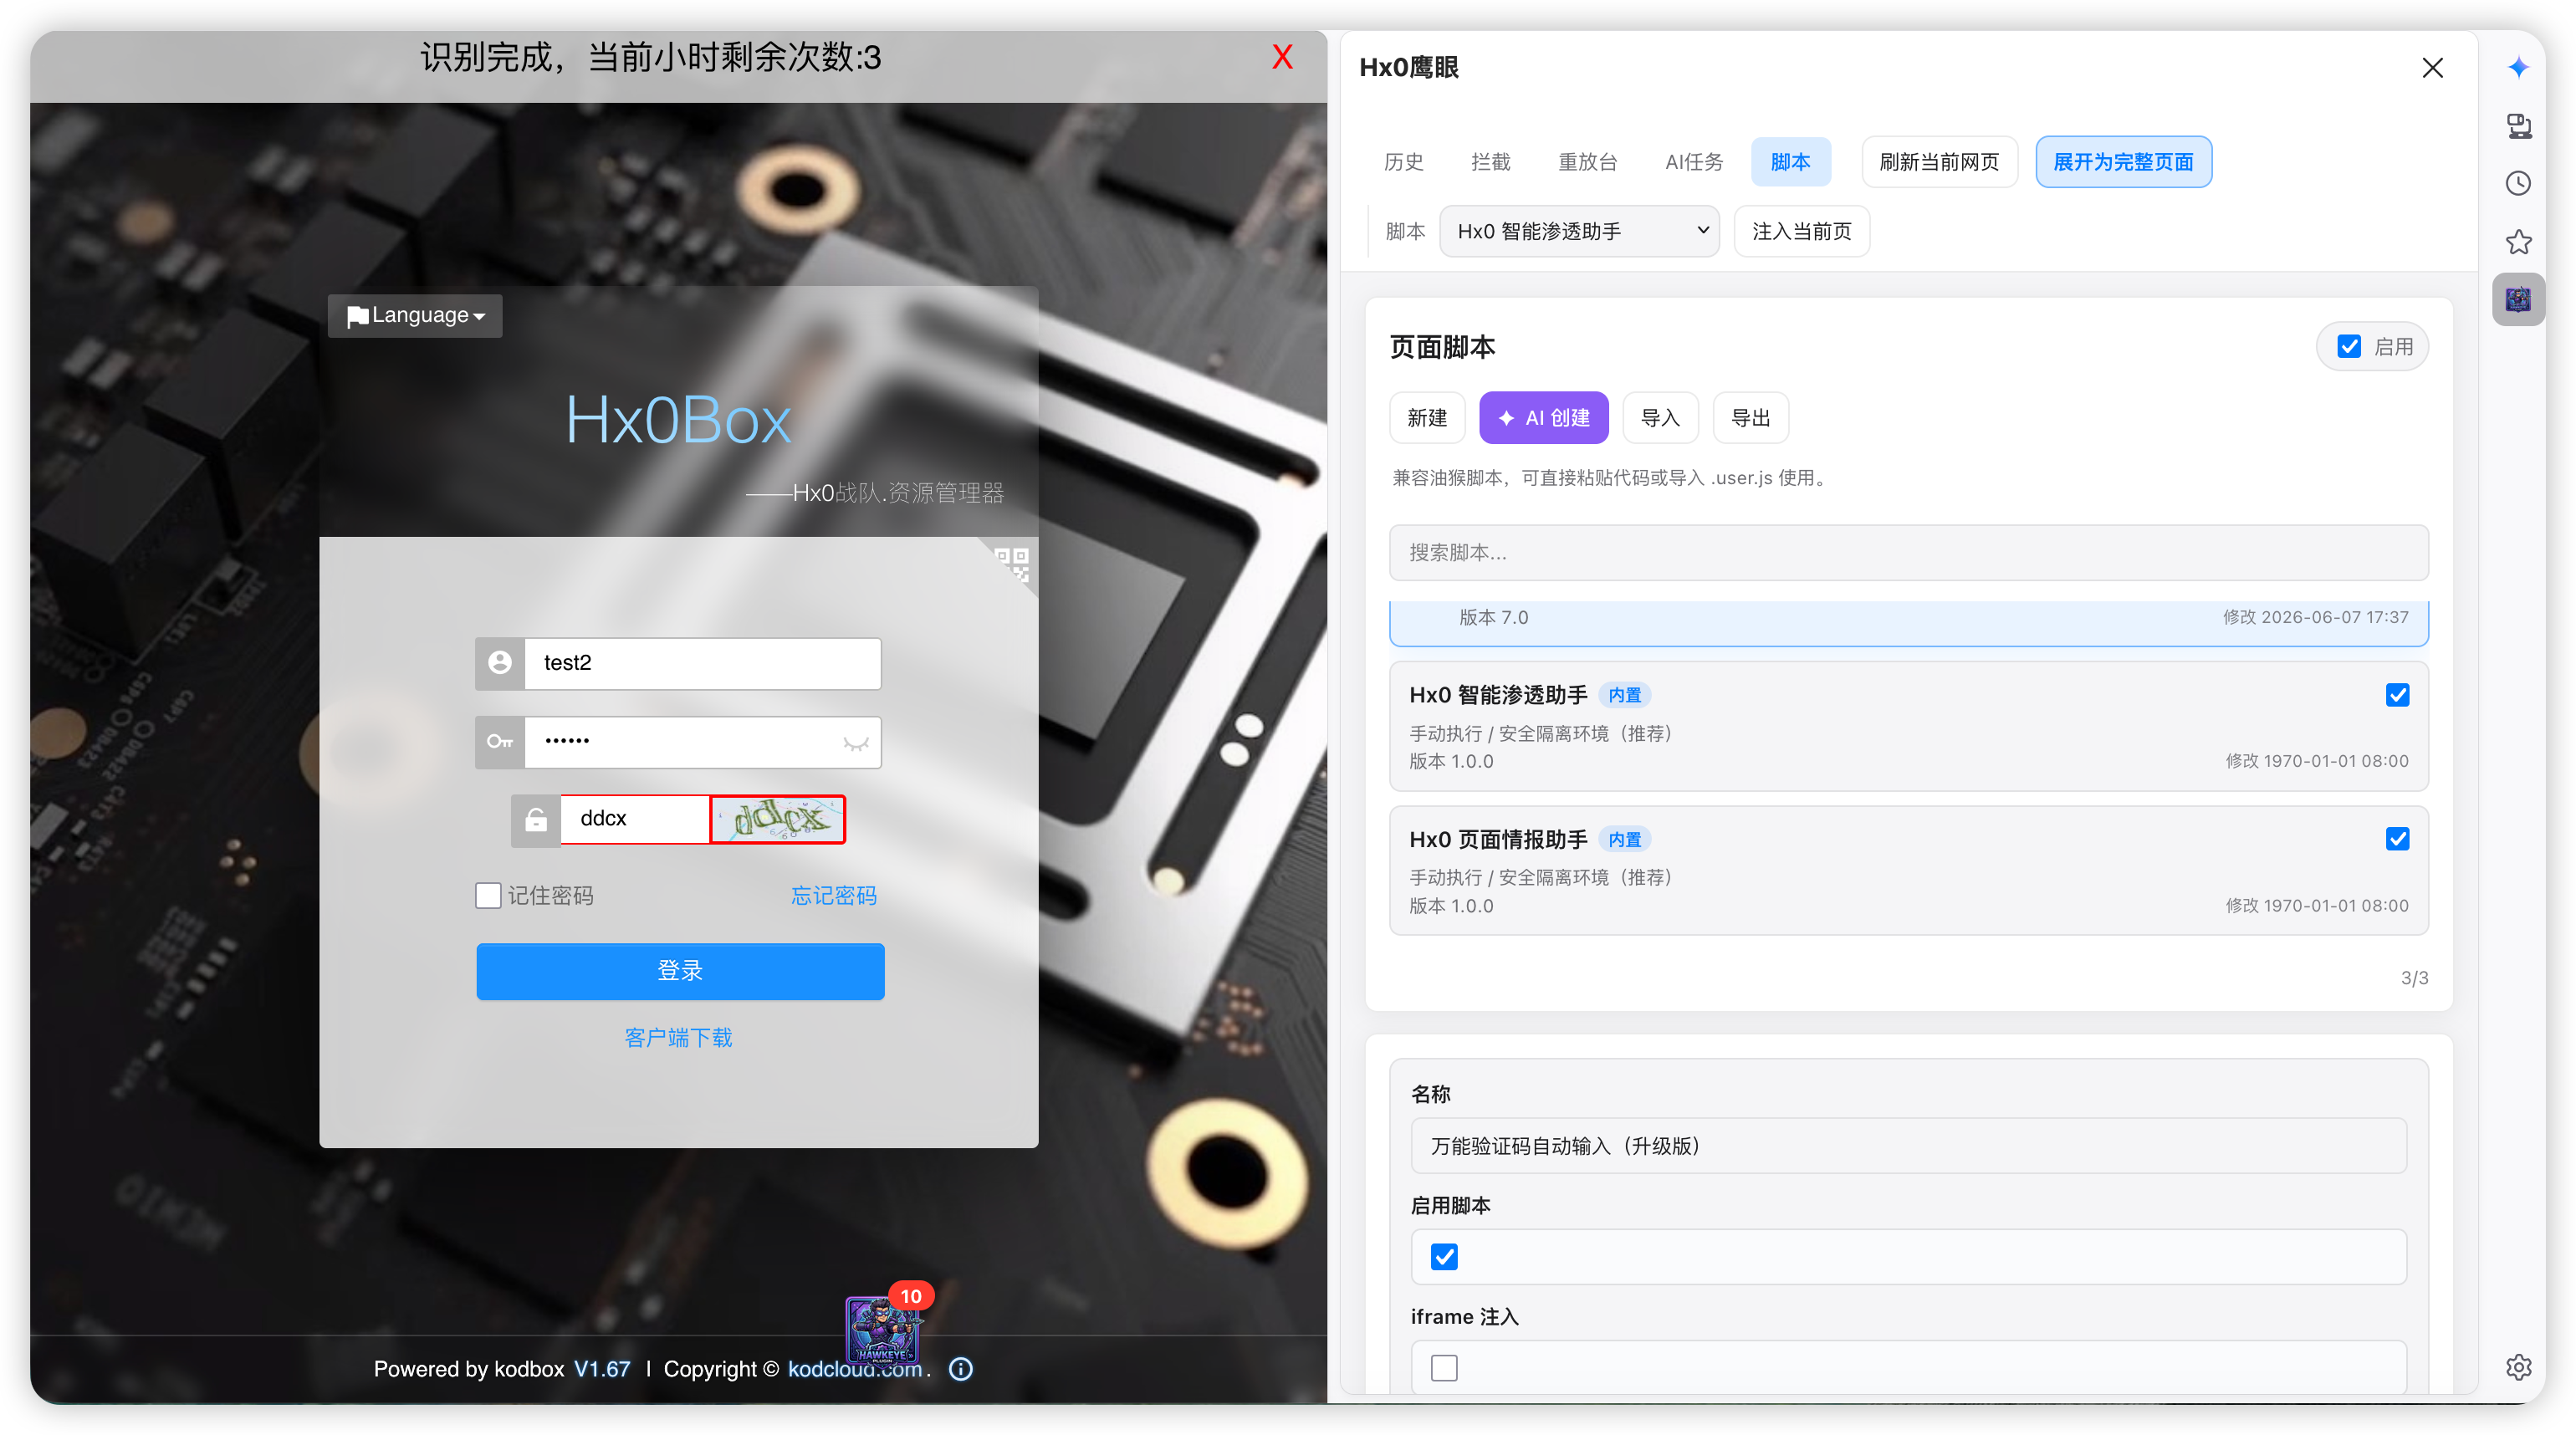
1. Tampermonkey-Skript + Seiten-Skript-Workbench (Pro-Version)
Unterstützt den Import von .user.js-Tampermonkey-Skripten, zentrale Verwaltung in der Seitenleiste und Injektion mit einem Klick; KI kann Skripte aus Traffic erstellen oder optimieren und mit Paketerfassung, Replay, Sensitivitäts-Scan und anderen Funktionen verknüpfen. Drei Wege werden verbunden: von Menschen geschriebene Skripte, KI-geschriebene Skripte und KI-Aufgabenplanungsskripte.

2. Intelligenter Skriptaufruf für KI-Aufgaben (Pro-Version)
Nach Aktivierung von Intelligenter Skriptaufruf kann die KI-Aufgabe während Penetrationstests / CTF automatisch Seiten-Skripte auflisten, ausführen oder erstellen, um Seiteninformationen zu sammeln und dann mit Replay-Verifizierung und Berichtserstellung fortzufahren.
3. Verbesserte Zuverlässigkeit von Abfangen / Paketerfassung
Stabileres Abfangen von lokalem Übungsgelände und selbstsigniertem HTTPS; Behebung von Regressionsproblemen wie leerer Abfangwarteschlange; der Paketänderungs-Editor unterstützt die normale Eingabe von Chinesisch.
4. Firefox-Stabilität und Angleichung beider Browser
Behebung von Problemen in den Hauptpfaden von Firefox wie Paketerfassung, Seitenleiste, Abfangen, Replay und Skriptinjektion; weitere Angleichung der täglichen Erfahrung in beiden Browsern.
Detaillierte Erläuterungen finden Sie in der Datei
1.0.4更新说明im Repository.
17. Änderungsprotokoll 1.0.5
Dieses V1.0.5 bringt hauptsächlich vier Aktualisierungen:
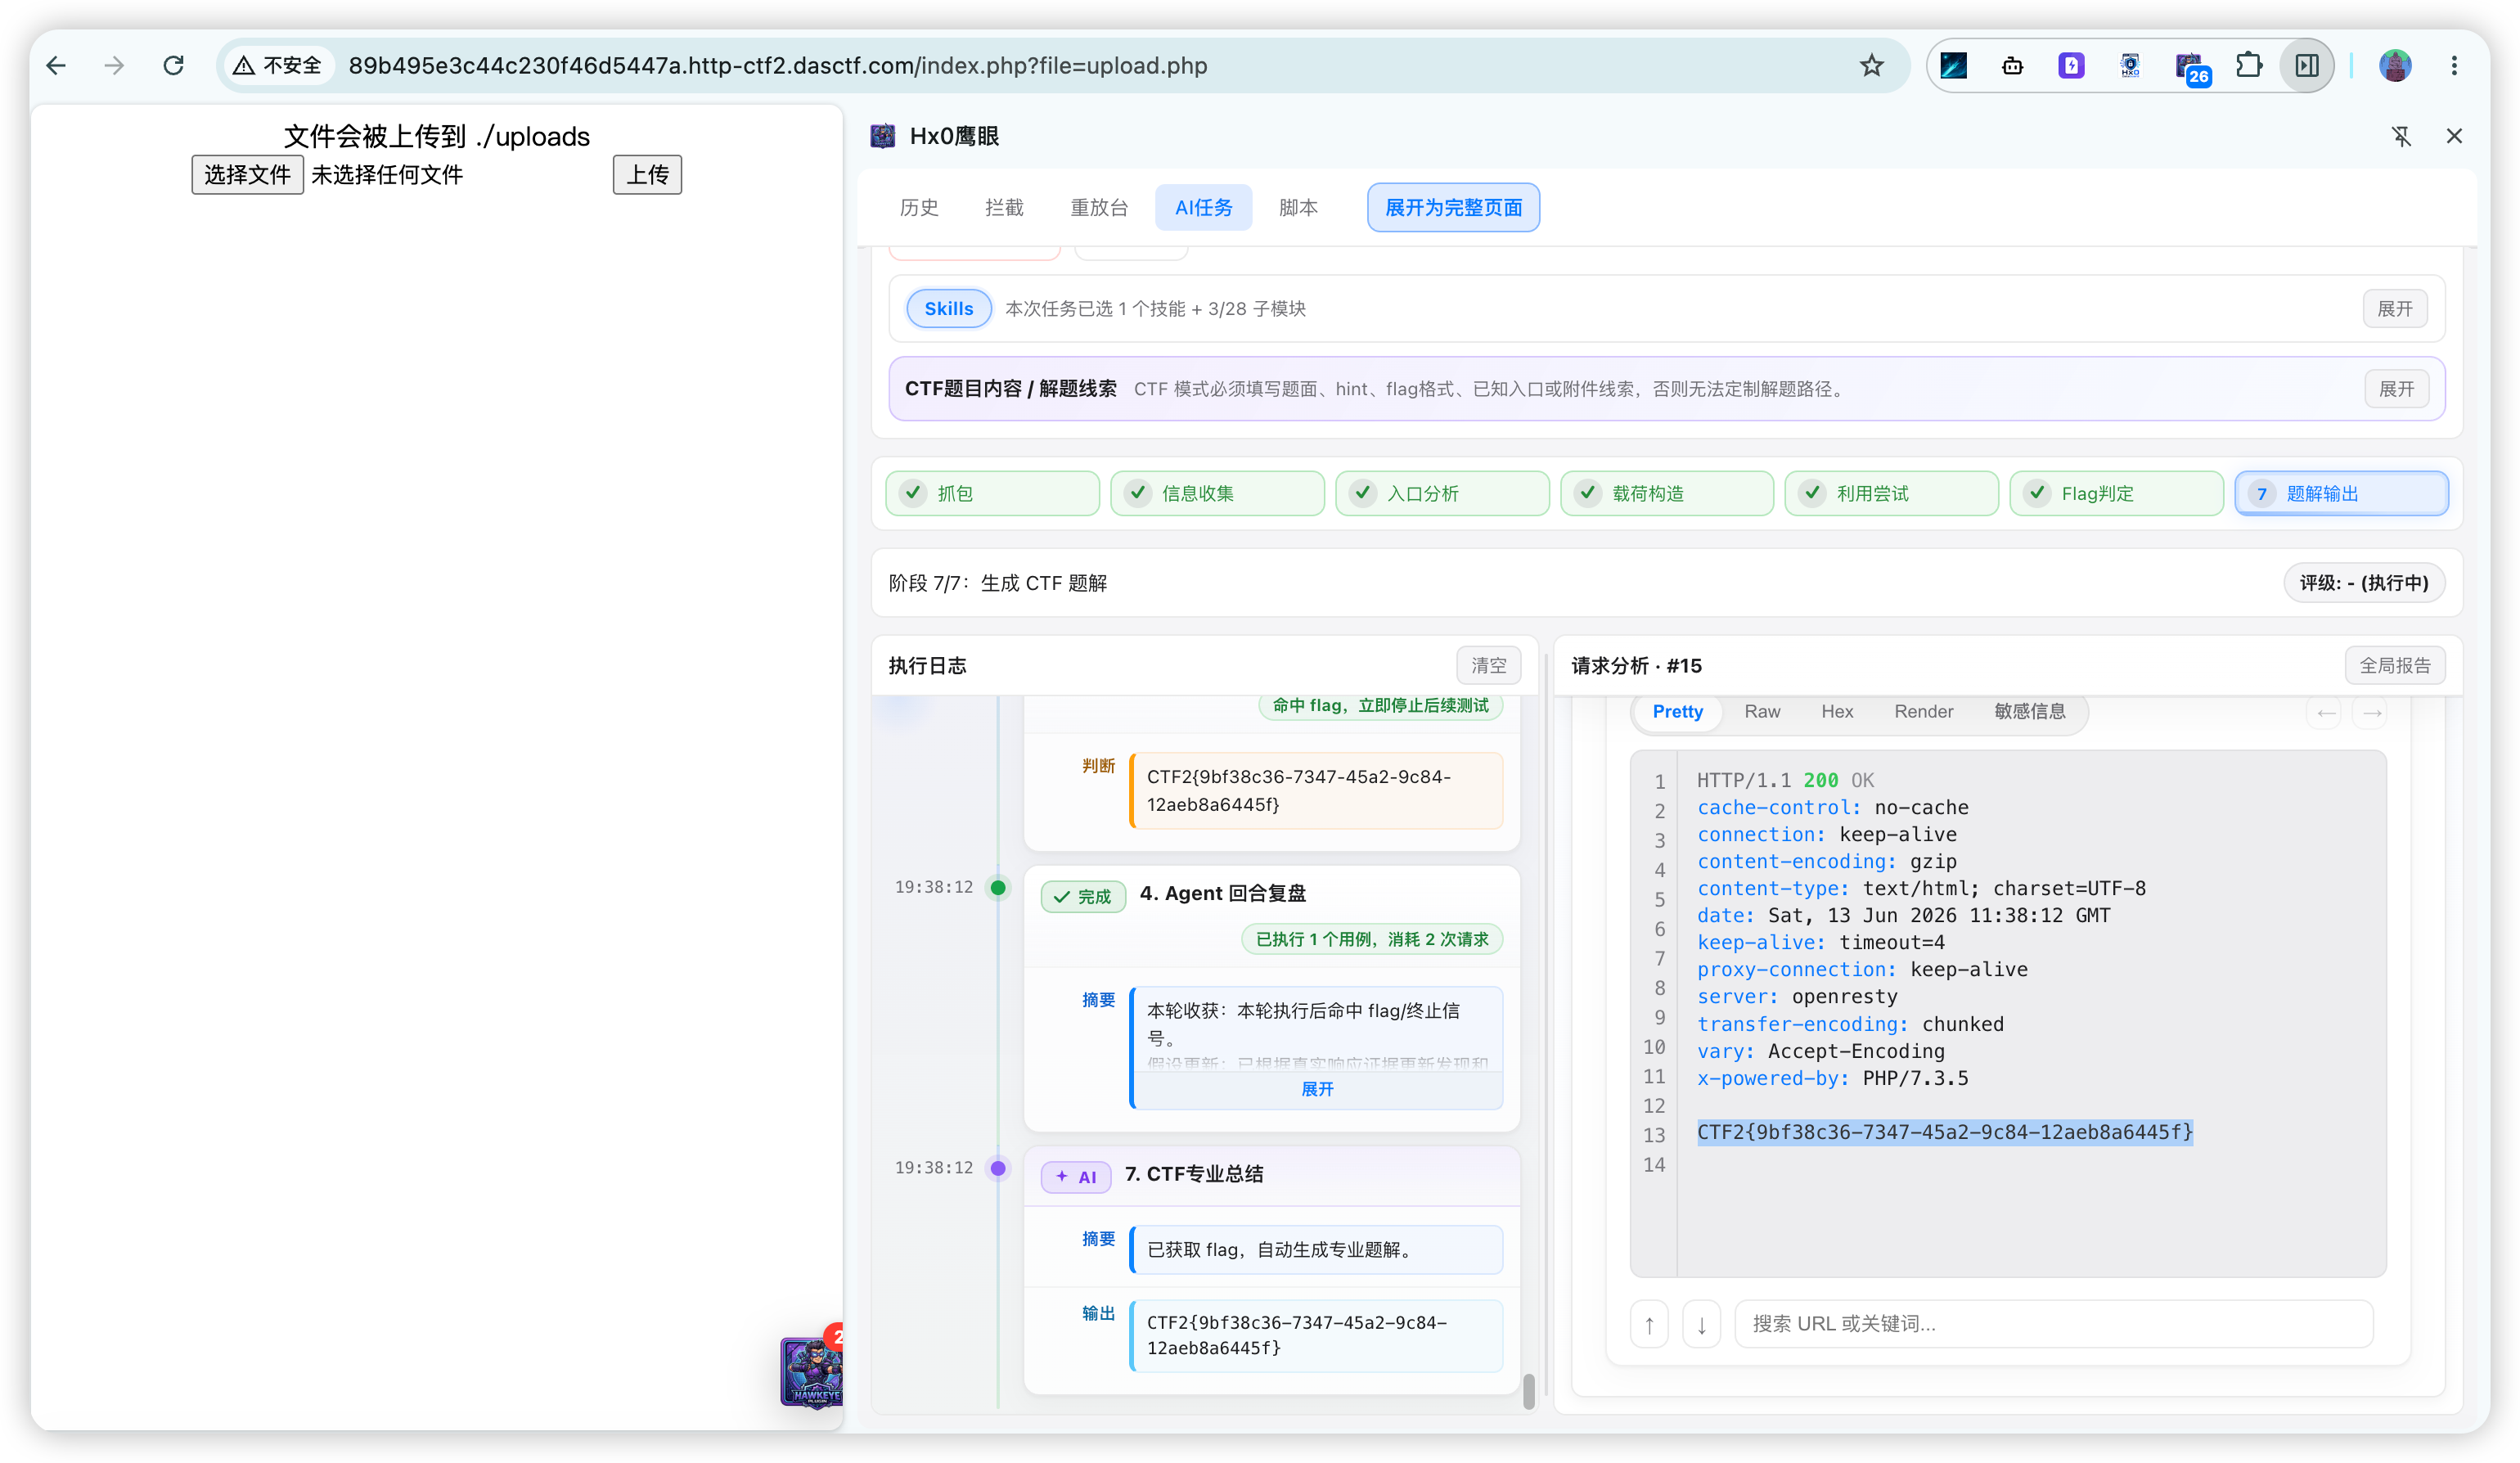
1. Umfassendes Upgrade der KI-Aufgabenkonsole (Kern dieser Version)
Ausführungsprotokolle werden als Zeitachsen-Kartenfluss angezeigt (Phasen / KI / Tests / Tool-Aufrufe farblich getrennt, Tool-Aufrufe können als JSON erweitert werden); Protokolle und Berichte sind links-rechts teilbar und ziehbar; vor dem Start erfolgt ein KI-Verständnis des Aufgabenkontexts; Berichtsausgabe umfasst Schwachstellenliste + Anfrage/Antwort-Beweise; integrierte crypto.logic.analyze- und codec.transform-Erweiterungen für fortgeschrittene Ver-/Entschlüsselung.
2. Verdickte Skills-Wissensdatenbank + KI-generierte Fähigkeiten
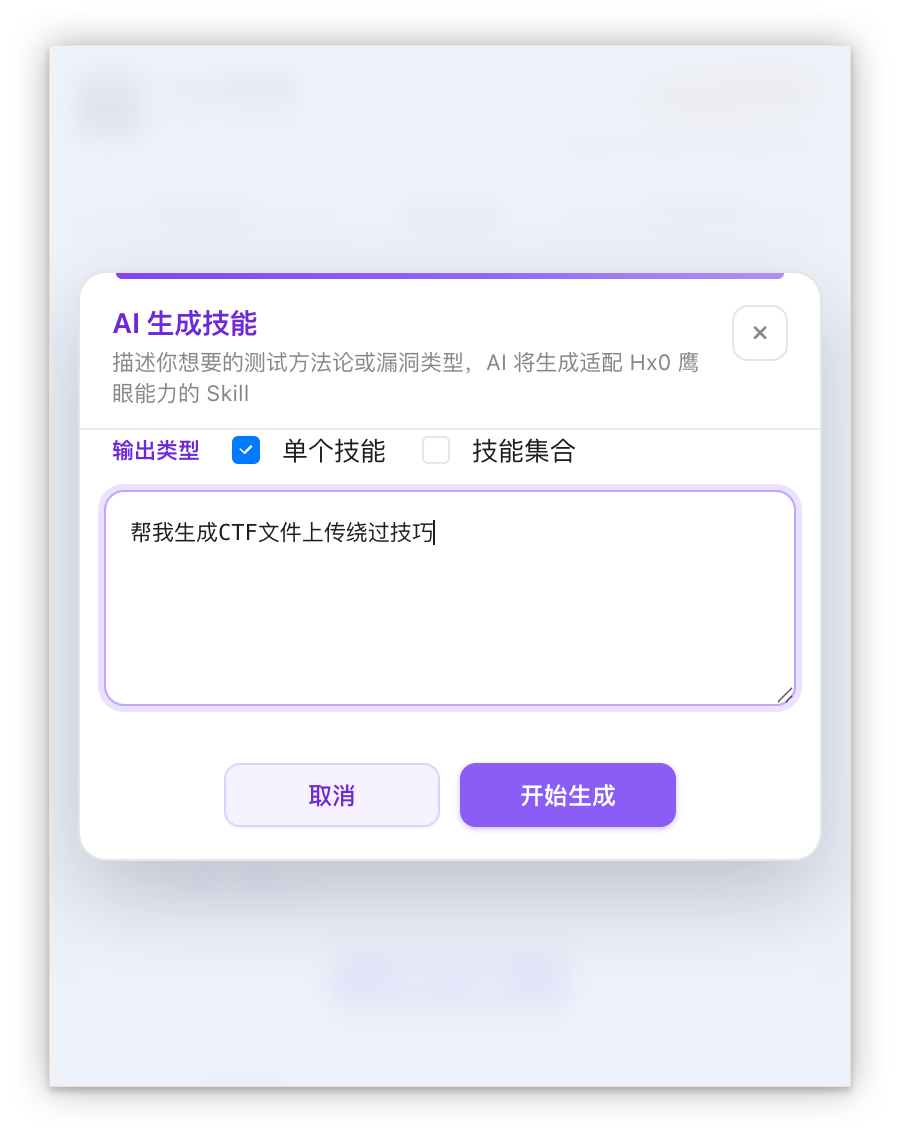
Integrierte Untermodule erweitert auf 19 Penetration + 28 CTF; Haupt-Skill erhält neuen Schalter „Intelligente Aktivierung"; in den erweiterten Einstellungen neu KI-generierte Fähigkeiten, mit denen einzelne Skills oder Skill-Sets erstellt und als eigenständiger Skill, als Untermodul der integrierten Bibliothek oder als Ergänzung zu einem bereits importierten Skill gespeichert werden können.


3. Vervollständigung der Kodier-/Dekodierfähigkeiten
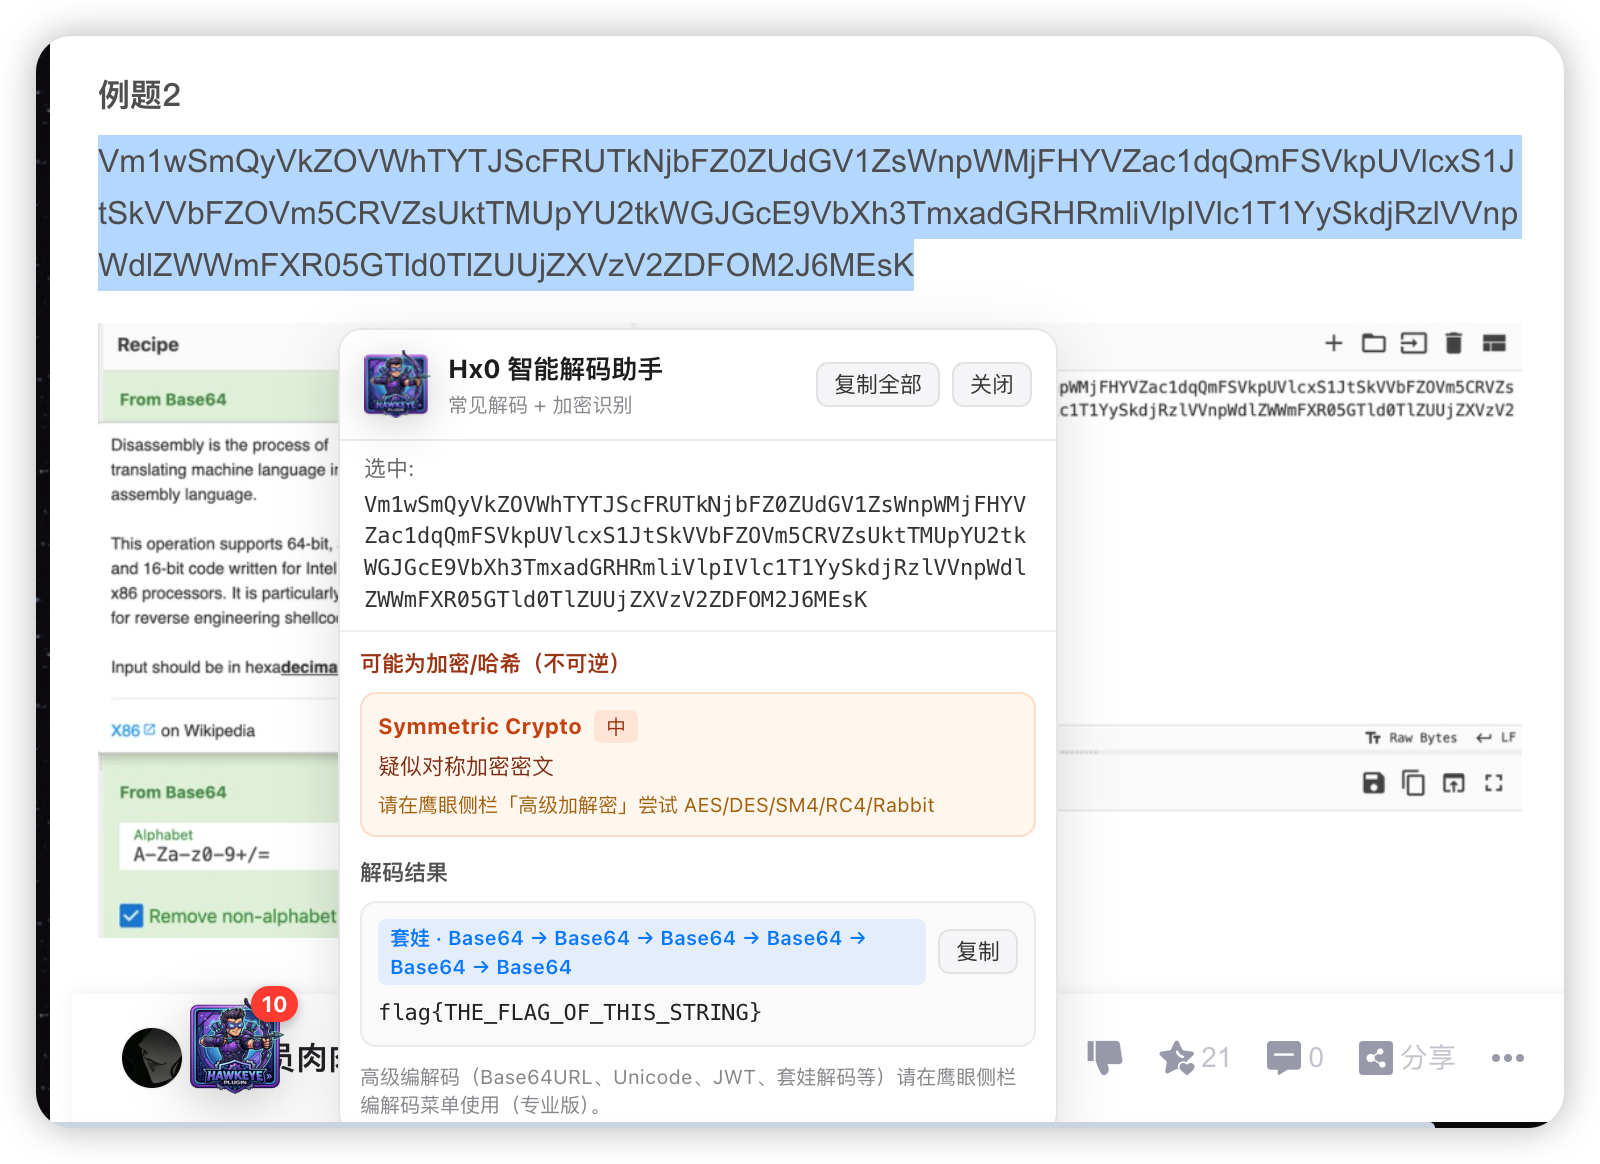
Die Replay-Konsole ergänzt AES / DES / RSA / SM und intelligente Matroschka-Dekodierung; integriertes Seiten-Skript „Intelligenter Dekodierungsassistent" (standardmäßig aktiviert): Ausgewählter Text wird automatisch auf gängige Dekodierungen und Hash-Erkennung geprüft; fortgeschrittenes AES / Matroschka läuft weiterhin über die Replay-Konsole oder das Inline-„Verschlüsselung & Kodierung" in den Details.
4. Erfahrungsoptimierung und Fehlerbehebungen
Behebung mehrerer Systemprobleme in Chrome / Firefox; Optimierung der Schalterkopplung von Abfangen / Debug-Modus / Passivem Abhören usw.; Verbesserung der Interaktionshinweise in Seitenleiste und Einstellungen; Benutzerhandbuch auf v1.0.5 aktualisiert.
Detaillierte Erläuterungen finden Sie in der Datei
1.0.5更新说明oder1.0.5-git更新说明im Repository.
18. Änderungsprotokoll 1.0.6
1. HawkEye-Browser-Automatisierung MCP (PRO)
Neuer HawkEye MCP für Sicherheits-Workflows, ähnlich positioniert wie eine Sicherheitsversion von Playwright MCP: Ein einziges Protokoll bietet gleichzeitig Browser-Navigation / Interaktion sowie HawkEye-Paketerfassung, Replay, Mutation, Kodierung/Dekodierung, TLS, sensible Informationen und Beweiswerkzeuge. Der lokale Server lauscht nur auf Loopback-Adressen und unterstützt stdio, Streamable HTTP und legacy SSE; Benutzer müssen die Erweiterungsbrücke aktiv aktivieren.
2. Browser-Level-Agent (PRO)
Der Agent-Modus ist nur für gültige Testversionen oder Pro-Lizenzen verfügbar. Er startet mit der aktuellen echten HTTP(S)-Registerkarte des Benutzers als Aufgabenausgangspunkt und unterstützt mehrstufige Planung, Sicherheitsgenehmigungsmodus, Interaktion mit komplexen Steuerelementen / iframes / Shadow DOM, visuelle Screenshots, Anhänge, Paketerfassungsanalyse, Replay, Kodierung/Dekodierung, autonome Online-Recherche, natives Herunterladen, Langzeitkontextspeicher und erweiterbare Tool-Beweise.
3. Extreme Leistung und geringe Ressourcennutzung
Firefox konzentriert sich auf die Entfernung des dauerhaft passiven Abhörens, sodass webRequest-Listener nur bei tatsächlichem Bedarf aktiv sind; gleichzeitig werden DOM-Snapshots, Ref-Aufbau, Listenzeilen, Paketerfassungsbenachrichtigungen, MutationObserver sowie Agent- und MCP-Übertragungen mit Einzeltransversierung, Cache-Wiederverwendung, Batchverarbeitung, Kompaktierung und begrenzter Paginierung optimiert. Große Ergebnisse werden über next_cursor fortgesetzt gelesen, um Beweise nicht zugunsten der Geschwindigkeit zu verlieren.
4. Skills standardmäßig deaktiviert und strenge Zulassungsliste
Aktualisierung der integrierten Verträge von 19 Penetrations-Untermodulen und 28 CTF-Untermodulen. Skills sind in neuen Agent-Sitzungen standardmäßig deaktiviert; Benutzer müssen sowohl „Erweiterte Einstellungen aktiviert" als auch „Skills in der aktuellen Agent-Sitzung angeklickt" erfüllen. Ist einer der Schalter nicht aktiviert, gelangt der Skill-Inhalt nicht in den Modellkontext, und der Agent kann die Benutzerauswahl nicht umgehen, um direkt aufzurufen.
5. Veröffentlichung, Datenschutz und zweisprachige Qualität
Popup, Einstellungen, KI-Aufgaben, Agent, Benutzerhandbuch sowie Nutzungsbedingungen / Datenschutzrichtlinie wurden einer synchronen chinesisch-englischen Überprüfung unterzogen. Das Veröffentlichungs-Repository enthält nur zwei verschleierte ZIP-Dateien und veröffentlicht keinen Quellcode, keine CRX- oder XPI-Dateien.
6. Öffnung von Community-Funktionen im Vergleich zu 1.0.5
Intelligenter Agent-Proxy-Divider, vollständige Tiefensuche sowie Sensitivitätsinformationsabgleich (integrierte Regeln, benutzerdefinierte Regex, Schlüsselwortbibliothek und Batch-Import/Export) sind ab 1.0.6 für die Community-Version geöffnet; KI-Aufgaben, KI-Skills, Browser-Level-Agent und HawkEye MCP bleiben Pro-Funktionen.
