
safe-chain v1.5.16
Schützen Sie sich mit Aikido Safe Chain vor Schadcode, der über npm, yarn, pnpm, npx, pnpx, pip, uv und poetry installiert wird. Kostenlos nutzbar, keine Tokens erforderlich.

Aikido Safe Chain


- ✅ Malware auf Entwickler-Laptops und in CI/CD blockieren
- ✅ Unterstützt npm und PyPI weitere Paketmanager folgen
- ✅ Blockiert Pakete, die neuer als 48 Stunden sind, ohne deinen Build zu beeinträchtigen
- ✅ Tokenlos, kostenlos, keine Build-Daten werden geteilt
Brauchst du Schutz über npm & PyPI hinaus?
Aikido Device Protection baut auf Safe Chain auf und erweitert die Paket- und Erweiterungssicherheit auf weitere Ökosysteme: npm, PyPI, VS Code, Open VSX – (Cursor, Windsurf, Kiro, Vs Codium, ...), Maven, NuGet, Chrome extensions, Go, Skills.sh AI skills, Ruby, Rust und mehr.
Erhalte zentrale Richtlinienverwaltung, Antrags- und Genehmigungsworkflows sowie Transparenz über jeden Entwickler-Arbeitsplatz in deiner Organisation. Angetrieben vom selben Aikido Intel Feed. Stelle es manuell bereit oder verwalte es über dein MDM-Tool (Jamf, Fleet oder Iru).
Aikido Safe Chain unterstützt die folgenden Paketmanager:
- 📦 npm
- 📦 npx
- 📦 yarn
- 📦 pnpm
- 📦 pnpx
- 📦 rush
- 📦 rushx
- 📦 bun
- 📦 bunx
- 📦 pip
- 📦 pip3
- 📦 uv
- 📦 poetry
- 📦 uvx
- 📦 pipx
- 📦 pdm
Verwendung
Installation
Die Installation von Aikido Safe Chain ist mit dem Installationsskript einfach.
Unix/Linux/macOS
curl -fsSL https://github.com/AikidoSec/safe-chain/releases/download/1.5.24/install-safe-chain.sh -o /tmp/install-safe-chain.sh \
  && echo "99eb124a3404b3ac99e8b65406b87c4ee049c1d6c17757a7d04991ae60d16e69  /tmp/install-safe-chain.sh" | sha256sum -c - \
  && sh /tmp/install-safe-chain.sh \
  && rm /tmp/install-safe-chain.sh
Windows (PowerShell)
$installer = Join-Path $env:TEMP "install-safe-chain.ps1"
Invoke-WebRequest "https://github.com/AikidoSec/safe-chain/releases/download/1.5.24/install-safe-chain.ps1" -OutFile $installer -UseBasicParsing
$expectedHash = "8AE6B00E57F96637AAA4AAB136A9FC7F24855DE15DDB5071BC615F533C996067"
if ((Get-FileHash $installer -Algorithm SHA256).Hash -ne $expectedHash) {
    Remove-Item $installer -ErrorAction SilentlyContinue
    throw "Checksum verification failed for install-safe-chain.ps1"
}
& $installer
Remove-Item $installer
Die Installationsbefehle oben verweisen immer auf eine bestimmte Version. Um eine andere Version zu installieren, ersetzen Sie die Version durch Ihre gewünschte Versionsnummer. Alle verfügbaren Versionen finden Sie auf der Releases-Seite.
Integrität des Downloads
Die Installationsskripte werden von einer versionierten Release-URL bereitgestellt (releases/download/1.5.24/...). GitHub-Releases sind unveränderlich — sobald ein Artefakt unter einer versionierten URL veröffentlicht wurde, kann es nicht mehr geändert oder ersetzt werden. Die heruntergeladene Datei entspricht daher garantiert genau dem, was veröffentlicht wurde.
Überprüfen der Installation
-
❗Starten Sie Ihr Terminal neu, um die Aikido Safe Chain zu verwenden.
- Dieser Schritt ist entscheidend, da er sicherstellt, dass die Shell-Aliase für npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, poetry, uv, uvx, pipx und pdm korrekt geladen werden. Wenn Sie Ihr Terminal nicht neu starten, sind die Aliase nicht verfügbar.
-
Überprüfen Sie die Installation, indem Sie den Verifikationsbefehl ausführen:
npm safe-chain-verify pnpm safe-chain-verify pip safe-chain-verify uv safe-chain-verify # Any other supported package manager: {packagemanager} safe-chain-verify- Die Ausgabe sollte "OK: Safe-chain works!" anzeigen, was bestätigt, dass Aikido Safe Chain ordnungsgemäß installiert ist und läuft.
-
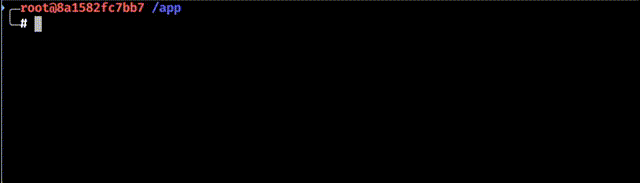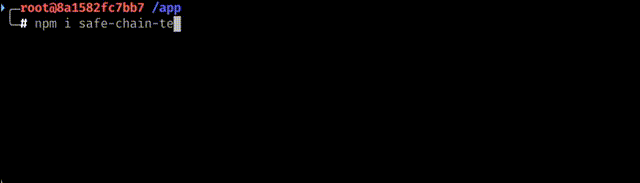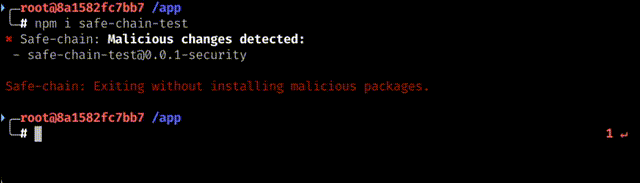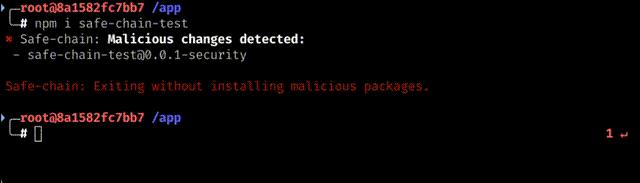
(Optional) Malware-Blockierung testen durch den Versuch, ein Testpaket zu installieren:
Für JavaScript/Node.js:
npm install safe-chain-testFür Python:
pip3 install safe-chain-pi-test- Die Ausgabe sollte zeigen, dass Aikido Safe Chain die Installation dieser Testpakete blockiert, da sie als Malware gekennzeichnet sind.
Beim Ausführen der Befehle npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx und pdm prüft die Aikido Safe Chain automatisch die Pakete, die Sie installieren möchten, auf Malware. Sie fängt auch Python-Modulaufrufe für pip ab, wenn verfügbar (z. B. python -m pip install ..., python3 -m pip download ...). Wenn Malware erkannt wird, werden Sie aufgefordert, den Befehl zu beenden.
Sie können die installierte Version überprüfen, indem Sie Folgendes ausführen:
safe-chain --version
Funktionsweise
Malware-Blockierung
Die Aikido Safe Chain funktioniert, indem sie einen leichtgewichtigen Proxy-Server ausführt, der Paket-Downloads aus der npm-Registry und von PyPI abfängt. Wenn Sie die Befehle npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx oder pdm ausführen, werden alle Paket-Downloads über diesen lokalen Proxy geleitet, der Pakete in Echtzeit gegen Aikido Intel - Open Sources Threat Intelligence verifiziert. Wenn in einem Paket Malware erkannt wird (einschließlich tiefer Abhängigkeiten), blockiert der Proxy den Download, bevor der schädliche Code Ihren Rechner erreicht.
Mindestalter von Paketen
Safe Chain wendet Prüfungen des Mindestalters von Paketen auf unterstützte Ökosysteme an.
Die aktuelle Durchsetzung unterscheidet sich je nach Ökosystem:
- npm-basierte Paketmanager:
- während der normalen Paketauflösung unterdrückt Safe Chain Versionen, die neuer als das konfigurierte Mindestalter sind, aus den von der Registry zurückgegebenen Paketmetadaten
- bei direkten Paket-Download-Anfragen, die diesen Metadatenfluss umgehen, kann Safe Chain die Anfrage selbst mithilfe einer zwischengespeicherten Liste neu veröffentlichter Pakete blockieren
- Python-Paketmanager:
- während der Paketauflösung unterdrückt Safe Chain zu junge Dateien und Releases aus PyPI-Metadatenantworten
- bei direkten Paket-Download-Anfragen, die diesen Metadatenfluss umgehen, kann Safe Chain die Anfrage selbst mithilfe einer zwischengespeicherten Liste neu veröffentlichter Pakete blockieren
Standardmäßig beträgt das Mindestalter von Paketen 48 Stunden. Dies bietet eine zusätzliche Sicherheitsschicht während des kritischen Zeitraums, in dem neu veröffentlichte Pakete am anfälligsten dafür sind, unentdeckte Bedrohungen zu enthalten. Sie können diesen Schwellenwert konfigurieren oder diesen Schutz vollständig umgehen - siehe den Abschnitt Minimum Package Age Configuration unten.
Bei dringenden CVE-Fixes bestätigt Aikido, dass das Patch-Release frei von Malware ist, und Safe Chain befreit es von der Prüfung des Mindestalters, sodass Sie nicht der Schwachstelle ausgesetzt bleiben, die es behebt, während Sie das Zeitfenster abwarten.