
pentest-ai v1.4.0
Open-Source-KI-Pentester, der jeden Befund beweist. Maschinen-Orakel führen jeden Exploit erneut aus; verifizierte Bugs werden mit einer Proof-Kapsel ausgeliefert, die du selbst erneut abspielen kannst.


Website · Schnellstart · Bug Bounty · Verifikation · Dokumentation · Issues
Pentest-AI ist ein Open-Source-KI-Tool für Penetrationstests und Bug Bounty, das jeden Fund belegt. Es verbindet einen KI-Client oder ein Modell mit einem echten Pentest-Workflow — es untersucht Webanwendungen, entdeckt und reproduziert Schwachstellen und nutzt maschinelle Orakel, um zu verifizieren, ob ein Exploit tatsächlich funktioniert. Kein Beweis, kein Fund: Verifizierte Ergebnisse enthalten Belege, die du selbst nachspielen kannst.
Nutze es über MCP (Claude Code, Codex, Cursor, VS Code), über die CLI oder in CI/CD. Das Modell steuert die Untersuchung; ein unabhängiges Orakel entscheidet, ob ein Fund ein verifiziertes Urteil erhält — so ist die Ausgabe Signal und kein KI-Müll.
Gebaut für autorisiertes Bug Bounty: Importiere den Scope eines Programms (HackerOne, Bugcrowd, Intigriti, YesWeHack), führe ein scope-konformes Engagement durch und verwandle jeden verifizierten Fund in eine plattformfertige Einreichung. Zum Bug-Bounty-Workflow springen →
Teste nur Systeme, die dir gehören oder für die du eine ausdrückliche Autorisierung zur Prüfung hast. Lies die Richtlinie zur akzeptablen Nutzung und die Nutzungsbedingungen, bevor du ein Engagement durchführst.
Schnellstart
Empfohlen: Codex oder Claude Code
Verwende Python 3.10–3.14 und installiere zuerst pipx. Führe pipx ensurepath aus und öffne dein Terminal bei Bedarf neu. pipx isoliert die Abhängigkeiten von Pentest-AI und macht seine Befehle in allen Ordnern verfügbar.
pipx install ptai
ptai setup --mcp
Installiere zuerst die CLI deines KI-Clients. Das Setup fragt nach, bevor es alle erkannten unterstützten Clients verbindet, einschließlich Codex und Claude Code, wenn beide installiert sind. Es bewahrt bestehende Registrierungen. Starte deinen Client danach neu.
Der Assistent verwendet benutzerweite Einstellungen. Er installiert keine Clients, meldet dich nicht an, lädt keine Modelle herunter und konfiguriert kein Ollama. Dein KI-Client stellt das Modell bereit; der MCP-Server benötigt keinen separaten Modell-API-Schlüssel. Verwende ptai setup --mcp --dry-run, um Änderungen vorab anzuzeigen. Siehe Einzelclient- und Pro-Repository-Setup für Anweisungen zu Codex .codex/config.toml und Claude Code .mcp.json.
Für Upgrades verwende pipx upgrade ptai. In einer bestehenden aktivierten virtuellen Umgebung wird auch python -m pip install --upgrade ptai unterstützt; halte diese Umgebung verfügbar, nachdem du sie bei deinem KI-Client registriert hast.
Alternative: Ollama und lokale Modelle
Installiere Pentest-AI wie oben, überspringe aber für diesen Weg das MCP-Setup. Installiere und starte Ollama und lade dann ein Modell mit Tool-Calling-Unterstützung herunter. Verwende ollama list, um seinen genauen installierten Namen zu finden.
export PENTEST_AI_LLM_PROVIDER=ollama
export PENTEST_AI_MODEL="your-installed-model"
ptai start https://your-authorized-target.example --no-sync
In PowerShell:
$env:PENTEST_AI_LLM_PROVIDER = "ollama"
$env:PENTEST_AI_MODEL = "your-installed-model"
ptai start https://your-authorized-target.example --no-sync
Ersetze die Platzhalter vor der Ausführung. Ein lokales Modell benötigt keinen Cloud-API-Schlüssel. Modellqualität und verfügbarer Speicher beeinflussen die Ergebnisse. Siehe den Modellleitfaden für die Endpunktkonfiguration.
Probiere die mitgelieferte Demo aus
Kein API-Schlüssel oder externes Ziel erforderlich.
pipx install ptai
ptai demo
Die Demo testet eine mitgelieferte verwundbare Anwendung, spielt einen Fund aus ihrer Proof-Kapsel nach und prüft die gehärteten Routen. Untersuche den Evidence-Workflow, bevor du ein echtes Engagement konfigurierst.
Andere Modellanbieter
Für eigenständige Cloud-Modelle und optionale Scanner-Abhängigkeiten siehe den Installationsleitfaden und den Anbieterleitfaden. Halte API-Schlüssel aus der Versionskontrolle heraus.
Bug-Bounty-Automatisierung
Pentest-AI ist für autorisierte Bug-Bounty-Arbeit konzipiert, bei der es darauf ankommt, im Scope zu bleiben und nur reproduzierbare Funde einzureichen.
# 1. Import the program's scope (HackerOne / Bugcrowd / Intigriti / YesWeHack)
ptai bounty import --platform hackerone --file scope.json --out program.scope

# 2. Run a scope-enforced engagement (a preflight shows exactly what will be
#    touched and asks you to confirm — nothing out of scope is ever hit)
ptai start acme.com --scope-file program.scope --intensity stealth

# 3. Turn verified findings into platform-ready submissions
ptai bounty report <engagement-id> --platform hackerone --out submissions/
- Der Scope wird durchgesetzt, nicht nur empfohlen: Wildcards, CIDRs und Out-of-Scope-Ausschlüsse, fail-closed, bei jedem Agenten und Tool.
- Einreichungen sind einreichbar: Jede enthält ein reproduzierbares
curl, CVSS/CWE, Auswirkung, Behebung und das maschinelle Urteil mit einer nachspielbaren Proof-Kapsel. - Oder führe das integrierte Methodik-Playbook von Anfang bis Ende aus:
ptai playbook run bug-bounty-web -i target=acme.com --execute.
Vollständiger Bug-Bounty-Leitfaden →
Wie die Verifikation funktioniert
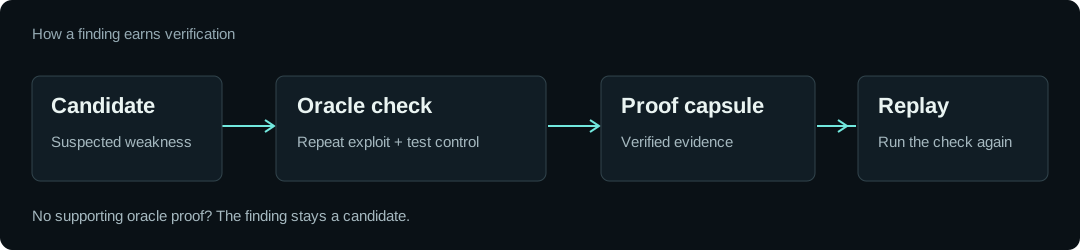
- Finde einen Kandidaten. Eine Sonde oder ein Scanner identifiziert Verhalten, das es wert ist, untersucht zu werden.
- Reproduziere es und prüfe eine Kontrolle. Ein benanntes Orakel wiederholt den Exploit und vergleicht ihn mit einer Kontrolle, die die Schwachstelle nicht aufweisen sollte.
- Behalte die Belege. Ein verifizierter Fund zeichnet das Orakel und seine Ergebnisse in einer portablen Proof-Kapsel auf. Verwende
ptai replay, um ihn erneut zu prüfen.
Beispielsweise muss eine Umgehung über einen vertrauenswürdigen Header privilegierte Inhalte mit dem Angriffs-Header zurückgeben und den Zugriff ohne ihn verweigern. Ein Server, der jede Anfrage mit HTTP 200 beantwortet, ist kein ausreichender Beweis.
Das Modell kann kein verifiziertes Urteil vergeben. Die Ausgabe von Drittanbieter-Scannern bleibt unverifiziert, bis ein Orakel sie unabhängig beweist. Funde ohne ein unterstütztes Verifikationsrezept bleiben Kandidaten.
Ein verifiziertes Urteil gilt für die getesteten Bedingungen. Es bedeutet nicht, dass die gesamte Anwendung sicher ist. Proof-Kapseln sind unsigniert; das erneute Ausführen der Prüfung ist der Vertrauensmechanismus.