

 0xsteph/pentest-ai
Open-Source-KI-Pentester, der jeden Befund beweist. Maschinen-Orakel führen jeden Exploit erneut aus; verifizierte Bugs werden mit einer Proof-Kapsel ausgeliefert, die du selbst erneut abspielen kannst.
 [](https://pypi.org/project/ptai/) [](https://pypi.org/project/ptai/) [](https://github.com/0xSteph/pentest-ai/blob/main/LICENSE) [Website](https://pentestai.xyz/) · [Schnellstart](#quick-start) · [Bug Bounty](#bug-bounty-automation) · [Verifikation](#how-verification-works) · [Dokumentation](https://github.com/0xSteph/pentest-ai/tree/main/docs) · [Issues](https://github.com/0xSteph/pentest-ai/issues) **Pentest-AI ist ein Open-Source-KI-Tool für Penetrationstests und Bug Bounty, das jeden Fund belegt.** Es verbindet einen KI-Client oder ein Modell mit einem echten Pentest-Workflow — es untersucht Webanwendungen, entdeckt und reproduziert Schwachstellen und nutzt **maschinelle Orakel, um zu verifizieren, ob ein Exploit tatsächlich funktioniert**. Kein Beweis, kein Fund: Verifizierte Ergebnisse enthalten Belege, die du selbst nachspielen kannst. Nutze es über **MCP** (Claude Code, Codex, Cursor, VS Code), über die **CLI** oder in **CI/CD**. Das Modell steuert die Untersuchung; ein unabhängiges Orakel entscheidet, ob ein Fund ein verifiziertes Urteil erhält — so ist die Ausgabe Signal und kein KI-Müll. **Gebaut für autorisiertes Bug Bounty:** Importiere den Scope eines Programms (HackerOne, Bugcrowd, Intigriti, YesWeHack), führe ein scope-konformes Engagement durch und verwandle jeden verifizierten Fund in eine plattformfertige Einreichung. [Zum Bug-Bounty-Workflow springen →](#bug-bounty-automation) > Teste nur Systeme, die dir gehören oder für die du eine ausdrückliche Autorisierung zur Prüfung hast. Lies die [Richtlinie zur akzeptablen Nutzung](https://pentestai.xyz/aup) und die [Nutzungsbedingungen](https://pentestai.xyz/terms), bevor du ein Engagement durchführst. ## Schnellstart ### Empfohlen: Codex oder Claude Code Verwende Python **3.10–3.14** und installiere zuerst [pipx](https://pipx.pypa.io/stable/installation/). Führe `pipx ensurepath` aus und öffne dein Terminal bei Bedarf neu. pipx isoliert die Abhängigkeiten von Pentest-AI und macht seine Befehle in allen Ordnern verfügbar. ```sh pipx install ptai ptai setup --mcp ``` Installiere zuerst die CLI deines KI-Clients. Das Setup fragt nach, bevor es **alle erkannten unterstützten Clients** verbindet, einschließlich Codex und Claude Code, wenn beide installiert sind. Es bewahrt bestehende Registrierungen. Starte deinen Client danach neu. Der Assistent verwendet **benutzerweite Einstellungen**. Er installiert keine Clients, meldet dich nicht an, lädt keine Modelle herunter und konfiguriert kein Ollama. Dein KI-Client stellt das Modell bereit; der MCP-Server benötigt keinen separaten Modell-API-Schlüssel. Verwende `ptai setup --mcp --dry-run`, um Änderungen vorab anzuzeigen. Siehe [Einzelclient- und Pro-Repository-Setup](https://pentestai.xyz/docs/ai-clients/) für Anweisungen zu Codex `.codex/config.toml` und Claude Code `.mcp.json`. Für Upgrades verwende `pipx upgrade ptai`. In einer bestehenden aktivierten virtuellen Umgebung wird auch `python -m pip install --upgrade ptai` unterstützt; halte diese Umgebung verfügbar, nachdem du sie bei deinem KI-Client registriert hast. ### Alternative: Ollama und lokale Modelle Installiere Pentest-AI wie oben, überspringe aber für diesen Weg das MCP-Setup. [Installiere und starte Ollama](https://docs.ollama.com/quickstart) und lade dann ein Modell mit Tool-Calling-Unterstützung herunter. Verwende `ollama list`, um seinen genauen installierten Namen zu finden. ```bash export PENTEST_AI_LLM_PROVIDER=ollama export PENTEST_AI_MODEL="your-installed-model" ptai start https://your-authorized-target.example --no-sync ``` In PowerShell: ```powershell $env:PENTEST_AI_LLM_PROVIDER = "ollama" $env:PENTEST_AI_MODEL = "your-installed-model" ptai start https://your-authorized-target.example --no-sync ``` Ersetze die Platzhalter vor der Ausführung. Ein lokales Modell benötigt keinen Cloud-API-Schlüssel. Modellqualität und verfügbarer Speicher beeinflussen die Ergebnisse. Siehe den [Modellleitfaden](https://pentestai.xyz/docs/ai-clients/) für die Endpunktkonfiguration. ### Probiere die mitgelieferte Demo aus Kein API-Schlüssel oder externes Ziel erforderlich. ```bash pipx install ptai ptai demo ``` Die Demo testet eine mitgelieferte verwundbare Anwendung, spielt einen Fund aus ihrer Proof-Kapsel nach und prüft die gehärteten Routen. Untersuche den Evidence-Workflow, bevor du ein echtes Engagement konfigurierst. ### Andere Modellanbieter Für eigenständige Cloud-Modelle und optionale Scanner-Abhängigkeiten siehe den [Installationsleitfaden](https://pentestai.xyz/docs/getting-started/) und den [Anbieterleitfaden](https://github.com/0xsteph/pentest-ai/blob/main/docs/llm-providers.md). Halte API-Schlüssel aus der Versionskontrolle heraus. ## Bug-Bounty-Automatisierung Pentest-AI ist für autorisierte Bug-Bounty-Arbeit konzipiert, bei der es darauf ankommt, im Scope zu bleiben und nur reproduzierbare Funde einzureichen. ```sh # 1. Import the program's scope (HackerOne / Bugcrowd / Intigriti / YesWeHack) ptai bounty import --platform hackerone --file scope.json --out program.scope # 2. Run a scope-enforced engagement (a preflight shows exactly what will be # touched and asks you to confirm — nothing out of scope is ever hit) ptai start acme.com --scope-file program.scope --intensity stealth # 3. Turn verified findings into platform-ready submissions ptai bounty report <engagement-id> --platform hackerone --out submissions/ ``` - **Der Scope wird durchgesetzt**, nicht nur empfohlen: Wildcards, CIDRs und Out-of-Scope-Ausschlüsse, fail-closed, bei jedem Agenten und Tool. - **Einreichungen sind einreichbar**: Jede enthält ein reproduzierbares `curl`, CVSS/CWE, Auswirkung, Behebung und das maschinelle Urteil mit einer nachspielbaren Proof-Kapsel. - Oder führe das integrierte Methodik-Playbook von Anfang bis Ende aus: `ptai playbook run bug-bounty-web -i target=acme.com --execute`. [Vollständiger Bug-Bounty-Leitfaden →](https://github.com/0xSteph/pentest-ai/blob/main/docs/bug-bounty.md) ## Wie die Verifikation funktioniert 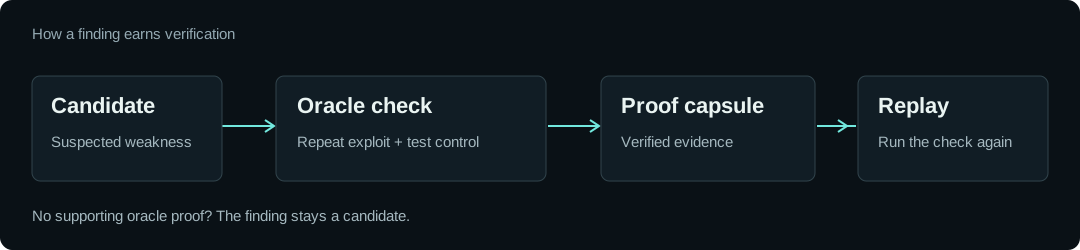 1. **Finde einen Kandidaten.** Eine Sonde oder ein Scanner identifiziert Verhalten, das es wert ist, untersucht zu werden. 2. **Reproduziere es und prüfe eine Kontrolle.** Ein benanntes Orakel wiederholt den Exploit und vergleicht ihn mit einer Kontrolle, die die Schwachstelle nicht aufweisen sollte. 3. **Behalte die Belege.** Ein verifizierter Fund zeichnet das Orakel und seine Ergebnisse in einer portablen Proof-Kapsel auf. Verwende `ptai replay`, um ihn erneut zu prüfen. Beispielsweise muss eine Umgehung über einen vertrauenswürdigen Header privilegierte Inhalte mit dem Angriffs-Header zurückgeben und den Zugriff ohne ihn verweigern. Ein Server, der jede Anfrage mit HTTP 200 beantwortet, ist kein ausreichender Beweis. **Das Modell kann kein verifiziertes Urteil vergeben.** Die Ausgabe von Drittanbieter-Scannern bleibt unverifiziert, bis ein Orakel sie unabhängig beweist. Funde ohne ein unterstütztes Verifikationsrezept bleiben Kandidaten. Ein verifiziertes Urteil gilt für die getesteten Bedingungen. Es bedeutet nicht, dass die gesamte Anwendung sicher ist. Proof-Kapseln sind unsigniert; das erneute Ausführen der Prüfung ist der Vertrauensmechanismus. [Lies das Verifikationsdesign](https://github.com/0xSteph/pentest-ai/blob/main/docs/why-verification.md) ## Was du tun kannst | Workflow | Was Pentest-AI bietet | | --- | --- | | Webanwendungen untersuchen | Sonden für Injection, Zugriffskontrolle, Request-Handling und andere Anwendungsschwachstellen | | Ein Bug-Bounty-Engagement durchführen | Programm-Scope importieren, durchsetzen und plattformfertige Einreichungen generieren ([Leitfaden](https://github.com/0xSteph/pentest-ai/blob/main/docs/bug-bounty.md)) | | Über einen KI-Client arbeiten | MCP-Tools für Engagements, Untersuchung und Verifikation | | Einen Fund reproduzieren | Orakel-Ergebnisse und nachspielbare Proof-Kapseln | | Einen Fix prüfen | Die aufgezeichnete Prüfung erneut gegen das aktualisierte Ziel ausführen | | An dein Team berichten | Berichte und SARIF-Ausgabe für bestehende Engineering-Workflows | | Engagement-Daten lokal halten | Funde werden auf deinem Rechner in SQLite gespeichert | Die Abdeckung variiert je nach Sonde und Orakel. Optionale Scanner benötigen eigene Binärdateien, und einige Integrationen liefern Rohausgabe statt strukturierter Funde. Konsultiere die [Dokumentation](https://github.com/0xSteph/pentest-ai/tree/main/docs) und das [Changelog](https://github.com/0xSteph/pentest-ai/blob/main/CHANGELOG.md) für deine Version; `main` kann unveröffentlichte Arbeit enthalten. [Sieh dir das von CI geprüfte Fähigkeitsinventar an](https://github.com/0xSteph/pentest-ai/blob/main/docs/capability-inventory.md). ## Verifizierte Funde in CI einbringen Konfiguriere deinen Modellanbieter, ein autorisiertes Ziel und die Zustimmung zur ersten Ausführung in deiner CI-Umgebung. Bewahre Geheimnisse im Secret Store des CI-Anbieters auf. ```sh ptai start https://your-authorized-target.example --ci --fail-on verified --no-sync ``` Exportiere verifizierte Funde mit der Engagement-ID aus dem Lauf: ```sh ptai export YOUR_ENGAGEMENT_ID --sarif pentest.sarif ``` `--sarif` ist eine Exportoption, keine Option von `ptai start`. Bewahre die Engagement-ID auf und führe den Export auch dann aus, wenn das Fund-Gate fehlschlägt, wenn du Belege für fehlgeschlagene Builds möchtest. Lade die resultierende Datei über die SARIF-Integration deines CI-Anbieters hoch. [CI-Setup und Vorlagen](https://github.com/0xSteph/pentest-ai/blob/main/docs/ci-cd.md) ## Belege, Benchmarks und Grenzen Benchmark-Funde, Challenge-Abschlüsse und orakel-verifizierte Funde sind unterschiedliche Messgrößen. Diese Berichte dokumentieren die Versionen, Ziele und Methodik hinter ihren Ergebnissen: - [Benchmark-Berichte und Artefakte](https://github.com/0xSteph/pentest-ai/tree/main/benchmarks) - [Juice-Shop-Methodik](https://github.com/0xSteph/pentest-ai/blob/main/docs/benchmarks/juice-shop.md) - [Verwundbarer Test-Harness](https://github.com/0xSteph/pentest-ai/tree/main/tests/honeypot) - [Prüfungen sauberer Anwendungen](https://github.com/0xSteph/pentest-ai/tree/main/tests/cleanapp) **Erwarte unvollständige Abdeckung.** Ein Scan ohne verifizierte Funde ist keine Sicherheitsbewertung von allem, was eine Anwendung tut. Authentifizierung, Anwendungszustand, nicht unterstützte Fehlerklassen und Umgebungsänderungen beeinflussen, was gefunden und reproduziert werden kann. Überprüfe die Ergebnisse und halte einen Menschen in das Engagement eingebunden. ## Daten- und Netzwerkverhalten Funde werden lokal gespeichert. Anonyme Nutzungszähler sind optional über `ptai telemetry enable`. Lokale Speicherung bedeutet nicht, dass jeder Vorgang auf deinem Rechner bleibt: Modellanbieter-Aufrufe und installierte Scanner haben ihr eigenes Netzwerkverhalten. Blind-Schwachstellenprüfungen können einen externen Out-of-Band-Collaborator verwenden; Callback-Metadaten sind für diesen Dienst sichtbar. Verwende bei Bedarf deinen eigenen Collaborator oder deaktiviere Callbacks: ```bash ptai start https://your-authorized-target.example --oast-server https://your-collaborator.example ptai start https://your-authorized-target.example --no-oast ``` ## Mach mit Verwende [Issues](https://github.com/0xSteph/pentest-ai/issues) für reproduzierbare Fehler und [Discussions](https://github.com/0xSteph/pentest-ai/discussions) für Fragen und Ideen. Siehe den [Agenten- und Mitwirkenden-Leitfaden](https://github.com/0xSteph/pentest-ai/blob/main/AGENTS.md) für Build- und Testanweisungen. Das optionale Repository [pentest-ai-agents](https://github.com/0xSteph/pentest-ai-agents) enthält Claude-Code-Subagent-Dateien. Pentest-AI ist Open Source unter der [MIT-Lizenz](https://github.com/0xSteph/pentest-ai/blob/main/LICENSE).
