
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 ravss/bluetooth-crash-cve-2017-0785
Exploit-Skript für CVE-2017-0785, das das Bluetooth-Modul auf Android-4.0+-Geräten zum Absturz bringt, indem es manipulierte SDP-Suchanfragen sendet,…
 x3ero0/android712-blueborne
Android Blueborne RCE CVE-2017-0781
 alt3kx/cve-2004-2549
Nortel Wireless LAN Access Point 2200 Serie - Denial-of-Service
 hash3lizer/airpydump
Drahtlose Pakete im laufenden Betrieb analysieren. Derzeit werden drei Arbeitsmodi unterstützt (Reader, Live, Stealth).
 nccgroup/bleboy
BLEBoy ist ein Schulungstool, das Benutzern BLE-Sicherheit vermittelt, indem es ein einzelnes BLE-Peripheriegerät bereitstellt, mit dem jede…
 pieterbork/blueborne
Scannen/Ausnutzen von Blueborne CVE-2017-0785


 aperikube/pwn-arm-nfc
ARM-Pufferüberlauf-Challenge, die NFC-Tag-Eingabe auf Raspberry Pi ausnutzt. Enthält Hardware-Montageanleitung, Servercode und Flag-Abruf für CTF-…
 brannondorsey/mitm-router
☠ Man-in-the-Middle-WLAN-Zugangspunkt in einem Docker-Container 🐳
 elevenpaths/dirtytooth-raspberrypi
Nutze den Hack für IOS 11.1.2 und früher aus, um durchgesickerte Informationen zu sammeln.
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Dieses Framework kombiniert eine Reihe vorhandener Open-Source-Tools zu einem integrierten Paket, das den forensischen Untersuchungsprozess…
 elevenpaths/devicepairedtool
Werkzeug zum Testen und Überprüfen der Sicherheit von Bluetooth-Gerätekopplungen, zur Identifizierung von Schwachstellen in drahtlosen…
 rtlsdrblog/tempestsdr
Remote-Videoabhören mithilfe einer Software-defined-Radio-Plattform
 samyk/skyjack
Eine Drohne, die entwickelt wurde, um autonom andere Parrot- oder 3DR-Drohnen in Funk- oder Flugreichweite aufzuspüren, zu hacken und drahtlos die…
 olav-st/cve-2017-1000250-poc
Proof-of-Concept-Exploit-Skript für CVE-2017-1000250. Geschrieben während der Recherche für den Aufsatz im Kurs TTM4137 Wireless Security.
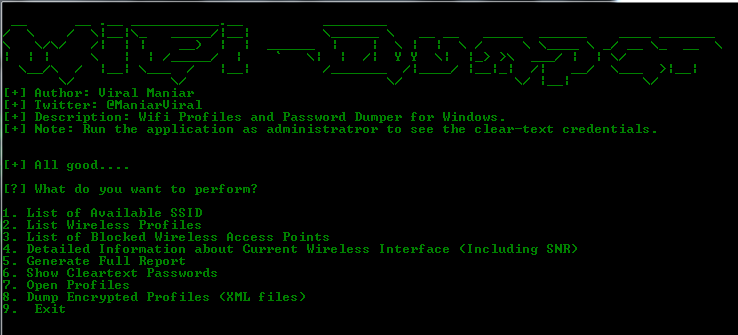 viralmaniar/wifi-dumper
Dies ist ein Open-Source-Tool zum Auslesen der WLAN-Profile und Klartext-Passwörter der verbundenen Zugangspunkte auf Windows-Rechnern. Dieses Tool…
 xswxm/nrf24-injection
Ein Werkzeugsatz zum Sniffen von Geräten und Durchführen von Angriffen mit Crazyradio
 wiire-a/cve-2017-9476
Versteckter AP mit deterministischen Zugangsdaten








