 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen
 hexway/r00kie-kr00kie
PoC-Exploit für die CVE-2019-15126 kr00k Sicherheitslücke
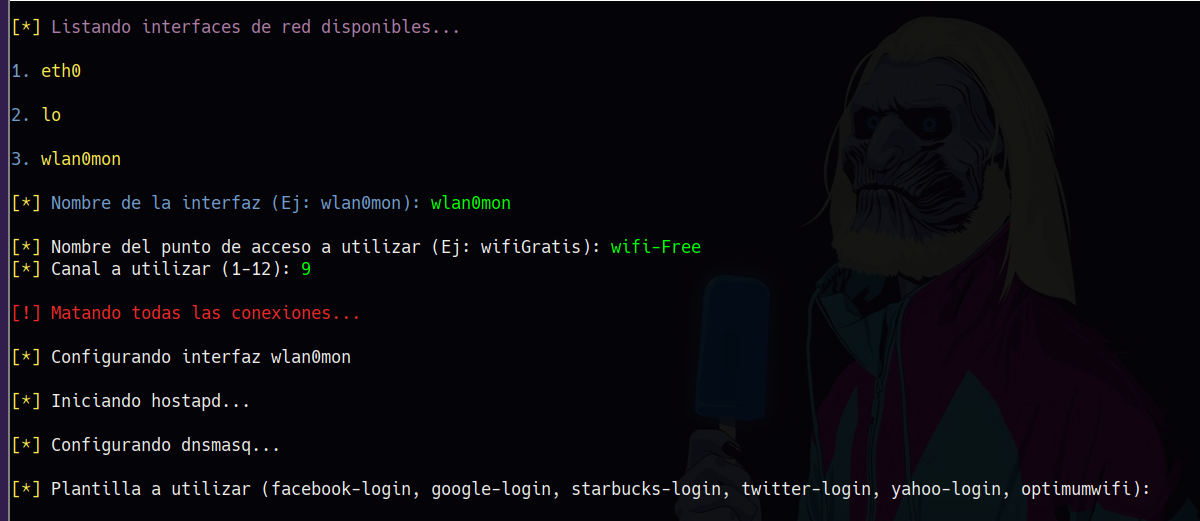 s4vitar/eviltrust
Ideales Werkzeug für die automatisierte Bereitstellung eines Rogue AP mit Vorlagenauswahlfähigkeit + 2FA. Es ist keine kabelgebundene Verbindung…
 jmalinen/hostap
Klon von w1.fi hostap.git - HINWEIS: Dies ist nicht der Hauptentwicklungsort, und Pull-Requests für dieses Repository werden ignoriert. Weitere…
 idkwim/cve-2020-0022
Forschungs-Repository, das BlueFrag (CVE-2020-0022) Android-Bluetooth-Heap-Overflow-Experimente dokumentiert, einschließlich GDB-Crash-Analyse und…
 aryanrtm/kawaiideauther
Jamme alle WLAN-Clients/Router.
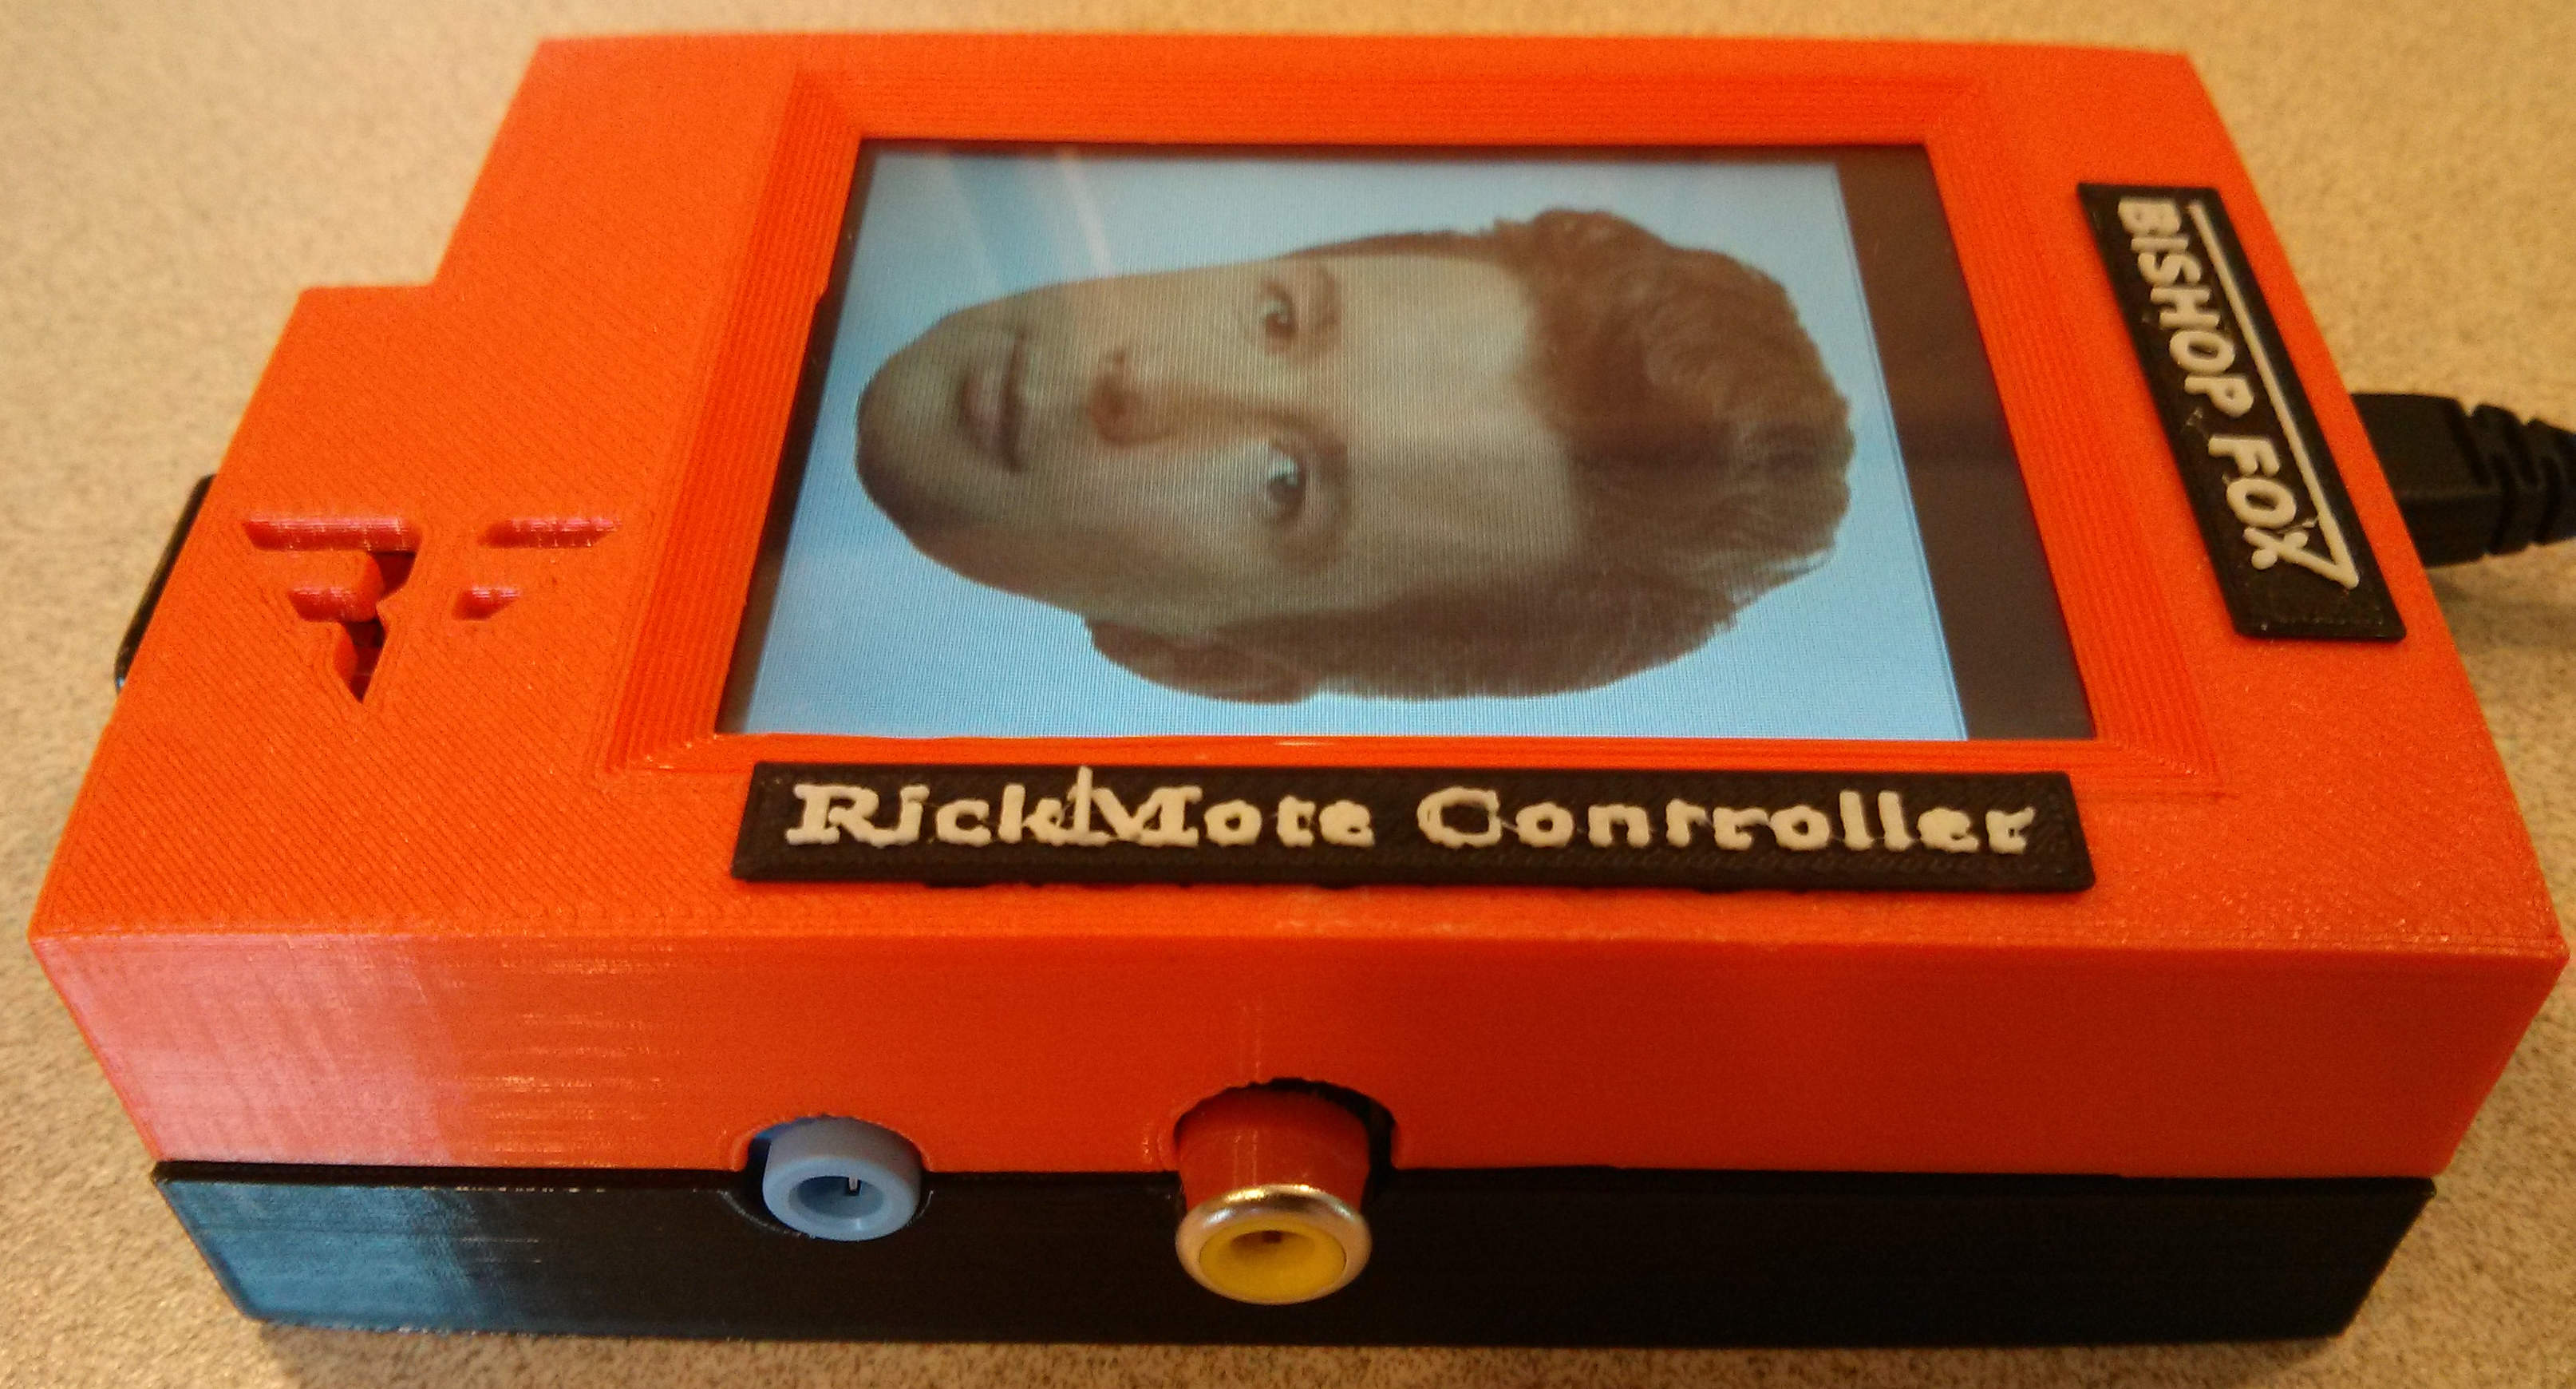 bishopfox/rickmote
# Der Rickmote Controller: Übernehmen Sie Fernseher mit Google Chromecast
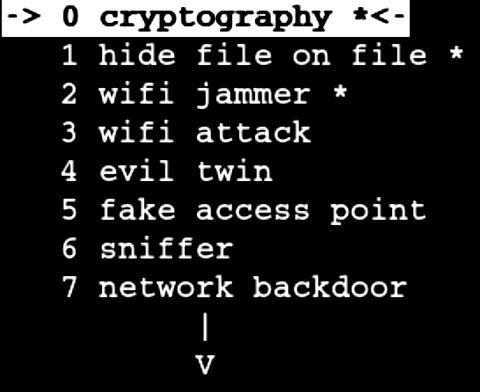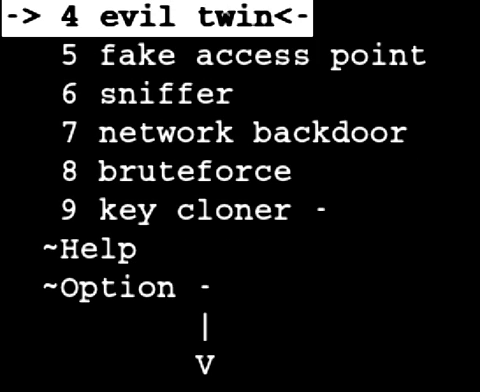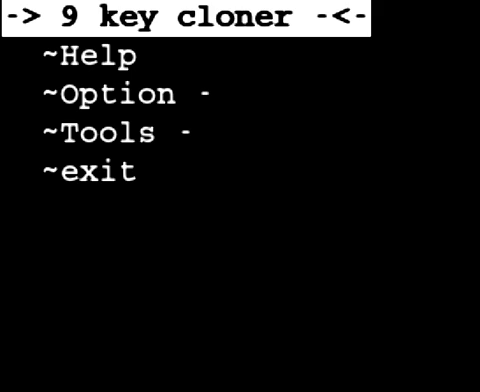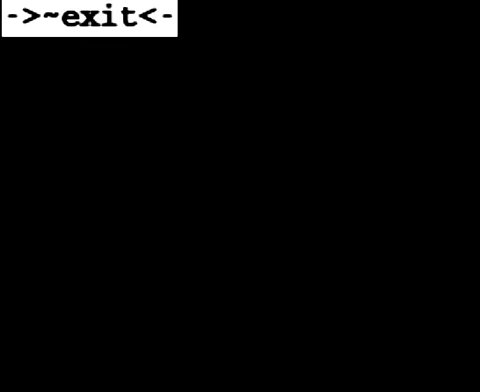 marcrowproject/bramble
Bramble ist eine Open-Source-Hacking-Suite.
 marcnewlin/presentation-clickers
Sicherheitslücken bei der Tastatureingabe-Injektion in drahtlosen Präsentations-Klickern
 xdavidhu/mitmap
📡 Ein Python-Programm zum Erstellen eines gefälschten AP und zum Abfangen von Daten.
 xdavidhu/probesniffer
🔍 Ein Tool zum Sniffen unverschlüsselter drahtloser Probe-Requests von Geräten.
 pentesteracademy/patoolkit
PA Toolkit ist eine Sammlung von Traffic-Analyse-Plugins mit Fokus auf Sicherheit.
 nccgroup/bleboy
BLEBoy ist ein Schulungstool, das Benutzern BLE-Sicherheit vermittelt, indem es ein einzelnes BLE-Peripheriegerät bereitstellt, mit dem jede…
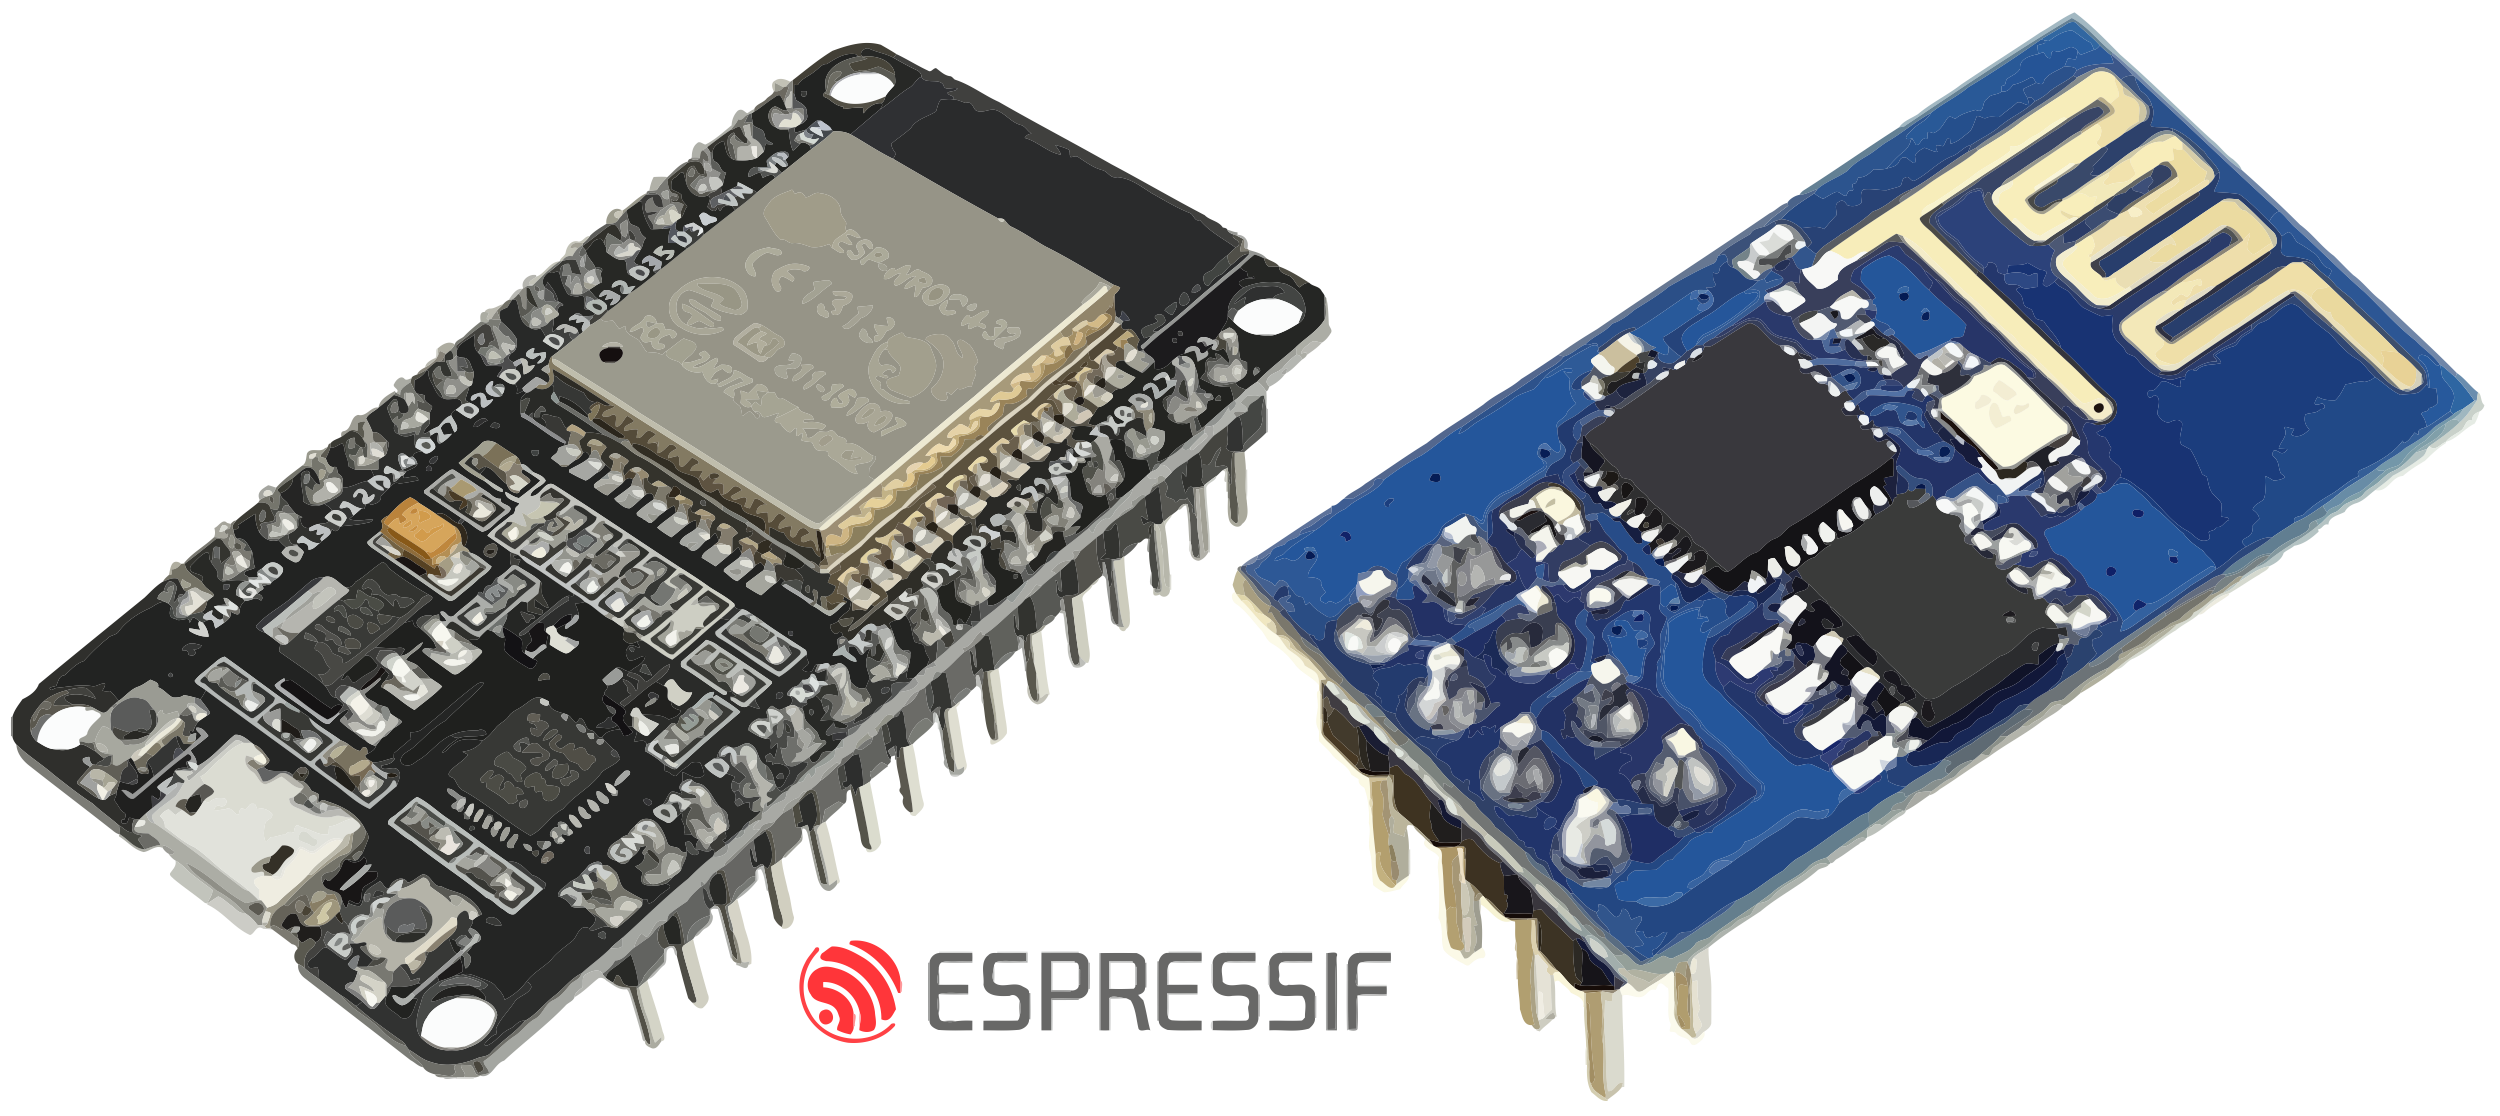 matheus-garbelini/esp32_esp8266_attacks
Proof of Concept der Wi-Fi-Schwachstellen von ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 phoscoder/uncle-spufus
Ein Tool, das das Spoofing von MAC-Adressen und Hostnamen automatisiert.
 josue87/airopy
Clients und Access Points abrufen.
 lodi-g/cve-2019-13361
Smanos W100 1.0.0 Geräte haben Insecure Permissions, ausnutzbar durch einen Angreifer im selben Wi-Fi-Netzwerk.
 securelayer7/pwnfb50
🔓 Übertragen Sie das Eigentum an einem beliebigen FB50 Smart Lock auf sich selbst (CVE-2019-13143)
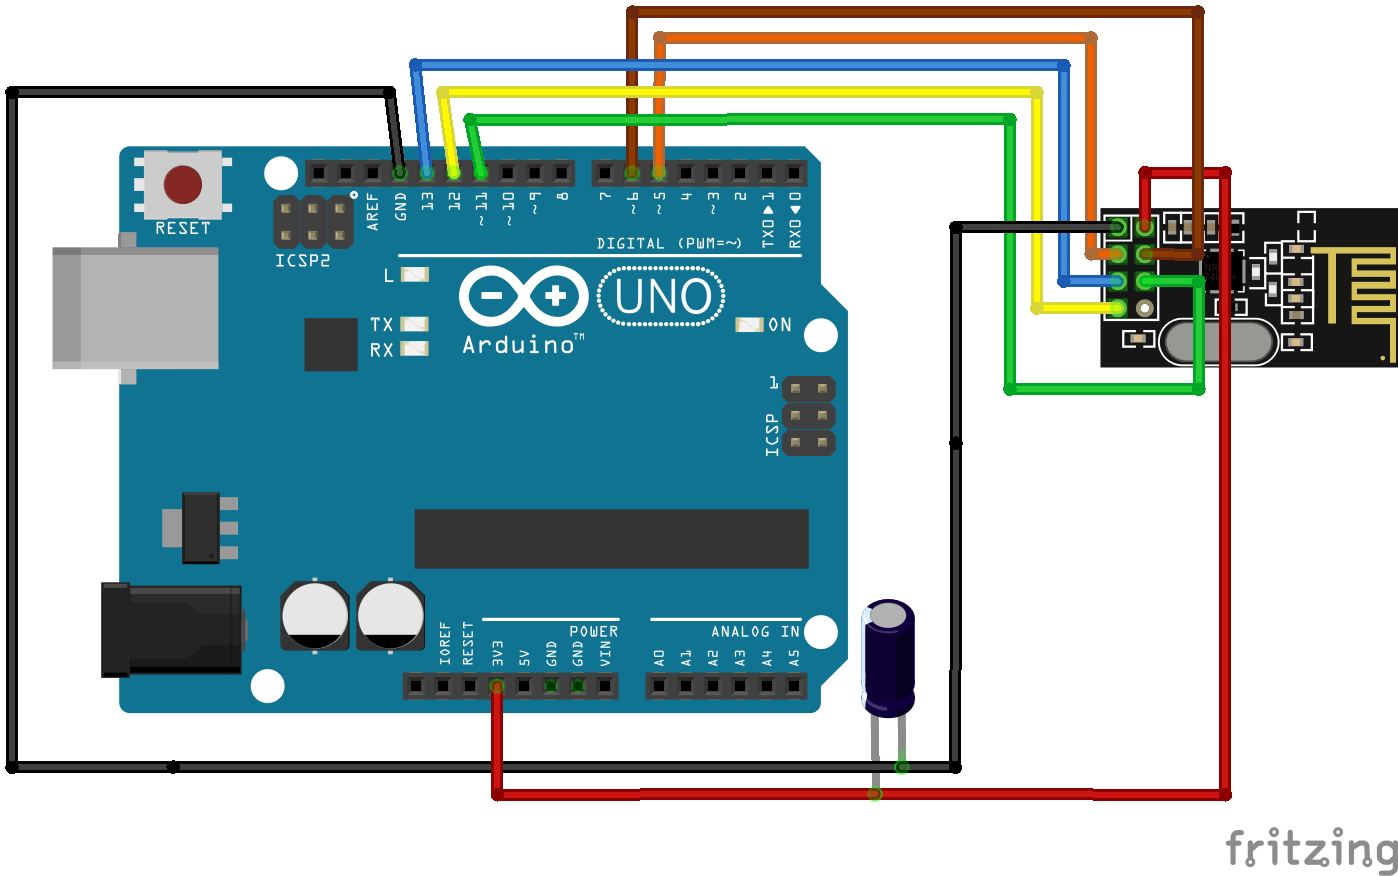 dnatividade/arduino_mousejack
Mousejack für Arduino UNO