
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen
 tw-d/wifi-pineapple-mk7_rest-client
WiFi-Hacking-Workflow mit der WiFi Pineapple Mark VII API
 francozappa/bluffs
Toolkit zum Testen des Bluetooth-Sitzungsaufbaus gegen Angriffe auf Forward- und Future-Secrecy mittels Firmware-Patching, PCAP-Analyse und…
 jjjjjjjj987/cve-2023-45866-py
Python-basierter Proof-of-Concept für CVE-2023-45866, eine Bluetooth-Schwachstelle, der Exploitation-Techniken für Sicherheitsforschung und -tests…
 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
Diese Firmware ist eine Alternative zur Standard-Firmware von EvilCrowRF. Modul: CC1101 - Kompatible Flipper-Zero-Datei.
 eason-zz/bluetoothducky
# Exploit-Implementierung für CVE-2023-45866, die eine nicht authentifizierte Bluetooth-Tastatur-Injektion mithilfe von DuckyScript-Payloads auf dem…
 marcnewlin/hi_my_name_is_keyboard
Exploit-PoCs zur Bluetooth-Keystroke-Injection für CVE-2023-45866, CVE-2024-21306 und CVE-2024-0230, die über emulierte HID-Tastaturen auf Android,…
 uthrasri/cve-2023-28588_system_bt
# system_bt_CVE-2023-28588
 p0cl4bs/wifipumpkin3
Leistungsstarkes Framework für Rogue-Access-Point-Angriffe.
 halildeniz/macmaster
Erweitertes Netzwerkschnittstellen-Management und -Monitoring
 pybluez/pybluez
Python-Erweiterungsmodul für den Bluetooth-Zugriff: Geräteabfrage, SDP-Dienstbrowsing, RFCOMM/L2CAP-Sockets sowie experimentelles BLE-Scanning und…
 ets-polito/esp32-sniffer
ESP32-Firmware, die PROBE REQUEST-Pakete von Smartphones abfängt, die nach einer Wi-Fi-Verbindung suchen, um verschiedene Arten von Informationen zu…
 ricardojoserf/wifi-pentesting-guide
Leitfaden für WLAN-Penetrationstests
 oblique/create_ap
[NICHT MEHR GEPFLEGT] Dieses Skript erstellt einen NATed- oder Bridged-WLAN-Access-Point.
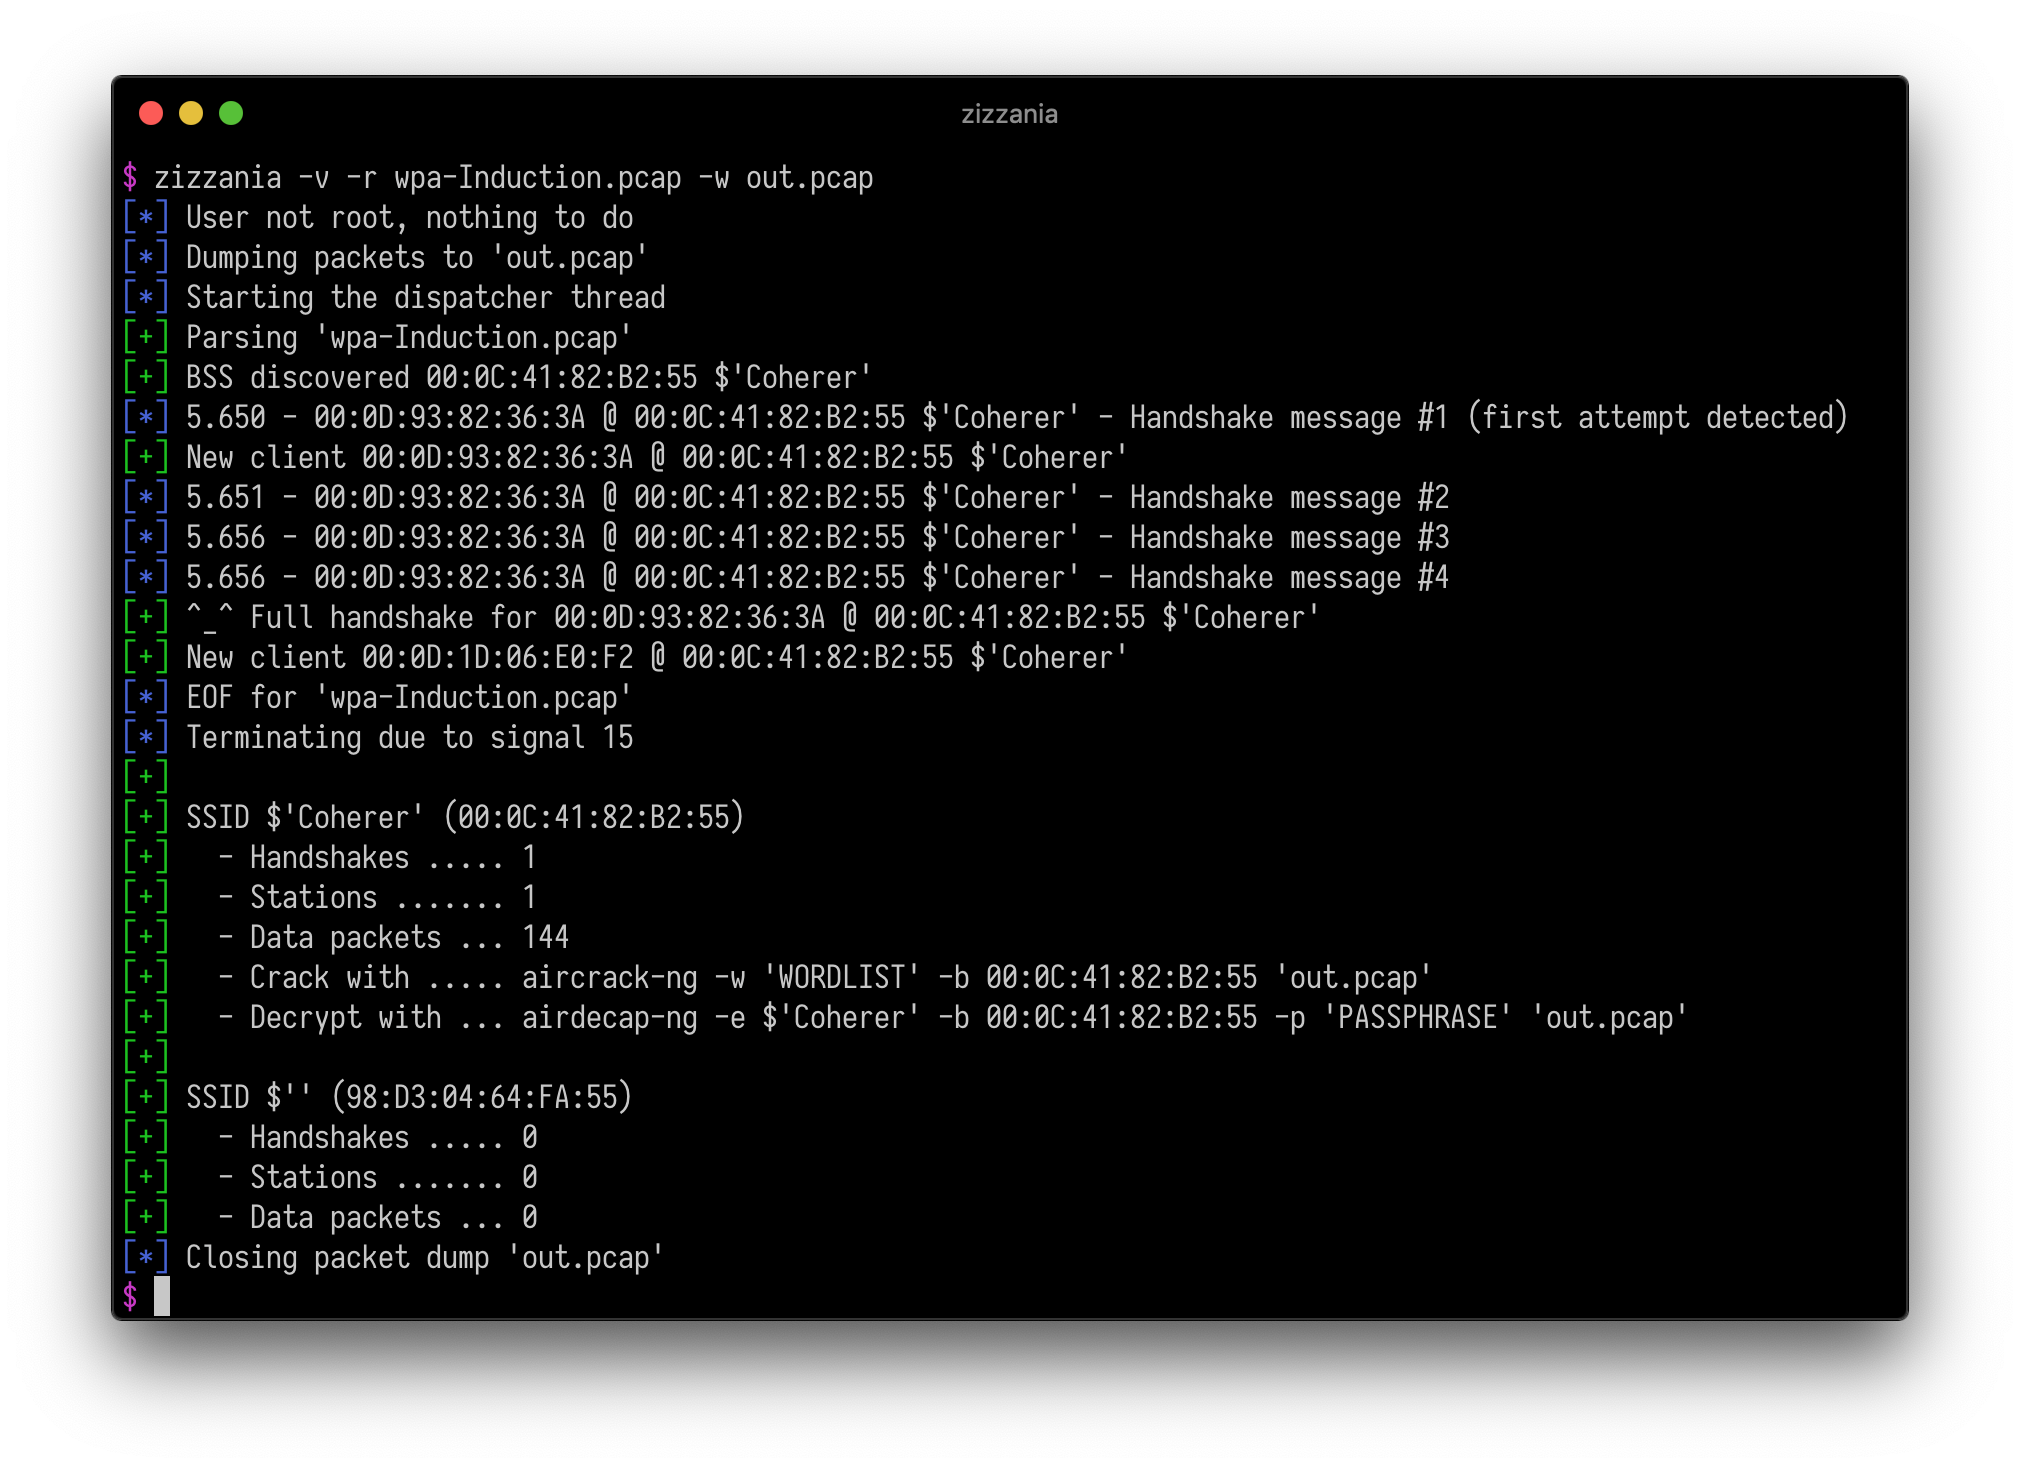 cyrus-and/zizzania
Automatisierter DeAuth-Angriff
 themmokhtar/cve-2020-0022
Ein vollständig öffentlicher Exploit der CVE-2020-0022 BlueFrag Android-RCE-Sicherheitslücke (getestet auf Pixel 3 XL)
 aprkr/cve-2023-48034
Schwache Verschlüsselung in der Acer Wireless Keyboard SK-9662 erlaubt es einem Angreifer in physischer Nähe, sowohl drahtlose Tastatureingaben zu…
 xchwarze/ar150-wifipineapple
Konvertieren Sie Ihre AR150 in eine Wifi Pineapple NANO
 xchwarze/wifi-pineapple-cloner-builds
Build-Repository vom Universal Wifi Pineapple Hardware Cloner








