
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 goldenticketlabs/cve-2025-52413
Repo für CVE-2025-52413
 logesh-git001/cve-2025-48593
"Ein einzelnes bösartiges Paket kann Ihr Gerät übernehmen." — Android Security Team, Nov 2025
 niranjangaire1995/cve-2025-46018-csc-pay-mobile-app-payment-authentication-bypass
"Offenlegung von CVE-2025-46018: Eine Bluetooth-basierte Zahlungs-Bypass-Schwachstelle in der CSC Pay Mobile App v2.19.4""
 penthertz/cve-2025-36911-exploit
Exploit der CVE-2025-36911 Sicherheitslücke in Python zum Testen unserer eigenen Ausrüstung
 moften/cve-2025-24271
Sicherheitslücke in AirPlay legt sensible Informationen auf Apple-Geräten offen.
 0n1con3/fluxer
FluxER – Das Bash-Skript, das das Fluxion-Tool in Termux installiert und ausführt. Das WLAN-Sicherheits-Audit-Tool, das für WPA/WPA2-Audits und…

 redr0nin/cve-2024-38143
Windows WLAN-AutoConfig-Dienst – Sicherheitsanfälligkeit bezüglich der Erhöhung von Berechtigungen
 badrrx/wifi-spiderweb
Ein aktives Cyber-Abwehr- & Honeypot-System für OpenWrt-Router, das von einem USB-Stick läuft.
 yash-chandna/cve-2024-34463
Proof-of-Concept-Exploit für CVE-2024-34463, der auf unzureichende Bluetooth-Sicherheit in der BPL Smart Weighing Scale PWS-01-BT abzielt. Enthält…
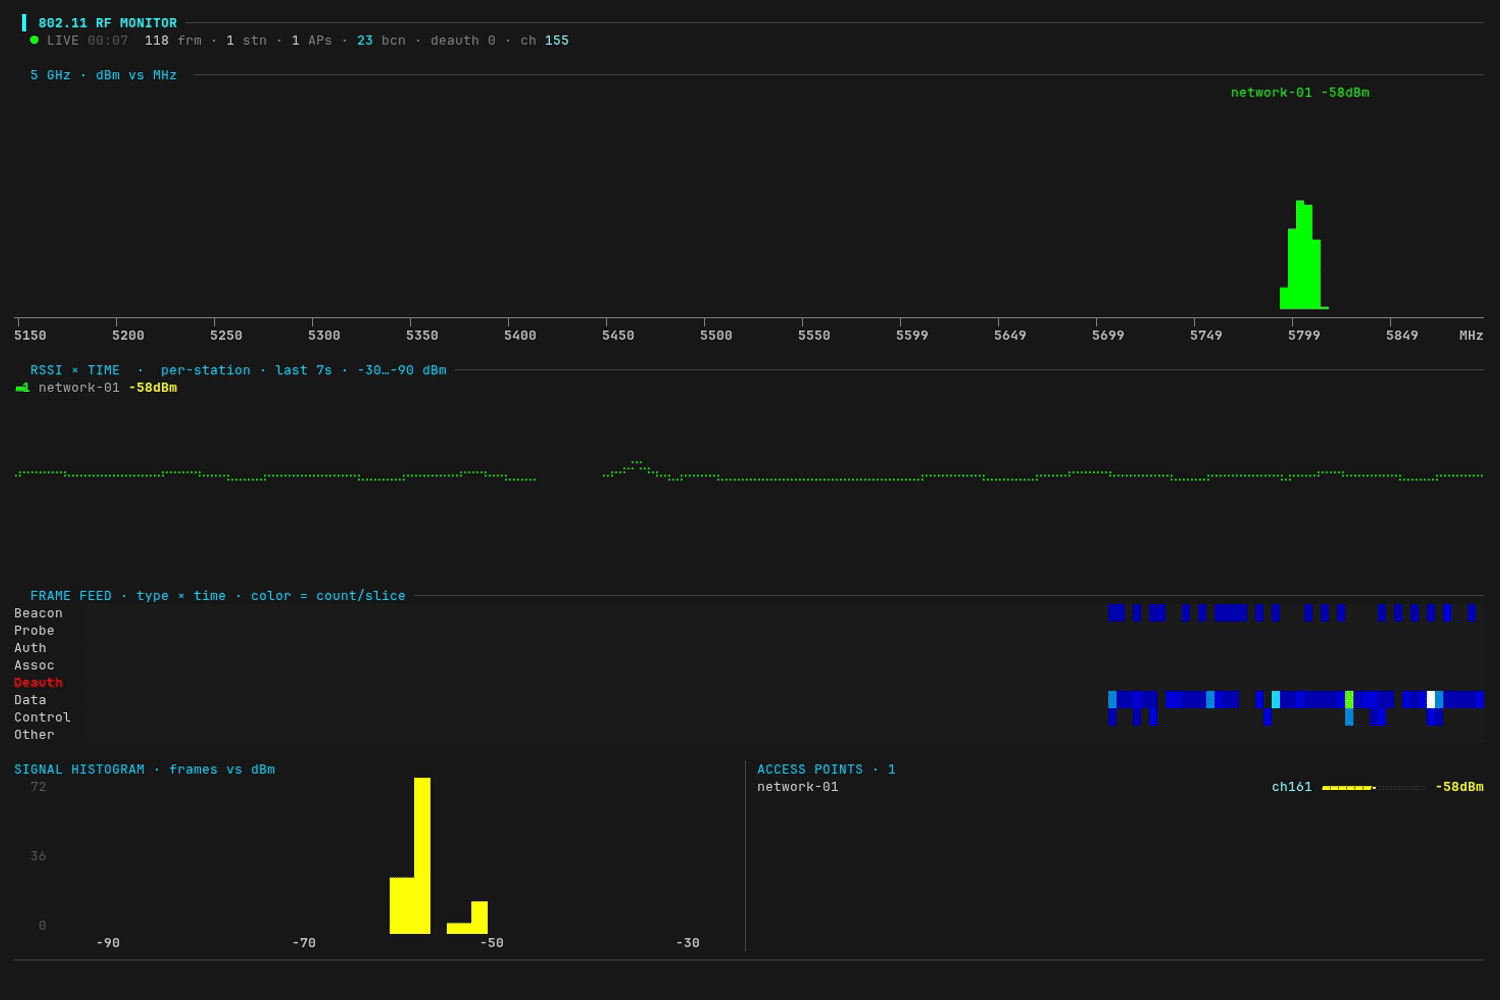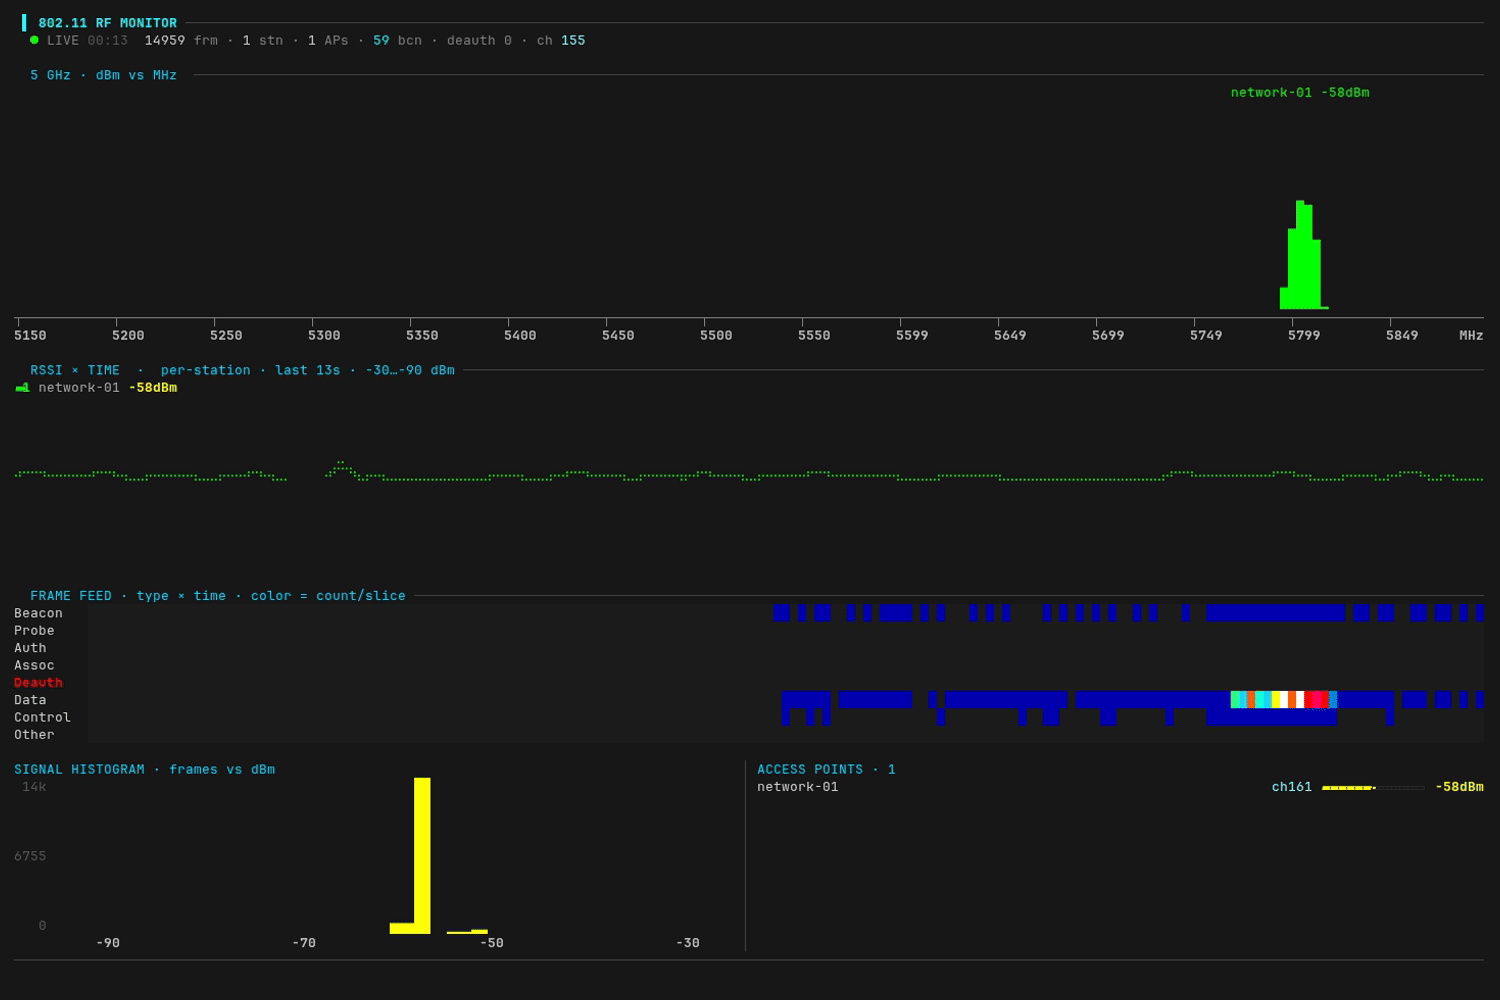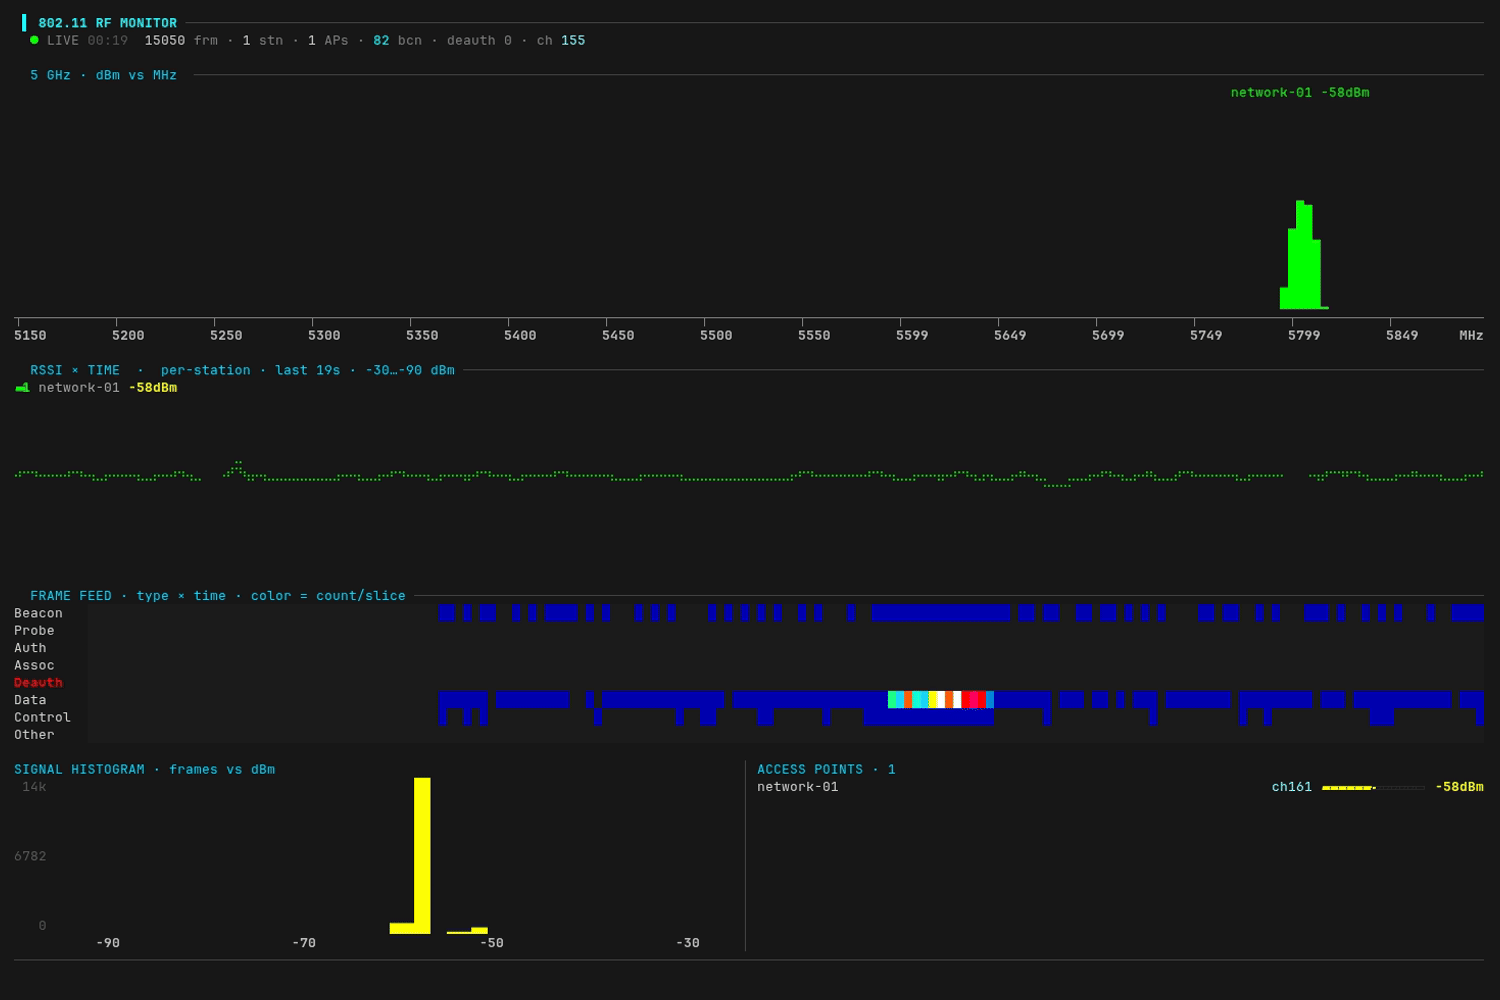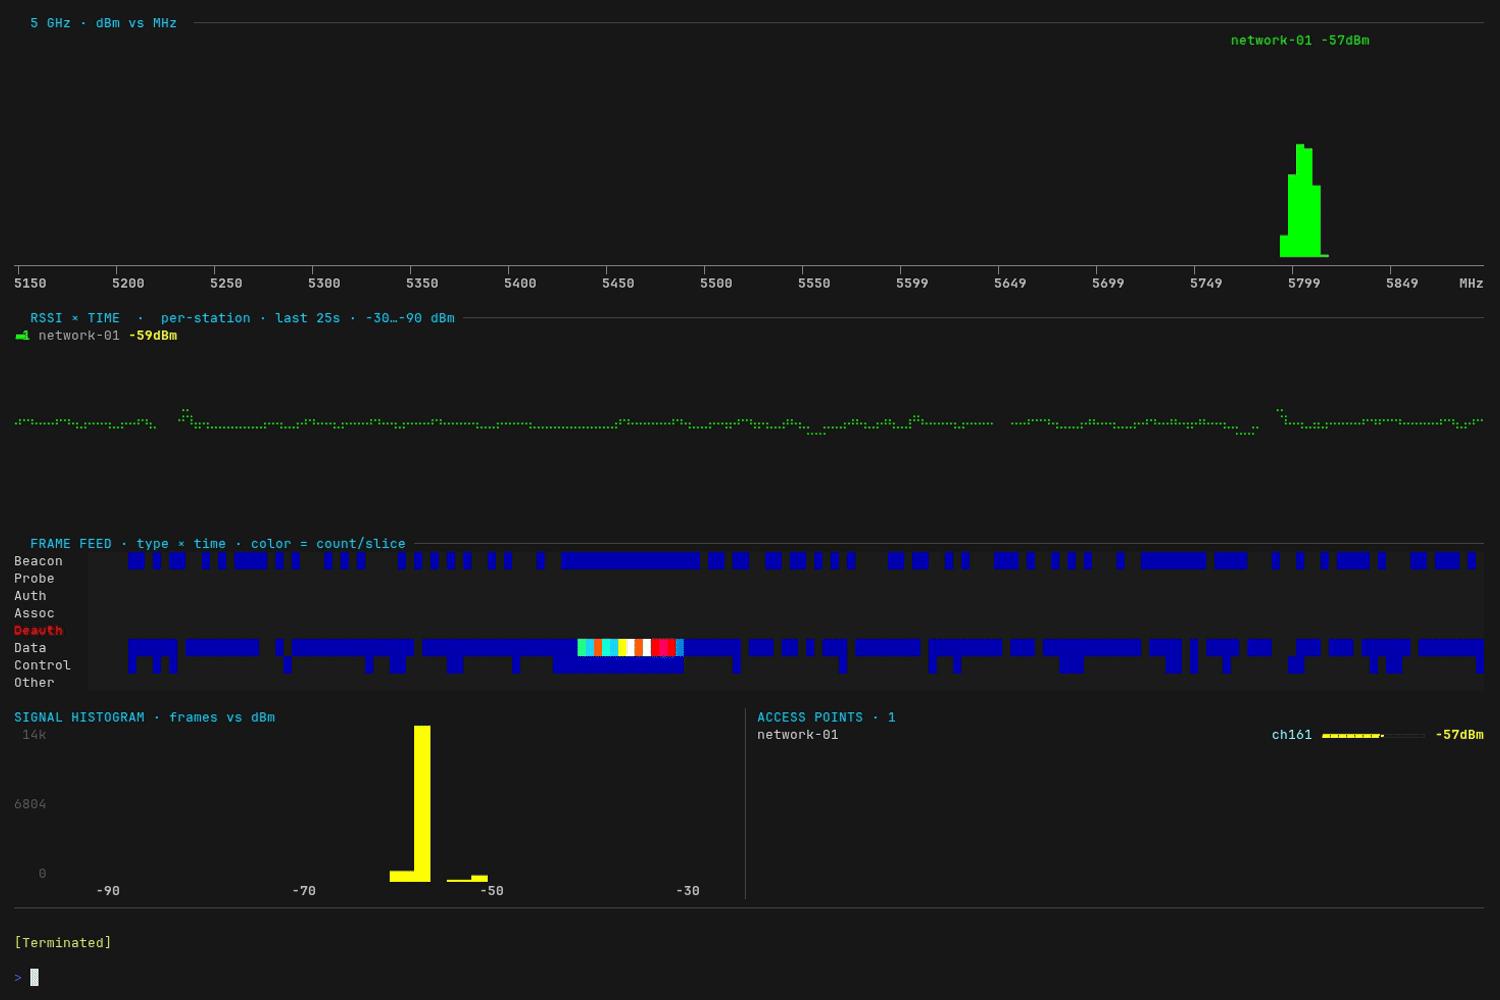 yeet-src/airtop
htop für die Funkwellen – ein Live-802.11-(Wi-Fi)-RF-Dashboard im Terminal
 esperto-input/esperto-wiimote
Fortschrittliche Wiimote-Remapping-Software
 mahmoud-sadder/airstrike
AirStrike ist ein fortschrittliches Framework für drahtlose Sicherheitsbewertungen, das Wi-Fi-Penetrationstests durch eine integrierte, webbasierte…
 takistmr/cve-2024-20137
Python-Code zur Ausnutzung einer Schwachstelle im WLAN-Treiber von MediaTek-SoCs MT6890, MT7622, MT7915, MT7916, MT7981, MT7986
 kevinmitchell-oswp-cissp/cve-2023-52709-poc
PoC für 2023-52709 – Der TI-Bluetooth-Stack kann die Generierung einer auflösbaren zufälligen privaten Adresse (RPA) verfehlen, was zu einem DoS für…
 xchwarze/frieren
Frieren ist ein Mikro-Framework, das für den Einsatz in Routern und Single Board Computern (SBCs) entwickelt wurde. Dieses Framework ist darauf…
 ktauchathuranga/cve-2025-70994
Passiver RF-Signalanalysator für das EV1527-Fixed-Code-Protokoll, der die Replay-Schwachstelle CVE-2025-70994 in den Keyless-Entry-Systemen von Yadea…
 lachlan2k/cve-2023-35803
PoC-Exploit für CVE-2023-35803, ein nicht authentifizierter Pufferüberlauf in Aerohive HiveOS/Extreme Networks IQ Engine, der Remote-Codeausführung…








