
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 themmokhtar/cve-2020-0022
Ein vollständig öffentlicher Exploit der CVE-2020-0022 BlueFrag Android-RCE-Sicherheitslücke (getestet auf Pixel 3 XL)
 moften/cve-2025-24271
Sicherheitslücke in AirPlay legt sensible Informationen auf Apple-Geräten offen.
 keldnorman/cve-2024-0230-blue
Hilfsskript für den POC von CVE-2024-0230 Bluetooth
 itseclab-hsel/cve-2022-24611
Details zum Z-Wave S0-No-More-Angriff
 ravss/bluetooth-crash-cve-2017-0785
Exploit-Skript für CVE-2017-0785, das das Bluetooth-Modul auf Android-4.0+-Geräten zum Absturz bringt, indem es manipulierte SDP-Suchanfragen sendet,…
 alt3kx/cve-2004-2549
Nortel Wireless LAN Access Point 2200 Serie - Denial-of-Service
 butterflyhack/cve-2019-10207
PoC für CVE-2019-10207
 mastercode112/upgraded_bluebourne-cve-2017-0785-
Upgrade von BlueBourne CVE-2017-0785 auf python3
 turretsec/disclosure-thinkware-u3000
Drei nicht authentifizierte Schwachstellen im lokalen WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam: beliebiges Schreiben von Dateien,…
 kh4sh3i/cve-2025-34152
Go-basierter PoC-Exploit für nicht authentifizierte Remote-Code-Ausführung auf Shenzhen Aitemi M300 Wi-Fi-Repeatern. Enthält einen Scanner und…
 bttea/cve-2018-14714-rce-exploit
ASUS-WLAN-Router RCE-Schwachstelle
 amibhai/spoofed
Eine professionelle, vollständig asynchrone Python-Netzwerk-Spoofing-Suite für autorisierte Sicherheitsaudits. Bietet vollständige…
 k0r0pt/project-tauro
Ein Tool zur Wiederherstellung/Knackung von Router-WiFi-Schlüsseln mit einem Twist.
 occasionpuffbird12/airstrike
Prüfe die Wi-Fi-Sicherheit unter Linux mit Monitor-Modus, Handshake-Erfassung und Offline-Test von WPA/WPA2-Passwörtern in einer geführten GUI
 d3adp3nguin/cve-2023-33105-transient-dos-in-wlan-host-and-firmware
Dieses Repository enthält den Exploit-Code für CVE-2023-33105, eine Sicherheitslücke, die in Qualcomm-Geräten identifiziert wurde. Der Exploit nutzt…
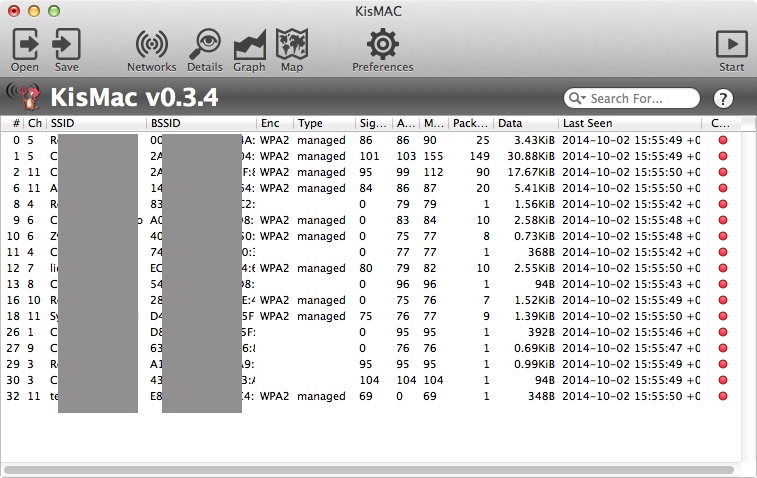 agnidia/kismac2
KisMAC ist ein freies Open-Source-Tool zum Aufspüren von WLANs und zur Sicherheitsanalyse für Mac OS X.
 tmpertor/raven-storm
Python-DDoS- und Stress-Testing-Toolkit mit L3/L4/L7-, ARP-, WiFi- und Bluetooth-Angriffsmodulen sowie einem Servermodus zur Koordinierung verteilter…
 speedyfriend433/cve-2026-84636-poc
Proof of Concept für CVE-2026-84636, Offenlegung von WiFi-SSID-Informationen








