
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen
 dougives/wisp
Skript und Hardware-Kit zum automatischen Deauth von 802.11-Clients en masse. Erfasst Pakete für spätere Boshaftigkeiten.
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Quellcode des Android-Bluetooth-Stacks (Fluoride) für AOSP 10 r33, speziell im Zusammenhang mit der Erforschung und Ausnutzung der…
 yash-chandna/cve-2024-34463
Proof-of-Concept-Exploit für CVE-2024-34463, der auf unzureichende Bluetooth-Sicherheit in der BPL Smart Weighing Scale PWS-01-BT abzielt. Enthält…
 uthrasri/system_connectivity_wificond_cve-2021-0392
Exploit für CVE-2021-0392, der auf den wificond-Systemdienst von Android abzielt, um eine Privilegieneskalation über eine Konnektivitätsschwachstelle…

 nanopathi/system_bt_aosp10_r33_cve-2020-0471
Android-Bluetooth-Stack (Fluoride) mit einem Proof-of-Concept-Exploit für CVE-2020-0471, der Schwachstellenanalyse und Exploitation-Tests auf AOSP 10…
 nanopathi/packages_apps_nfc_cve-2020-0453
Exploit für CVE-2020-0453, der eine Schwachstelle im Android-NFC-Stack angreift und lokale Rechteausweitung über präparierte NFC-Pakete ermöglicht.
 dybrkr/wifi_leak
Proof-of-concept-Exploit für CVE-2018-4084, eine WiFi-Anmeldeinformationsleck-Schwachstelle in macOS High Sierra, die das Abfangen von…
 cisnarfu/bluepop
# Bluetooth Classic HID-Injection-Exploit für CVE-2023-45866 Ermöglicht die nicht authentifizierte Injektion von Tastatureingaben gegen anfällige…
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
Gepatchter Android-Bluetooth-Stack (AOSP10) zur Behebung von CVE-2021-0589, mit Build-Anweisungen für AOSP und Linux.
 chapoly1305/cve-2023-46870
Detaillierte Analyse und Proof-of-Concept für CVE-2023-46870, eine lokale Rechteausweitung in Nordic Semiconductor nRF Sniffer für Bluetooth LE…
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
Gezielte Referenz für CVE-2023-21125, eine Android-BlueDroid-Bluetooth-Schwachstelle, mit Code und Dokumentation, die sich auf die betroffene…
 oblique/create_ap
[NICHT MEHR GEPFLEGT] Dieses Skript erstellt einen NATed- oder Bridged-WLAN-Access-Point.
 zalexdev/wpair-app
WPair ist ein defensives Sicherheitsforschungstool, das die CVE-2025-36911 (z. B. WhisperPair) Schwachstelle im Google Fast Pair Protokoll…
 ojasookert/cve-2017-0785
Blueborne CVE-2017-0785 Android-Sicherheitslücke mit Informationsleck
 nonamecoder/cve-2022-27254
Proof-of-concept, das einen RF-Replay-Angriff auf Hondas schlüsselloses Fernzugangssystem (CVE-2022-27254) unter Verwendung von HackRF One und GNU…
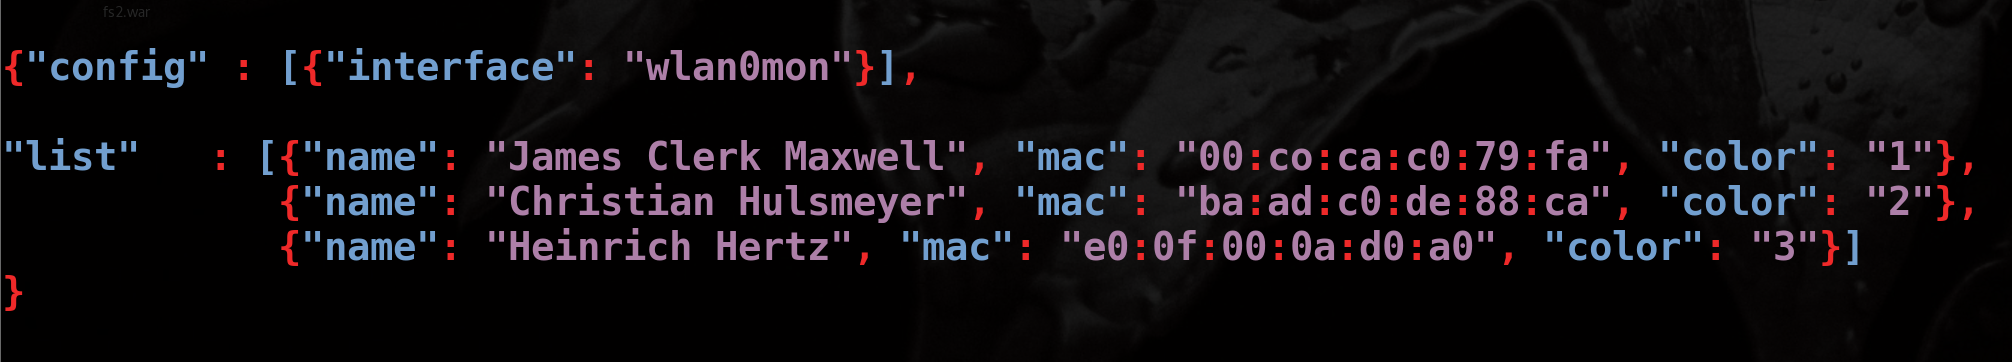 hkm/whoishere.py
WIFI Client Detection - Personen identifizieren, indem einem Gerät, das eine drahtlose Probe-Anfrage durchführt, ein Name zugewiesen wird.
 ymsniper/whisper_bully
Dreistufige Bluetooth-BDADDR-Extraktion, DoS & Hijack auf Fast-Pair-Geräten; ungepatchte Primitive außerhalb des CVE-2025-36911-Bereichs (kein…








