
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 satheesh575555/system_bt_aosp10_r33_cve-2020-0377
Android-Bluetooth-Stack (Fluoride) mit einem Patch für CVE-2020-0377, der eine Bluetooth-Sicherheitslücke in AOSP 10 behebt.
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# Android-Bluetooth-Stack (Fluoride) mit einem spezifischen Patch für CVE-2021-0431, der die Analyse und das Testen von Bluetooth-Schwachstellen in…
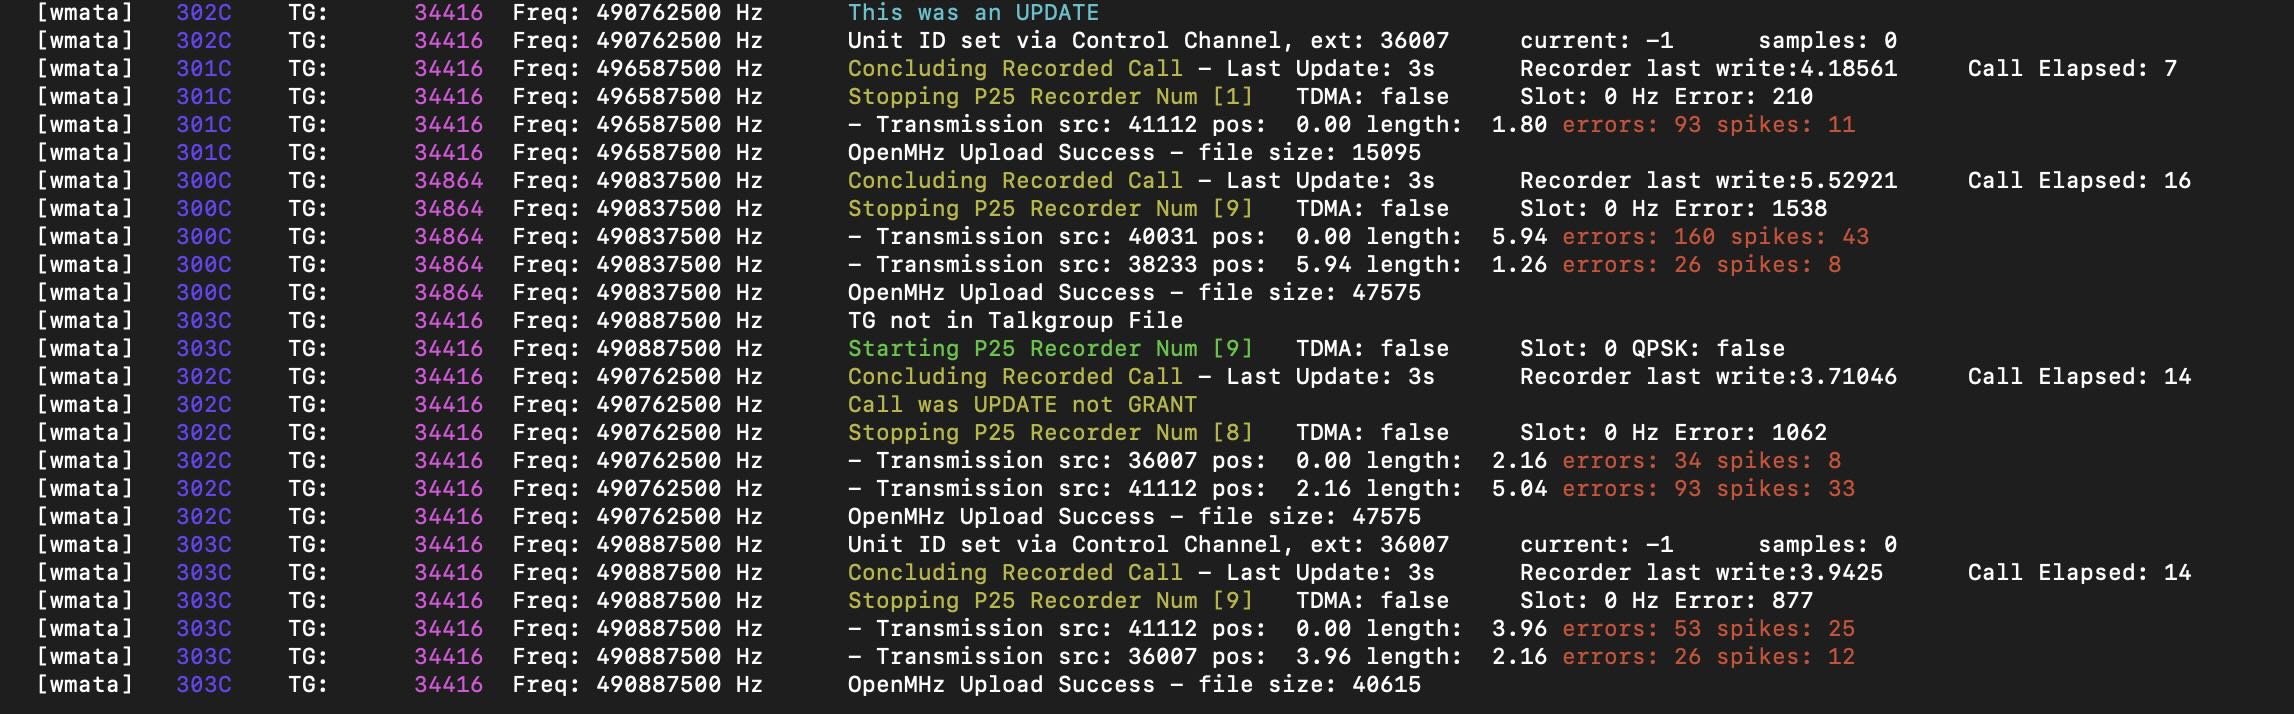 trunkrecorder/trunk-recorder
Zeichnet Anrufe von einem Bündelfunksystem (P25 & SmartNet) auf.
 adi0x90/attifyos
Attify OS - Distro zum Pentesting von IoT-Geräten
 sensepost/snoopy-ng
Snoopy v2.0 - modulares digitales terrestrisches Tracking-Framework
 4shadoww/hakkuframework
Hakku Framework Penetrationstests
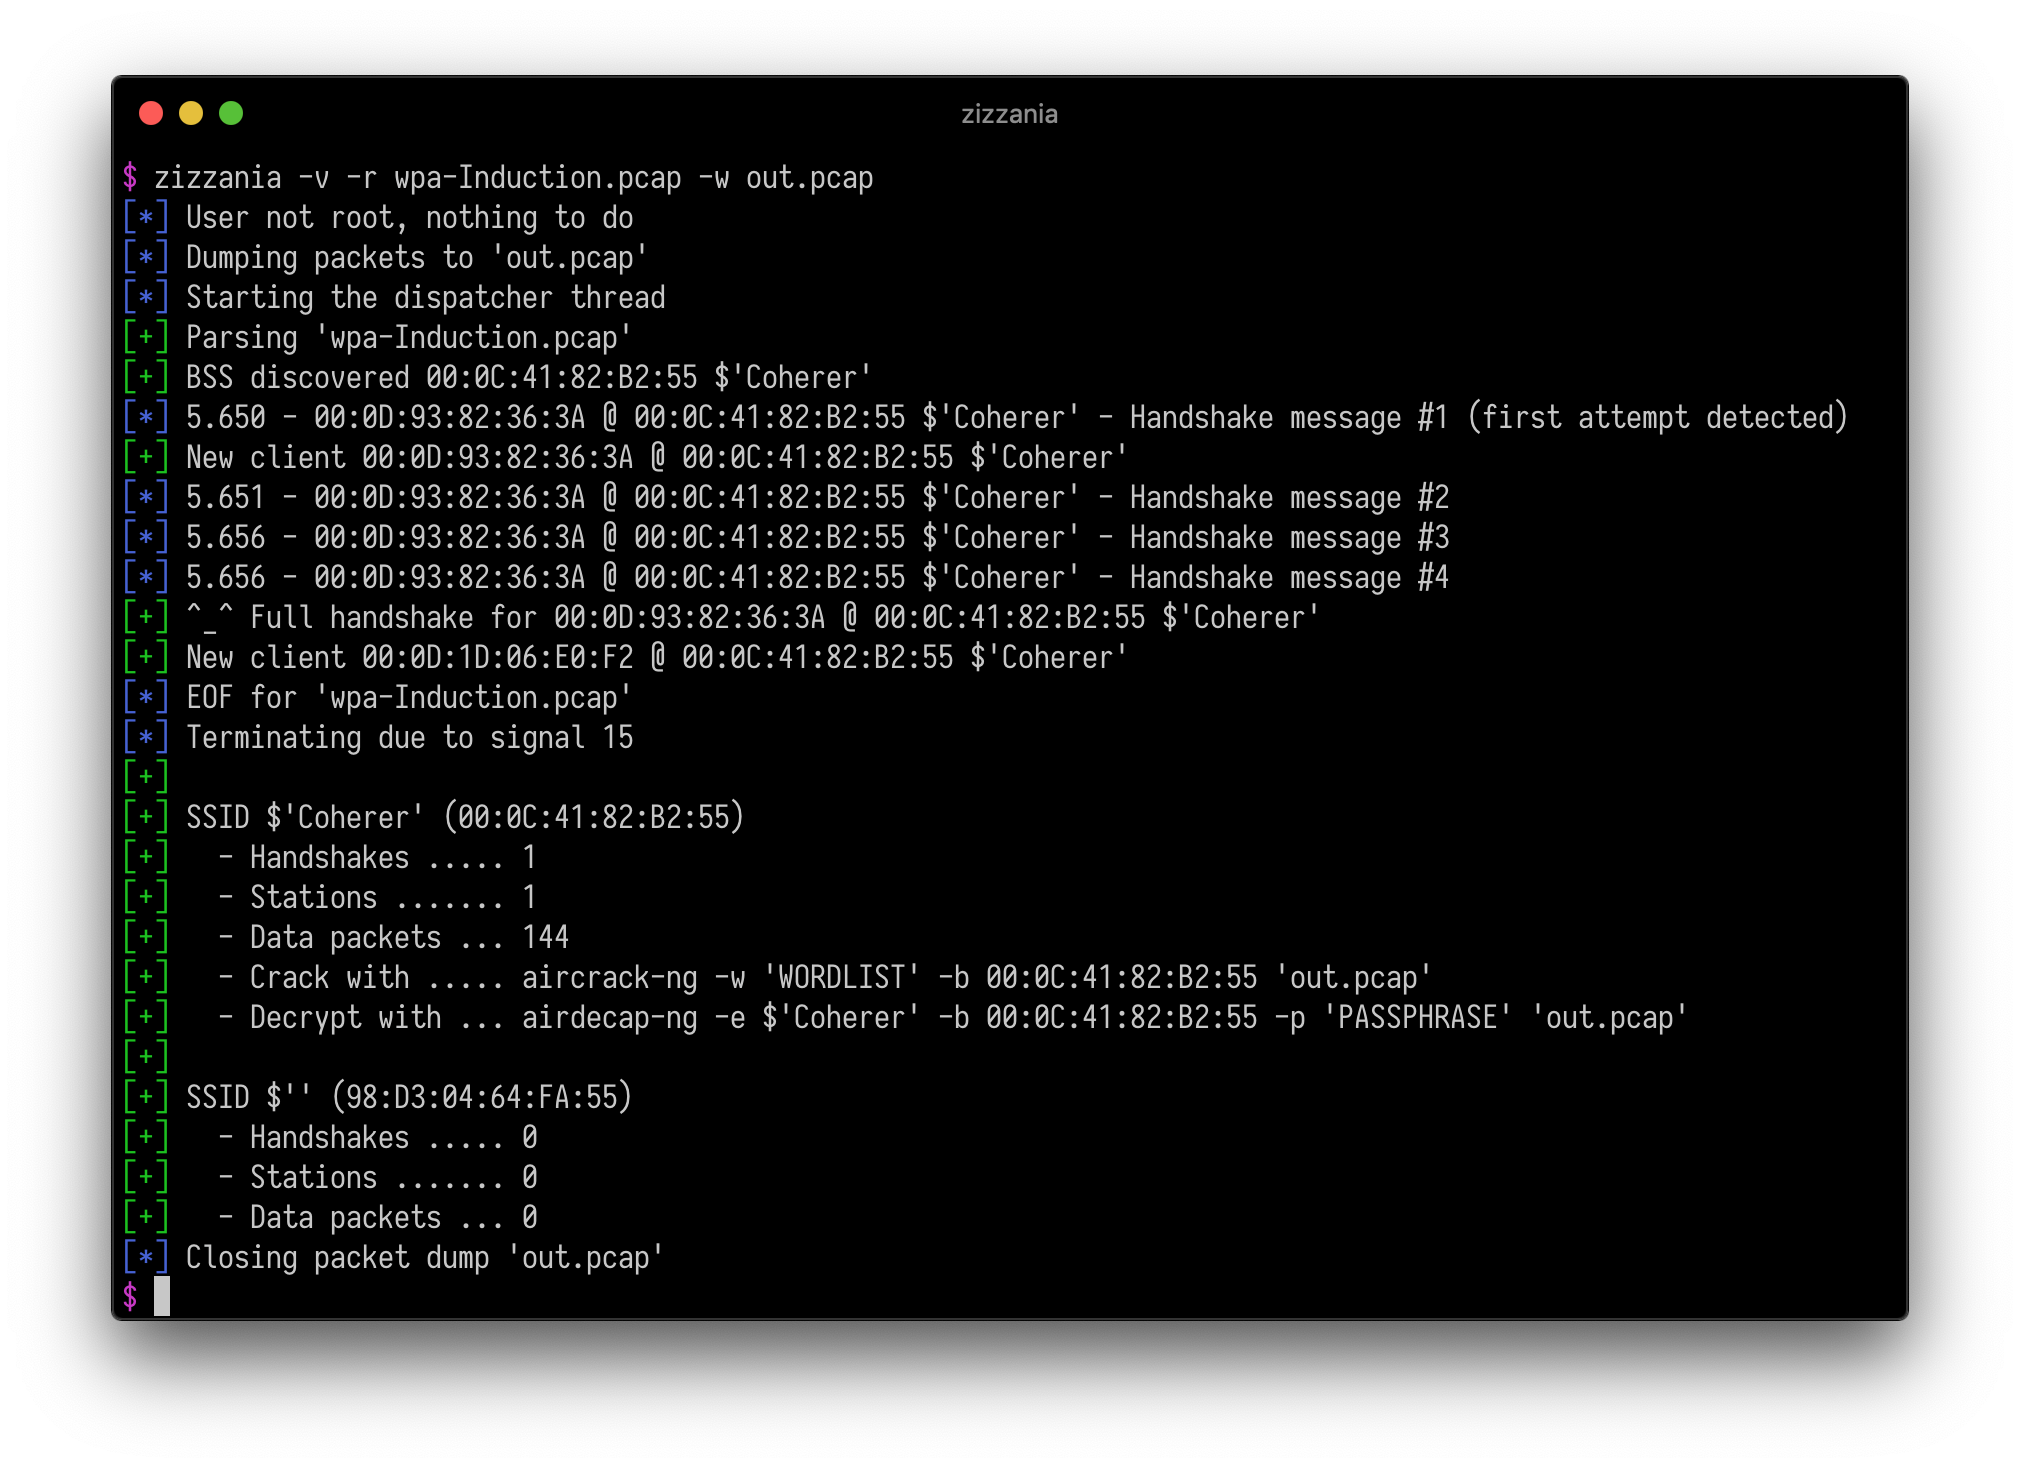 cyrus-and/zizzania
Automatisierter DeAuth-Angriff
 andrewmichaelsmith/bluepot
Java-basierte Bluetooth-Honeypot, der Malware von BlueBugging- und BlueSnarfing-Angriffen erfasst und speichert, mit einer GUI zur Überwachung und…
 wipi-hunter/pisavar
📡 🍍Erkennt Aktivitäten des PineAP-Moduls und startet einen Deauthentifizierungsangriff (für gefälschte Zugangspunkte - WiFi Pineapple Activities…
 rdomanski/exploits_and_advisories
Repository, das öffentliche Exploits, Schwachstellen und Advisories verfolgt, die ich [mit-]entdeckt oder [mit-]verfasst habe.
 xchwarze/wifi-pineapple-cloner-builds
Build-Repository vom Universal Wifi Pineapple Hardware Cloner
 akabe1/kr00ker
Ein experimentelles PoC-Skript für die Kr00k-Schwachstelle (CVE-2019-15126)
 spiralbl0ck/remote-buffer-overflow-over-wifi_stack-in-wpa_supplicant-binary-in-android-11-platform-samsung-a20e
Remote-Pufferüberlauf über wifi_stack im wpa_supplicant-Binary unter Android 11, Plattform: Samsung A20e, Stock-Optionen, funktioniert also sozusagen…
 gryfman/dlpwn
Red Team-Tool zur verdeckten Datei-Exfiltration über Bluetooth-Audioübertragung, das Binärdaten in FLAC-Signale codiert, um EDR-, XDR- und…
 infobyte/wardriving
Wardriving ekoparty
 d4vinci/humax-cli
Ein inoffizieller Humax IR4000HD Terminal-Client mit erweiterten Funktionen.
 salgio/esptouchcatcher
eWeLinkESPT ist ein Tool, das automatisch die WLAN-Netzwerkanmeldedaten decodiert und entschlüsselt, die von der eWeLink-Mobil-App an ein…
 olav-st/cve-2017-1000250-poc
Proof-of-Concept-Exploit-Skript für CVE-2017-1000250. Geschrieben während der Recherche für den Aufsatz im Kurs TTM4137 Wireless Security.








