
 #1
Tools zur Prüfung, zum Testen und zur Sicherung von Wi-Fi-, Bluetooth- und RFID-Systemen.
Kitploit empfohlen

 francozappa/bluffs
Toolkit zum Testen des Bluetooth-Sitzungsaufbaus gegen Angriffe auf Forward- und Future-Secrecy mittels Firmware-Patching, PCAP-Analyse und…
 tylous/sniffair
Ein Framework für drahtloses Pentesting.
 sensepost/snoopy
Snoopy: Ein verteiltes Tracking- und Datenabfang-Framework
 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
Diese Firmware ist eine Alternative zur Standard-Firmware von EvilCrowRF. Modul: CC1101 - Kompatible Flipper-Zero-Datei.
 kamorin/dhcpig
DHCP-Erschöpfungsskript, geschrieben in Python unter Verwendung der Scapy-Netzwerkbibliothek
 greatscottgadgets/greatfet
GreatFET-Firmware und Host-Software
 quarkslab/conf-presentations
Quarkslab-Konferenzvorträge
 bishopfox/zigdiggity
Ein ZigBee-Hacking-Toolkit von Bishop Fox
 syworks/wireless-ids
Fähigkeit, verdächtige Aktivitäten wie (WEP/WPA/WPS)-Angriffe zu erkennen, indem die Funkwellen nach drahtlosen Paketen abgehört werden.
 domienschepers/wifi-framework
Wi-Fi-Framework zum Erstellen von Proof-of-Concepts, automatisierten Experimenten, Testsuiten, Fuzzern und mehr.
 wipi-hunter/pifinger
📡🔍Sucht nach WiFi-Pineapple-Spuren und berechnet den Sicherheits-Score des drahtlosen Netzwerks 🍍
 90n45-d3v/dbmonster
Ein Multitool zum Verfolgen und Orten von Geräten in der Nähe über deren HF-Aktivitäten.
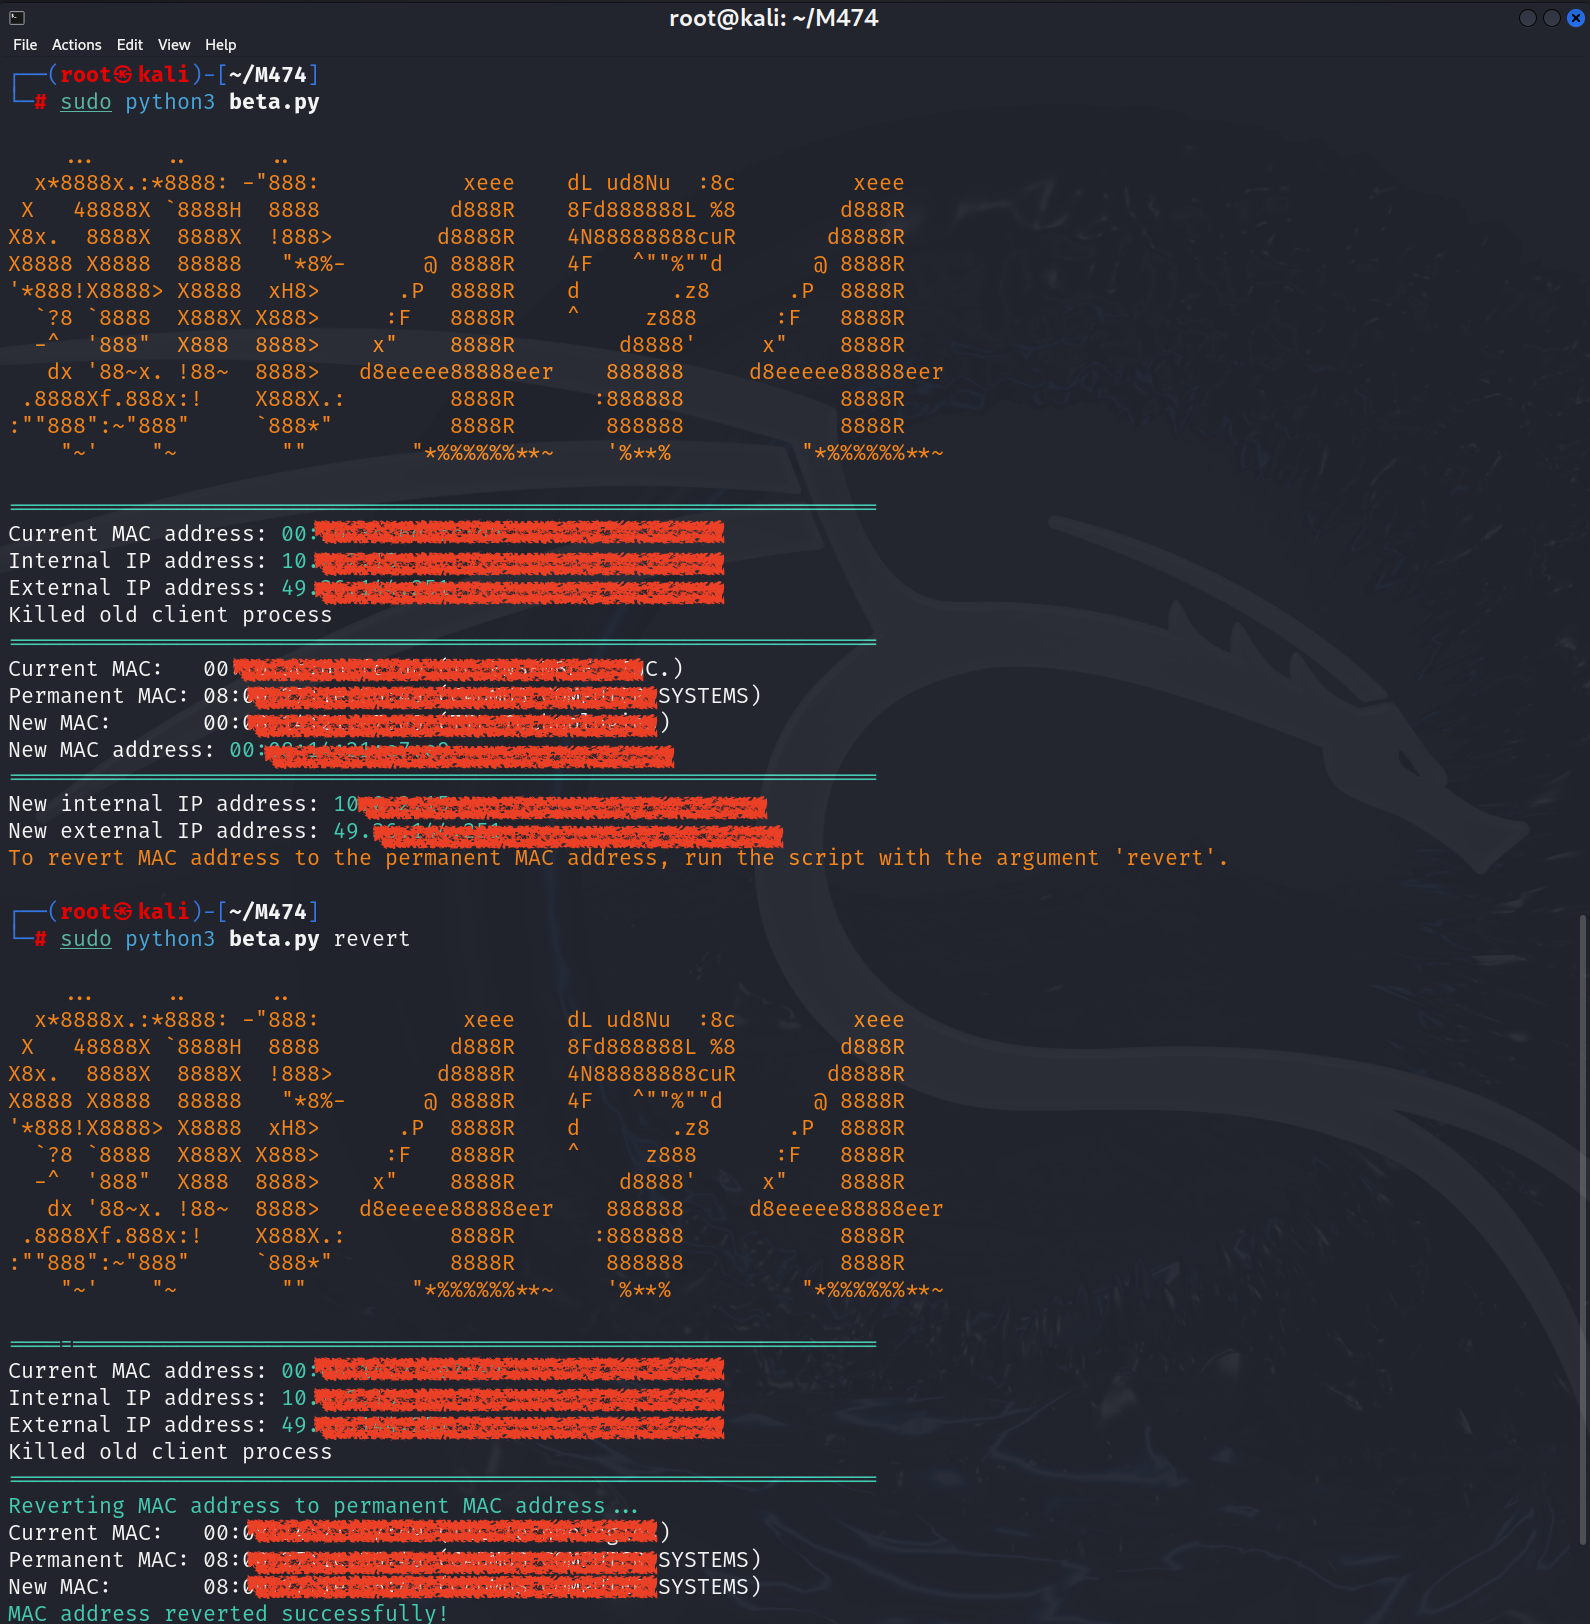 spyboy-productions/m474
Tool für Netzwerk-Datenschutz und -Sicherheit – MAC-Adressen ändern, interne IP-Adressen randomisieren und IP-Adressen erneuern
 ebux/cable-modems
Black-Box-Sicherheitsbewertung von fünf Kabelmodem-/Router-Gateways von Internetdienstanbietern, Analyse von Firmware-Images und Dokumentation von…
 c2a2-at-florida-atlantic-university/gr-physec
GNU-Radio-Modul für Physical-Layer-Sicherheit mittels Deep-Learning-Kanal-Fingerprinting, Feature-Quantisierung und SHA3-512-Schlüsselgenerierung aus…
 cipherx1802/cve-2026-31280-insecure-bluetooth-rfcomm-leading-to-device-crash-in-parani-m10-intercom
Proof-of-Concept, das einen nicht authentifizierten Bluetooth-RFCOMM-Dienst in der Parani-M10-Gegensprechanlage demonstriert, der die Zustellung…
 ruped24/killchain
Eine einheitliche Konsole zur Durchführung der Phasen der „Kill-Chain“ von Angriffen.
 redcode-labs/airstrike
Automatisches Erfassen und Knacken von WPA-2-Handshakes mit verteilter Client-Server-Architektur








