
 #1
Tools zum Testen der Wi-Fi-Netzwerksicherheit, Knacken von Passwörtern und Analysieren von Protokollen.
Kitploit empfohlen

 stiffies/airscout
Ein nettes Tool, das die Netzwerk-Hash-Erfassung automatisiert und eine schöne GUI bietet. Lies README.md für weitere Informationen und verwende dies…
 0xa1m/cve-2025-63353
Dies ist ein Proof-of-Concept für CVE-2025-63353
 amibhai/spoofed
Eine professionelle, vollständig asynchrone Python-Netzwerk-Spoofing-Suite für autorisierte Sicherheitsaudits. Bietet vollständige…

 andrew_vanderbilt/bridgeblock
macOS Menüleisten-App, die drahtlose Brückenangriffe erkennt und verhindert, indem sie das AirPort-Modul automatisch deaktiviert, wenn eine…
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Android Wi-Fi-Framework-Patch für CVE-2021-0390, zur Behebung einer Schwachstelle für Remotecodeausführung im Wi-Fi-Subsystem.
 chertogun/cve-2020-27301-hostapd
Proof-of-Concept-Exploit für CVE-2020-27301 in hostapd, der die Erstellung eines Rogue Access Points ermöglicht, um die Schwachstelle in…
 cipherx1802/cve-2025-69822-atomberg_erica_smatfan_security_assessment
Diese Schwachstelle beeinträchtigt die Verfügbarkeit und den zuverlässigen Betrieb des Atomberg Erica Smart Fan (Firmware-Version 1.0.36). Das…
 yashubitra/evil_twin_attack
Angriff und Verteidigung mit Rogue Access Points unter Kali Linux: Deauth mit aireplay-ng, ein airbase-ng Evil Twin mit Captive Portal sowie…

 cappricio-securities/wifispammer
Ein nodemcu-betriebener WLAN-Spammer
 satheesh575555/external_wpa_supplicant_8_aosp10_r33_cve-2021-0516
Proof-of-Concept-Exploit für CVE-2021-0516 in wpa_supplicant auf AOSP 10, der eine Pufferüberlauf-Schwachstelle in der Wi-Fi-Authentifizierung…
 nanopathi/wpa_supplicant_8_cve-2021-0326.
Implementierung von wpa_supplicant und hostapd mit dokumentierter CVE-2021-0326-Schwachstelle, vorgesehen für Sicherheitsforschung und…
 web-logs2/hostapd_mirror
Spiegel von https://w1.fi/cgit/hostap/ bis 30/01/2023 für CVE-2022-23303/4 - c22
 toffeenutt/cve-2022-47522-poc
Proof-of-Concept-Exploit für CVE-2022-47522, der das Abfangen von Wi-Fi-Frames über einen Deauthentifizierungsangriff und MAC-Adress-Spoofing…
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
 dybrkr/wifi_leak
Proof-of-concept-Exploit für CVE-2018-4084, eine WiFi-Anmeldeinformationsleck-Schwachstelle in macOS High Sierra, die das Abfangen von…
 yashodhanvivek/firebolt-wristphone-vulnerability
Dieses Repository ist für die Firebolt wristphone Schwachstelle mit der CVE-ID CVE-2024-30656, vorgeschlagen von MITRE. Mitre hat die ID noch nicht…
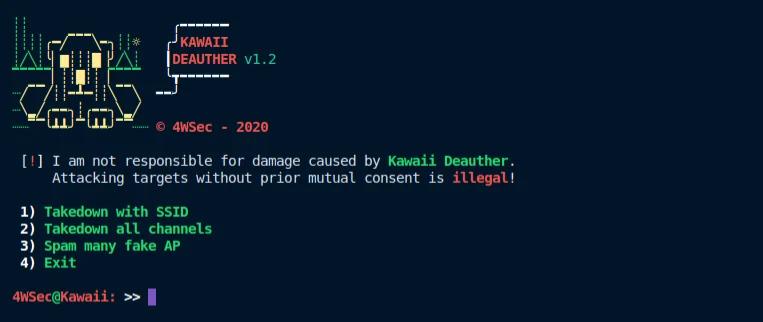 drau6/kawaiideauther
Shell-basiertes WiFi-Pentest-Toolkit, das Clients und Router deauthentifiziert und gefälschte Access Points mit mdk3 und macchanger für…








