
 #1
Tools zum Testen der Wi-Fi-Netzwerksicherheit, Knacken von Passwörtern und Analysieren von Protokollen.
Kitploit empfohlen

 iotsrg/iot-pentest-devices-and-purpose
Kuratierte Anleitung zu Hardware- und Software-Tools für IoT-Penetrationstests im Jahr 2025, die Bluetooth, Zigbee, Z-Wave, WiFi, RFID, Automotive-…
 aleksamcode/wifi-password-stealer
Einfaches Tool zur Tastatureingabe-Injektion für Windows und Linux, das gespeicherte WiFi-Daten (SSID und Passwort) exfiltriert.
 vanhoefm/fragattacks
Automatisierter Schwachstellen-Tester für WLAN-Clients und Zugangspunkte, der FragAttacks-Fragmentierungs-/Aggregationsfehler durch Frame-Injektion,…
 domienschepers/wifi-framework
Wi-Fi-Framework zum Erstellen von Proof-of-Concepts, automatisierten Experimenten, Testsuiten, Fuzzern und mehr.
 toffeenutt/cve-2022-47522-poc
Proof-of-Concept-Exploit für CVE-2022-47522, der das Abfangen von Wi-Fi-Frames über einen Deauthentifizierungsangriff und MAC-Adress-Spoofing…
 adrmxr/kithack
Hacking-Tools-Paket & Backdoor-Generator.

 yashubitra/evil_twin_attack
Angriff und Verteidigung mit Rogue Access Points unter Kali Linux: Deauth mit aireplay-ng, ein airbase-ng Evil Twin mit Captive Portal sowie…
 brannondorsey/wifi-cracking
Knacken Sie WPA/WPA2-WLAN-Router mit Airodump-ng und Aircrack-ng/Hashcat
 vanhoefm/krackattacks-scripts
Skripte zur Überprüfung von WPA2-Clients und APs auf Schwachstellen der KRACK-Schlüsselreinstallation mithilfe von modifiziertem hostapd und…
 cappricio-securities/wifispammer
Ein nodemcu-betriebener WLAN-Spammer
 djsime1/awesome-flipperzero
🐬 Eine Sammlung großartiger Ressourcen für das Flipper Zero Gerät.
 geniuszly/genwififaker
ist ein Tool zum Erstellen gefälschter WiFi-Zugangspunkte
 s0lst1c3/eaphammer
Gezielte Evil-Twin-Angriffe auf WPA2-Enterprise-Netzwerke. Indirekte drahtlose Pivot-Angriffe mittels feindlicher Portalangriffe.
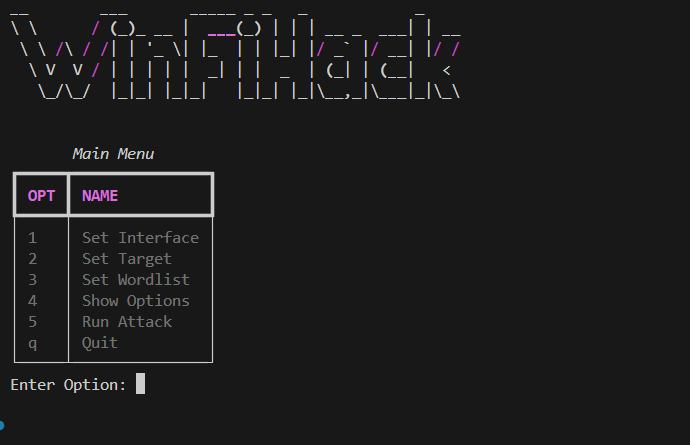 morpheuslord/winfihack
Ein windows Wifi Brute forcing Dienstprogramm, das eine extrem alte Methode ist, aber dennoch ohne externe Abhängigkeiten funktioniert.
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Android Wi-Fi-Framework-Patch für CVE-2021-0390, zur Behebung einer Schwachstelle für Remotecodeausführung im Wi-Fi-Subsystem.
 adamhrv/skylift
Wi-Fi-Geolokalisierungs-Spoofing mit ESP8266 / ESP32
 yashodhanvivek/firebolt-wristphone-vulnerability
Dieses Repository ist für die Firebolt wristphone Schwachstelle mit der CVE-ID CVE-2024-30656, vorgeschlagen von MITRE. Mitre hat die ID noch nicht…







