
 #1
Tools zum Testen der Wi-Fi-Netzwerksicherheit, Knacken von Passwörtern und Analysieren von Protokollen.
Kitploit empfohlen

 0xa1m/cve-2025-63353
Dies ist ein Proof-of-Concept für CVE-2025-63353
 mellen9999/cmdchamp
bash CLI-Trainer — 30 Level von ls bis zur Privilege Escalation
 momenbasel/autowifi
Framework für drahtlose Penetrationstests. Automatisiert WPA/WPA2/WEP/WPS-Angriffe – von der Aufklärung bis zur Ausführung mit einem Befehl.…
 0x13enny/kr00k
PoC der CVE-2019-15126 kr00k Schwachstelle
 cipherx1802/cve-2025-69822-atomberg_erica_smatfan_security_assessment
Diese Schwachstelle beeinträchtigt die Verfügbarkeit und den zuverlässigen Betrieb des Atomberg Erica Smart Fan (Firmware-Version 1.0.36). Das…
 antisurveillanceagency/shadownet
ShadowNet ist ein anonymes Routing-Protokoll, das alle Verbindungen (systemweit) zwingt, über Tor zu laufen, während es Mixnet-ähnliche…
 brucedevices/firmware
Räuberische ESP32-Firmware
 aircrack-ng/mdk4
IEEE 802.11 Wi-Fi-Testwerkzeug zur Ausnutzung von Protokollschwächen, einschließlich Beacon-Flooding, Deauthentifizierung, Paket-Fuzzing und…
 derv82/wifite2
Überarbeitung des beliebten WLAN-Auditors, "wifite"
 risinek/esp32-wifi-penetration-tool
Erkundung der Möglichkeiten der ESP32-Plattform zum Angriff auf nahegelegene Wi-Fi-Netzwerke.

 shur1k-n/project-pwnag0dchi
Ein mega cooles Repository mit allen angepassten Plugins und Konfigurationen, die ich verwende, wie auf meinen sozialen Medien / YouTube zu sehen.…
 martin-olivier/airgorah
Rust-basiertes GUI-Tool für WiFi-Sicherheitsaudits: erfasst Datenverkehr, entdeckt Clients, führt Deauthentifizierungsangriffe durch, erfasst…
 ricardojoserf/wifi-pentesting-guide
Leitfaden für WLAN-Penetrationstests
aircrack-ng/aircrack-ngKomplette Suite für das Sicherheitsaudit von WiFi-Netzwerken, einschließlich Paketerfassung, Injektionsangriffen, Deauthentifizierung, Erstellung…
 zerbea/hcxdumptool
Kleines Tool zum Erfassen von Paketen von WLAN-Geräten.
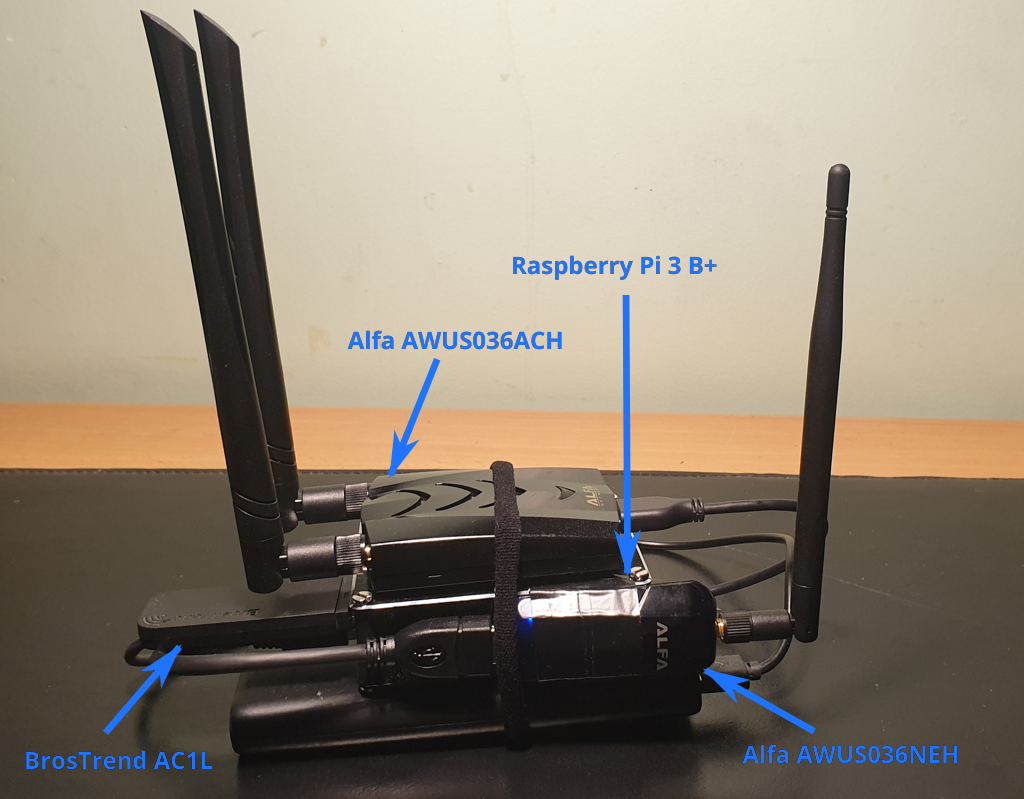 koutto/pi-pwnbox-rogueap
Selbstgebaute Pwnbox :rocket: / Schurken-AP :satellite: basierend auf Raspberry Pi — WiFi-Hacking-Spickzettel + MindMap :bulb:
 wiire-a/pixiewps
Ein Offline-Wi-Fi-Protected-Setup-Brute-Force-Dienstprogramm





