
 #1
Tools zum Testen der Wi-Fi-Netzwerksicherheit, Knacken von Passwörtern und Analysieren von Protokollen.
Kitploit empfohlen

 awesome-pentest-gadgets/skylift
WiFi-Geolokalisierungs-Spoofing mit dem ESP8266
 neternels/android_kernel_xiaomi_sunny
CAFest-Nethunter-Kernel basierend auf LA.UM.9.1.r1-11900-SMXXX0.0 mit dem neuesten upstream-f2fs-stable-linux-4.14.y gemerged, auf bb und perf…
 savio-code/fern-wifi-cracker
Automatisch exportiert von code.google.com/p/fern-wifi-cracker

 ms-web-bn/c41n
Automatisiertes Tool zur Einrichtung von Rogue Access Points.
 gdssecurity/wifitap
wifitap aktualisiert für BT5r3
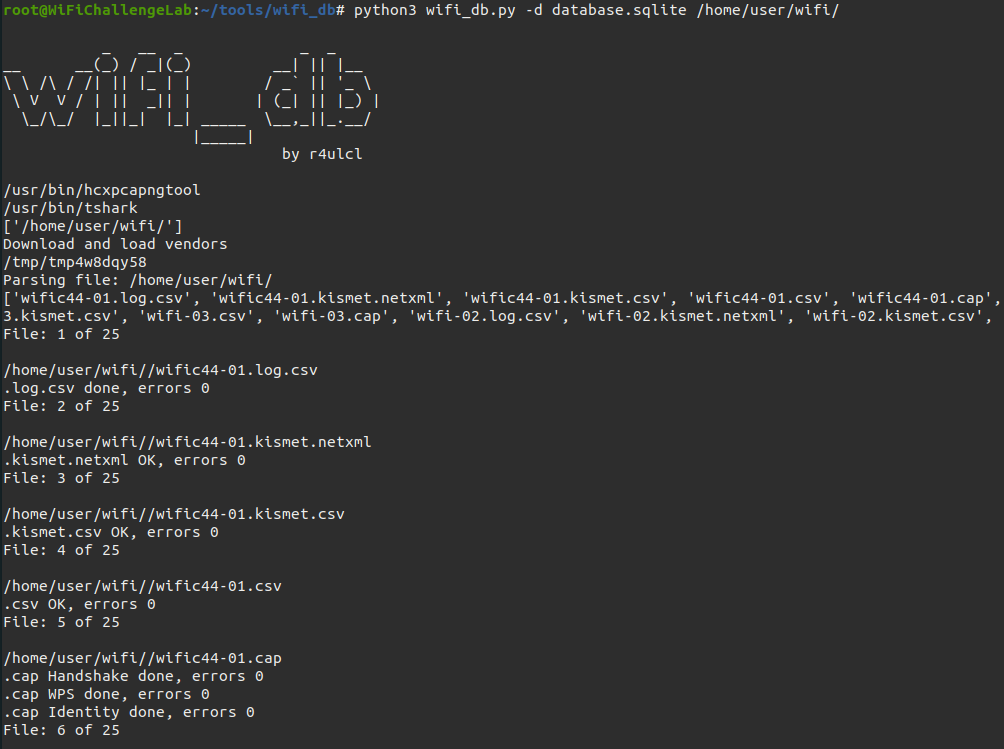 r4ulcl/wifi_db
Script, um Aircrack-ng-Captures in eine SQLite-Datenbank zu parsen und nützliche Informationen zu extrahieren wie Handshakes, MGT-Identitäten,…
 halildeniz/macmaster
Erweitertes Netzwerkschnittstellen-Management und -Monitoring
 riccardocataldi/access-point
Rogue Open-Wi-Fi-AP für kontrollierten Datenverkehrs-Mitschnitt mit hostapd, dnsmasq und iptables NAT. Ermöglicht Echtzeit-Client-Überwachung,…
 medpaf/hawk
Netzwerk-, Recon- und Offensive-Security-Tool für Linux.
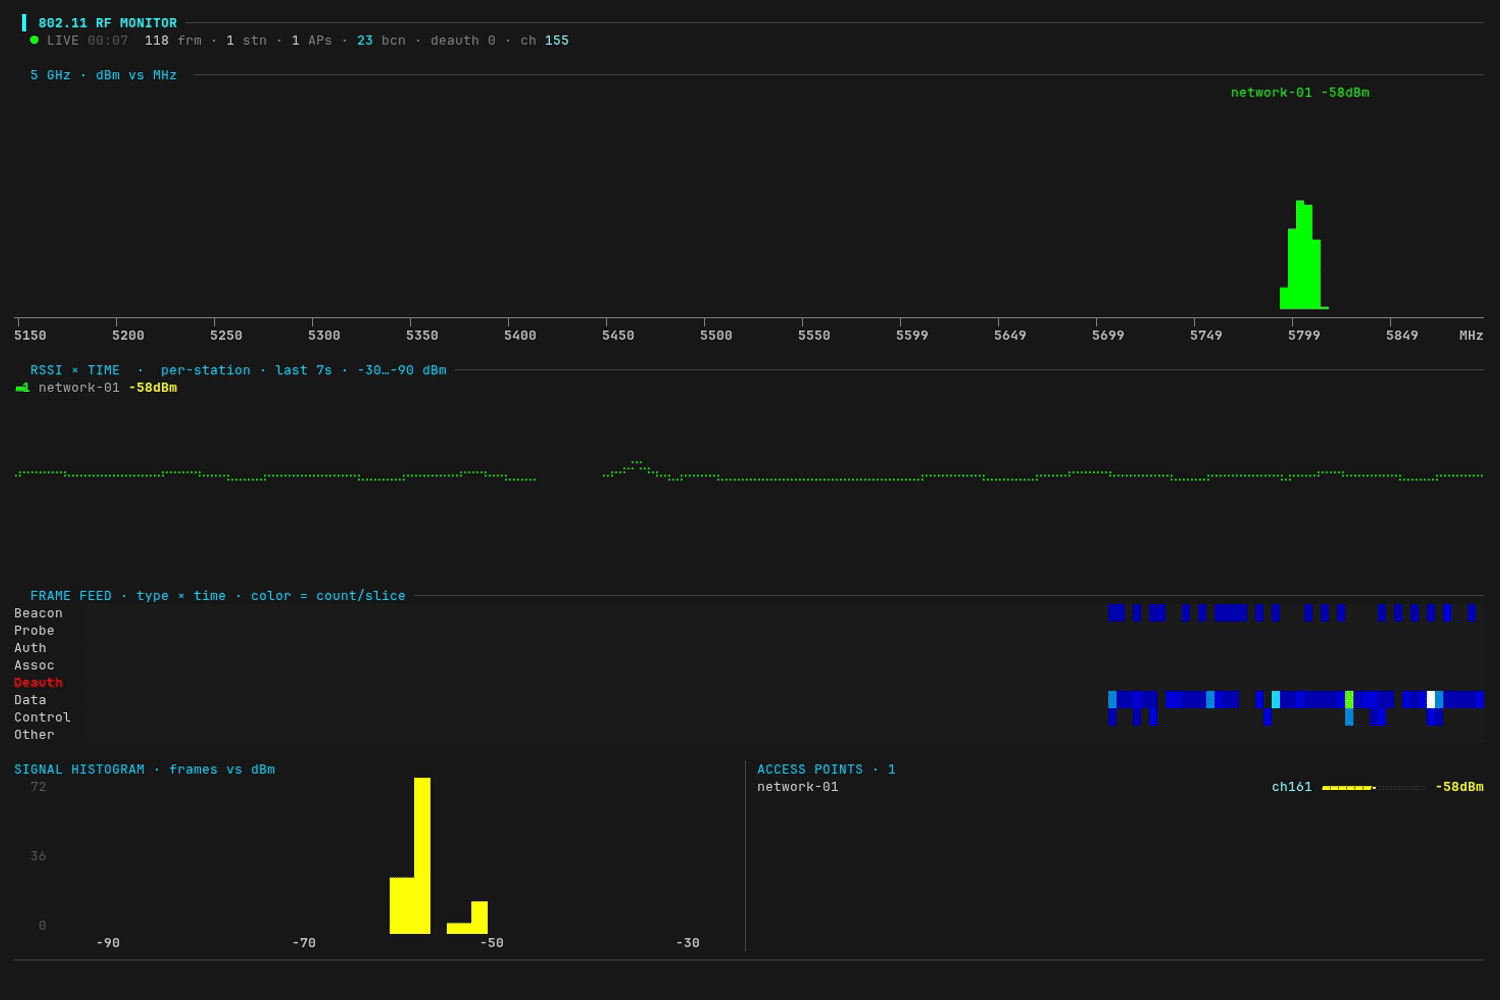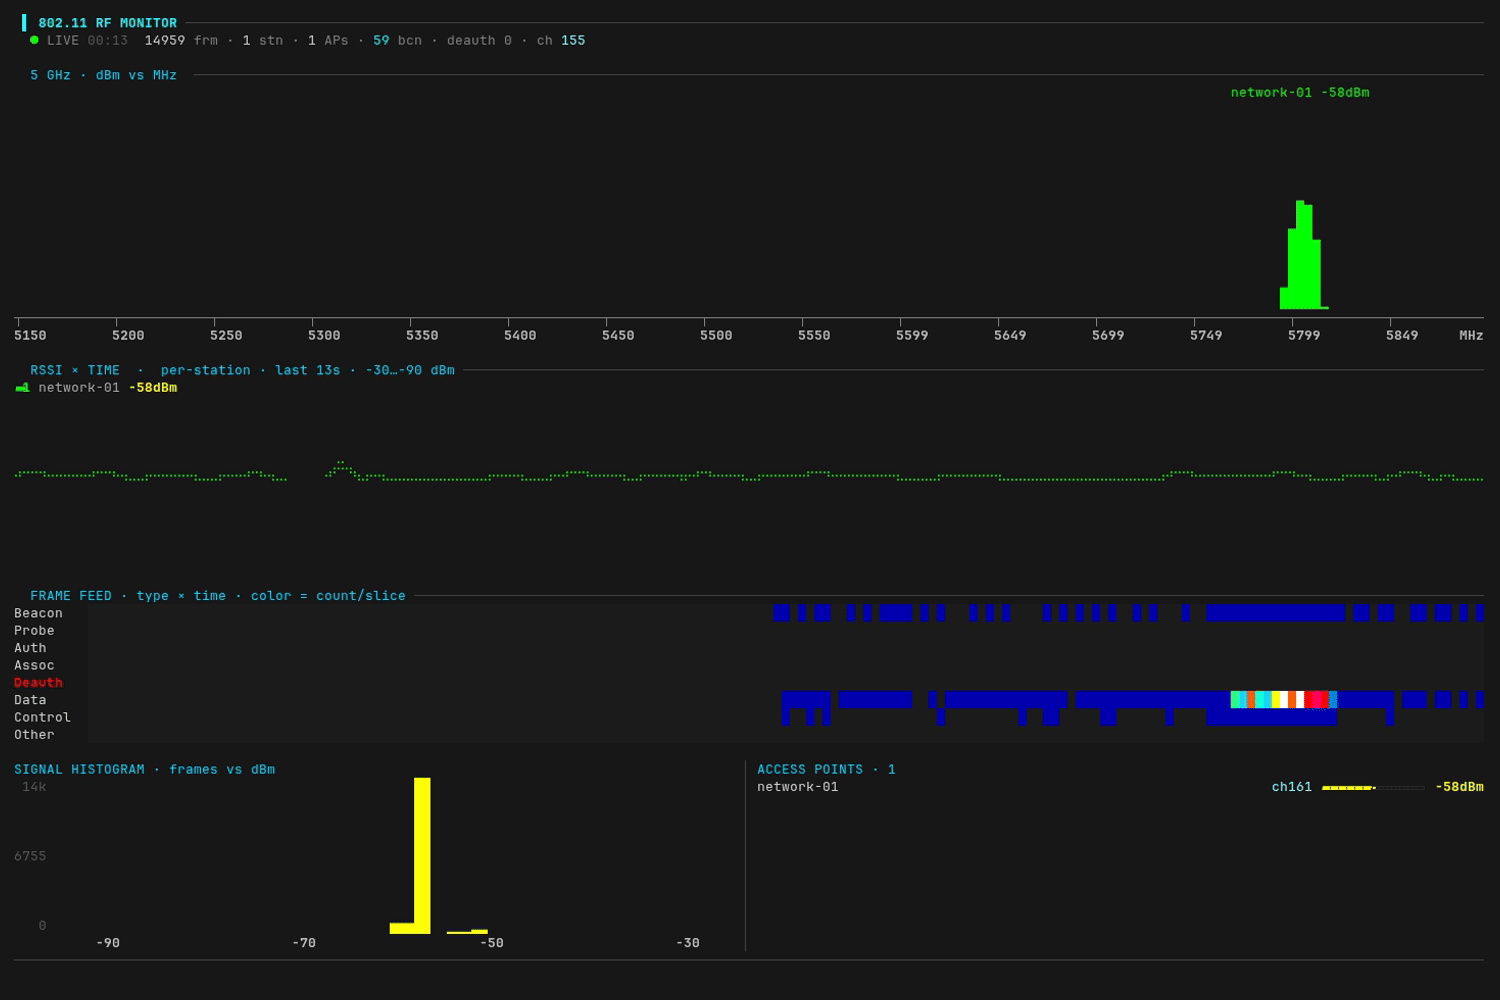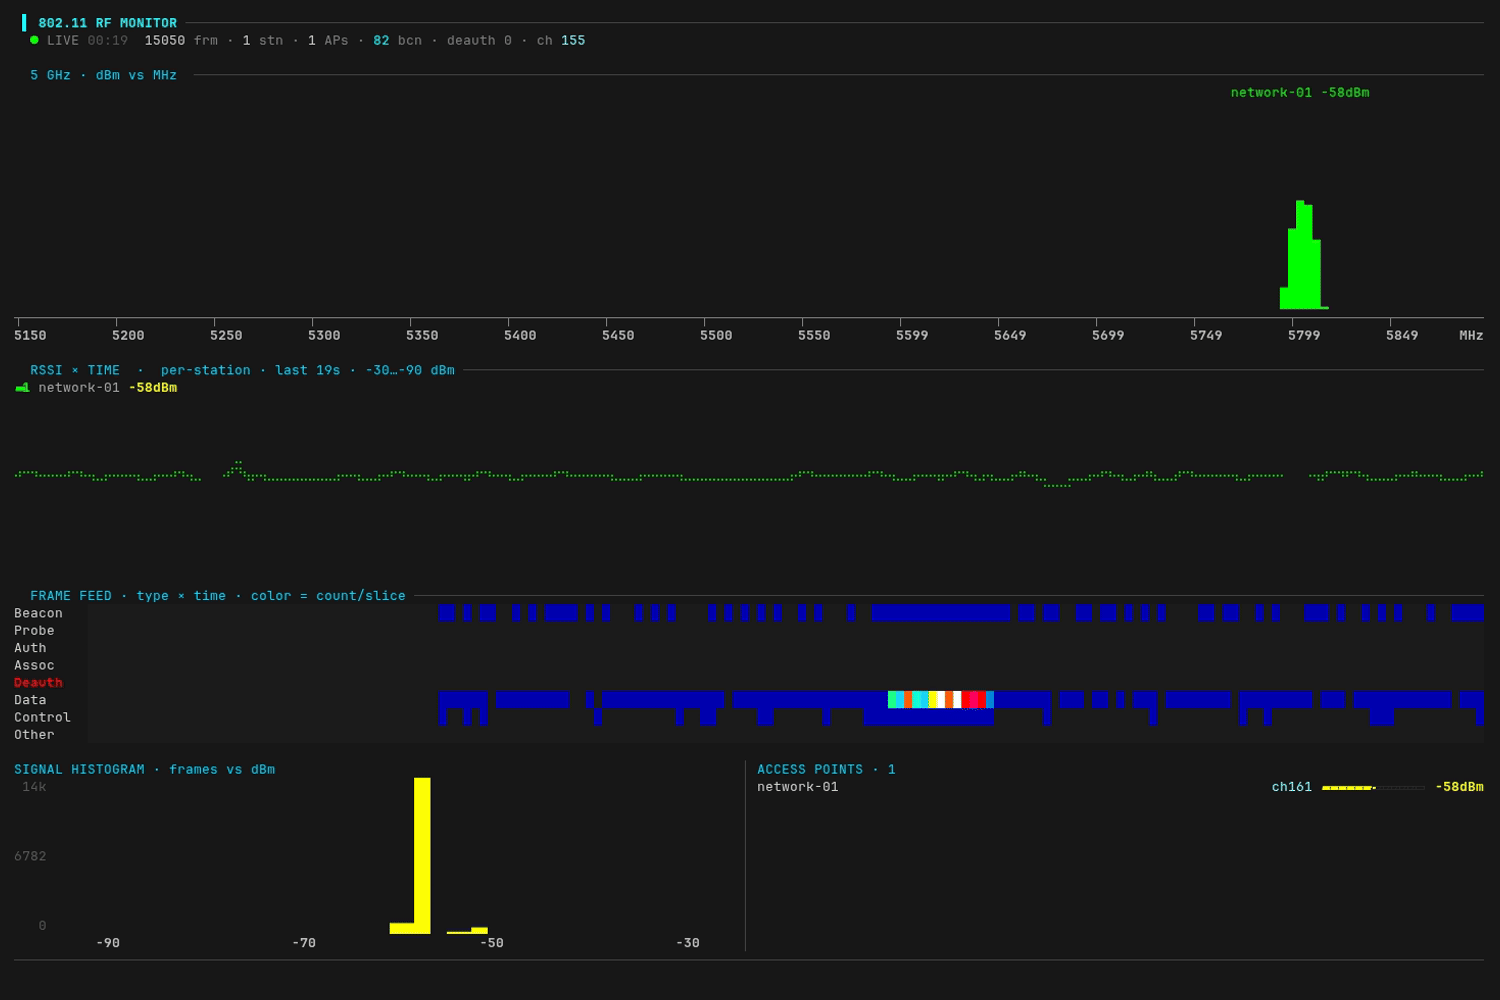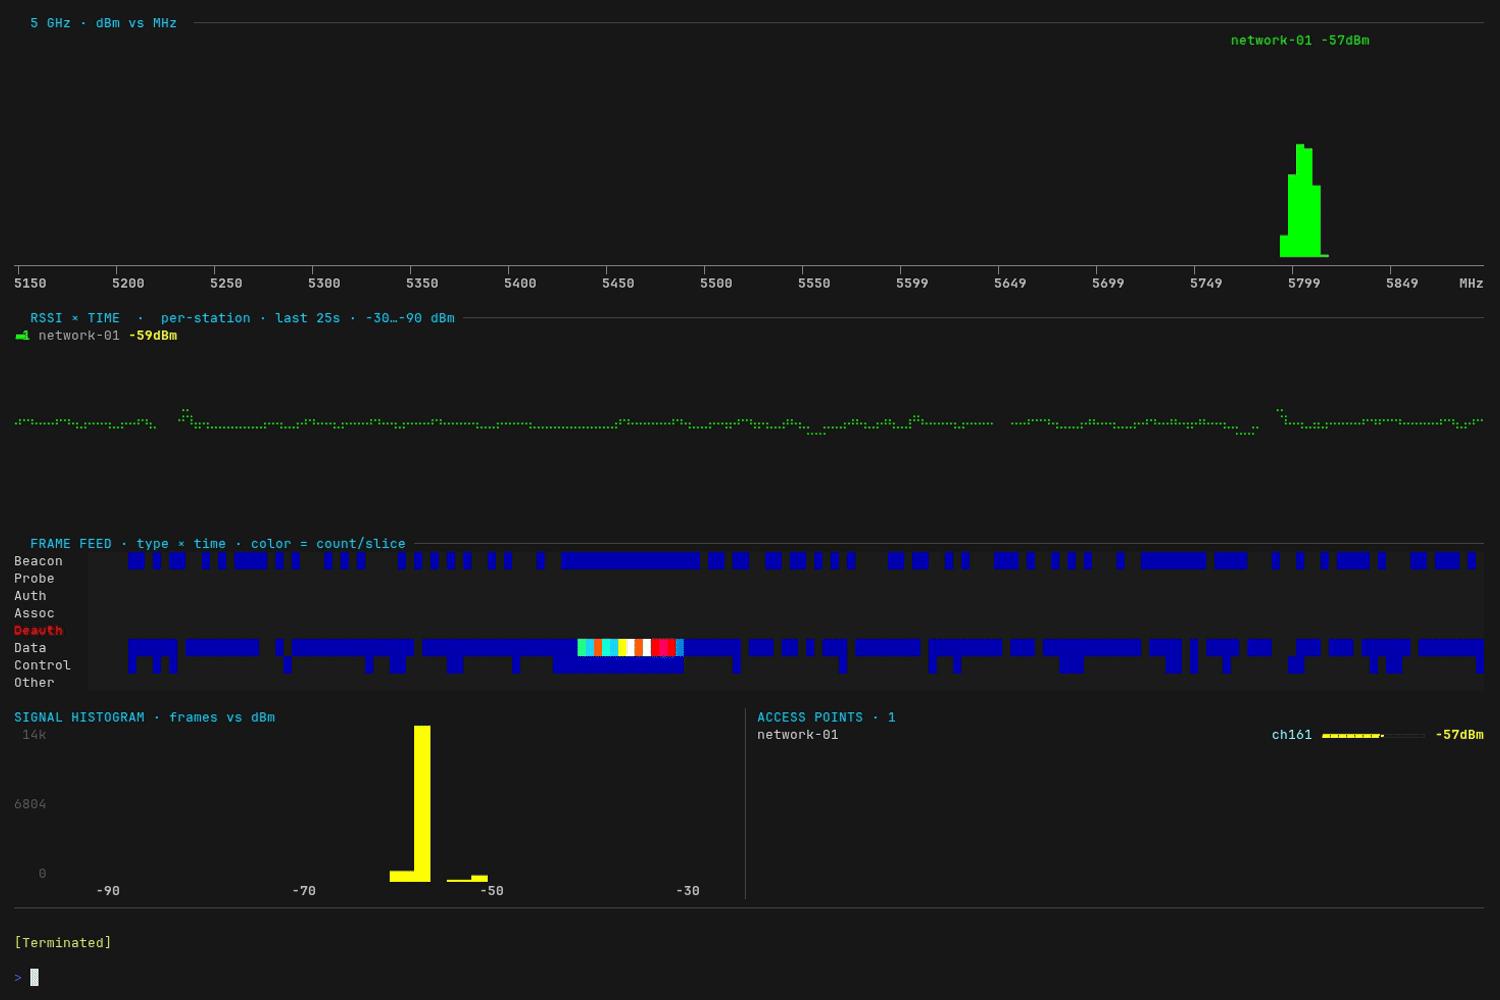 yeet-src/airtop
htop für die Funkwellen – ein Live-802.11-(Wi-Fi)-RF-Dashboard im Terminal
 thehappydinoa/tp-link-defaults
Python-Skript zum Ausprobieren von Standardpasswörtern für einige TP-Link Hotspots
 qingxp9/cve-2019-6203-poc
PoC für CVE-2019-6203, funktioniert auf < iOS 12.2, macOS < 10.14.4
 tw-d/wifi-pineapple-mk7_evil-portal
Rogue-Access-Point-Toolkit für WiFi-Penetrationstests, das bösartige Portal-Phishing-Payloads einsetzt, um Anmeldeinformationen zu erfassen und…
 tylous/sniffair
Ein Framework für drahtloses Pentesting.
 sensepost/snoopy
Snoopy: Ein verteiltes Tracking- und Datenabfang-Framework
 syworks/wireless-ids
Fähigkeit, verdächtige Aktivitäten wie (WEP/WPA/WPS)-Angriffe zu erkennen, indem die Funkwellen nach drahtlosen Paketen abgehört werden.
 domienschepers/wifi-framework
Wi-Fi-Framework zum Erstellen von Proof-of-Concepts, automatisierten Experimenten, Testsuiten, Fuzzern und mehr.








