
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 bishopfox/joro
Ein kollaboratives Web-Exploitation-Framework.
 mthbernardes/houseproxy
Schützen Sie Ihre Eltern vor Phishing
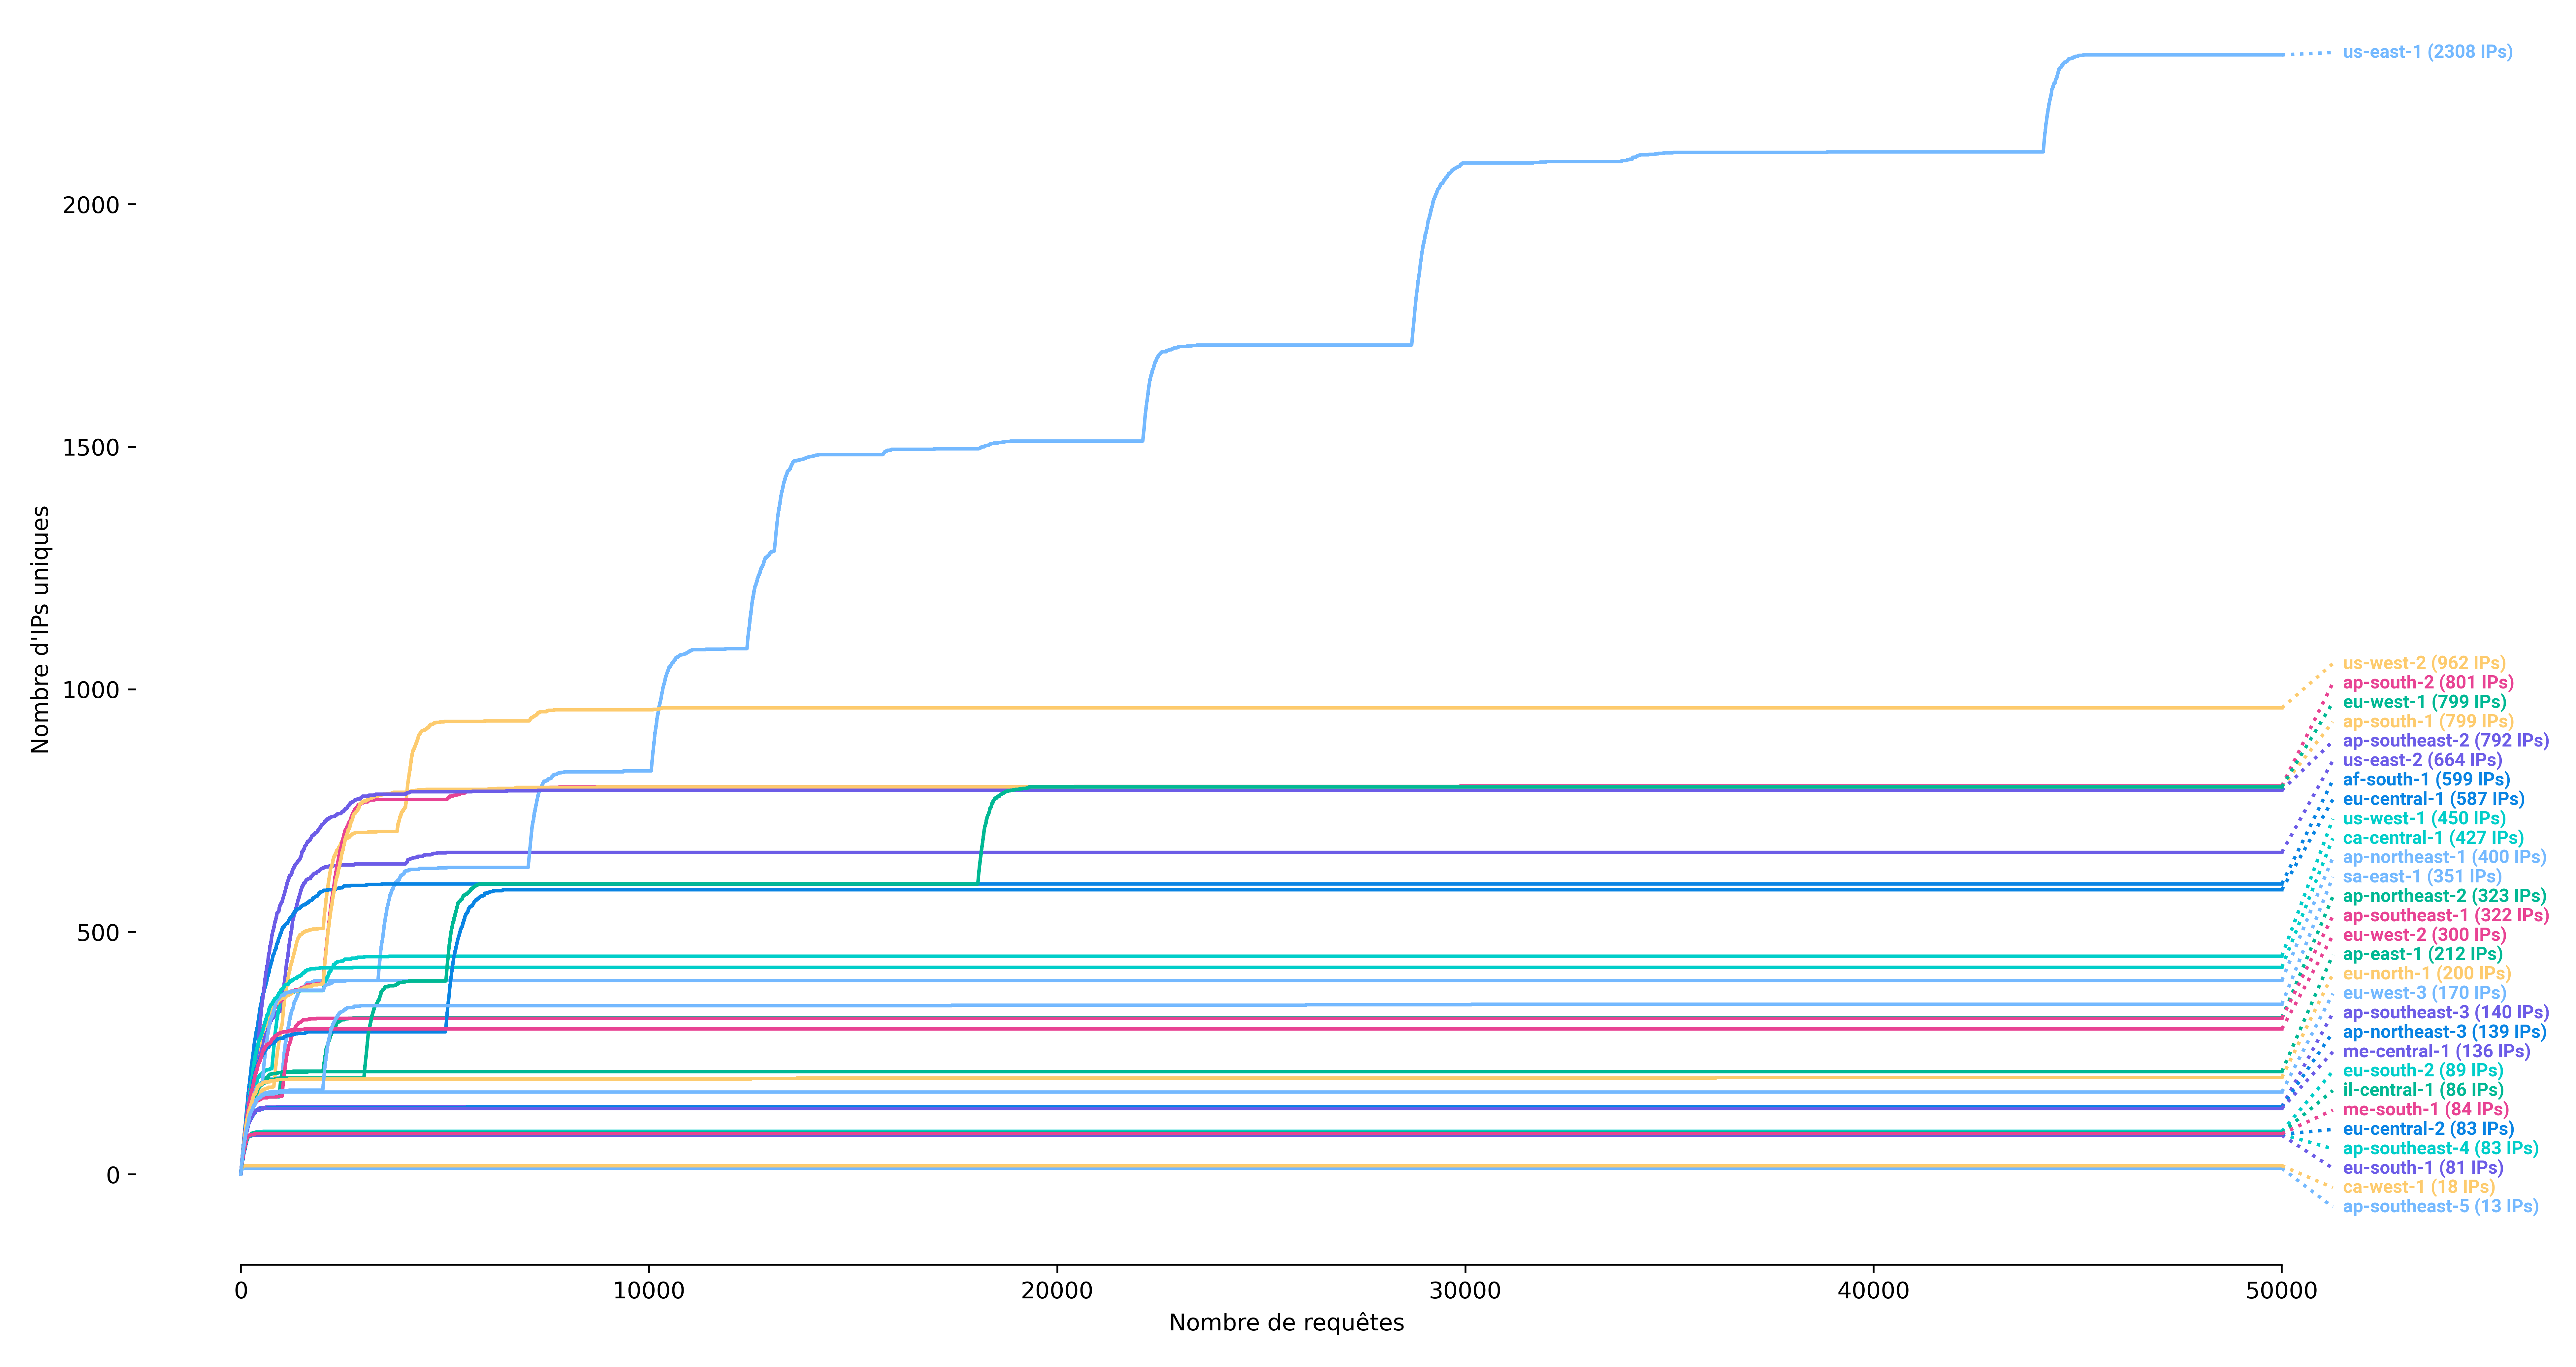 synacktiv/ipspinner
IPSpinner funktioniert als lokaler Proxy, der Anfragen über externe Dienste umleitet.
 joanbono/gurp
In Go geschriebener Burp Commander
 johndoe31415/ratched
Ratched ist ein transparenter Man-in-the-Middle-TLS-Proxy, der für Penetrationstests vorgesehen ist.
 ipopov/starttls-mitm
Ein STARTTLS-fähiger transparenter Man-in-the-Middle-Proxy
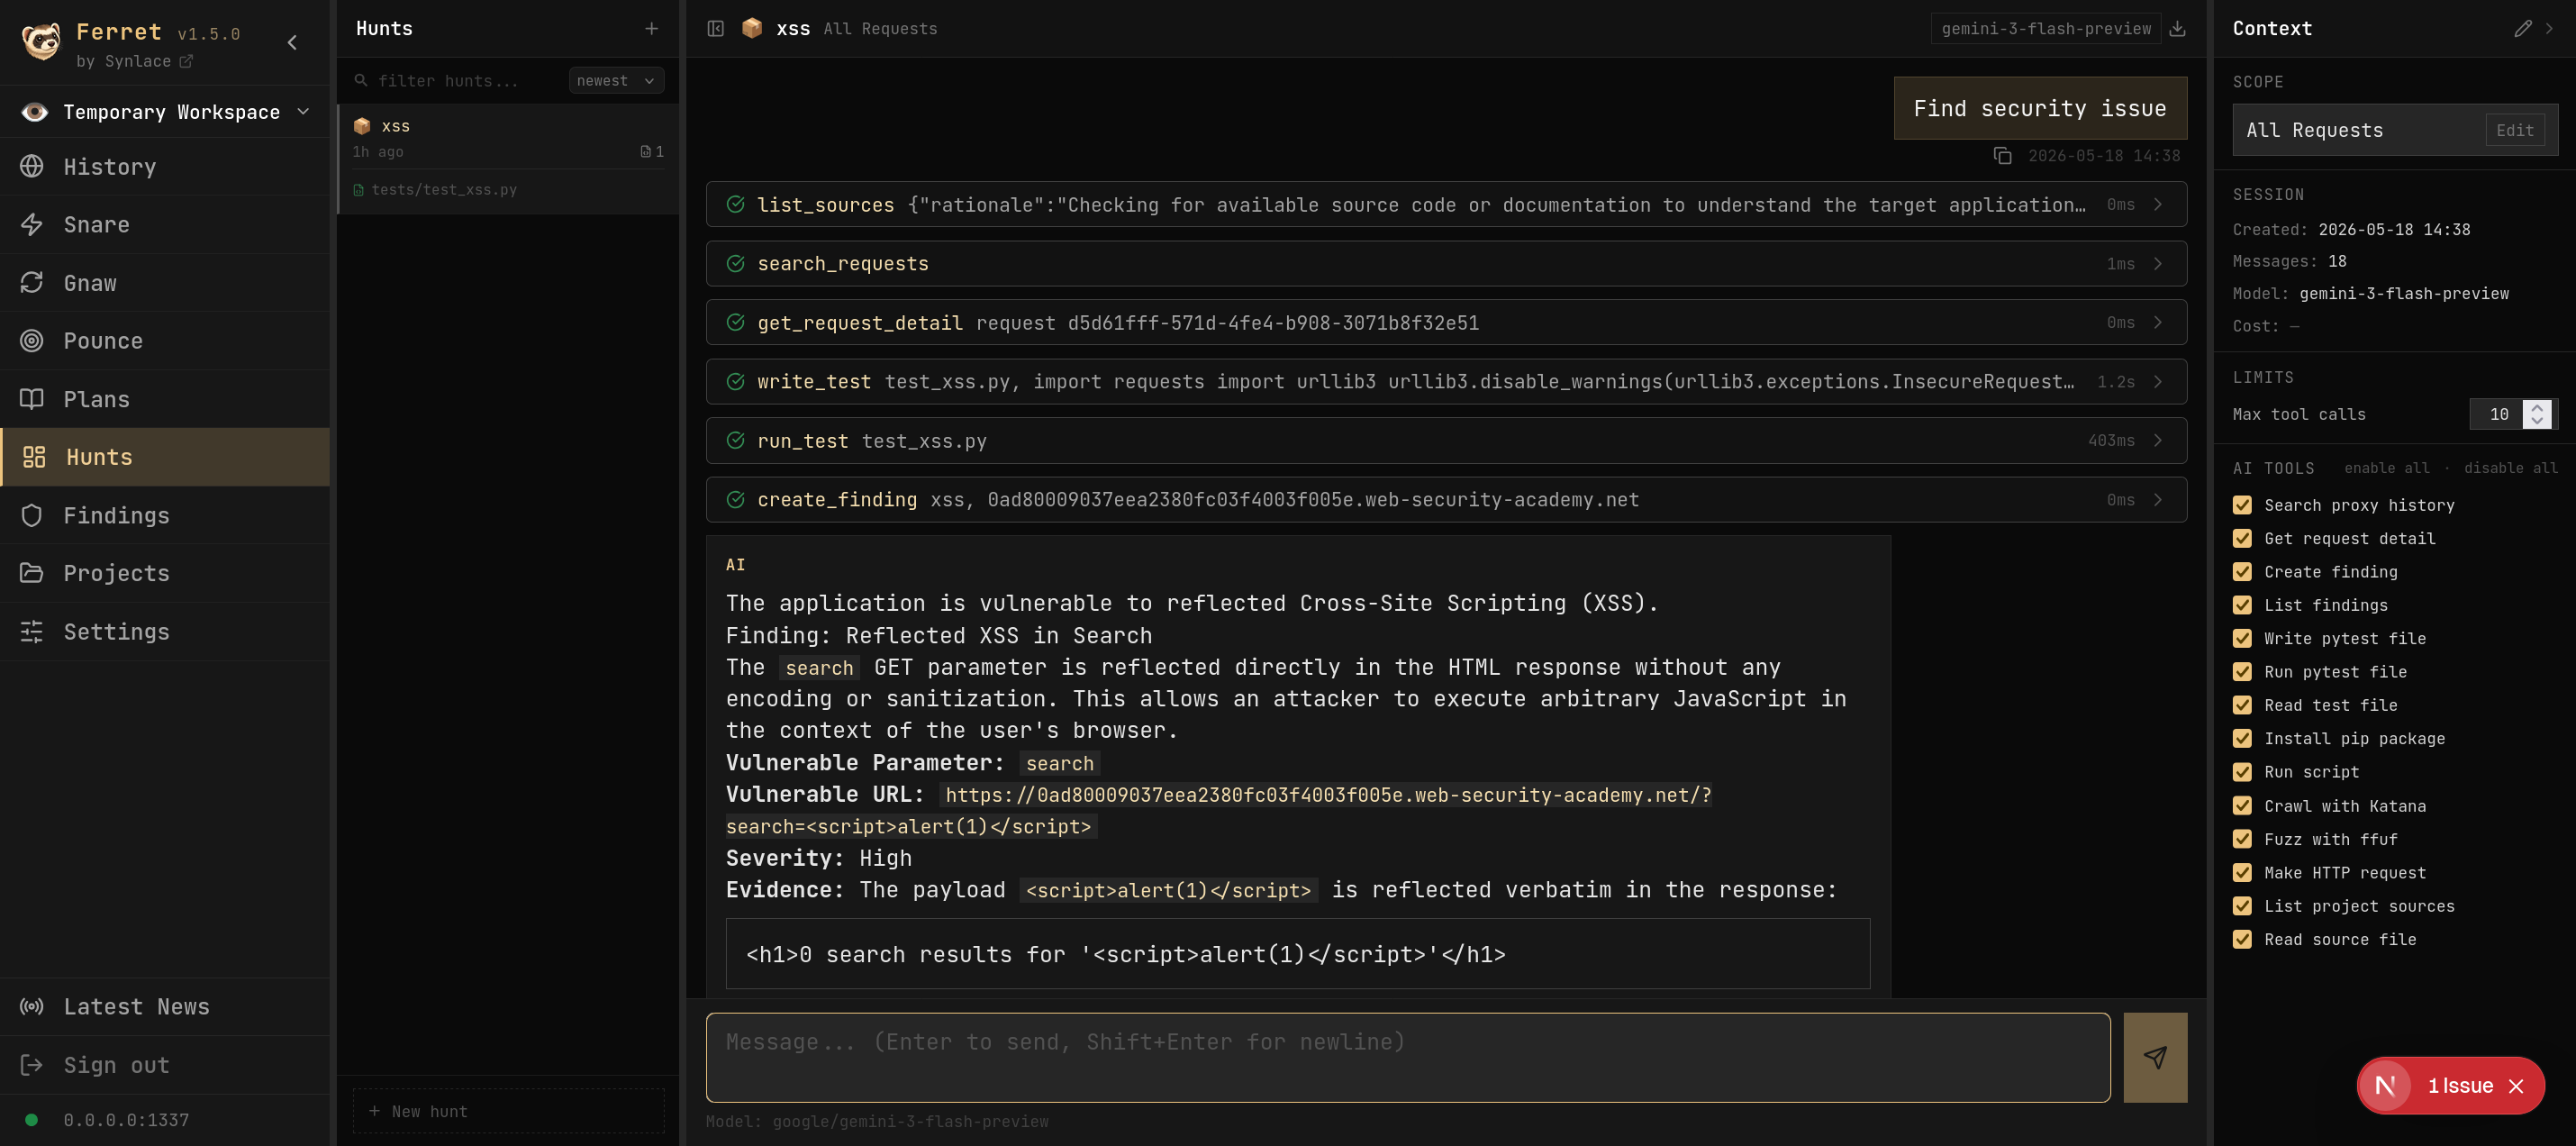 synlace/ferret
Die kollaborative Web-App-Pentest-Suite
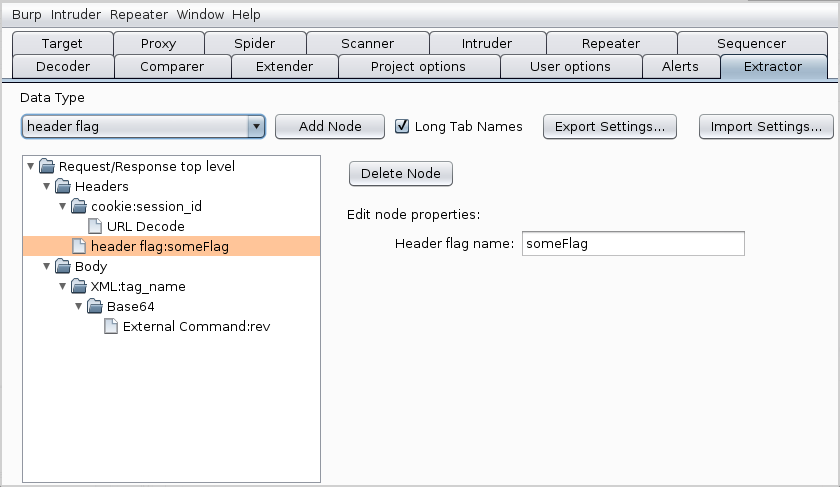 nccgroup/extractor
Extension fügt einen neuen Tab in Burp Suite namens Extractor hinzu
 jas502n/burpsuite-plugin
Plugin Für BurpSuite (Pentester)
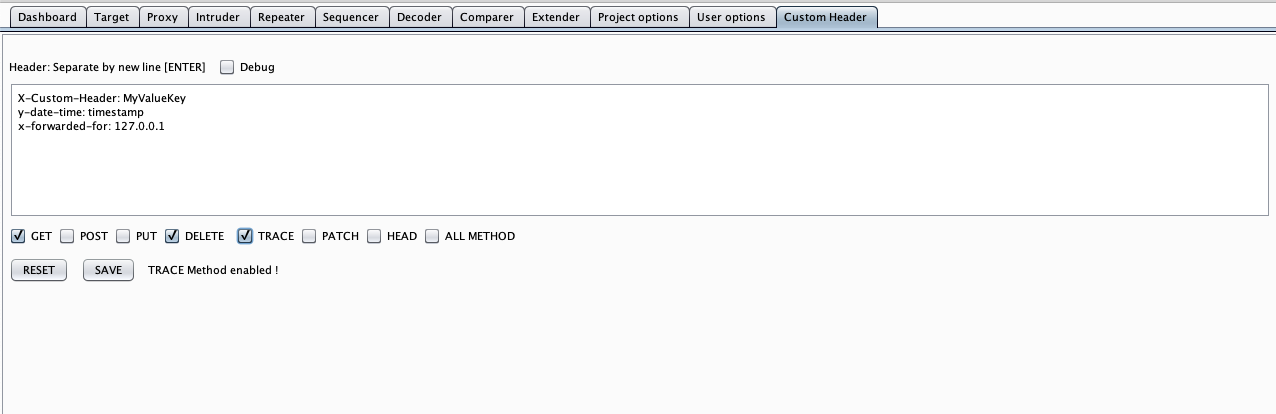 mirfansulaiman/customheader
Diese Burp Suite-Erweiterung ermöglicht es Ihnen, einen Header anzupassen, indem Sie einen neuen Header in den HTTP-REQUEST BurpSuite (Scanner,…
 hackvertor/shadow-repeater
Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…
 icecubesandwich/caddysmith
Generiere Caddy-Redirector-Konfigurationen aus Cobalt Strike- oder Sliver C2-Profilen.
 bishopfox/ca-clone
Skripte zum Klonen von CA-Zertifikaten für den Einsatz bei HTTPS-Client-Angriffen.
 inflightsec/agent-vault-proxy
Just-in-time API-Schlüssel für KI-Agenten - und jeden anderen Prozess, den du darüber leitest: Der Aufrufer sieht nur einen Platzhalter.
 mike01/pypacker
:package: Die schnellste und einfachste Bibliothek zur Paketmanipulation für Python
 nccgroup/wcfdser-ngng
Ein Burp-Extender-Plugin, das binäre SOAP-Objekte lesbar und modifizierbar macht.
 metrodango/pip3line
Schweizer Taschenmesser für Rohbyte-Manipulation & -Abfang
 mrschyte/socksmon
Überwachen Sie beliebigen TCP-Verkehr mit Ihrem bevorzugten HTTP-Abfangproxy.








