#1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 torxx666/propox
Hochleistungs-Rust HTTP/HTTPS-Proxy mit aktiver Abwehr: Ratenbegrenzung, reputationsbasierter Zugriff, WAF (Anti-Bot, Anti-Injection, Pfadschutz),…
 benrich127n/react2shell_analyzer
Ein Dart-Paket zur Analyse von CVE-2025-55182 react2shell
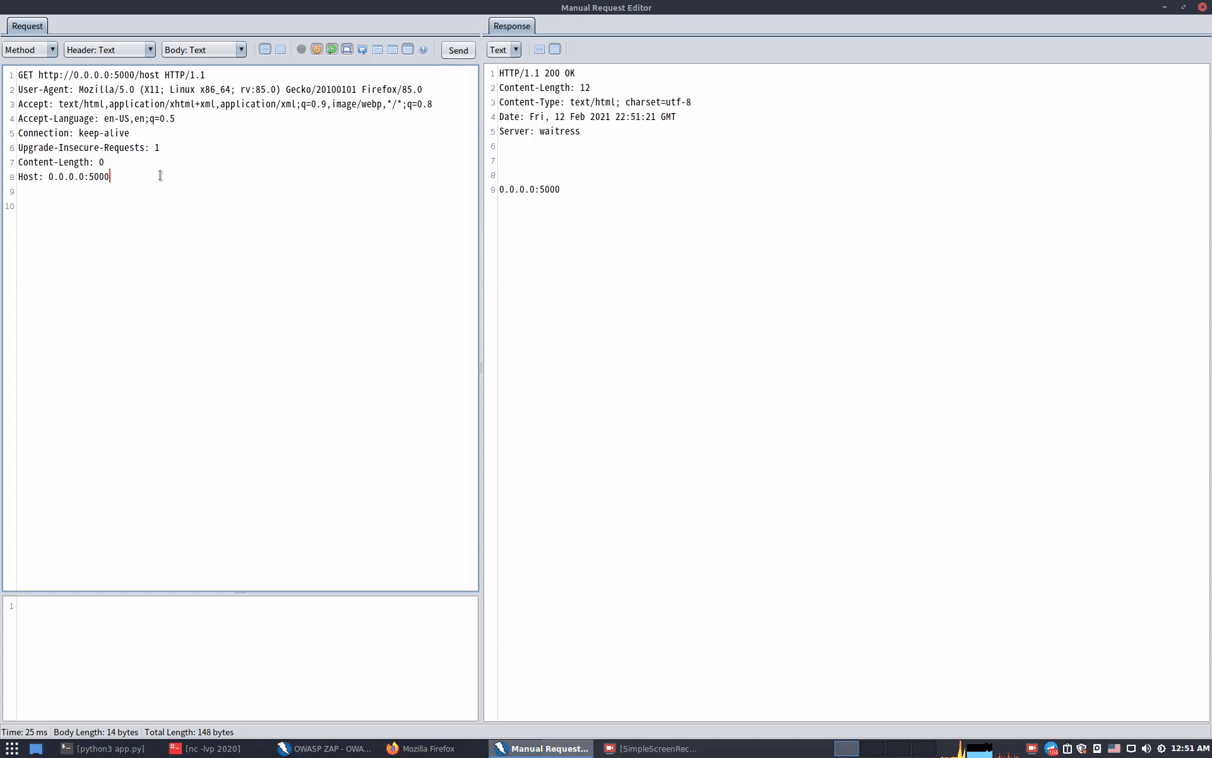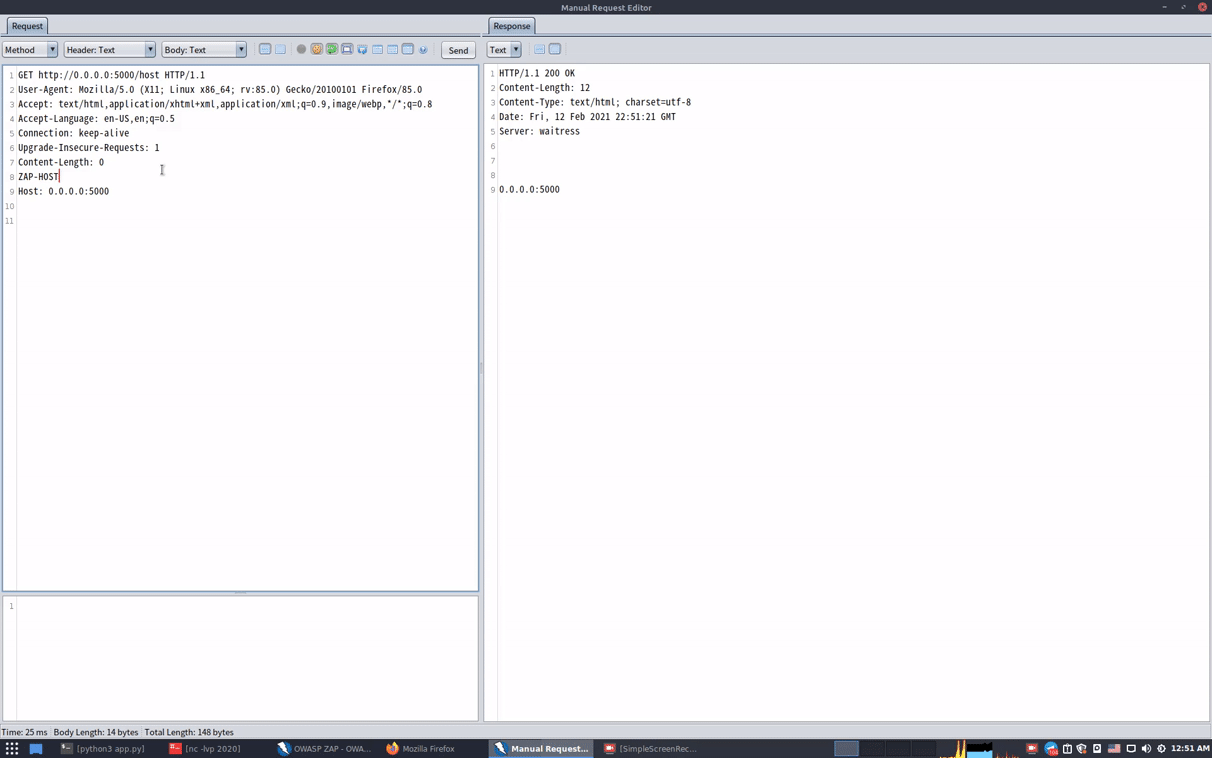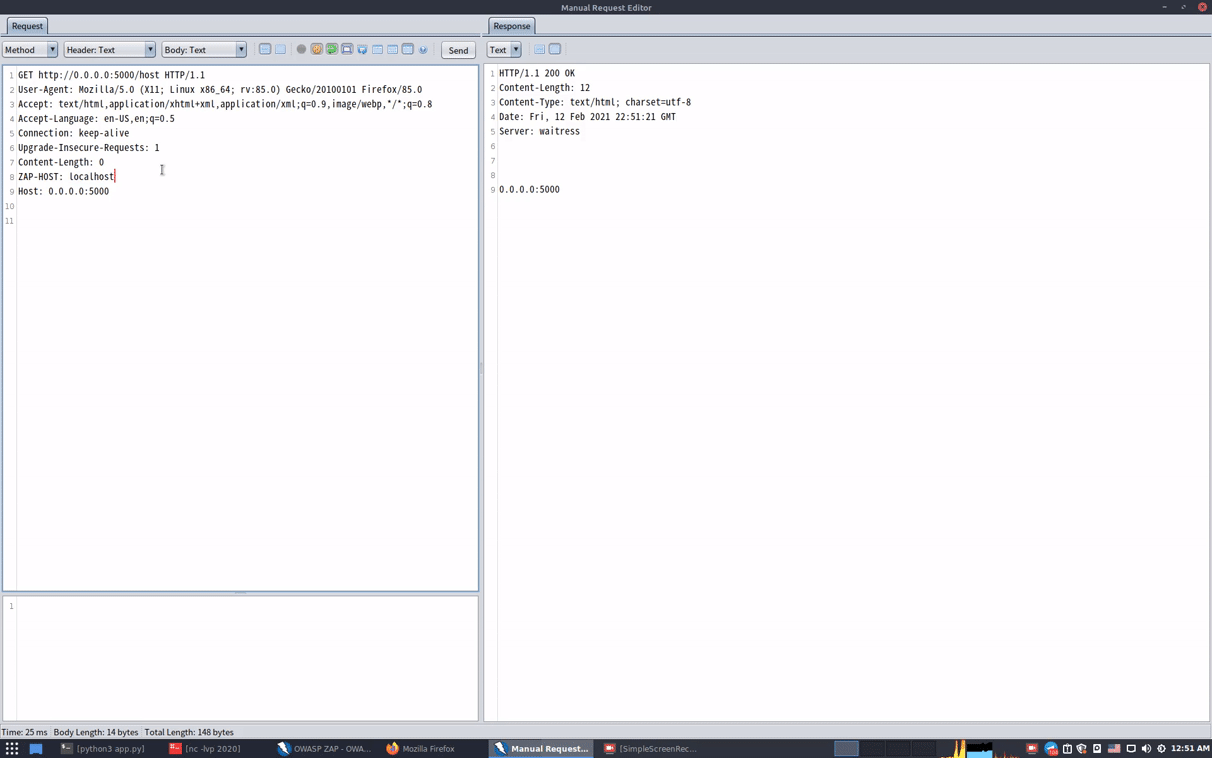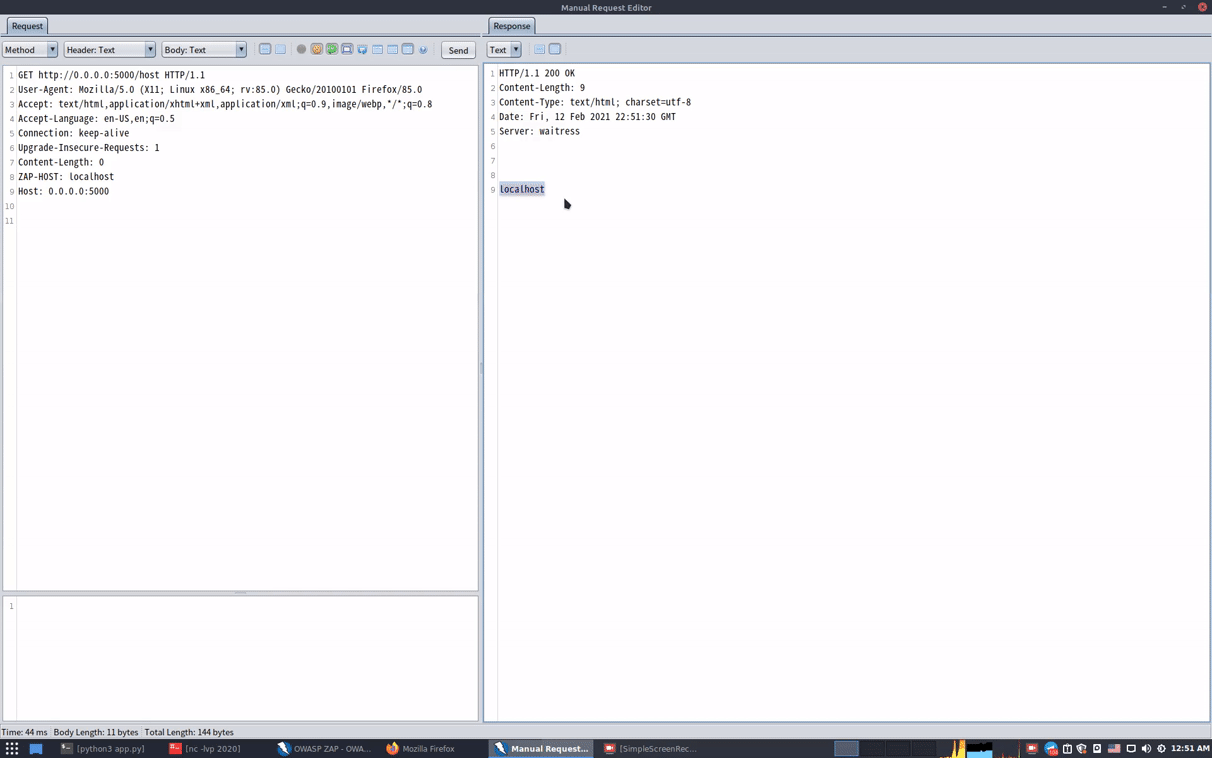 mindpatch/zaphoster
Behebt den Host-Header-Fehler in Zaproxy.
 imbas007/cve-2025-53770-vulnerable-scanner
Python-Skript zum Scannen von SharePoint-Hosts auf CVE-2025-53770 mit benutzerdefinierten Payloads, mit optionaler Burp-Suite-Proxy-Interception für…
 d0rb/packetpirate
Ein headless, skriptbarer, kommandozeilenbasierter MITM-Proxy, der für das Abfangen, die Analyse und die Modifikation von Netzwerkverkehr auf…
 hackwarts12/burp-recordadora
Speichert BurpSuite-Proxy-Verlauf, Repeater-Anfragen und Intruder-Payloads sitzungsübergreifend; exportiert und importiert .log-Dateien im…
 jclarkcom/ble_proxy
BLE-basiertes HTTP-Proxy-System, das den Browserverkehr über ein iOS-Gerät leitet. Unterstützt HTTP/HTTPS, Datenkompression und einen Mock-Modus zum…
 diegovargasj/cve-2025-32407
Proof-of-Concept-Exploit für CVE-2025-32407: TLS-Zertifikatsvalidierungs-Bypass in Samsung Internet für Galaxy Watch, der Man-in-the-Middle-Angriffe…
 ottimo/burp-alfresco-referer-proxy-cve-2014-9301
Burp Suite Erweiterung, die CVE-2014-9301 im Alfresco Referer Proxy ausnutzt, für gezielte Penetrationstests von Webanwendungen.
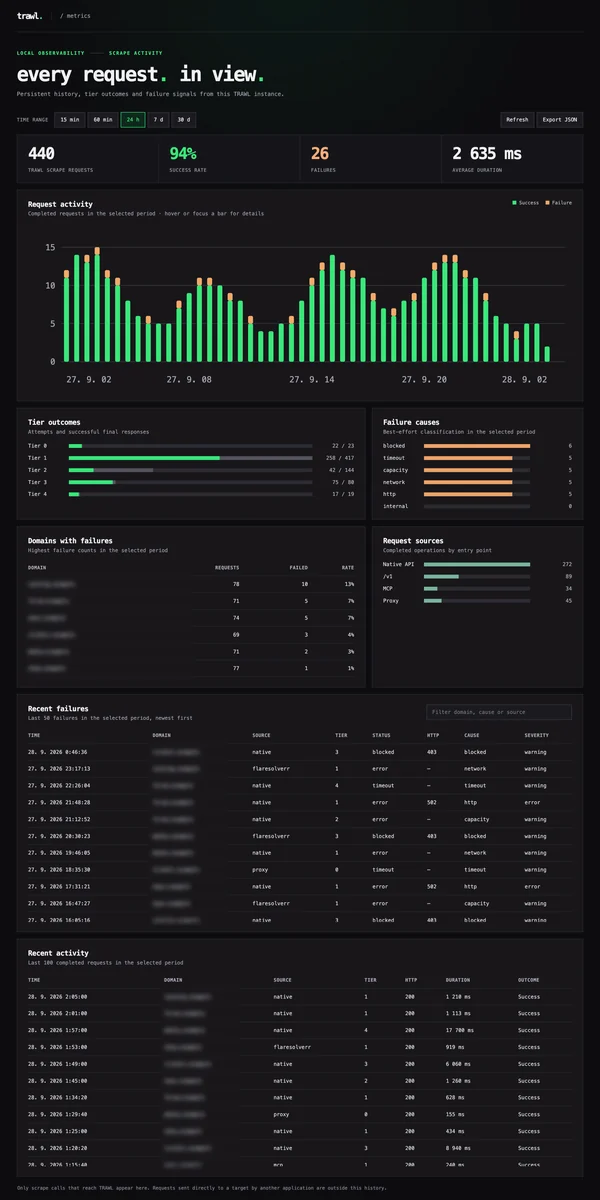 germondai/trawl
Selbstgehostete Scraping-Engine — umgeht jede JS-Challenge & jedes Captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr- &…
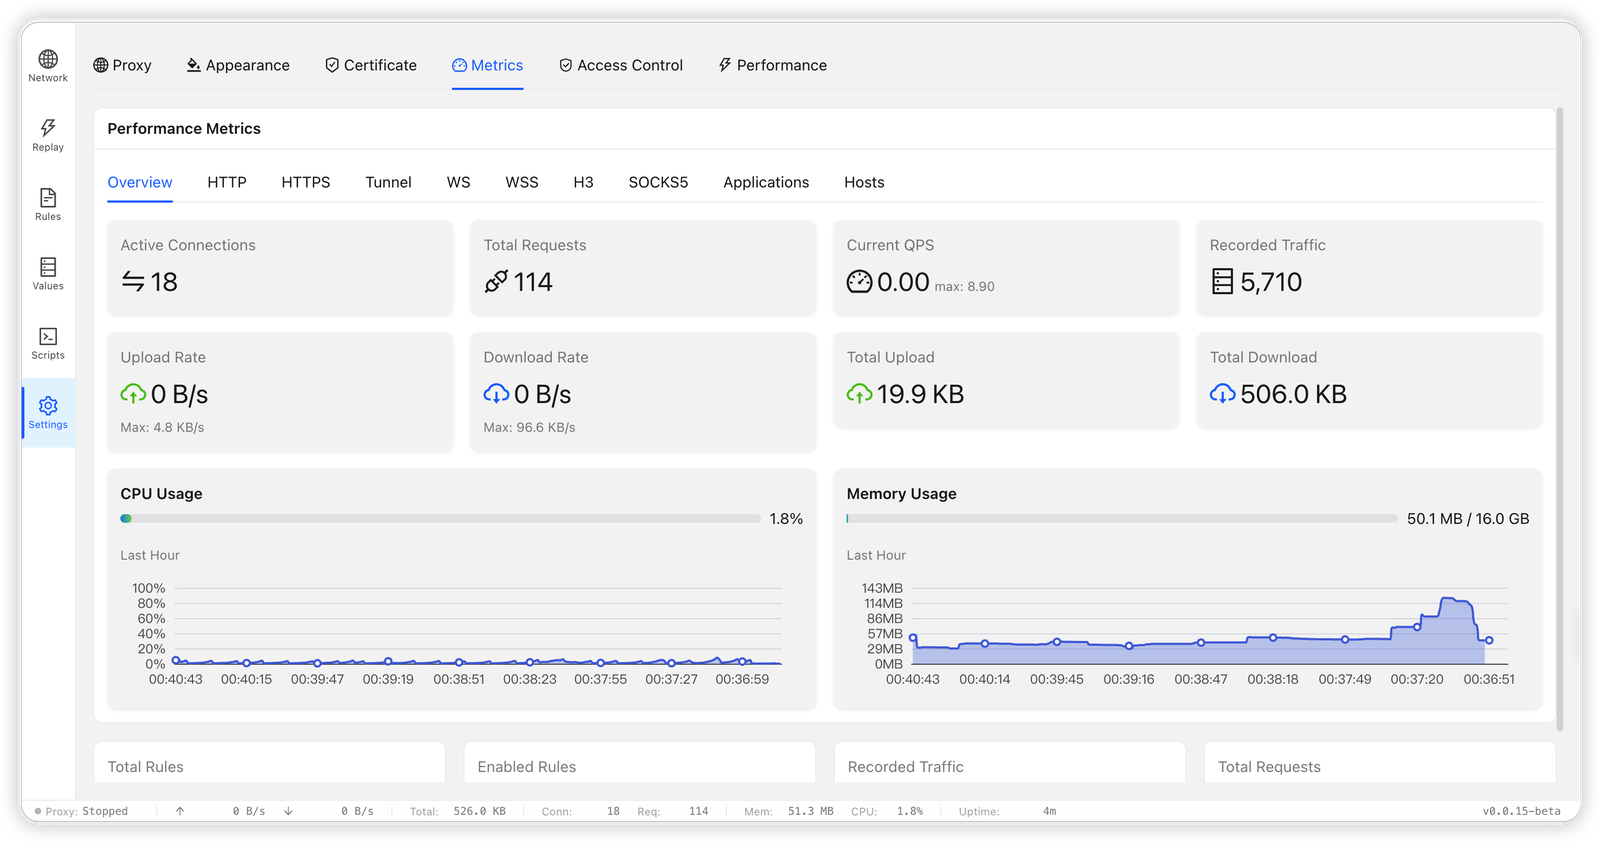 bifrost-proxy/bifrost
Hochleistungsfähiger HTTP/HTTPS/SOCKS5-MITM-Proxy in Rust mit TLS-Interception, regelbasiertem Request-Rewriting, Traffic-Capture, Breakpoints,…
 sunghoojung/reverse-engineering-browser
Lokaler, auf macOS ausgerichteter Research-Browser auf Basis eines angepassten Brave-Builds, der Netzwerkverkehr, Fingerprints, Skripte und…
 forefy/reburp
Eine Burp-Suite-Erweiterung, die die vollständige Montoya-API als lokale REST-API mit Swagger UI bereitstellt
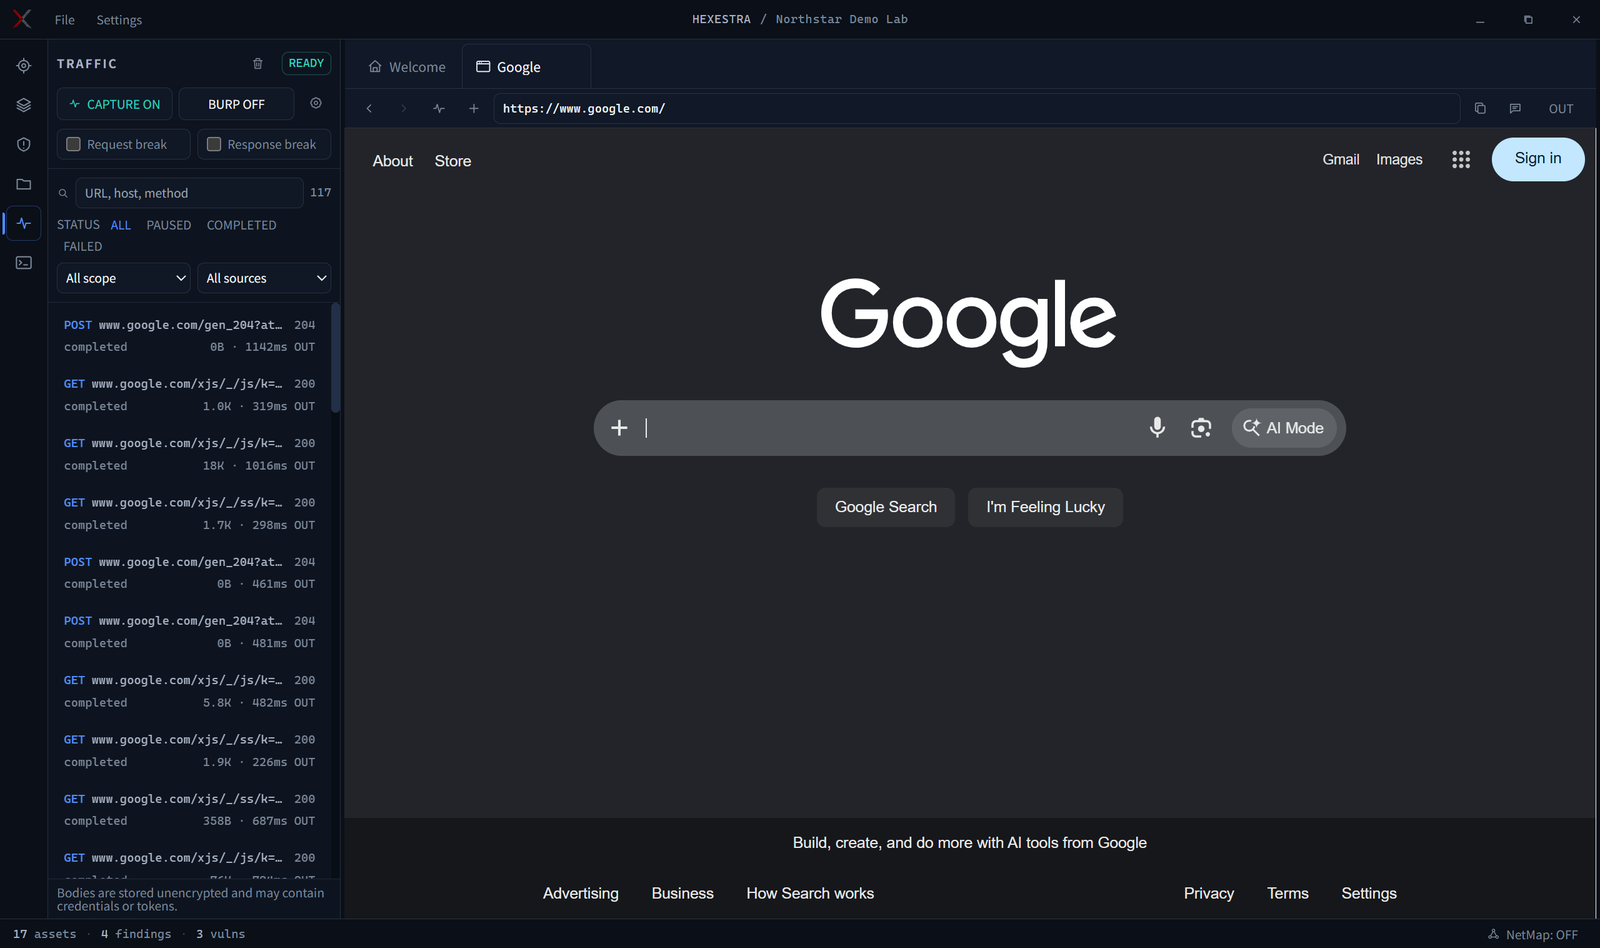 absllk/hexestra
KI-native Penetrationstest-IDE, in der Operatoren und ein KI-Agent Browser, Terminals, Traffic-Capture, Shells, Asset-Graph, Aufgaben und Beweise in…
 t0xodile-swig/http3-adapter
Burp-Suite-Erweiterung, die Anfragen abfängt und über HTTP/3 sendet, Antworten für Burp zurückkonvertiert, mit Unterstützung für kettled-Anfragen und…
 wkeeling/selenium-wire
Erweitert die Python-Bindings von Selenium, damit Sie die vom Browser gesendeten Anfragen untersuchen können.
 spiderlabs/responder
Responder ist ein LLMNR-, NBT-NS- und MDNS-Poisoner mit integriertem HTTP/SMB/MSSQL/FTP/LDAP-Rogue-Authentifizierungsserver, der NTLMv1/NTLMv2/LMv2,…
 p0cl4bs/wifi-pumpkin-deprecated
VERALTET, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3