
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen
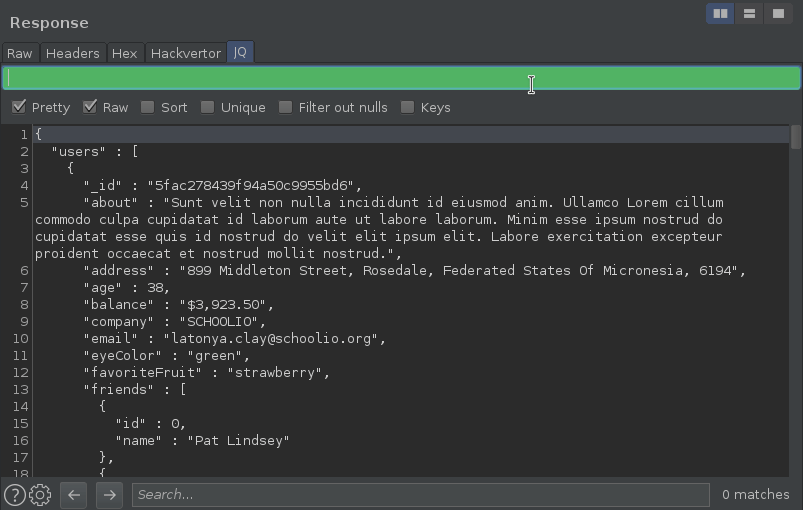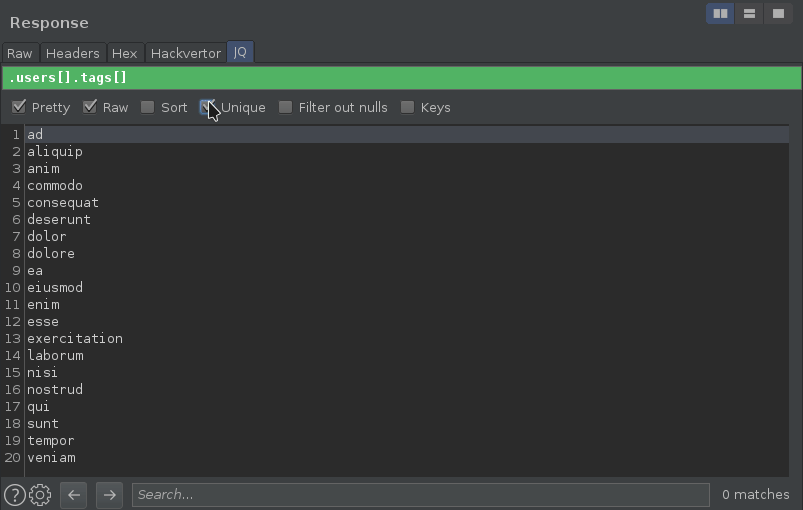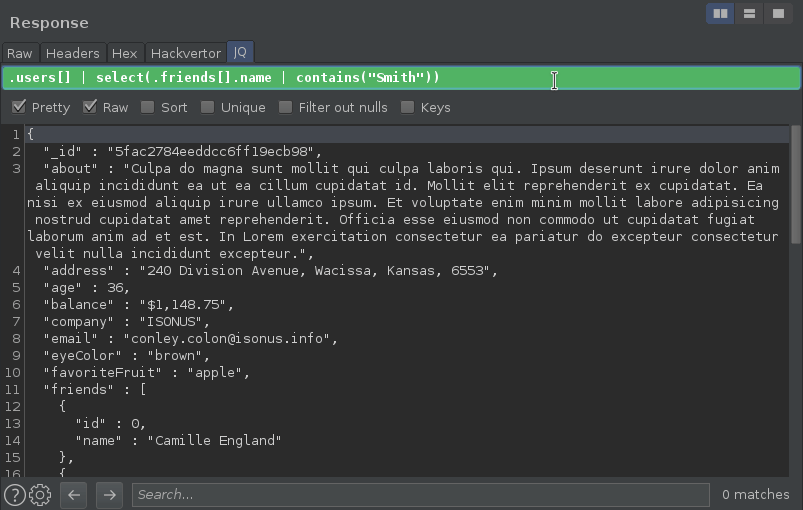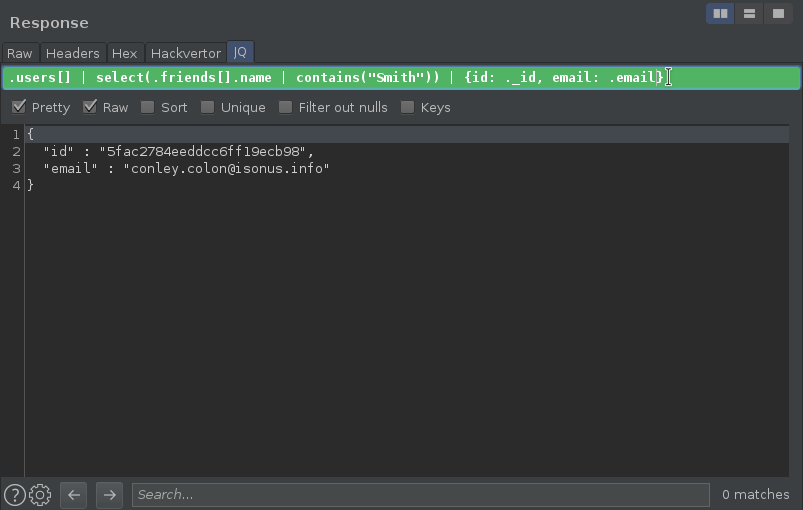
 synacktiv/burp-jq
Burp-Erweiterung zum Filtern von JSON im laufenden Betrieb mit JQ-Abfragen im HTTP-Nachrichten-Viewer.
 jas502n/burpsuite-plugin
Plugin Für BurpSuite (Pentester)
 nccgroup/autorepeater
Automatisiertes Wiederholen von HTTP-Anfragen mit Burp Suite
 spiderlabs/responder
Responder ist ein LLMNR-, NBT-NS- und MDNS-Poisoner mit integriertem HTTP/SMB/MSSQL/FTP/LDAP-Rogue-Authentifizierungsserver, der NTLMv1/NTLMv2/LMv2,…
 malfunkt/hyperfox
HTTP/HTTPS MITM-Proxy und Aufzeichner
 p0cl4bs/wifi-pumpkin-deprecated
VERALTET, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 bishopfox/ca-clone
Skripte zum Klonen von CA-Zertifikaten für den Einsatz bei HTTPS-Client-Angriffen.
 hemp3l/cve-2017-6640-poc
Proof of Concept für CVE-2017-6640 als Burp-Erweiterung
 ianxtianxt/proxysqlmap
Von Proxy zu SqlMapApi
 xdavidhu/langhost
👻 Ein LAN-Dropbox-Chatbot, steuerbar über Telegram.
 nccgroup/datajackproxy
Datajack Proxy ermöglicht es Ihnen, TLS-Datenverkehr in nativen x86-Anwendungen plattformübergreifend abzufangen.
 xorrior/raven
CobaltStrike External C2 für Websockets
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS-Abfangproxy)
 infosecn1nja/ycsm
Dies ist eine schnelle Skriptinstallation für einen ausfallsicheren Redirector unter Verwendung des nginx-Reverse-Proxys und letsencrypt, kompatibel…
 mvrozanti/rat-via-telegram
Windows-Fernverwaltungstool über Telegram
 abhishekkr/n00brat
Remote-Administrations-Toolkit (oder Trojaner) für POSiX-Systeme (Linux/Unix), das als Webdienst fungiert.
 modzero/burp-responseclusterer
Burp-Plugin, das Antworten gruppiert, um eine Übersicht der empfangenen Antworten anzuzeigen








