
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 malwareinfosec/fiddlezap
Regex-basiertes Add-on zur Erkennung von bösartigem Datenverkehr für OWASP ZAP. Markiert kompromittierte Websites durch Abgleich von URI- und…
 mirfansulaiman/customheader
Diese Burp Suite-Erweiterung ermöglicht es Ihnen, einen Header anzupassen, indem Sie einen neuen Header in den HTTP-REQUEST BurpSuite (Scanner,…
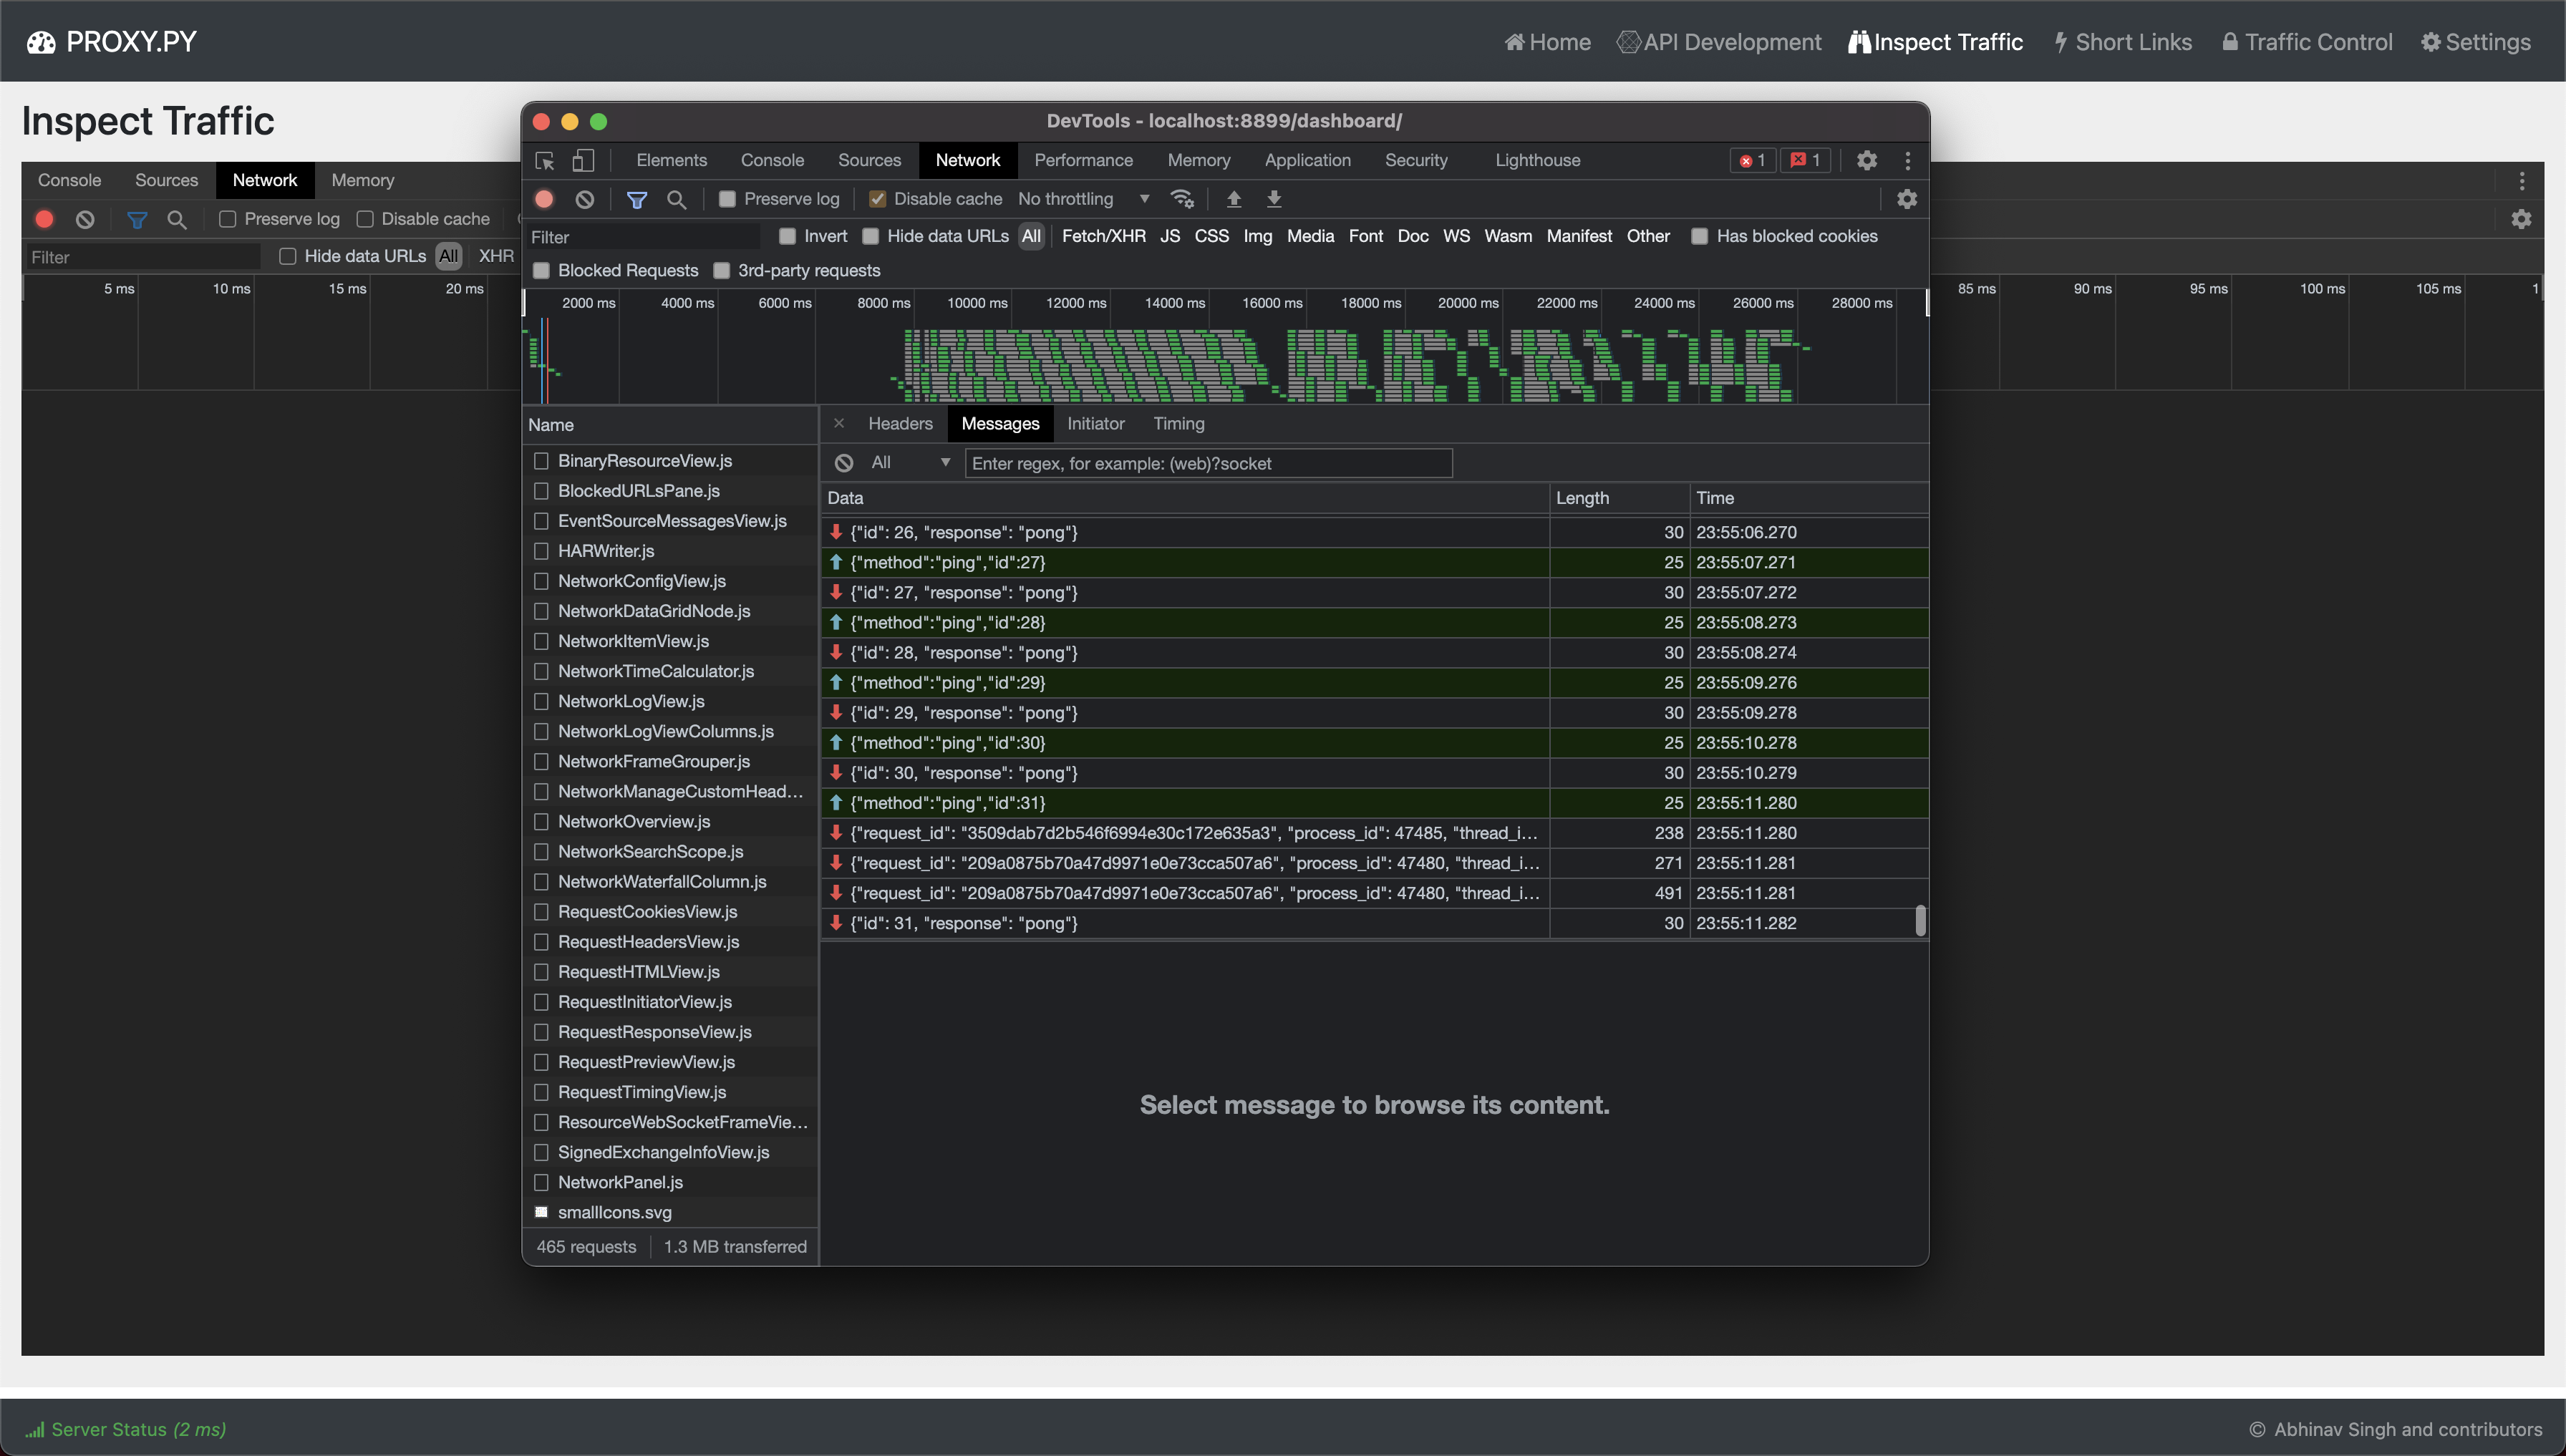 abhinavsingh/proxy.py
💫 Ngrok FRP Alternative • ⚡ Schnell • 🪶 Leichtgewichtig • 0️⃣ Keine Abhängigkeiten • 🔌 Plugbar • 😈 TLS-Interception • 🔒 DNS-over-HTTPS • 🔥…
 barre/privaxy
Privaxy ist der Tracker- und Werbeblocker der nächsten Generation. Es blockiert Werbung und Tracker, indem es HTTP(s)-Datenverkehr per MITM abfängt.…
 p0cl4bs/wifipumpkin3
Leistungsstarkes Framework für Rogue-Access-Point-Angriffe.
 projectdiscovery/proxify
Ein vielseitiger und portabler Proxy zum Erfassen, Manipulieren und Wiedergeben von HTTP/HTTPS-Traffic unterwegs.
 drk1wi/modlishka
Modlishka. Reverse-Proxy.
 kdzwinel/betwixt
:zap: Web-Debugging-Proxy basierend auf dem Chrome DevTools Network-Panel.
 denuitt1/mhr-cfw
Ein Domain-Fronting-Relais, das Datenverkehr durch GAS (Google Apps Script) leitet und an Cloudflare Workers weiterleitet. Entwickelt, um DPI zu…
 spectolabs/hoverfly
Leichte Dienstvirtualisierung/ API-Simulation / API-Mocking-Tool für Entwickler und Tester
 masterking32/masterhttprelayvpn
Domain-fronted HTTP/SOCKS5-Proxy-Tunnelverkehr durch Google Apps Script mit MITM-TLS-Abfangen, HTTP/1-2-Multiplexing und DPI-Umgehung.
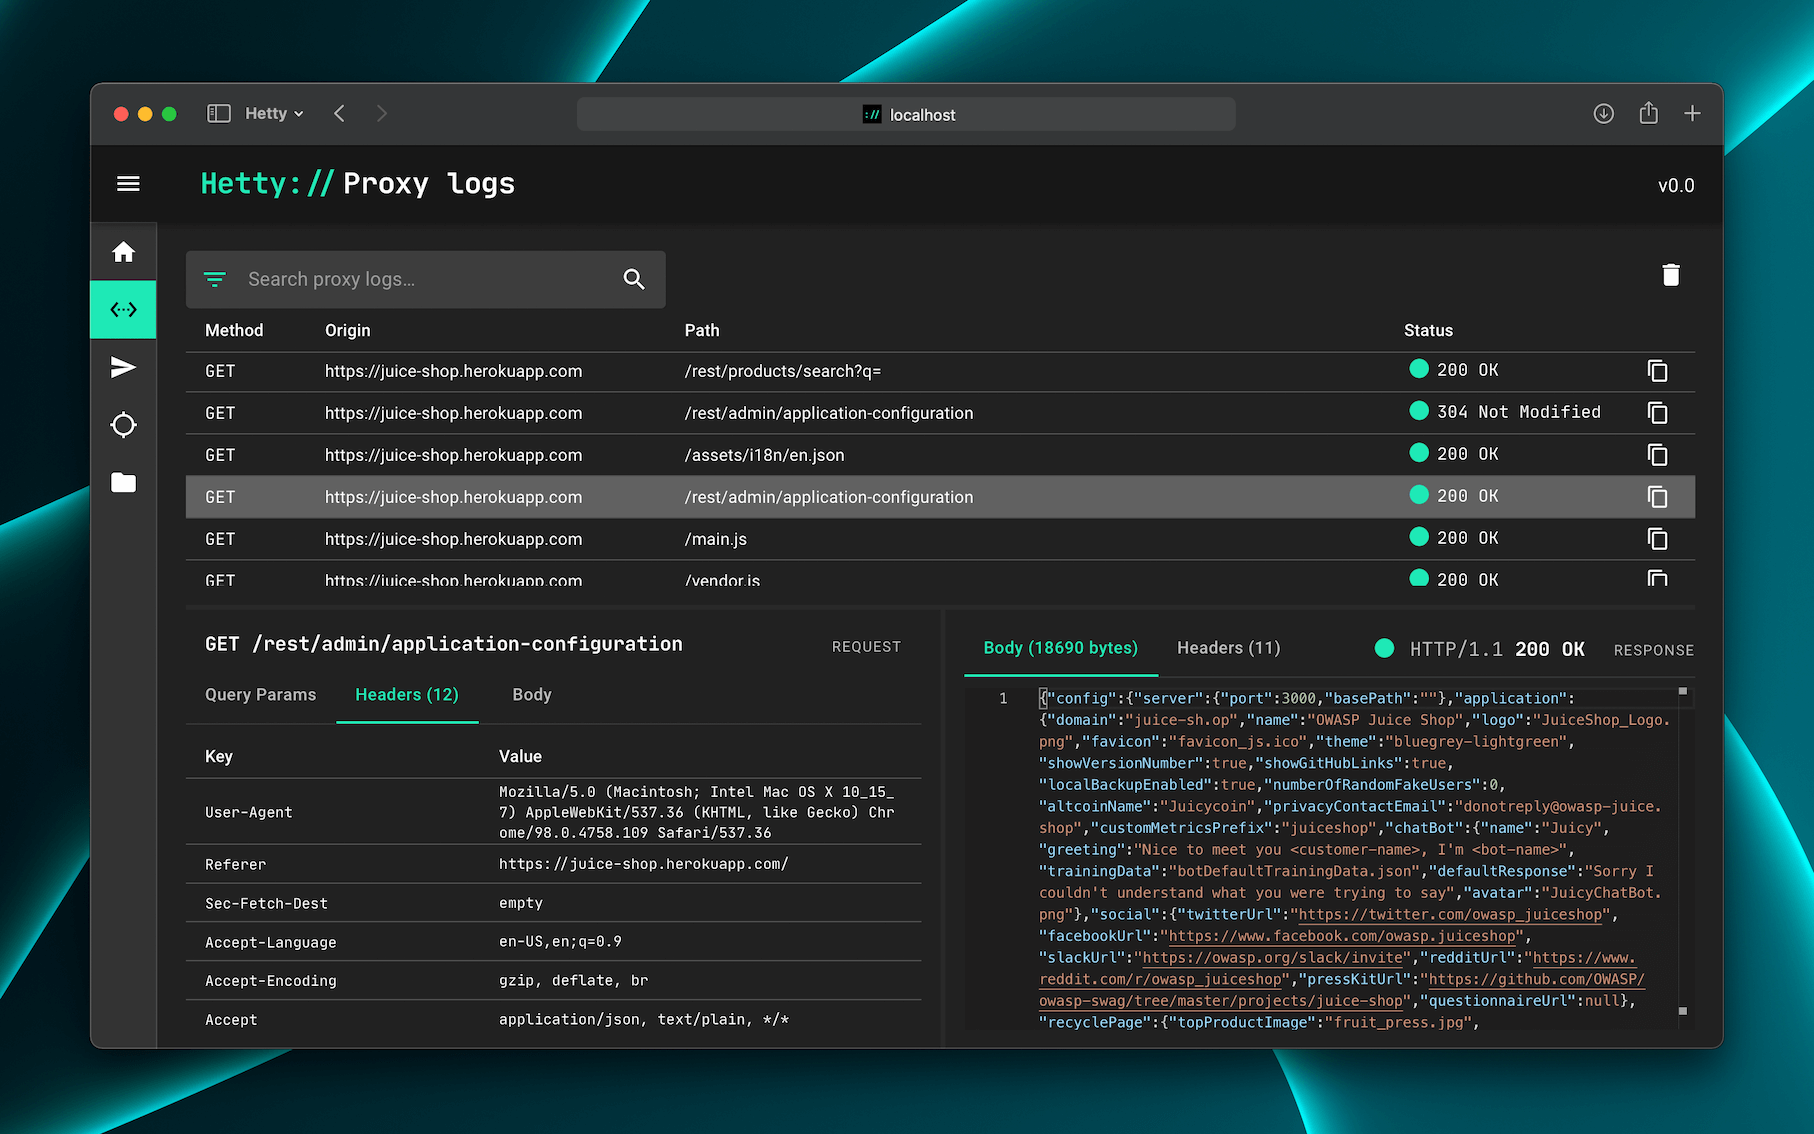 dstotijn/hetty
Ein HTTP-Toolkit für die Sicherheitsforschung.
 wkeeling/selenium-wire
Erweitert die Python-Bindings von Selenium, damit Sie die vom Browser gesendeten Anfragen untersuchen können.
 google/martian
Martian ist eine Bibliothek zum Erstellen benutzerdefinierter HTTP/S-Proxys
 vmware-archive/burp-rest-api
REST/JSON-Schnittstelle für das Burp Suite Sicherheitstool.
 mvrozanti/rat-via-telegram
Windows-Fernverwaltungstool über Telegram
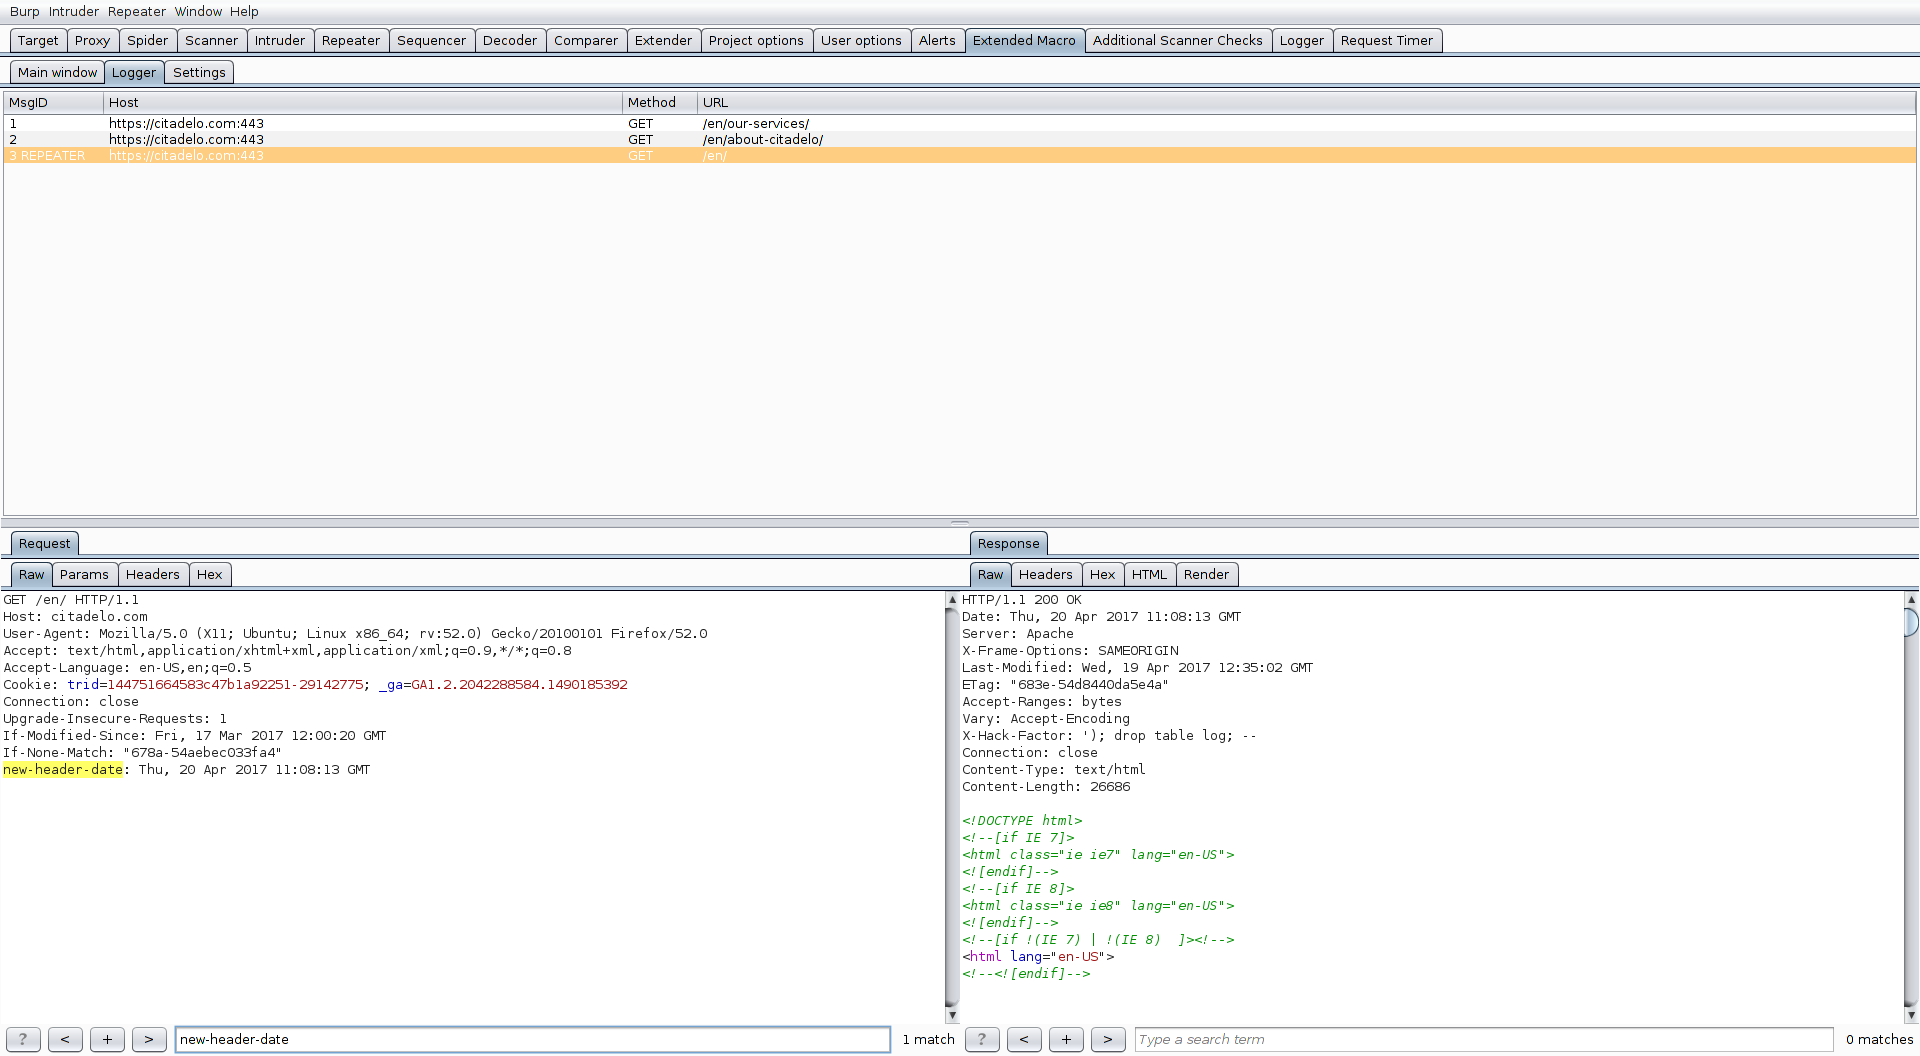 fruh/extendedmacro
ExtendedMacro - BurpSuite-Plugin, das erweiterte Makrofunktionen bereitstellt








