
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 denuitt1/mhr-cfw
Ein Domain-Fronting-Relais, das Datenverkehr durch GAS (Google Apps Script) leitet und an Cloudflare Workers weiterleitet. Entwickelt, um DPI zu…
 threatexpert/gonc
Netcat mit automatisierter NAT-Traversierung, sicherem P2P und erweiterten Funktionen für Shell-Zugriff, Dateiübertragung und Netzwerk-Proxying.
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…
 hackwarts12/burp-recordadora
Speichert BurpSuite-Proxy-Verlauf, Repeater-Anfragen und Intruder-Payloads sitzungsübergreifend; exportiert und importiert .log-Dateien im…
 0xbartita/cookie-swapper
Burp Suite Erweiterung, die Cookies und Header in Anfragen mithilfe konfigurierbarer Regeln automatisch ersetzt. Macht das manuelle Kopieren und…

 yukibtc/redknife
Ein Schweizer Taschenmesser für offensive Sicherheit.
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 0xmarik/aresius
Nativer HTTP/HTTPS-Interception-Proxy für Penetrationstester und Bug-Bounty-Jäger mit Live-Request-Manipulation, Request-Replay,…
 httptoolkit/httptoolkit
HTTP Toolkit ist ein schönes & quelloffenes Tool zum Debuggen, Testen und Entwickeln mit HTTP(S) unter Windows, Linux & Mac :tada: Öffne hier ein…
 ebryx/aes-killer
Burp Plugin zum Entschlüsseln von AES-verschlüsseltem Datenverkehr im laufenden Betrieb
 synacktiv/hopla
HopLa Burp Suite Extender Plugin - Bringt KI-Fähigkeiten, Autovervollständigungsunterstützung und eine Reihe nützlicher Payloads in Burp Suite
 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
 ericmtzmtz/pwnproxy
Eine offene, lokal-first Sicherheitstest-Plattform für Pentester, KI-Agenten, CI/CD-Pipelines und Teams.
 rhinosecuritylabs/iprotate_burp_extension
Erweiterung für Burp Suite, die AWS API Gateway verwendet, um Ihre IP bei jeder Anfrage zu rotieren.
 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
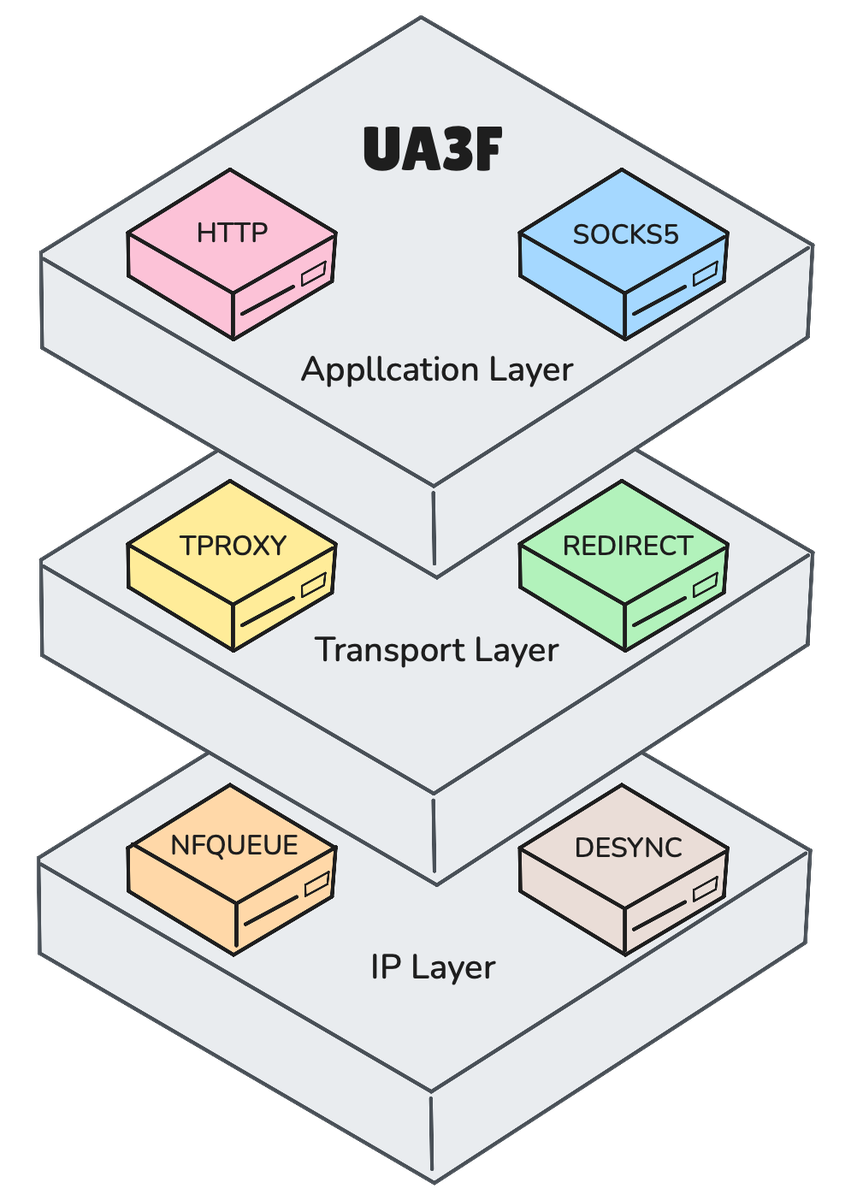 sunbk201/ua3f
Transparenter HTTP(S)-Rewriting-Proxy mit Unterstützung für HTTP-, SOCKS5-, TPROXY-, REDIRECT- und NFQUEUE-Modi, HTTPS-MitM, regelbasiertem…
 masterking32/masterhttprelayvpn
Domain-fronted HTTP/SOCKS5-Proxy-Tunnelverkehr durch Google Apps Script mit MITM-TLS-Abfangen, HTTP/1-2-Multiplexing und DPI-Umgehung.
 httptoolkit/frida-interception-and-unpinning
Frida-Skripte, um mobile Anwendungen zur Laufzeit umzuschreiben und den gesamten HTTPS-Verkehr direkt per Man-in-the-Middle (MitM) abzufangen.







