
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen

 ianxtianxt/proxysqlmap
Von Proxy zu SqlMapApi
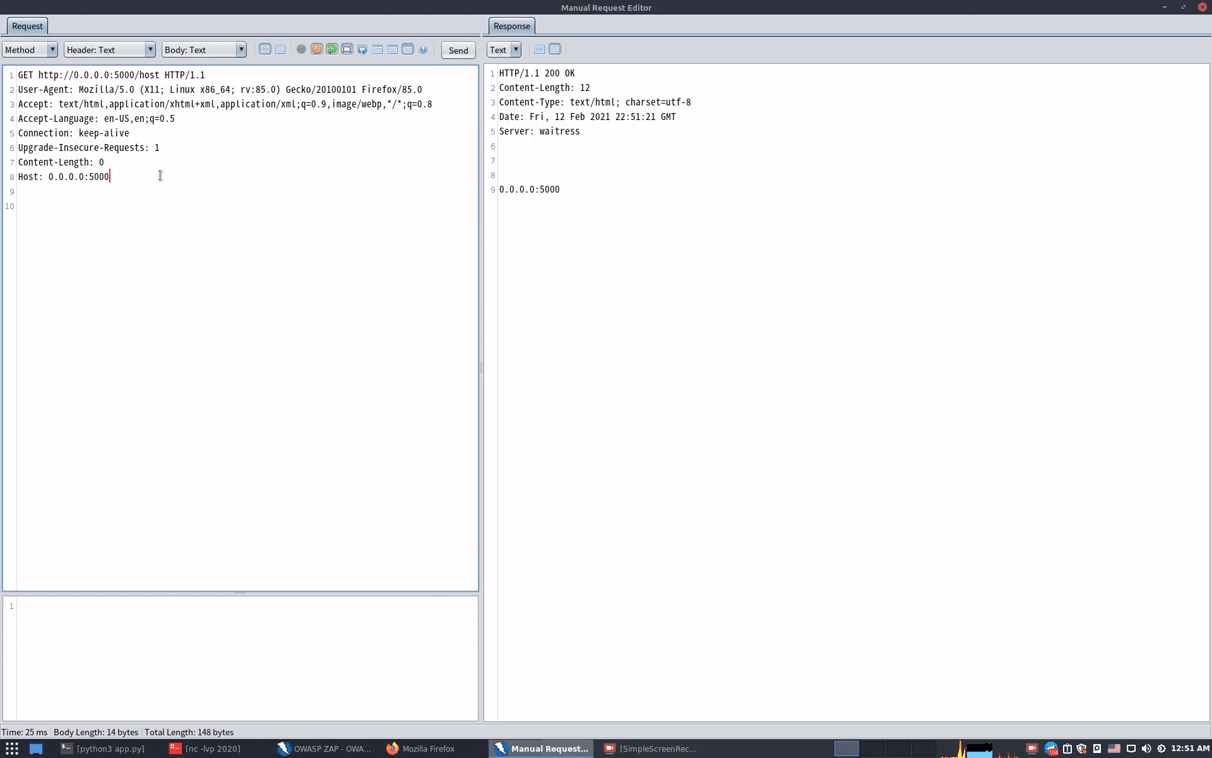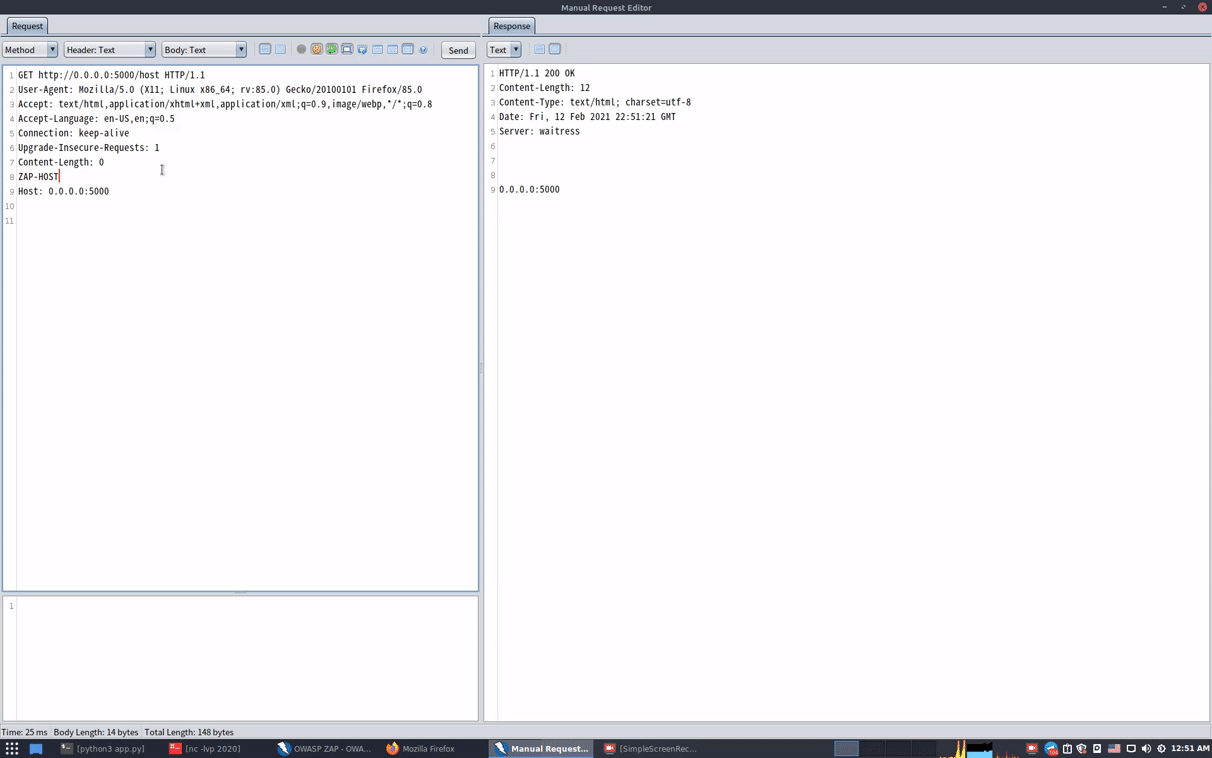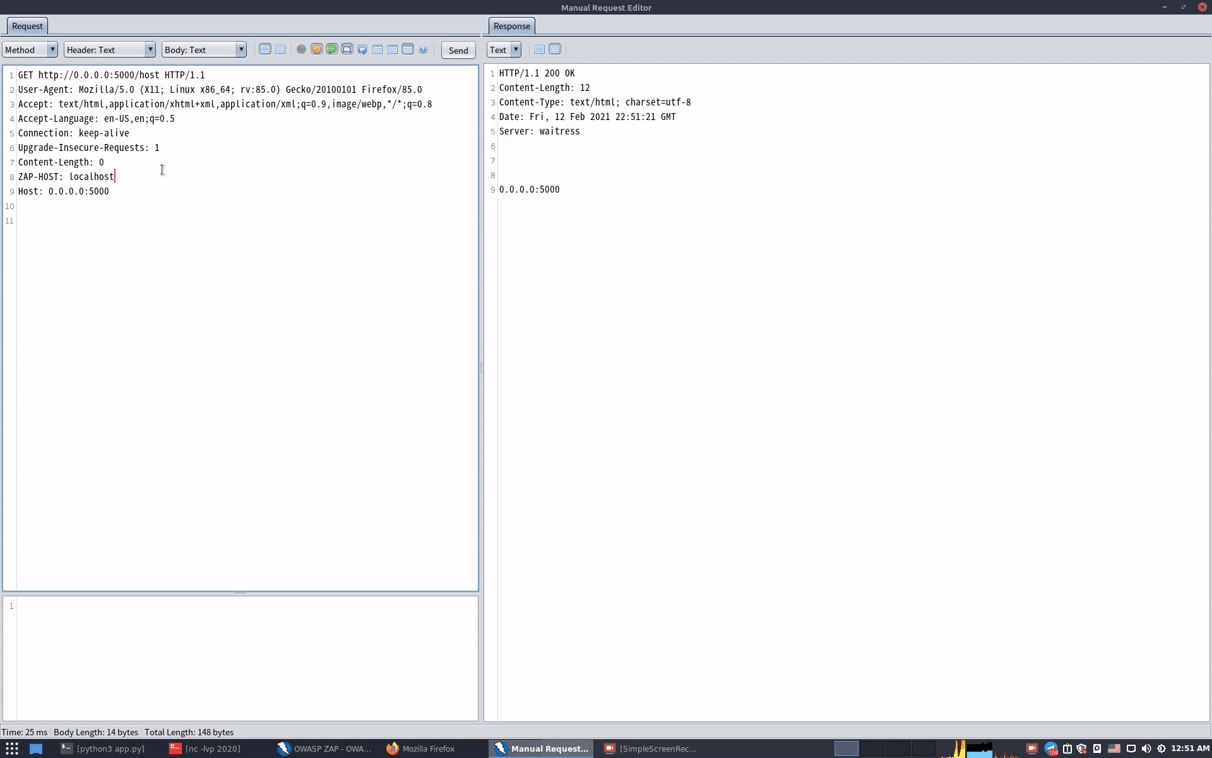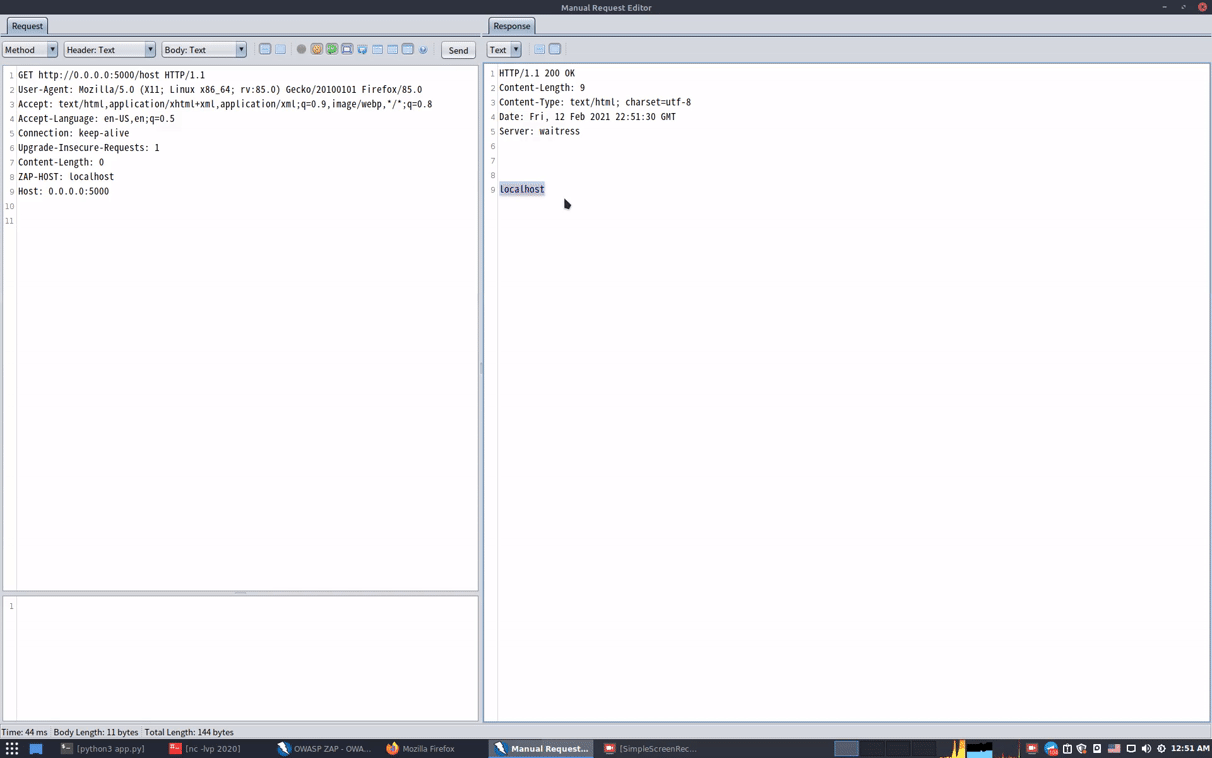 mindpatch/zaphoster
Behebt den Host-Header-Fehler in Zaproxy.
 portswigger/burp-extensions-montoya-api-examples
Beispielhafte Burp-Suite-Erweiterungen zur Demonstration der Montoya-API, die HTTP- und Proxy-Handler, benutzerdefinierte Scan-Prüfungen,…
 hackvertor/shadow-repeater
Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…
 secretsquirrel/bdfproxy
Binärdateien über MITM patchen: BackdoorFactory + mitmProxy.
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS-Abfangproxy)
 keith-amateur/cve-2022-1040
Erspare dir die Mühe, Burpsuite zu öffnen...
 ottimo/burp-alfresco-referer-proxy-cve-2014-9301
Burp Suite Erweiterung, die CVE-2014-9301 im Alfresco Referer Proxy ausnutzt, für gezielte Penetrationstests von Webanwendungen.
 ryhanson/externalc2
Eine Bibliothek zur Integration von Kommunikationskanälen mit dem Cobalt Strike External C2-Server
 caido-community/burp2caido
Ein Tool zum Migrieren des Burpsuite-HTTP-Verlaufs nach Caido.
 johndoe31415/ratched
Ratched ist ein transparenter Man-in-the-Middle-TLS-Proxy, der für Penetrationstests vorgesehen ist.
 imbas007/cve-2025-53770-vulnerable-scanner
Python-Skript zum Scannen von SharePoint-Hosts auf CVE-2025-53770 mit benutzerdefinierten Payloads, mit optionaler Burp-Suite-Proxy-Interception für…
 xorrior/raven
CobaltStrike External C2 für Websockets
 modzero/burp-responseclusterer
Burp-Plugin, das Antworten gruppiert, um eine Übersicht der empfangenen Antworten anzuzeigen
 nccgroup/autochrome
Dieses Tool lädt eine funkelnagelneue Kopie von Chromium herunter, installiert und konfiguriert sie.
 projectdiscovery/collaborator
BurpSuite Standard-/Private-Collaborator-Bibliothek
 hoodoer/colonelclustered
Ein Java-Burp-Plugin, das Text-Clustering auf Antworten durchführt, um Ausreißer/Gruppen basierend auf dem tatsächlichen Inhalt der Server-Antworten…
 v1v1/sleight
Empire HTTP(S) C2-Redirector-Setupskript








