
 #1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen
 nccgroup/http-mcp-bridge
HTTP-Proxy-Bridge für Sicherheitstests von Remote-MCP-Servern, die es Standard-HTTP-Tools ermöglicht, JSON-RPC-Nachrichten zu senden und Sitzungen zu…
 dereeqw/web-mitm-lab
Simulationstool für die Abfangung von Webverkehr für Cybersicherheitsforschung und defensives Lernen in isolierten Laborumgebungen.
 hemp3l/cve-2017-6640-poc
Proof of Concept für CVE-2017-6640 als Burp-Erweiterung
 gabriel-sztejnworcel/pipe-intercept
Windows-Named-Pipes-Kommunikation mithilfe von Burp oder ähnlichen HTTP-Proxy-Tools abfangen
 taherio/redi
Automatisiertes Skript zur Einrichtung von CobaltStrike-Redirectoren (nginx reverse proxy, letsencrypt)
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier

 mike01/pypacker
:package: Die schnellste und einfachste Bibliothek zur Paketmanipulation für Python
 infobyte/faraday_burp
Burp-Erweiterung für die Zusammenarbeit in Faraday
 threatexpress/cs2modrewrite
Konvertiert Cobalt Strike-Profile in modrewrite-Skripte
 static-flow/burpsuite-team-extension
Dieses Burpsuite-Plugin ermöglicht es mehreren Web-App-Testern, ihre Proxy-Verläufe in Echtzeit miteinander zu teilen. Anfragen, die durch deine…
 sensepost/birp
Big Iron Recon & Pwnage
 synacktiv/bbs
bbs ist ein Router für SOCKS- und HTTP-Proxys. Es stellt einen SOCKS5-Dienst (oder HTTP CONNECT) bereit und leitet eingehende Anfragen basierend auf…
 zaproxy/zap-api-rust
Rust-Client-Bibliothek für die OWASP-ZAP-API, die programmatischen Zugriff auf Webanwendungs-Sicherheitsscans, Schwachstellenerkennung und…
 benrich127n/react2shell_analyzer
Ein Dart-Paket zur Analyse von CVE-2025-55182 react2shell
 nccgroup/readable-thrift
Benutzerfreundlicher Thrift-Encoder/Decoder
 mufeedvh/log4jail
Ein Reverse-Proxy-Firewall zur Verhinderung von Log4J (Log4Shell alias CVE-2021-44228)-Angriffen.
 cappricio-securities/burpflow
BurpFlow ist eines der besten Burp-Suite-Automatisierungstools für Bug-Bounty-Jäger und Penetrationstester und wird häufig verwendet, um Recon-Daten…
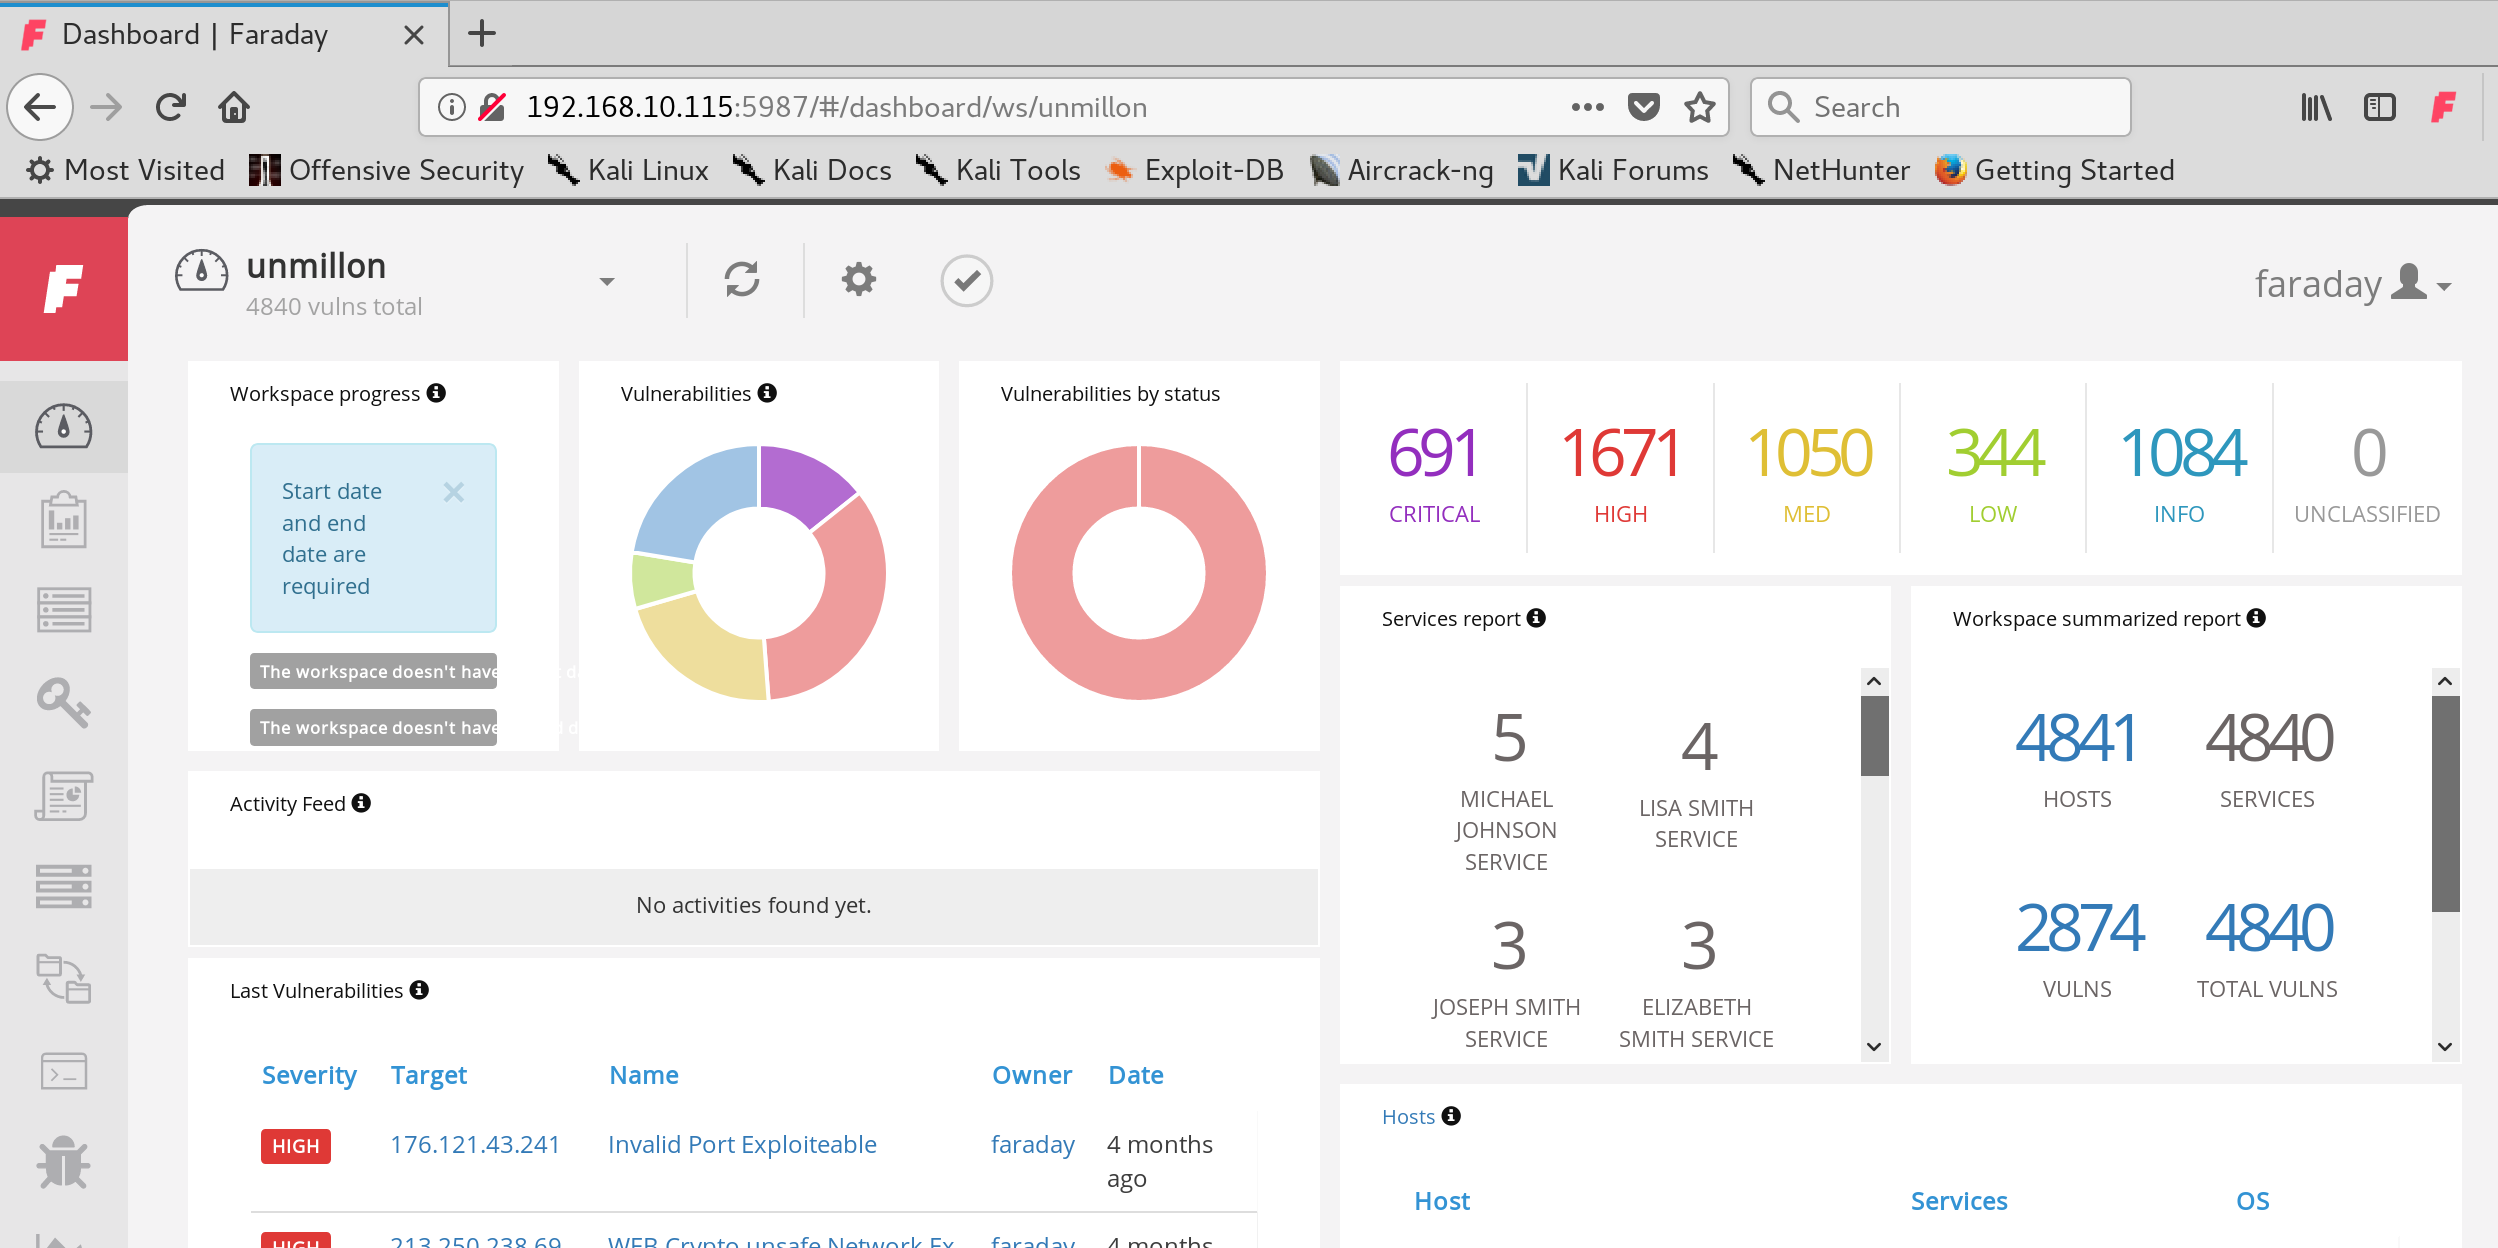 infobyte/faraday_addon
Eine Browsererweiterung für die faradaysec-Plattform https://faradaysec.com








