
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 sneakynachos/cve-2026-12295-uxxs-in-my-wasm
Firefox content->parent srcdoc forge (N-day, Bug 2040160): gefälschter PDocumentChannel mit SrcdocData auf einer Nicht-about:srcdoc-URI ->…
 xal6/cve-2026-64638-banner-poc
Generiert eine selbstübermittelnde HTML-Trigger-Seite, die eine reflektierte HTML-Injection im WordPress-Login (CVE-2026-64638) ausnutzt, um ein…
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox Content-zu-Parent-IPDL-Privilegieneskalation (N-day, Bug 2054416): gefälschter PDocumentChannel mit RemoteTypeOverride -> Platzierung im…
 boreas37/cve-2026-43914-poc
PoC für CVE-2026-43914: Vaultwarden <1.35.4 Passwortorakel für den Brute-Force-Bypass der email-2FA. Python, nur mit Standardbibliothek.
 cyberauth/cve-2026-20079
Implementiert die CVE-2026-20079-Authentifizierungs-Bypass-zu-Root-RCE-Kette gegen Cisco Secure FMC mithilfe von Fingerprint-, Check-, Proof- und…
 oscerd/cve-2026-63039
Proof-of-Concept für CVE-2026-63039, der eine ORDER-BY-SQL-Injection in der AuditAlertRule von Apache InLong über orderField/orderType demonstriert,…
 oscerd/cve-2026-28672
Proof-of-concept-Reproduzierer für die OS-Befehlsinjektion bei Apache Ranger UnixUserGroupBuilder (CVE-2026-28672), der die Schwachstelle…
 oscerd/cve-2026-78329
Proof-of-Concept-Reproducer für Apache Camel camel-undertow Header-Filter-Bypass (CVE-2026-78329), der die websocket.*-Header-Injection demonstriert…
 oscerd/cve-2026-71300
Proof-of-Concept-Reproduktionscode für Apache Camel camel-atmosphere-websocket Dispatch-Header-Injection (CVE-2026-71300), der demonstriert, wie ein…
 oscerd/cve-2026-60093
Proof-of-Concept-Reproduktionen für die Apache-Camel-Pfad-Traversal-Schwachstelle (CVE-2026-60093) in camel-azure-storage-datalake, die das…
 oscerd/cve-2026-66906
Proof-of-Concept-Reproduktionen für die Apache-Camel-Path-Traversal-Schwachstelle (CVE-2026-66906) in camel-azure-storage-blob, die beliebiges…
 oscerd/cve-2026-59230
Proof-of-Concept-Reproducer für Apache Camel camel-mail MimeMultipart Header-Injection (CVE-2026-59230), die SSRF über die CamelHttpUri-Injection in…
 imbas007/rce-cve-2026-10520-cve-2026-10523
Erkennungsartefakt-Generator für Ivanti-Sentry-Schwachstellen im Bereich Authentifizierungsumgehung und Remote-Codeausführung (RCE) (CVE-2026-10520,…
 t0w0t/poc-cve-2026-18963
Proof-of-Concept-Exploit für CVE-2026-18963, eine Authentifizierungsumgehung im Passwort-vergessen-Ablauf von Keycloak, die ein Zurücksetzen des…
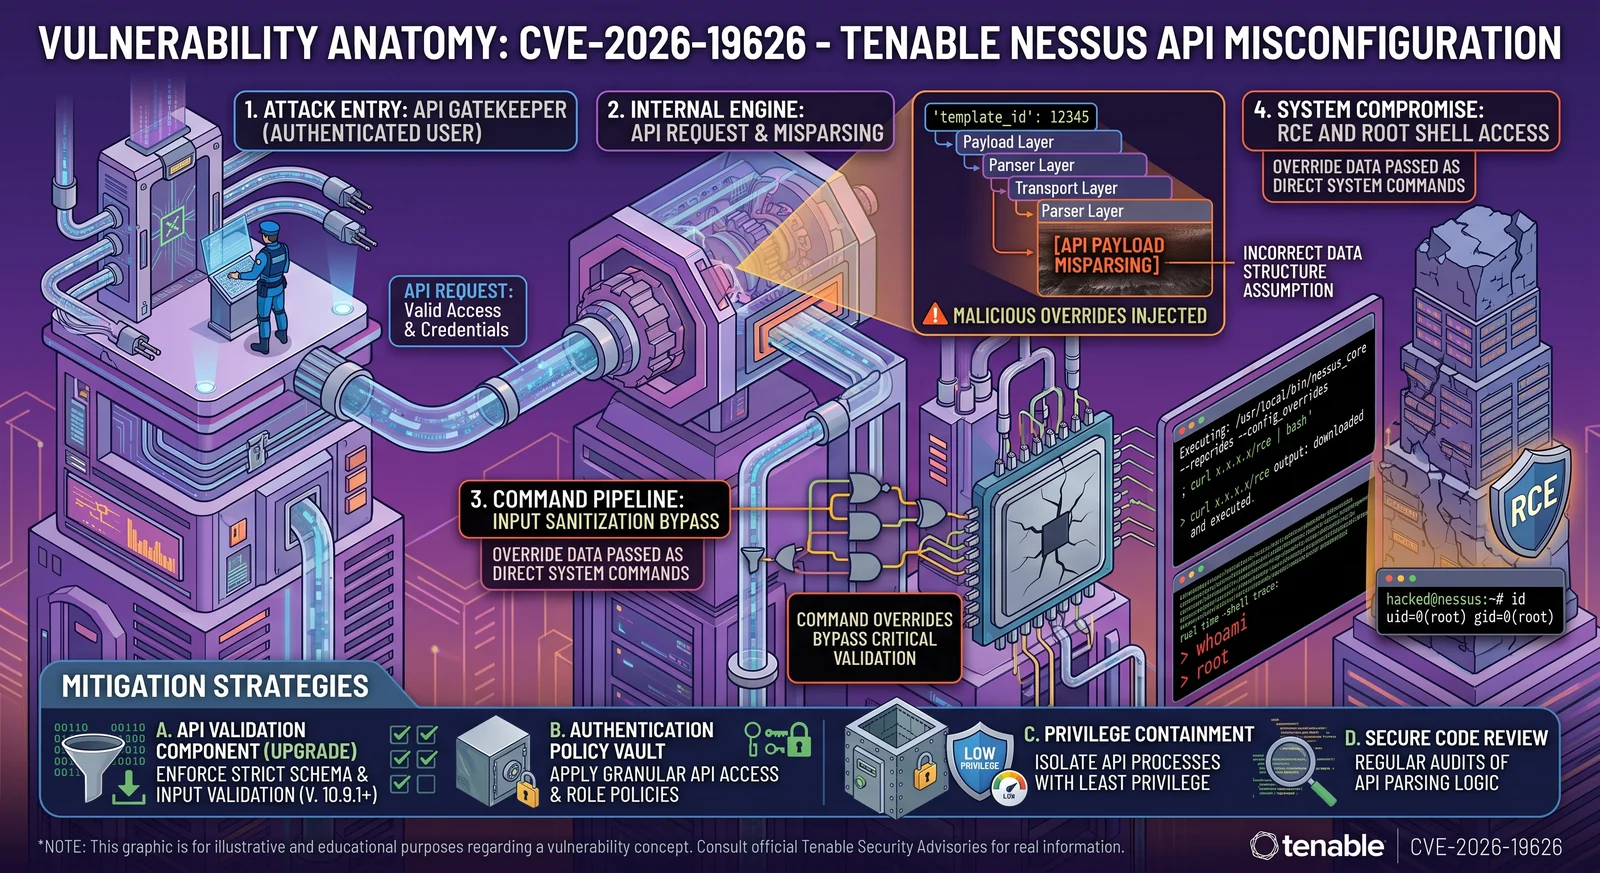 h00die/poc-cve-2026-19626
Proof-of-concept-Exploit für CVE-2026-19626, eine authentifizierte Remote-Codeausführung in der Berichtsgenerierung von SecurityCenter, die eine…
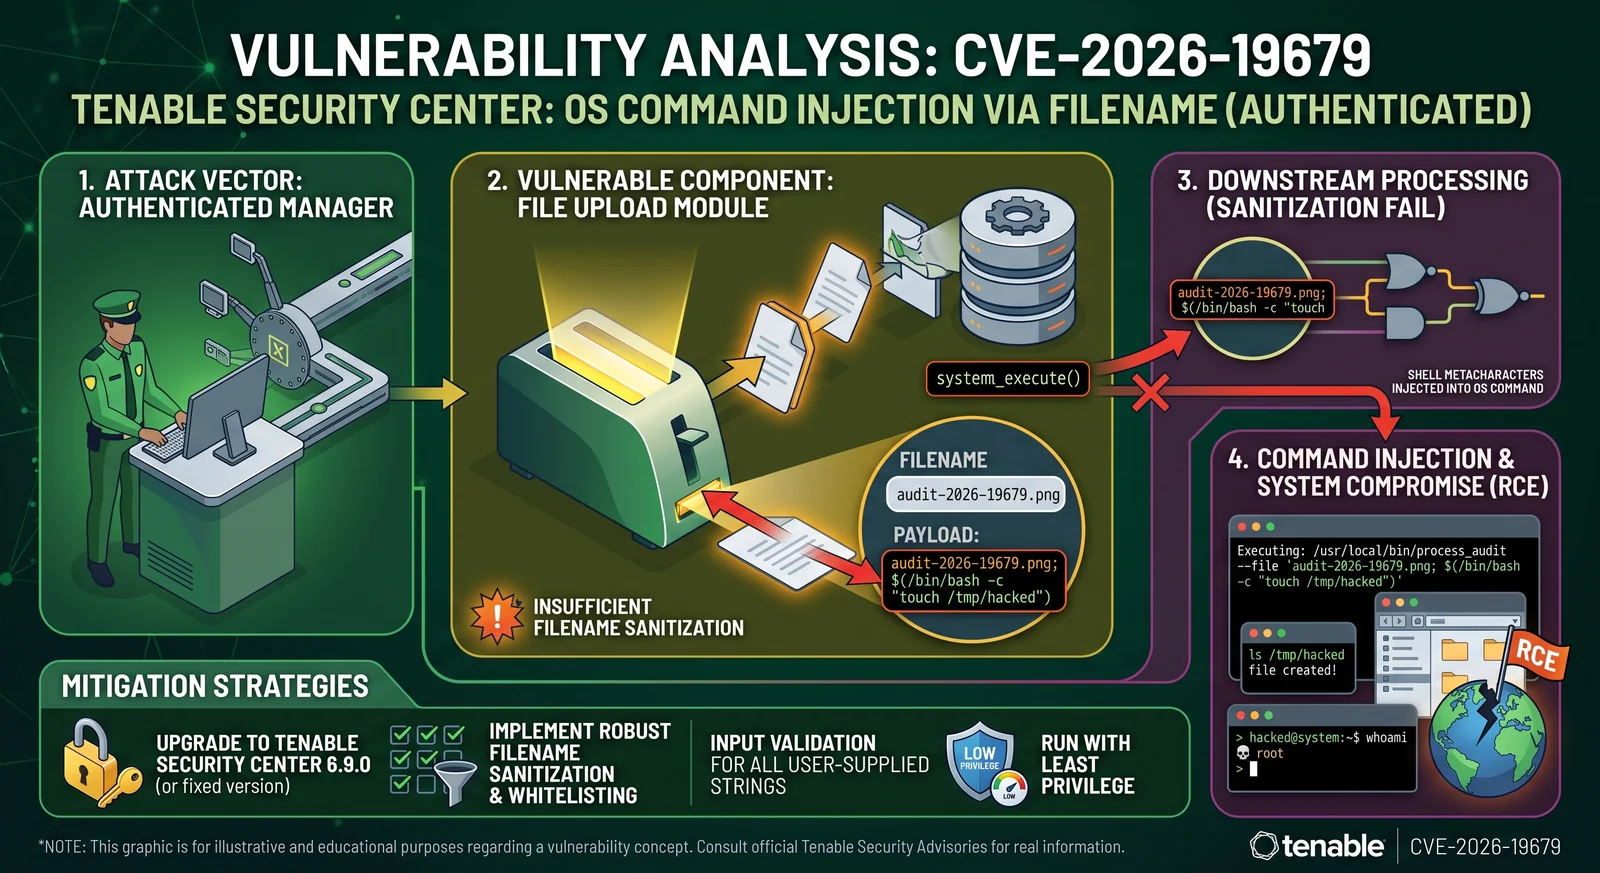 h00die/poc-cve-2026-19679
Proof-of-concept-Exploit für CVE-2026-19679, eine Schwachstelle durch unzureichende Bereinigung von Dateinamen beim Upload von Audit-Dateien, die zu…
 mr-destroyer/cve-2025-55182
Exploit für CVE-2025-55182, der Remote-Codeausführung über Prototype Pollution in Next.js React Server Components ermöglicht, mit Befehlsausführung…
 azmisyahrul/prismsec
Sicherer, modularer MCP-Server, der nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap für KI-gestützte Penetrationstests kapselt.








