
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 maxprog-svg/cve-2026-55040-mass-exploit
Exploit für CVE-2026-55040 in Microsoft SharePoint, der JWT-Tokens über den Algorithmus „none“, schwache HS256-Geheimnisse und RS256-Substitution…
 eqstlab/cve-2026-72898
# Unauthentifizierter Blind-SQL-Injection-Exploit für Metabase Nutzt eine Roh-SQL-Injection im Passwort-Reset-Endpunkt aus, um Daten über…
 eqstlab/cve-2026-19478
Proof-of-Concept-Exploit für CVE-2026-19478, eine nicht authentifizierte GraphQL-Injection in GitLab CE/EE, die beliebige Methodenaufrufe und die…
 deadexpl0it/cve-2026-19632-poc
PoC für CVE-2026-19632 - TranslatePress – Multilingual <= 3.3.1 - Nicht authentifizierte Kontokompromittierung durch Offenlegung des…
 zeetee1235/cve-2026-21962
Verifizierter PoC und Analyse für CVE-2026-21962, eine Umgehung der Zugriffskontrolle im Oracle HTTP Server/WebLogic Proxy-Plug-in über eine…
 teamn4c/sg-2026-0021
Proof-of-Concept-Exploit für CVE-2026-34159, der die Schwachstelle demonstriert und Exploit-Code für Sicherheitstests und Forschung bereitstellt.
 t3bik/cve-2026-75898
Proof-of-Concept für CVE-2026-75898, eine SSRF-Schwachstelle in der Invoke-Komponente von RAGFlow. Demonstriert die Schwachstelle mit unverändertem…
 polosss/by-poloss..-..cve-2026-18080
Exploit für CVE-2026-18080, einen nicht authentifizierten, beliebigen Datei-Upload, der zu RCE in ERP Complete HR, Accounting & CRM Suite führt.…
 hypnguyen1209/cve-2026-63520
Exploit-Kette für nicht authentifiziertes RCE auf Microsoft SharePoint, die einen JWT-Authentifizierungs-Bypass mit unsicherer .NET-Typinstanziierung…
 hypnguyen1209/log4j2-rce
Pre-auth RCE über FilteredObjectInputStream MarshalledObject-Bypass in Apache Log4j 2
 horkimhab/cve-2026-19912-cve-2026-19913-cve-2026-19914
Proof-of-Concept-Exploits für CVE-2026-19912, CVE-2026-19913 und CVE-2026-19914, die Dateilesen und Remote-Code-Ausführung in Kaltura demonstrieren,…
 khashayarnzk/cve-2025-2945-pgadmin-rce
PoC für CVE-2025-2945 — pgAdmin 4 authentifizierte eval()-Injection RCE, CVSS 9.9
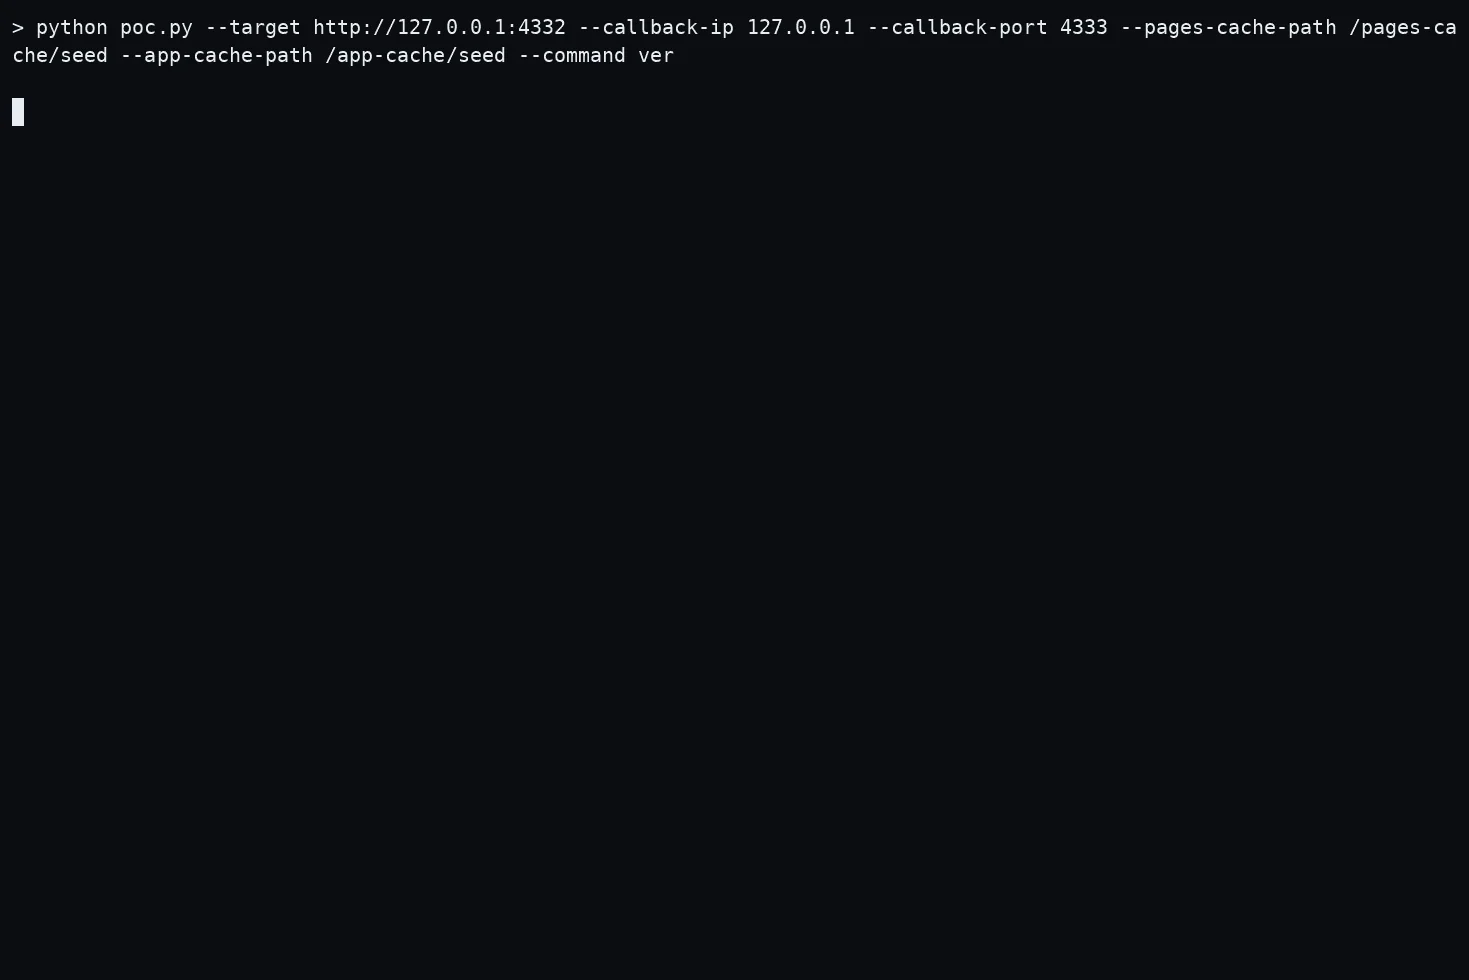 hackspeak/cve-2026-75604
Proof-of-Concept-Exploit für CVE-2026-75604, eine nicht authentifizierte RCE in Windows-gehostetem Next.js über Cache-Pfad-Traversal und gefälschte…
 yonliud/cve-2026-19632
Eintägiger Proof-of-Concept-Exploit für CVE-2026-19632, eine kritische, nicht authentifizierte Kontokompromittierung im…
 prot0tw/keycloak_cve-2026-18963_poc
Dieses Repo ist ein PoC für cve-2026-18963. Bitte verwenden Sie es nur auf legalen Produkten (Labor, lokal, ...).
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 Nicht authentifizierte RCE über MSSQL-PDO-DSN-Injection
 boreas37/cve-2026-56705
PoC-Exploit für Adminer < 5.4.3 unbeabsichtigte RCE über MSSQL-PDO-DSN-Injection, inklusive Docker-Lab und Negativtest.
 vladko312/sstimap
Automatisches SSTI-Erkennungstool mit interaktiver Oberfläche








