
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 ivanesk315/cve-2026-42533
Docker-Lab zur Reproduktion von CVE-2026-42533, einem Pre-Auth-nginx-Heap-Overflow und Info-Leak durch Two-Pass-Capture-Clobbering, mit PoC-Skripten…
 ivanesk315/cve-2026-18963
Docker-basiertes Lab und Python-Exploit für CVE-2026-18963, eine Umgehung des Keycloak-Reset-Credentials-Flows, die Account-Übernahme durch Umgehung…
 jasper2018/cve-2018-20062
Verifikationsskript und PoC für CVE-2018-20062, die ThinkPHP 5.0.x invokefunction-Deserialisierungs-RCE, zur Bestätigung der Routenerreichbarkeit und…
 ac8999/cve-2025-27636-rce-in-apache-camel
Python-PoC zur Ausnutzung von CVE-2025-27636, einer Apache Camel Header-Injection-RCE, mit Unterstützung für Befehlsausführung, Dateilesevorgänge und…
 soskalai/cve-2026-77578
Python-Proof-of-Concept, das CVE-2026-77578 ausnutzt, einen authentifizierten Path Traversal in Xibo CMS, der beliebige lokale Dateien über…
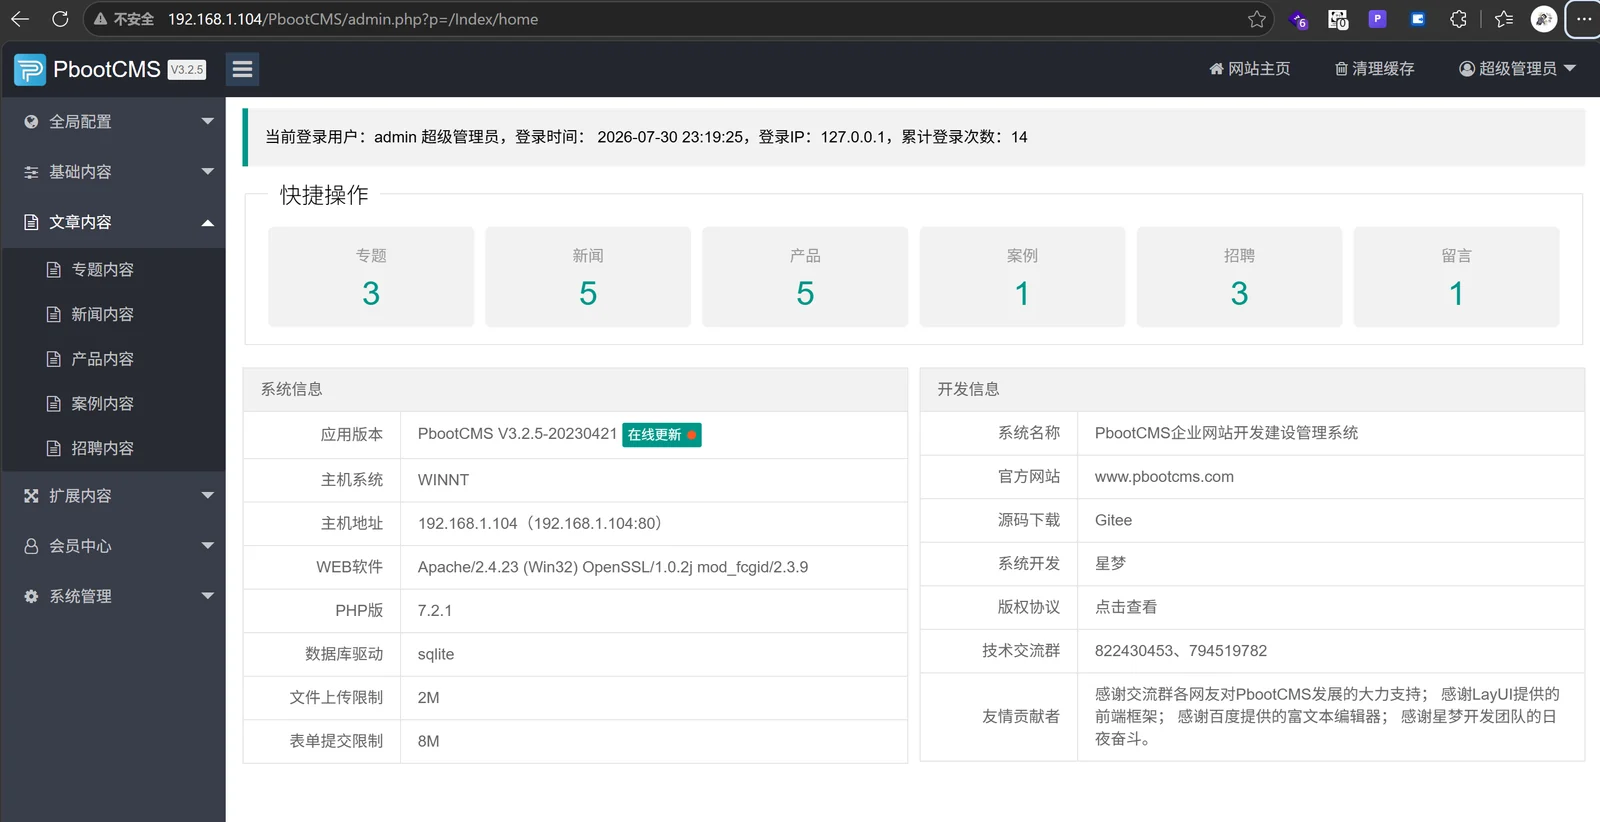 jhli07/cve-2026-79387-pbootcms-sql-injection
Proof-of-Concept für CVE-2026-79387, eine authentifizierte SQL-Injection in der Benutzerverwaltung von PbootCMS, die beliebige Feldaktualisierungen…
 l0lsec/openfire-ssrf-cve-2019-18394
PoC für CVE-2019-18394: nicht authentifizierter Full-Read-SSRF in Openfire <= 4.4.2 FaviconServlet
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
XSS-Injection, WonderCMS 3.2.0 -3.4.2
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
Python-PoC für CVE-2023-6063, eine unauthentifizierte zeitbasierte blinde SQL-Injection in WP Fastest Cache <=1.2.2, die WordPress-Passwort-Hashes…
 xrzmodz444/cve-2026-41940-poc-linux
Proof-of-Concept-Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM. Unterstützt benutzerdefinierte Payloads und ausführliche…
 batj44/cve-2024-44625-gogs-rce-0.13.0
Exploit für CVE-2024-44625 in Gogs 0.13.0, der Remote-Codeausführung über Symlink-Following zur Erstellung eines Git-Hooks erreicht, mit Reverse- und…
 axedos/cve-2026-67401
Python-Proof-of-Concept für CVE-2026-67401, eine authentifizierte SQL-Injection in cPanel EmailTrack, die das Schreiben beliebiger Dateien als Root…
 4ybrick/cve-2026-79303
Proof-of-concept für CVE-2026-79303, eine kritische boolean-blind SQL-Injection in Kaiten, die die Parameter `order_by` und `order_direction`…
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) PHP-Dateilesen-zu-RCE-Exploit, angepasst an einen XXE/CTF-Kanal
 bombobombone/cve-2026-74239
Proof of Concept und technische Ausarbeitung für CVE-2026-74239, eine Path-Traversal-Schwachstelle bei XenForo-Stil-Archivimporten unter Windows, die…
 bombobombone/cve-2026-73319
Proof-of-Concept-Exploit und technische Dokumentation für CVE-2026-73319, eine Same-Host-javascript:-URI-XSS in XenForo vor 2.3.13, einschließlich…
 bombobombone/cve-2026-73318
Proof-of-Concept-Exploit für XenForo CVE-2026-73318, eine Umgehung der Autorisierung, die es ACP-Administratoren ermöglicht, eine standortweite…
 bombobombone/cve-2026-73317
Proof-of-Concept-Exploit und technische Dokumentation für CVE-2026-73317, eine Umgehung der Autorisierung in XenForo, die es eingeschränkten…








