
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 qucklecrabik/cve-2026-23921
Proof-of-Concept-Exploit für CVE-2026-23921, eine zeitbasierte blinde SQL-Injection in der Zabbix-API über den Parameter sortfield, die die…
 ressl/cve-2026-87902-poc
PoC für CVE-2026-87902 — unauthentifizierter Path Traversal in der WordPress-Seitentemplate-Auflösung (lokale PHP-Inklusion, bedingte RCE) mit einem…
 rushikesh-a-bhujbal/cve-2011-2523
Von Grund auf entwickelte Exploits in Python. Kein Metasploit. Keine Frameworks. Raw-Socket-Implementierung echter CVEs gegen autorisierte Lab-Ziele.
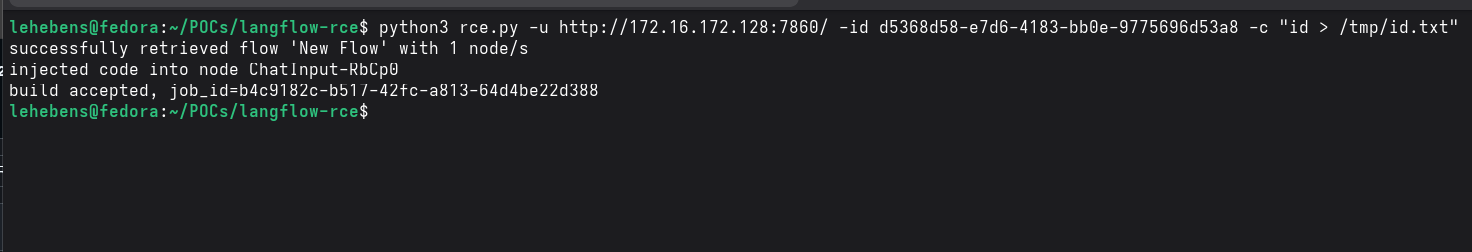 lukehebe/ibm-langflow-cve-2026-48519-poc
Proof-of-Concept-Exploit für CVE-2026-48519, eine Pre-Auth-RCE in IBM Langflow <= 1.9.1 über den Shareable Playground…
 murrez/cve-2026-19658
Python-3-Prüf- und Exploit-Helfer für CVE-2026-19658, eine PHP-Object-Injection-Schwachstelle in WordPress Give Tributes, mit FOFA-Zielerkennung und…
 murrez/cve-2026-13355
Python-PoC-Scanner und Exploit für CVE-2026-13355, eine unauthentifizierte Admin-Rechteausweitung in Meta Box AIO WordPress-Plugins, mit…
 sarthak4126/web-app-pentesting
Webanwendungs-Penetrationstesting-Labor — verwundbare Flask-App, automatisierter Scanner und professioneller Pentest-Bericht. Deckt OWASP Top 10,…
 nxploited/cve-2026-91097-cve-2026-91106
HPLIP < 3.26.6 — Vollständige Admin-Übernahme über die PAPPL-Weboberfläche (keine Authentifizierung). Verwandt mit CVE-2026-91097 bis CVE-2026-91106…
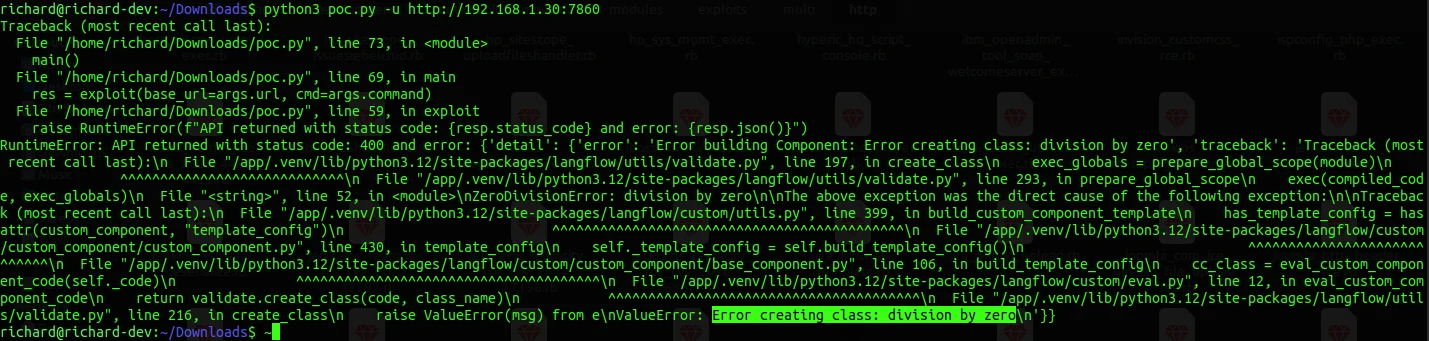 rmhowe425/poc-cve-2026-0769
Proof-of-Concept-Exploit für CVE-2026-0769 in Langflow, der Remote-Codeausführung über manipulierte Anfragen ermöglicht. Demonstriert die…
 rmhowe425/poc-cve-2026-93680
Proof-of-Concept-Exploit für CVE-2026-93680, das die Umgehung der MCP-SSE-Authentifizierung und die Datenexfiltration über Tool-Aufrufe demonstriert.
 rmhowe425/poc-cve-2026-93674
Python-Proof-of-Concept-Exploit für CVE-2026-93674, eine authentifizierte blinde Command Injection in Langflow, die die Ausführung von…
 madfxr/xss2shell-poc
XSS2Shell: WordPress-Preauth-XSS-zu-RCE-Kette (CVE-2026-64638)
 joaovicdev/exploit-cve-2026-33634
Bewusst verwundbares Docker-Lab zur Reproduktion von CVE-2026-33634: LiteLLM-Gateway-SSRF über api_base plus eine trojanisierte Abhängigkeit, mit…
 trx-0/cve-2026-31857-craftcms-ssti
Python-Proof-of-Concept für CVE-2026-31857, eine authentifizierte SSTI in den Bedingungsregeln des Craft CMS Control Panels, die über nicht sandboxed…
 trx-0/cve-2026-33157-craftcms-rce
Craft CMS CVE-2026-33157 filter-hud Verhaltens-Injection RCE PoC
 trx-0/cve-2026-44011-craftcms-rce
Python-Proof-of-Concept für CVE-2026-44011, eine authentifizierte Craft CMS FieldLayout-Condition-Injection-RCE, die Befehle auf anfälligen…
 trx-0/cve-2026-55794-craftcms-ssti
Ein Dry-Run-first Python-PoC für die Signed-Referrer-SSTI in Craft CMS CVE-2026-55794, der sich authentifiziert und signierte Redirects bestätigt,…
 trx-0/cve-2026-72778-craftcms-rce
Python-Proof-of-Concept für CVE-2026-72778, eine Craft CMS condition.config JSON-Merge-RCE, die Yii-Behavior-Schlüssel erreicht und ein…








