
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Python-Erkennungsartefakt-Generator und PoC für CVE-2026-94127, eine Pre-Auth-RCE in F5 BIG-IP, erreichbar über OAuth-konfigurierte virtuelle Server,…
 hakaioffsec/cve-2026-16764
Python-Exploit für CVE-2026-16764, eine Rechteausweitung in OWASP DefectDojo, bei der eine is_staff-REST-API-Umgehung es einem Benutzer mit geringen…
 anthonyk2923/cve-2026-94609
Write-up und Proof-of-Concept für CVE-2026-94609, eine Privilegieneskalations-Schwachstelle in authentik, die es Benutzern mit add_user_to_group…
 hassham1/cve-2026-12227-visualcomposer-lfi-poc
Docker-Validierungslabor und Safe-Oracle-PoC für CVE-2026-12227, eine nicht authentifizierte LFI in Visual Composer über vcv-template, mit einem…
 d6fault/cve-2026-95675
Python-PoC, das CVE-2026-95675 ausnutzt, eine unauthentifizierte Root-Befehlsinjektion in der D-Link DAP-1360 RevB Firmware über einen hardcodierten…
 murrez/cve-2026-12227
Python-3-PoC und Scanner für CVE-2026-12227, eine unauthentifizierte lokale Dateieinbindung in WordPress Visual Composer Website Builder über den…
 rushikesh-a-bhujbal/cve-2010-2075
UnrealIRCd 3.2.8.1 Backdoor-Exploit — Reverse Shell über AB; Trigger, von Grund auf in Python mit Raw Sockets entwickelt. Kein Metasploit.
 bardlaudian/cve-2023-49070
Python-PoC für Apache OFBiz CVE-2023-49070: Auth-Bypass auf /webtools/control/xmlrpc plus ysoserial-Gadget-Chain zur Erreichung von…
 0xsemz/magento-cve-2019-7139-sqli-poc
Python-Proof-of-Concept-Exploit für CVE-2019-7139, eine unauthentifizierte SQL-Injection im product_frontend_action-Endpunkt von Magento, die…
 learnerxuan/cve-2026-29057-poc
Docker-basiertes Lab zur Reproduktion von CVE-2026-29057 Next.js Request Smuggling, das die verwundbare Version 15.5.12 mit der gepatchten Version…
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 Authentifizierte RCE. Nur für Bildungszwecke und autorisierte Penetrationstests.
 zyphorixofficialmain-lab/cve-2026-87902
Python-Exploit für CVE-2026-87902, eine WordPress-Core-LFI-zu-RCE-Kette. Fingerprintet Versionen, schreibt eine PHP-Shell über pearcmd und bietet…
 whoami-012/cve-2026-96515
Technischer Bericht und authentifizierter Reverse-Shell-PoC für CVE-2026-96515, eine Root-Befehlausführungs-Schwachstelle im…
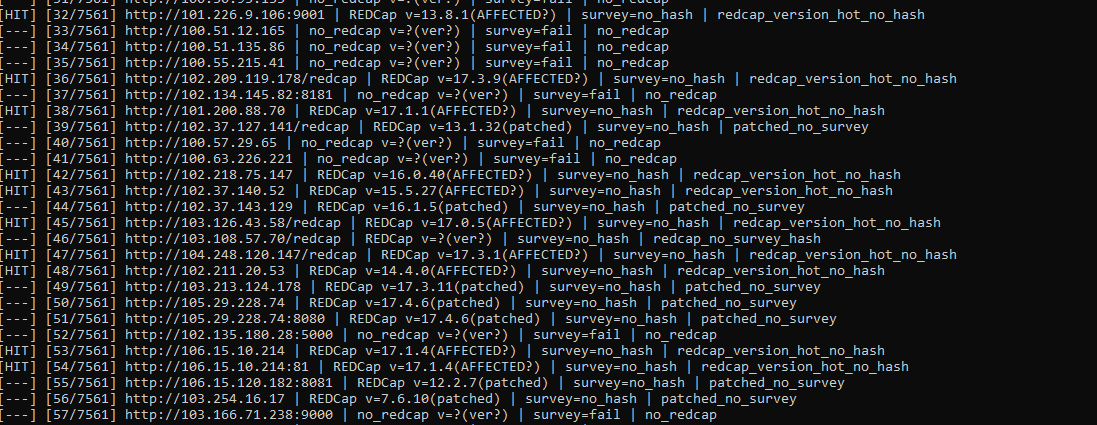 yulisec/cve-2026-90817
Python-Checker und konfigurierbarer Exploit-Hook für CVE-2026-90817, eine REDCap-Umfrage-Passthru- und Datenimport-RCE. Fingerabdrücke von Versionen,…
 nextco/wordpress-cve-2026-87902
Proof-of-Concept-Exploit für CVE-2026-87902, eine nicht authentifizierte WordPress-Core-LFI, die über pearcmd.php zu RCE führt, mit einem Docker-Lab…
 aipeacs/sc3010-computer-security
Verwendung von Struts2 und PowerShell zur Nachbildung der CVE-2017-5638 OGNL-Injection-Schwachstelle.
 fl0ydsec/cve-2026-63030
Python-Massenexploit und Detektor für die WordPress-Core-Pre-Auth-RCE-Kette CVE-2026-63030 und CVE-2026-60137, die SQL-Injection mit…
 wgetnz/hfs2
CVE-2024-23692 | HFS 2.3m/2.4-RC07 RCE vulnerability fix








