
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 bombobombone/cve-2026-96874
Proof-of-Concept- und Patch-Verifikationshinweise für CVE-2026-96874, ein gespeichertes XSS in MediaWiki Cargo Drilldown-Tab-Beschriftungen, die als…
 bombobombone/cve-2026-96875
Bericht und Proof-of-Concept-Skript für CVE-2026-96875, eine reflektierte XSS in den Hierarchiefiltern von MediaWiki Cargo Drilldown, mit…
 murrez/cve-2026-85520
Python-PoC für CVE-2026-85520: erkennt und nutzt unauthentifiziertes beliebiges Dateischreiben in PrestaShop gmfeed feed.php aus, um RCE zu…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
Erkennungsartefakt-Generator für Citrix NetScaler CVE-2026-88772, der eine DTLS-Pre-Auth-Pufferüberlauf-Payload erstellt, um Remote-Code-Ausführung…
 murrez/cve-2026-8065
Python-PoC für CVE-2026-8065: Fingerprinting von Hitachi Energy RTU500-Geräten und Prüfung von Firmware-Update-Endpunkten auf nicht authentifizierte…
 redwaysecurity/cves
Eine Sammlung von Proof-of-Concept-Exploit-Skripten, die vom Team bei Redway Security für verschiedene CVEs geschrieben wurden.
 xs2024770/cve-2024-57521-ruoyi-sqli
Statische Codeanalyse von CVE-2024-57521, einer authentifizierten SQL-Injection im Generator-Modul von RuoYi-Vue, mit Source-to-Sink-Analyse und…
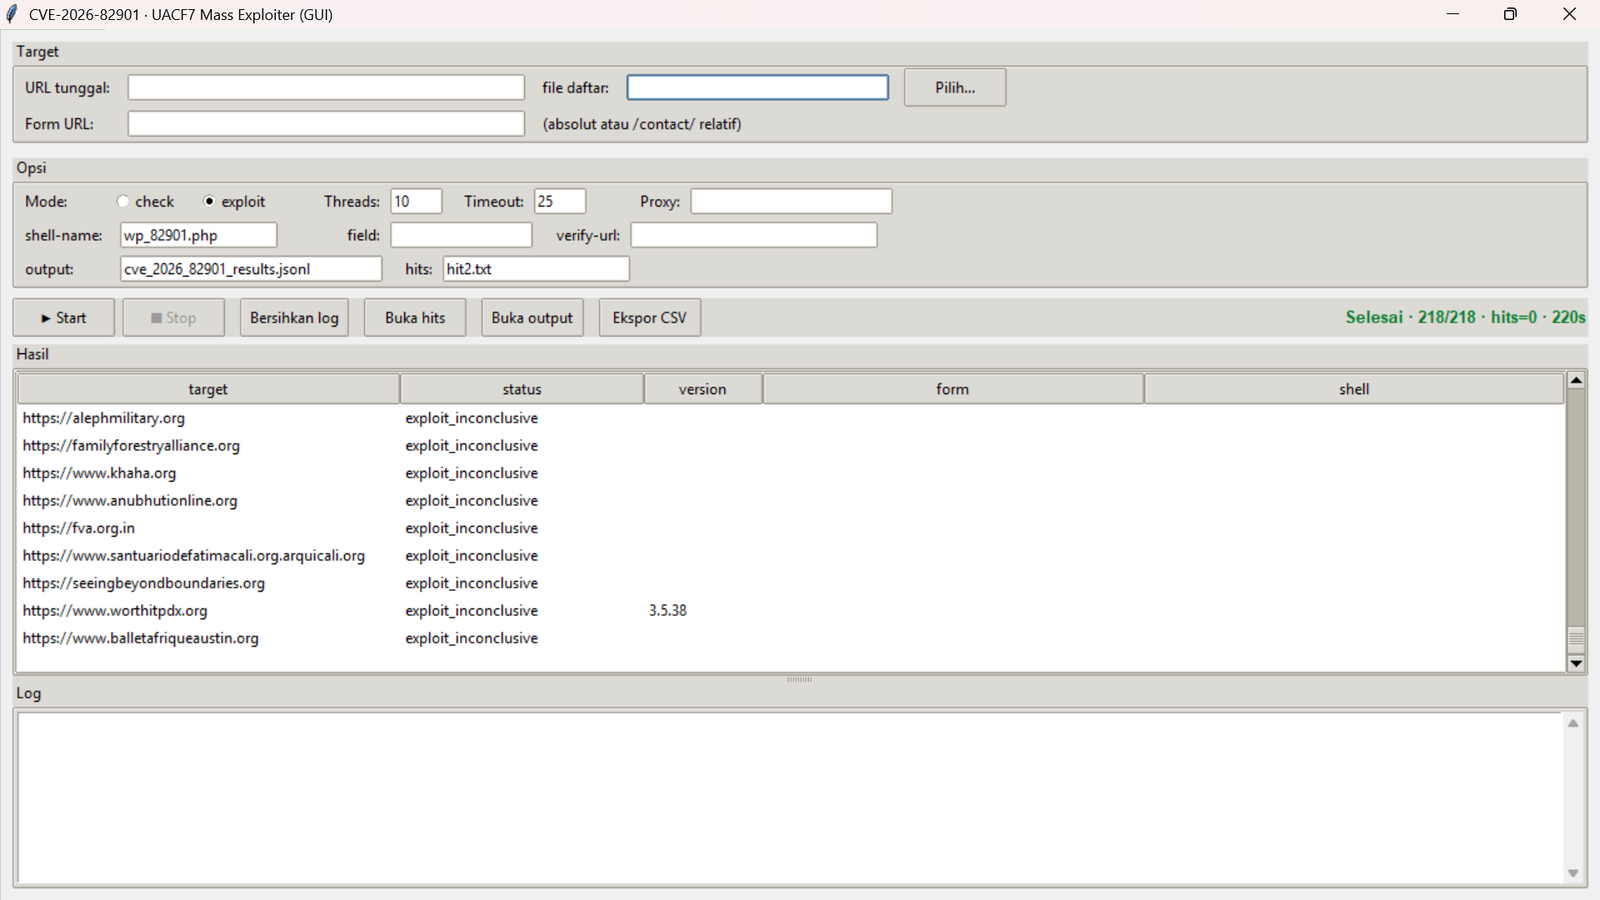 tonydelouvre/cve-2026-82901
GUI- und CLI-Massenscanner und Exploiter für CVE-2026-82901, einen nicht authentifizierten beliebigen Datei-Upload im WordPress-Plugin Ultra Addons…
 java99999/cve-2026-86950-poc
Erzeugt bösartige Dateien, die einen CVE-2026-86950-Out-of-Bounds-Write (CWE-787) mit Heap-Korruption auslösen, mit Optionen für Reverse Shell,…
 eqstlab/cve-2026-94545
Proof-of-Concept-Exploit für CVE-2026-94545, eine nicht authentifizierte RCE in Next.js next/og über SVG-Injection und eine ROP-Kette gegen den…
 eqstlab/cve-2026-6951
Proof-of-Concept-Exploit für CVE-2026-6951, eine simple-git --config-Filterumgehung, die RCE über das Git-ext-Protokoll ermöglicht, mit einem…
 eqstlab/cve-2026-49869
PoC und Docker-Lab für CVE-2026-49869, eine unauthentifizierte RCE in Kestra OSS über einen AuthenticationFilter-Pfad-Bypass, der die Erstellung von…
 inertfluid/cve-2026-61732-lab
Harmlose, in sich geschlossene Reproduktion von CVE-2026-61732 (Decepticon ChatML Rollengrenzen-Fälschung)
 murrez/cve-2026-101894
Python-PoC für CVE-2026-101894: Symlink-Ketten-Path-Traversal in @xhmikosr/decompress. Enthält lokales Node-Lab, Lockfile-Versionsscan und…
 murrez/cve-2026-101110
Python-3-PoC und Massen-Exploit für CVE-2026-101110, eine unauthentifizierte ORDER-BY-SQL-Injection in OrdaSoft Joomla Book Library <=6.4.6 über die…
 murrez/cve-2026-101108
Python-3-PoC und Massenscanner für CVE-2026-101108, eine unauthentifizierte ORDER-BY-SQL-Injection in OrdaSoft Joomla Vehicle Manager <=6.5.7…
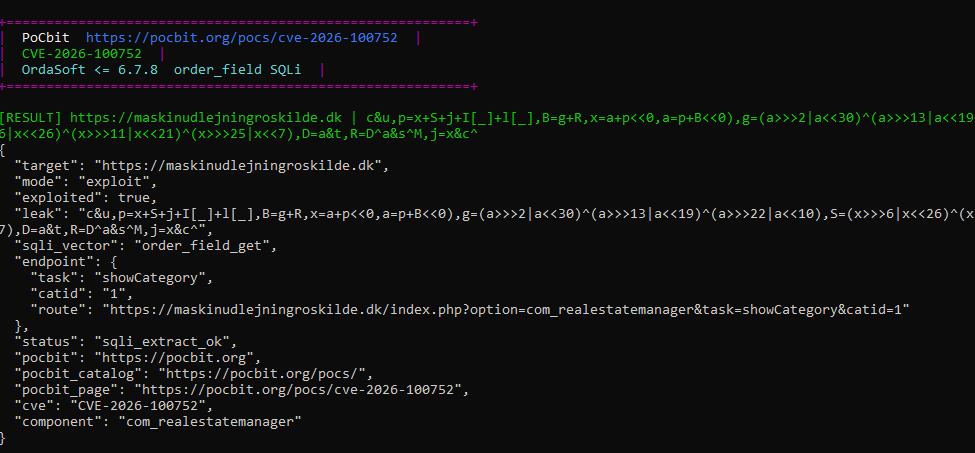 murrez/cve-2026-100752
Python-3-PoC und Massen-Exploit für CVE-2026-100752, eine unauthentifizierte SQL-Injection in OrdaSoft Joomla Real Estate Manager <=6.7.8 über den…
 wayang1337/cve-2026-18143
Request a Quote for WooCommerce (Addify) <= 2.9.2 Unauthentifizierter beliebiger Datei-Upload über afrfq_submit_quote_via_popup








